
 #1
Strumenti per la valutazione, il test e lo sfruttamento di applicazioni e dispositivi mobili (Android, iOS).
Raccomandato da Kitploit
 happy0717/cve-2023-27703
CVE-2023-27703 Una vulnerabilità di perdita dell'interfaccia di debug degli elementi nella versione Android di pikpak versione V1.29.2
 b0b0505/cve-2016-0846-poc
Exploit proof-of-concept per CVE-2016-0846, una vulnerabilità di escalation dei privilegi Android, che dimostra tecniche di sfruttamento per la…
 hasan-al-hussein/android-workprofile-exploit
Analisi difensiva controllata del provisioning del profilo di lavoro CVE-2025-22442, della tempistica delle policy e dell'isolamento aziendale.
 lewason/mhl-off-hook-writeup
Writeup e artefatti di exploit per la challenge Android Off-Hook di Mobile Hacking Lab, che concatenano DOM-XSS, path traversal e un plugin malevolo…
 skorpion96/cve-2026-40000
Un PoC per una vulnerabilità in ZTE File Manager (zte.com.cn.filer) che consente di leggere file arbitrari da altre app con i privilegi di questo…
 lienby/pssroot
Programma One-Click-Root basato su CVE-2016-5195, che funziona sui vecchi dispositivi Android 'PlayStation Certified'
 brodsbytes/cyberpup
Un'app di cybersecurity gratuita e open-source per persone non tecniche.
 george0papasotiriou/cve-2026-22012-diameter-protocol-credit-control-bypass-in-5g
Simulazione in Python di CVE-2026-22012, che mostra come la mancanza di Final-Unit-Indication in Diameter Credit-Control consenta una quota…
 imeiplus/galaxy-a37-root
Payload di exploit per CVE-2026-43499 per Samsung Galaxy A37 (A376BXXS4AZG4, kernel 6.1.138-android14-11)
 miapatsune/cve-2026-43499
Exploit del kernel per Redmi Pad Pro (dizi) / POCO Pad 5G con interfaccia di caricamento ed esecuzione basata su browser, pannello di amministrazione…
 darioi/droidcarve
Framework di Reverse Engineering per Android
 gimminse/firmware-analysis
Riscoperta CVE-2020-25279, una vulnerabilità critica nel baseband Shannon utilizzato nei chipset Samsung Exynos
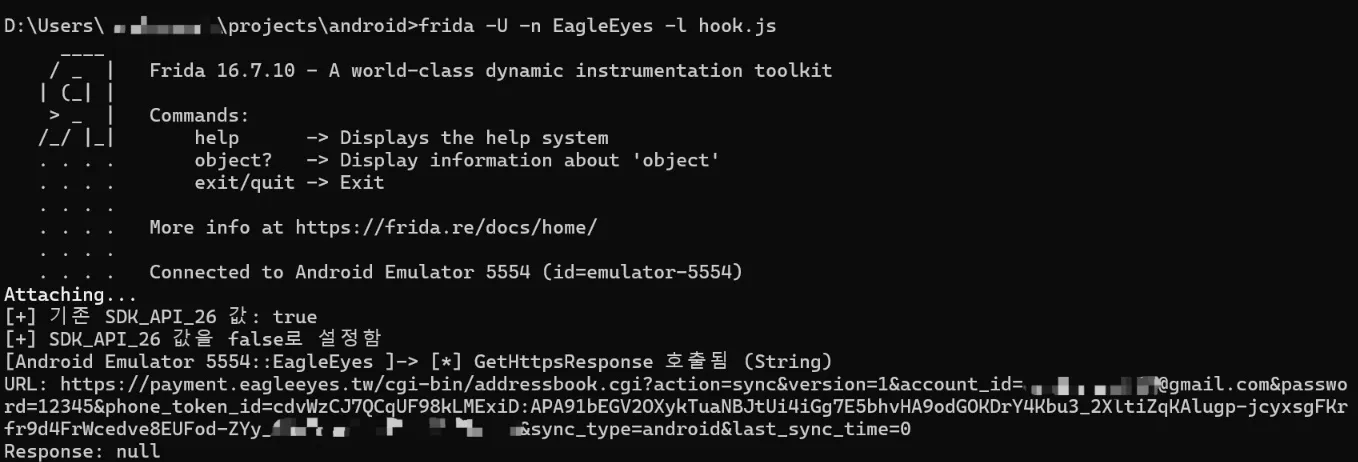 shinycolumn/cve-2025-46408
Verifica impropria del nome host nell'applicazione Android EagleEyes Lite
 sgswzglwlx/vivo-root-build
Costruisce un exploit di root per dispositivi vivo/iQOO che prende di mira CVE-2026-43499, sfruttando tecniche a livello di kernel come il bypass di…
 nictjh/threatdemos
Dimostrazioni complete di vulnerabilità di sicurezza Android che includono CVE-2017-13156 (Janus), sfruttamento del broadcast receiver, minacce di…
 gmh5225/frida-vmprotect-bypass
Script Frida che aggira le protezioni runtime di VMProtect su piattaforme mobili, consentendo l'instrumentazione dinamica e l'analisi di binari…
 fredevsec/cve-2026-0073
RCE 0-Click nel Debug Wireless TLS ADB Android
 ariyanpegu/ghostlock-app
GhostLock App per l'esecuzione con un solo tocco (CVE-2026-43499)








