
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
PSSRoot — Programma One-Click-Root basato su CVE-2016-5195, che funziona sui vecchi dispositivi Android 'PlayStation Certified' | Kitploit
Strumenti/GitHubGitHub/lienby/pssroot
Sicurezza AndroidEscalation di PrivilegiAnalisi delle VulnerabilitàExploitPenetration TestingSicurezza Mobile
GitHublienby/pssroot

PSSRoot

Programma One-Click-Root basato su CVE-2016-5195, che funziona sui vecchi dispositivi Android 'PlayStation Certified'

Vedi Repository
21291 anno faNon ancora revisionato
Condividi

Programma One-Click-Root basato su CVE-2016-5195 o "DirtyCOW";

dovrebbe funzionare con i dispositivi certificati PlayStation, ma può tornare utile anche per altri vecchi dispositivi Android;

Testato su :

Xperia Play (Android 2.3; Kernel 2.6.32.9)
Xperia S (Android 4.1.2; Kernel 3.4.0+1.0.21100-313065)
Sony Tablet P (Android 3.2; Kernel 2.6.36.3)
Sony Tablet S (Android 4.0.3; Kernel 2.6.39.4)

potresti aver bisogno dei driver adb per il tuo dispositivo, nel caso di Sony è: https://developer.sony.com/open-source/aosp-on-xperia-open-devices/downloads/drivers dovrai anche abilitare il Debug USB;

CVE-2016-5195 permette di sovrascrivere qualsiasi file di cui hai accesso in lettura, indipendentemente dal fatto che abbia permessi di scrittura; lo usiamo per sovrascrivere temporaneamente /system/bin/run-as che viene sempre eseguito come root, per poi installare su per questo motivo si raccomanda di non chiudere l'applicazione e assicurarsi una buona connessione ad ADB;

LiveOverflow ha fatto un video su questa particolare vulnerabilità

il motivo per cui non può essere un'app standalone è che /system/bin/run-as è l'unico binario SUID presente nelle versioni più vecchie di Android; ed è leggibile ed eseguibile solo dall'utente 'shell', non all'interno delle app; ciò significa che devi attivarlo dalla shell ADB.

NOTA: L'exploit si basa su una race condition; dagli qualche minuto per eseguire
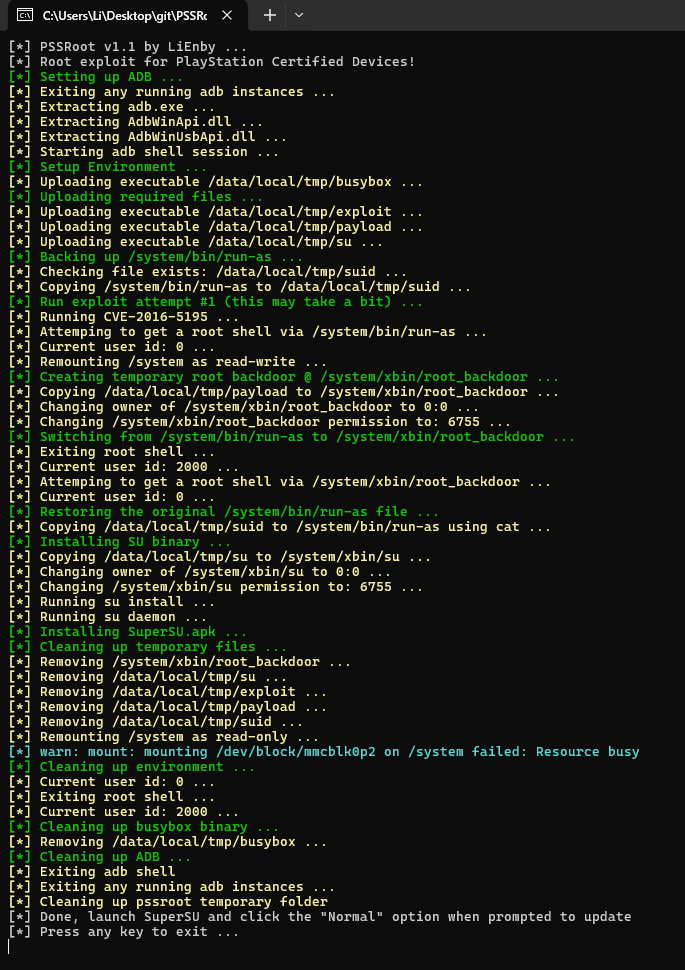
Output di successo del root PSS

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    614
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    389
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    334
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    257
  • 6

    antifox

    antifox-ai/antifox

    Piattaforma multi-agente di penetration testing autonoma basata sull'IA che esegue ricognizione, scoperta della superficie d'attacco, validazione dello sfruttamento e consegna di report supportati da evidenze.

    247

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →






