
 #1
Strumenti per audit configurazione, scansione conformità, benchmark hardening e rilevamento drift.
Raccomandato da Kitploit
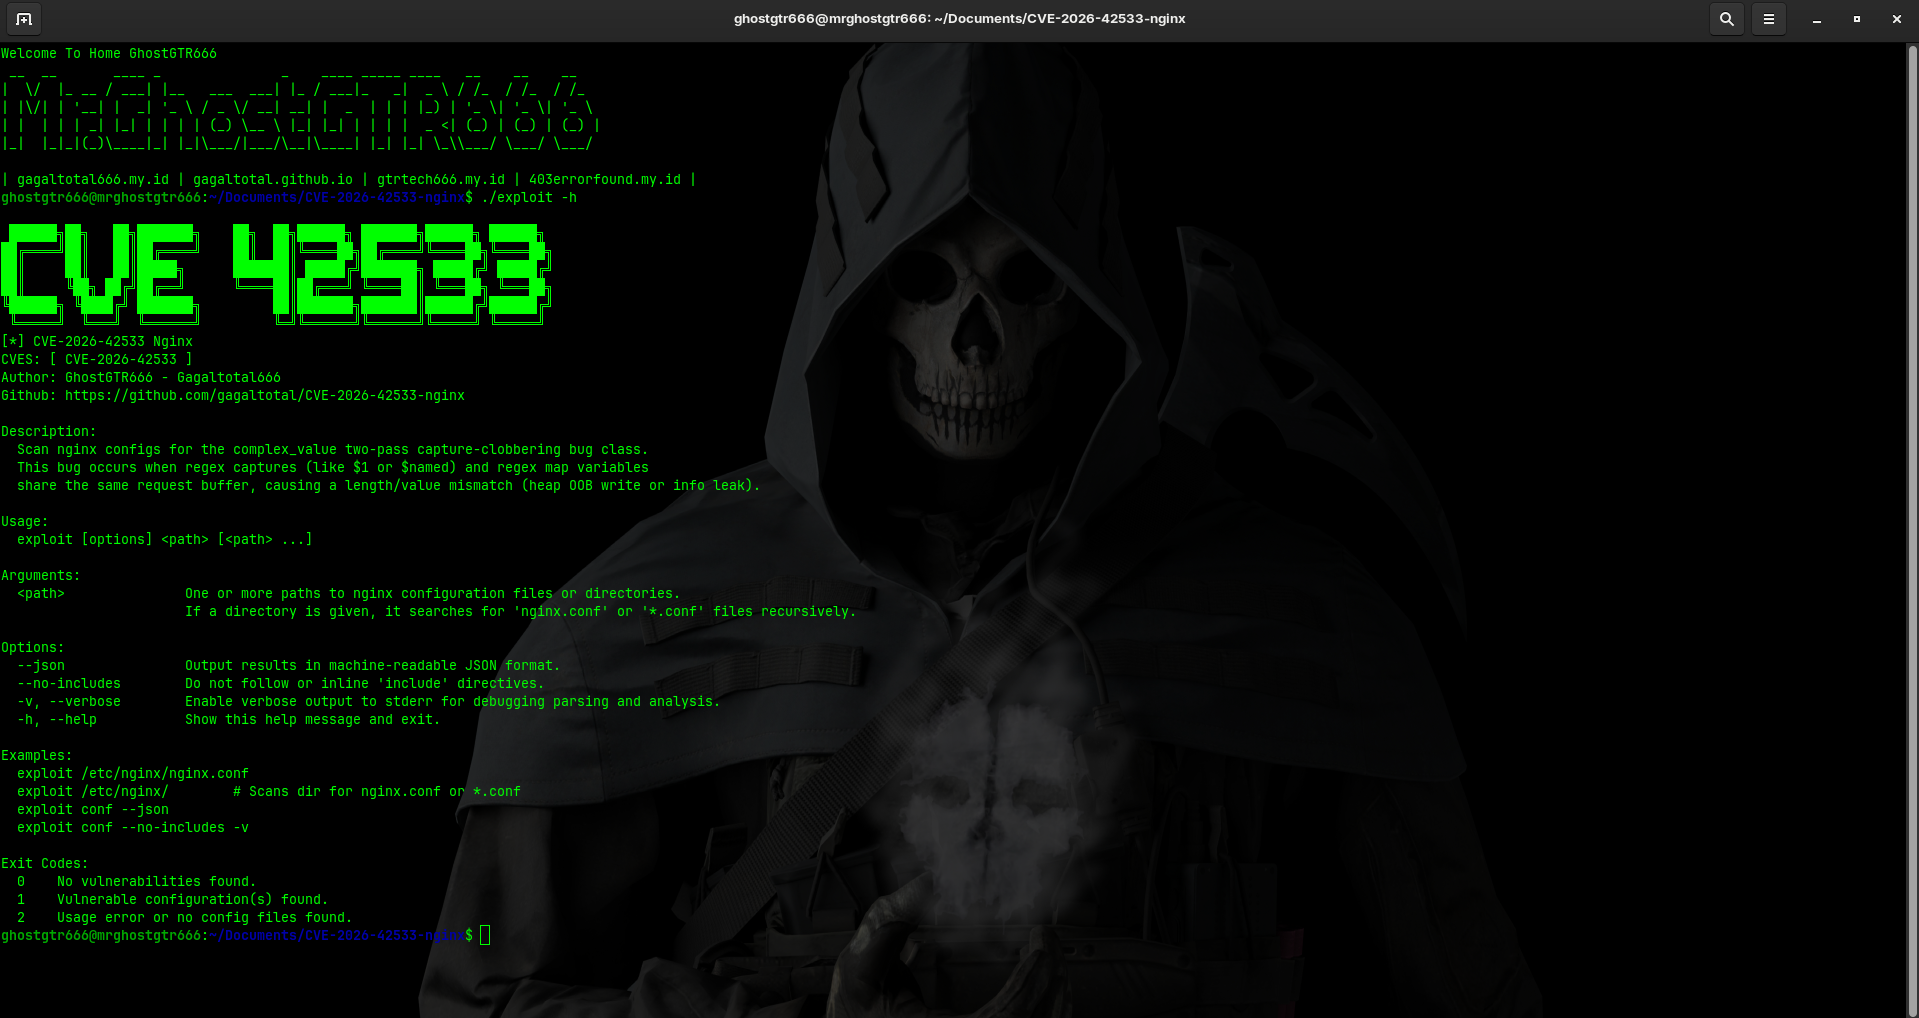
 gagaltotal/cve-2026-42533-nginx
CVE-2026-42533 Nginx
 open-policy-agent/gatekeeper
Motore di policy Kubernetes con controllo delle ammissioni basato su OPA, mutazione e audit per applicare configurazioni di sicurezza e conformità.
 jimywork/djangohunter
Strumento progettato per aiutare a identificare applicazioni Django configurate in modo errato che espongono informazioni sensibili.
 msaad00/agent-bom
Open security scanner and self-hosted control plane for AI, MCP, and cloud. One evidence model — run scans in your environment, centralize findings,…
 geraldoalcantara/cve-2023-49982
School Fees Management System v1.0 - Controllo degli accessi errato - Escalation dei privilegi
 salesforce/cloudsplaining
Cloudsplaining è uno strumento di valutazione della sicurezza AWS IAM che identifica le violazioni del principio del minimo privilegio e genera un…
 ianxtianxt/dbscanner
Rilevamento batch di accessi non autorizzati e password deboli
 spbavarva/cve-2025-46203
PoC di CVE-2025-46203
 ternopil-te-te-t4p/cryptoquant-key-gen
Utilità di patching che aggira le restrizioni del livello premium di CryptoQuant per sbloccare analisi avanzate e accesso ai dati in tempo reale, con…
 duo-labs/cloudmapper
CloudMapper ti aiuta ad analizzare i tuoi ambienti Amazon Web Services (AWS).
 rhinosecuritylabs/cloudgoat
CloudGoat è lo strumento di distribuzione AWS "Vulnerable by Design" di Rhino Security Labs.
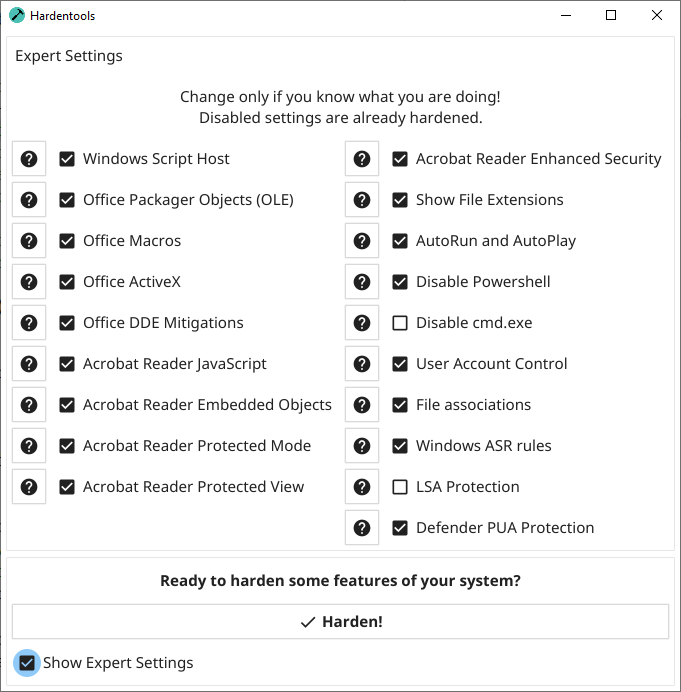 hardentools/hardentools
Hardentools riduce semplicemente la superficie d'attacco sui computer Microsoft Windows disabilitando le funzionalità rischiose a basso sforzo.
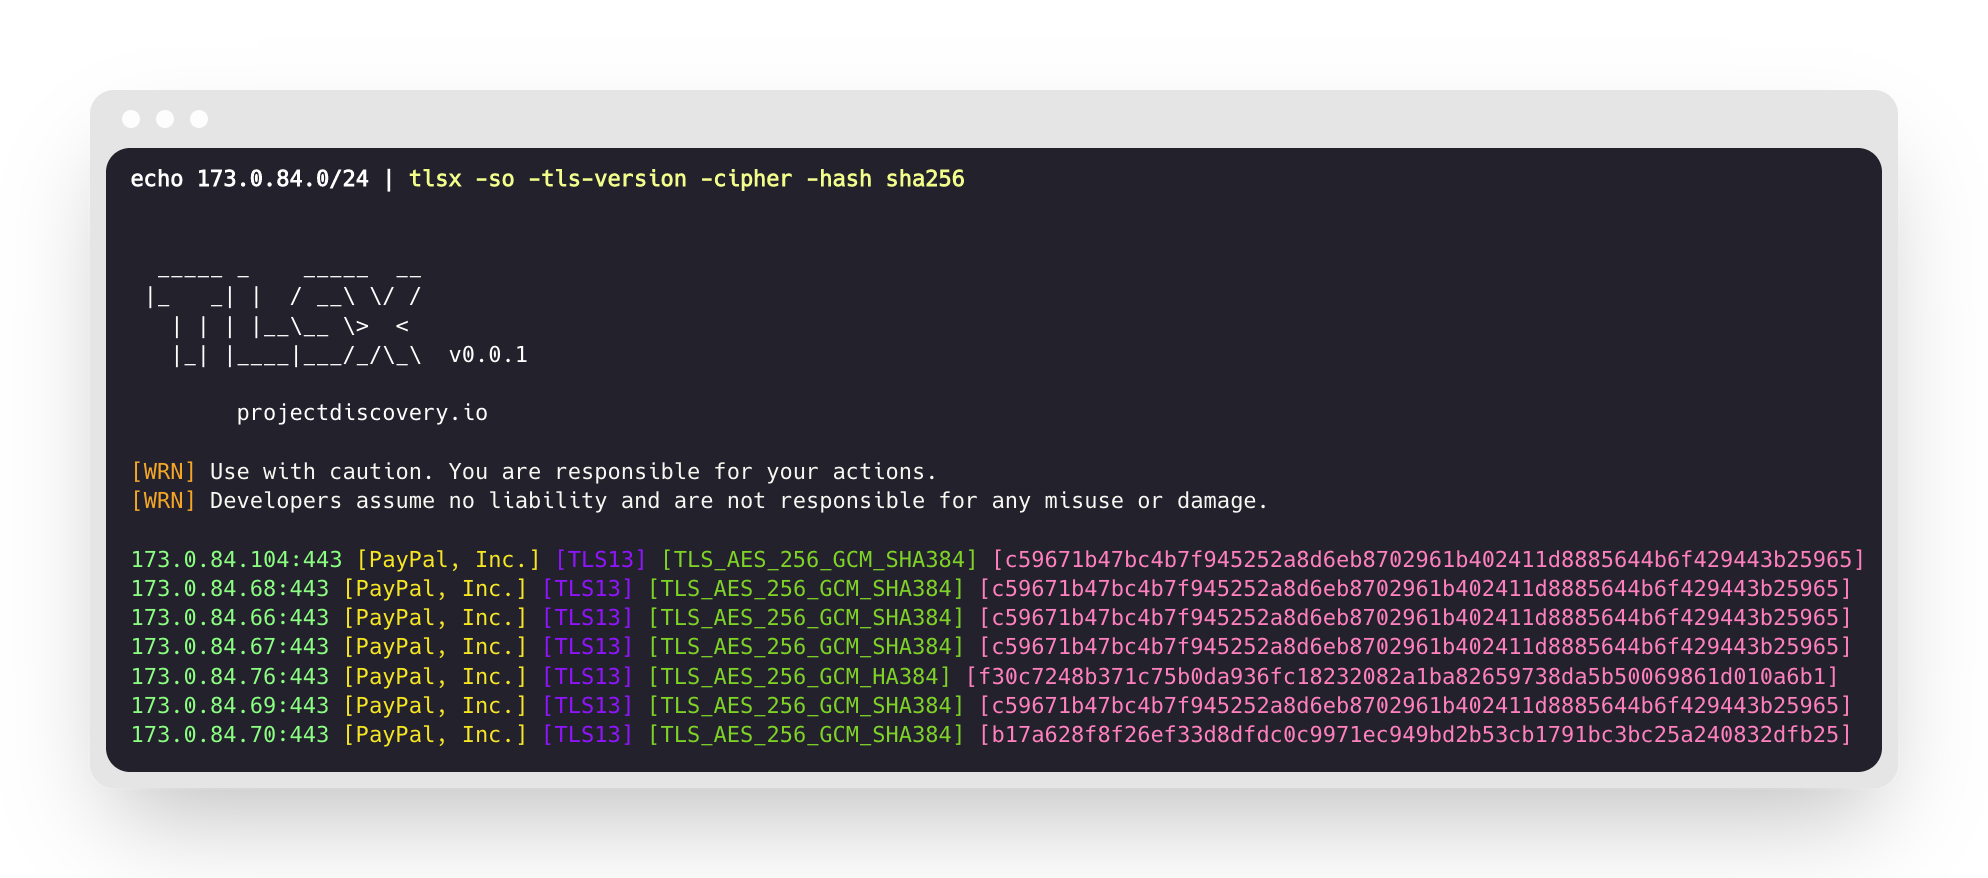 projectdiscovery/tlsx
Veloce e configurabile grabber TLS focalizzato sulla raccolta di dati basati su TLS.
 cynative/cynative
Agente IA di sola lettura che interroga la tua infrastruttura cloud, codice e runtime per far emergere configurazioni errate, segreti divulgati e…
 iveresk/cve-2018-19052
PoC per una vulnerabilità: potenziale path traversal con configurazioni specifiche, se `mod_dirlisting` fosse abilitato, cosa che non è di default,…
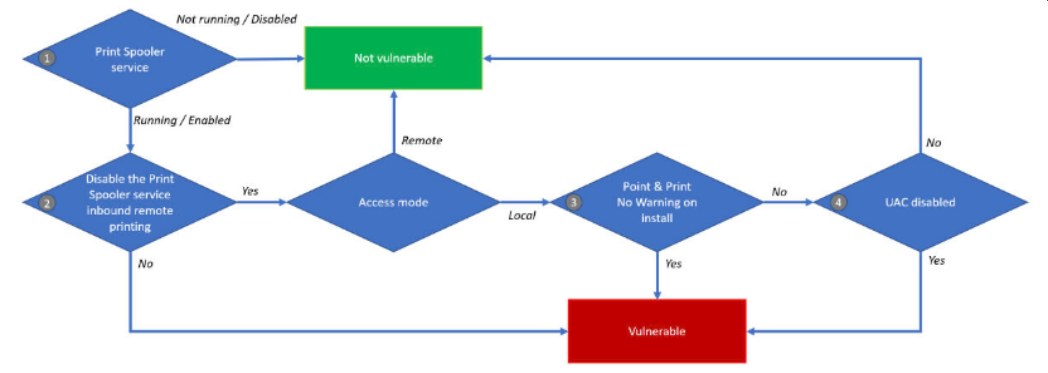 eutectico/printnightmare
Fix per PrintNightmare CVE-2021-34527
 spbavarva/cve-2025-46204
PoC di CVE-2025-46204
 legit-labs/gh-legitify
Estensione della GitHub CLI per eseguire "legitify"








