
 #1
Strumenti per audit configurazione, scansione conformità, benchmark hardening e rilevamento drift.
Raccomandato da Kitploit

 cred-club/dial
Framework di rilevamento delle configurazioni errate di sicurezza AWS basato su eventi che monitora più account in tempo reale, attivando avvisi…
 qianlijaingshan/milvus-auth-audit
Script di rilevamento della sicurezza dell'autenticazione Milvus: CVE-2025-64513 (backdoor sourceid) / CVE-2026-26190 (token debole /expr) / porta…
 th3xace/sudo_killer
Uno strumento progettato per sfruttare una vulnerabilità di escalation dei privilegi nel programma sudo su sistemi Unix-like. Sfrutta una specifica…
 synacktiv/gpoparser
gpoParser è uno strumento progettato per estrarre e analizzare le configurazioni applicate tramite gli oggetti Criteri di gruppo (GPO) in un ambiente…
 first-roman/sprig-mvc-demo-patch
Questa applicazione demo copre parzialmente la vulnerabilità CVE-2024-38828
 snoopopsec/vulnerability-cve-2013-3900
Correzione per CVE-2013-3900
 0sec-labs/foxguard
A fast universal code security scanner, written in Rust. Batteries included: supports 14 languages, TUI for triage, secrets, post-quantum audits,…
 vercel-labs/deepsec
Scanner di vulnerabilità basato su agenti per codebase su larga scala. Utilizza LLM per individuare problemi di sicurezza difficili da rilevare…
 bridgecrewio/terragoat
Infrastruttura Terraform intenzionalmente vulnerabile per imparare il rilevamento di configurazioni errate nel cloud e le pratiche DevSecOps su AWS,…
 jaeles-project/jaeles-signatures
Firma predefinita per Jaeles Scanner
 secuproject/adenum
AD Enum è uno strumento di pentesting che consente di trovare misconfigurazioni attraverso il protocollo LDAP e sfruttare alcune di tali debolezze…
 praetorian-inc/nerva
CLI per fingerprinting rapido di servizi per oltre 170 protocolli (TCP/UDP/SCTP) - sviluppato da Praetorian
 coreruleset/coreruleset
Set di regole generiche per il rilevamento di attacchi per firewall di applicazioni web, che protegge da OWASP Top Ten e vulnerabilità comuni con…
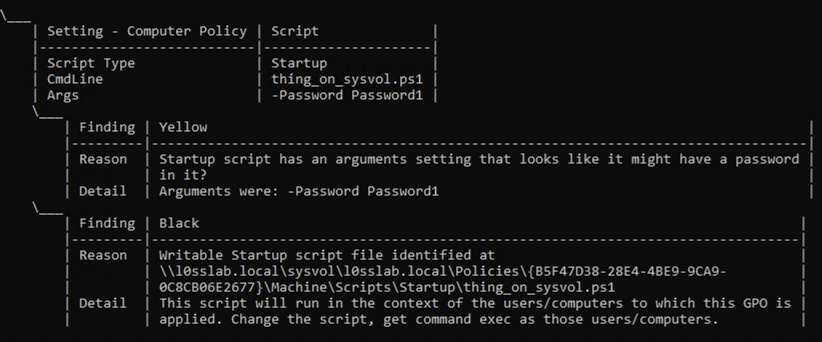 group3r/group3r
Trova vulnerabilità nei Criteri di Gruppo AD, ma fallo meglio di Grouper2.
 yuma-tsushima07/cve-2024-3094
Uno script per rilevare se xz è vulnerabile - CVE-2024-3094
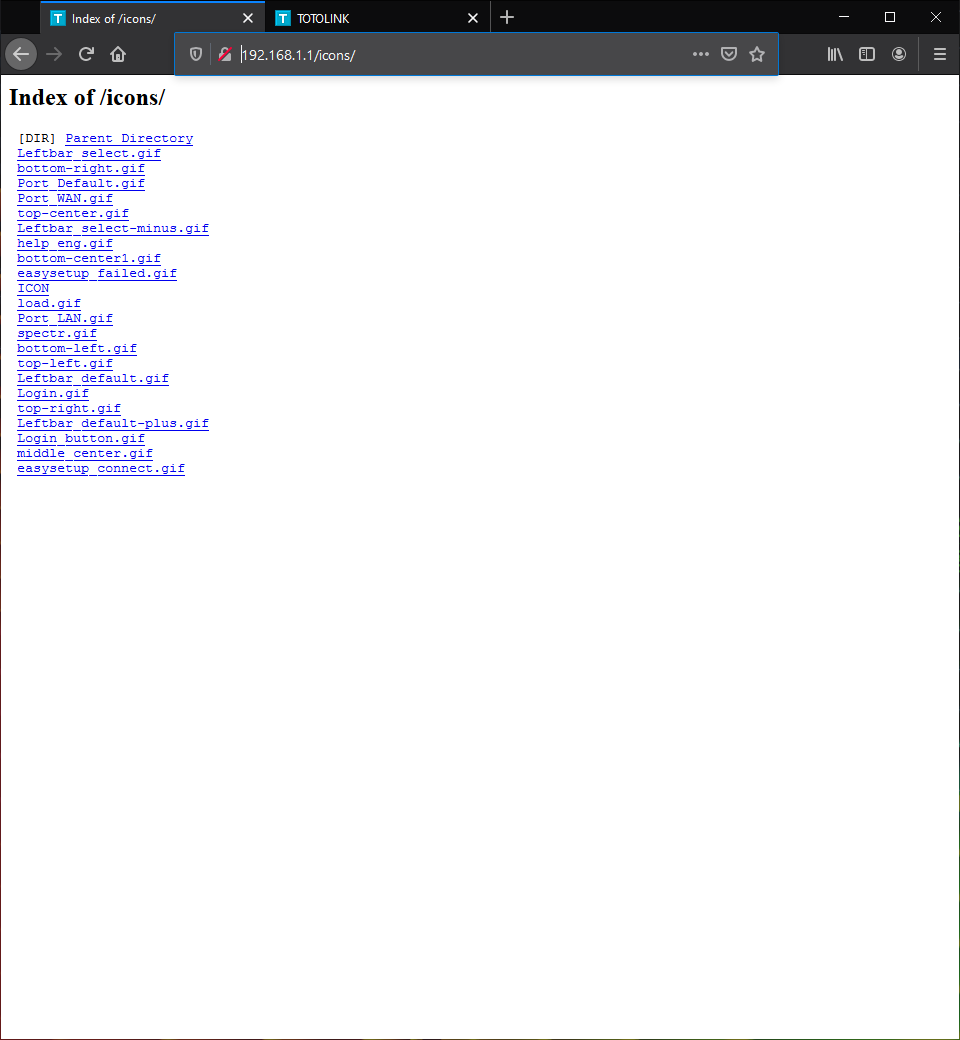 swzhouu/cve-2020-27368
TOTOLINK-A702R-V1.0.0-B20161227.1023 Vulnerabilità di indicizzazione delle directory
 corazawaf/coraza
Libreria firewall per applicazioni web basata su Go, compatibile con le regole ModSecurity SecLang e con l'OWASP Core Rule Set v4, che fornisce…
 hexatriene/nuc-winring0-fix
Correzione permanente per la reinstallazione del driver vulnerabile WinRing0 di Intel NUC (CVE-2020-14979) tramite Windows Update








