
 #1
Strumenti per l'analisi dei dump RAM per trovare processi in esecuzione, connessioni di rete e malware nascosto.
Raccomandato da Kitploit
 jailbreaks/empty_list
empty_list - exploit per p0 issue 1564 (CVE-2018-4243) iOS 11.0 - 11.3.1 kernel r/w
 robertmotr/zirconium
DLL-injectable internal game cheat per Plutonium BO2 zombies
 spawn451/cve-2025-8061-exploit
Exploit del driver vulnerabile LnvMSRIO.sys
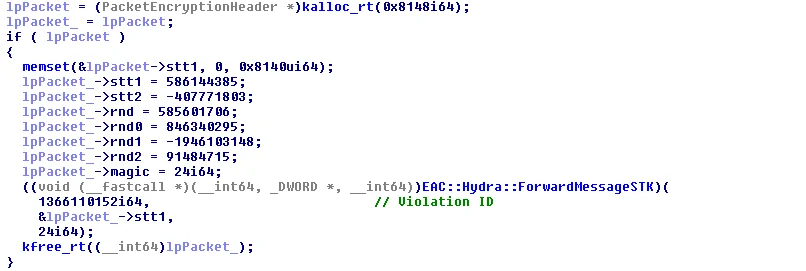 gmh5225/eac-kernel-packet-fucker
Bypass reverse-engineered del driver kernel di Easy Anti-Cheat che intercetta l'allocazione di memoria per sopprimere i pacchetti di violazione, con…
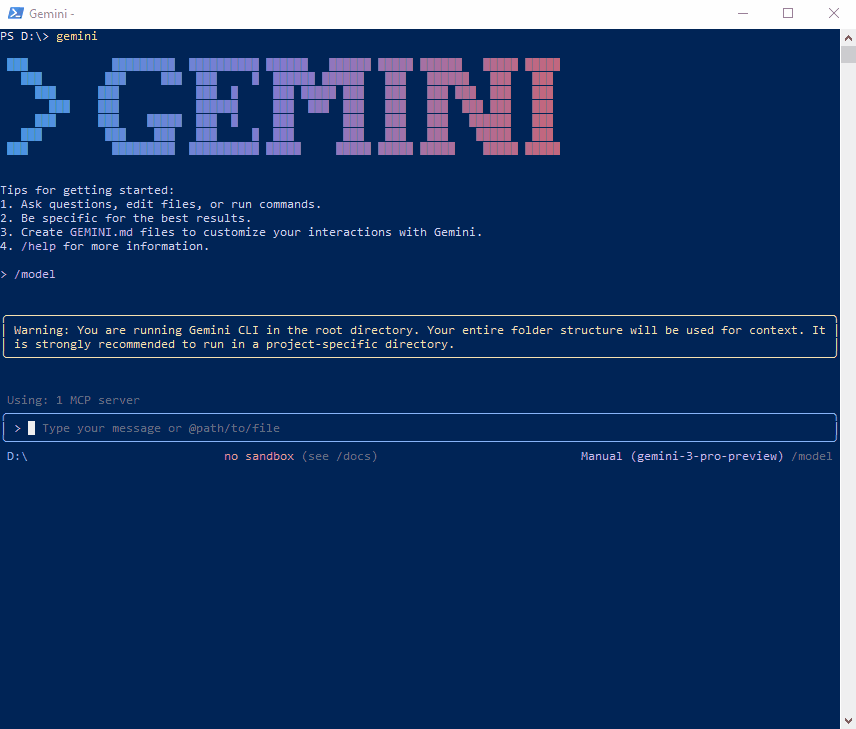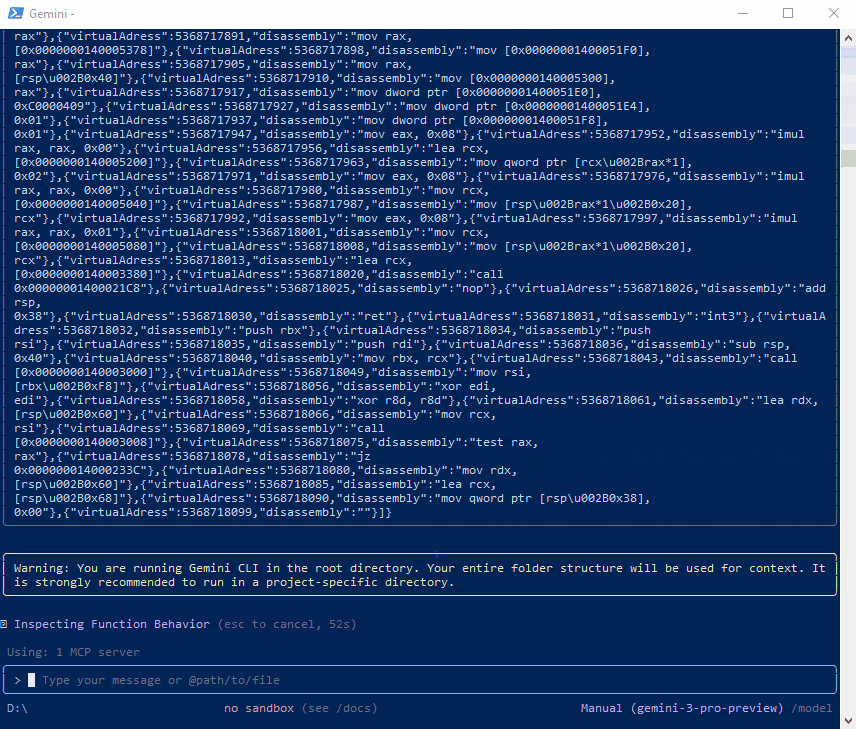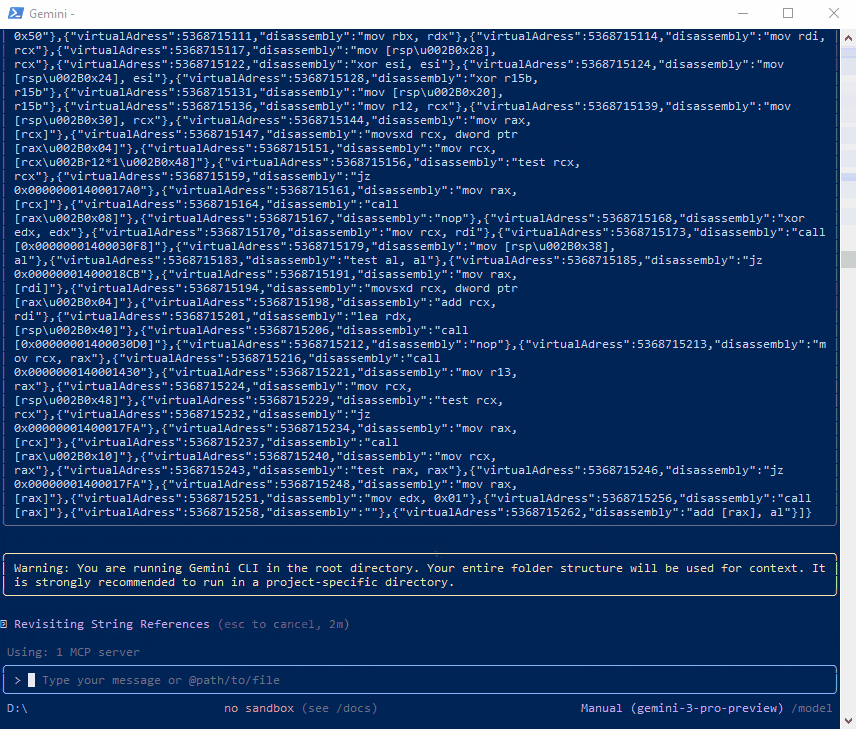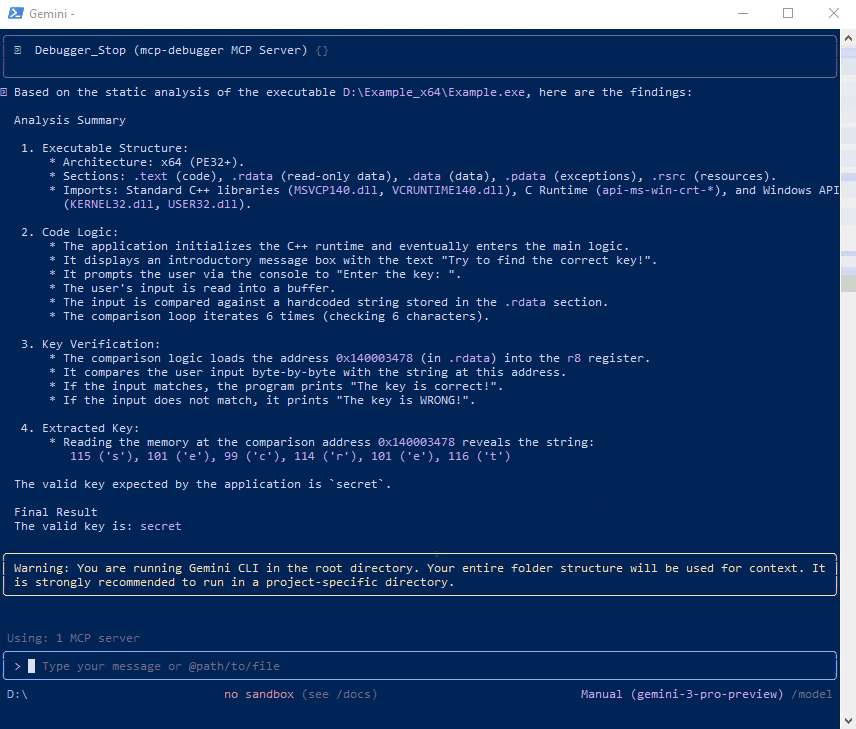 fatmike-gh/mcpdebugger
Un server debugger MCP per eseguibili Windows (x86 e x64). Espone funzionalità di debug come strumenti MCP per l'analisi statica/dinamica del…
 gmh5225/frida-il2cpp-datacollector
Strumento basato su Frida che porta MonoDataCollector di Cheat Engine su Android e iOS, consentendo la raccolta dati Mono/IL2CPP a runtime e…
 nccgroup/libmempool
Strumenti di analisi dell'heap per mempool
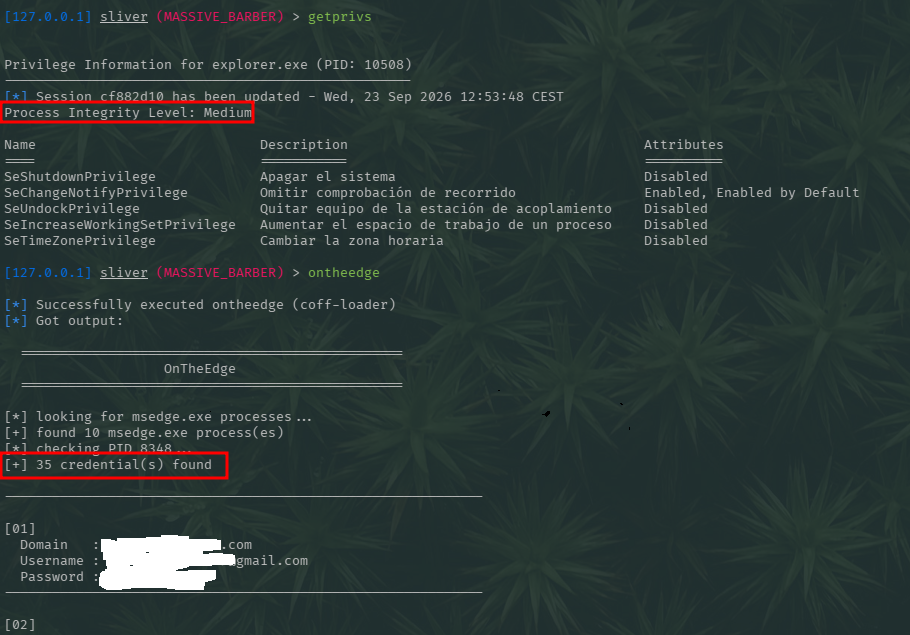 jssngc/ontheedge
PoC di ricerca per Windows in C che analizza la memoria del processo di Microsoft Edge alla ricerca di dati relativi alle credenziali, con un…
 securityronin/memory-forensic
Esamina qualsiasi memory dump. Trova ciò che è nascosto. Analisi forense del kernel Linux + Windows da un singolo binario Rust statico — nessun…
 watchtowrlabs/watchtowr-vs-netscaler-cve-2026-8451
Strumento di exploit Python per la vulnerabilità di overread della memoria CVE-2026-8451 Citrix Netscaler. Genera artefatti di rilevamento perdendo…
 whu-enjoy/cve-2016-5195
Qui è conservato parte del codice di exploit per la vulnerabilità Dirty COW.
 s1lkys/cve-2023-30367-mremoteng-password-dumper
PoC originale per CVE-2023-30367
 0xcyberstan/cve-2026-46215-poc
Exploit per CVE-2026-46215, un use-after-free del kernel Linux DRM GEM per l'escalation dei privilegi locali. Utilizza racing, slab spraying e…
 manizada/pppoeject
PoC di privilege escalation locale del kernel Linux per CVE-2026-68121, che concatena PPPoE, FUSE e IP6GRE per corrompere la memoria del kernel e…
 hunters-sec/cve-2025-31200
Overflow del buffer audio IOS CVE-2025-31200 POC
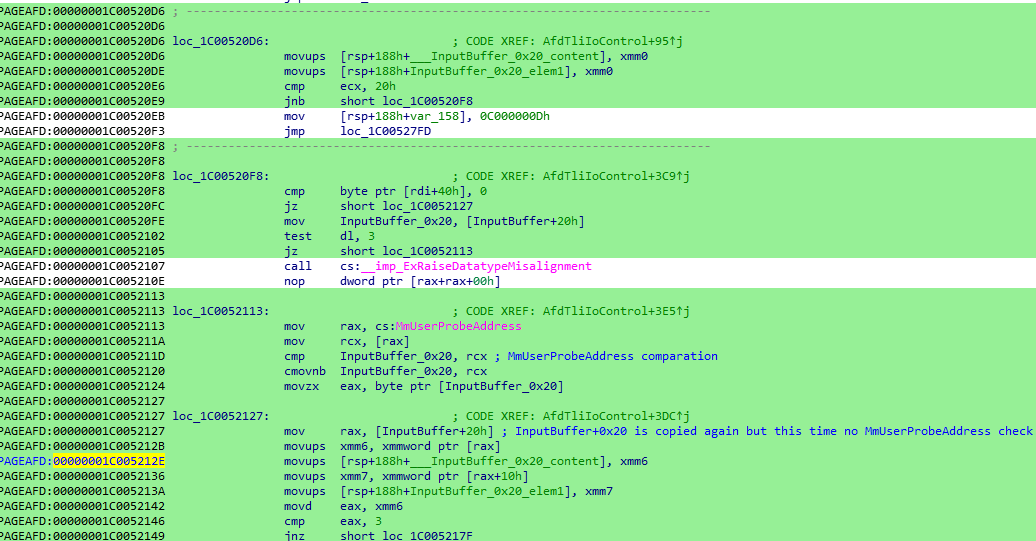
 kalendsi/cve-2020-1020
Corruzione dello stack VToHOrigin del driver font Type 1 di Windows
 amrhuss/throttlestop-exploit-rw
Sfruttamento di lettura/scrittura arbitraria della memoria fisica utilizzando ThrottleStop.sys (CVE-2025-7771) con traduzione degli indirizzi…








