
 #1
Strumenti per l'analisi dei dump RAM per trovare processi in esecuzione, connessioni di rete e malware nascosto.
Raccomandato da Kitploit
 zenyxx-xd/rootmyvivo-exploit
GhostLock (CVE-2026-43499) fork di exploit per RootMyVivo Neo — iQOO Neo 11 (PD2520, SM8750, 6.6.89). Solo per ricerca autorizzata sui propri…
 fishermavis/bsod_bitlocker_recover
Script Python per il carving delle chiavi VMK di Bitlocker
 t-tani/yama-dev
Ennesimo analizzatore di memoria per il rilevamento di malware
 habanada/nativepe
Libreria Object Pascal (Delphi) per il parsing, la mappatura, il caricamento e il dump di file PE di Windows, con rilocazioni, importazioni, TLS e…
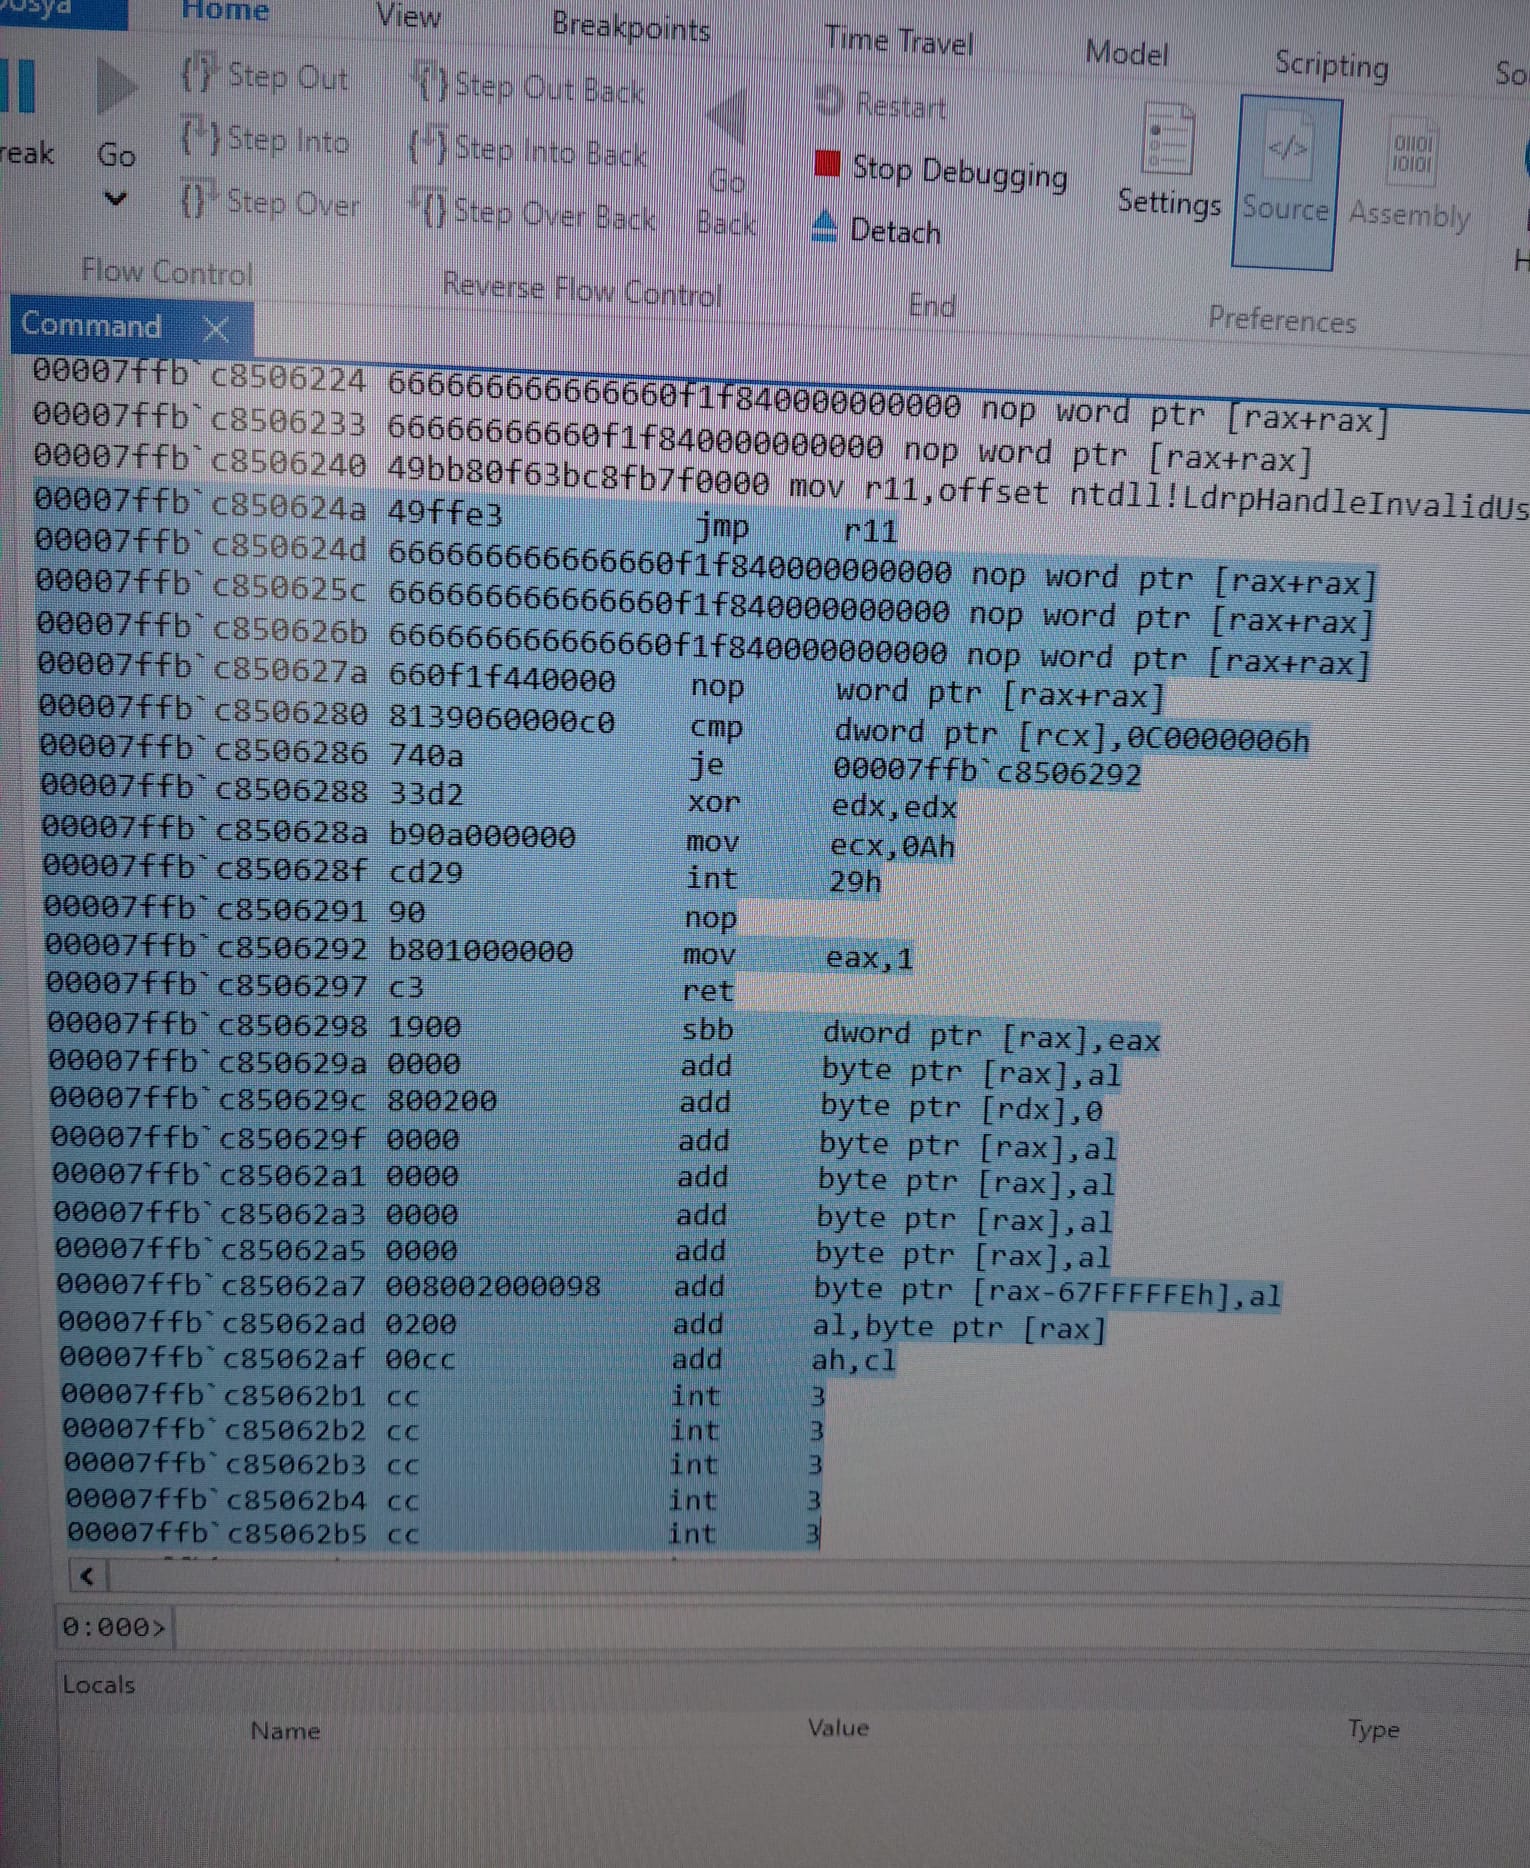 kaandemir993/advanced-loader-reverse-engineering
Analisi approfondita di reverse engineering di un loader multiphase avanzato che prende di mira Shellhost.exe, amsi.dll, mstscax.dll e clbcatq.dll…
 hdbreaker/webkit-cve-2016-4622
Analisi approfondita e walkthrough dello sfruttamento di CVE-2016-4622, una vulnerabilità di divulgazione della memoria in WebKit JavaScriptCore…
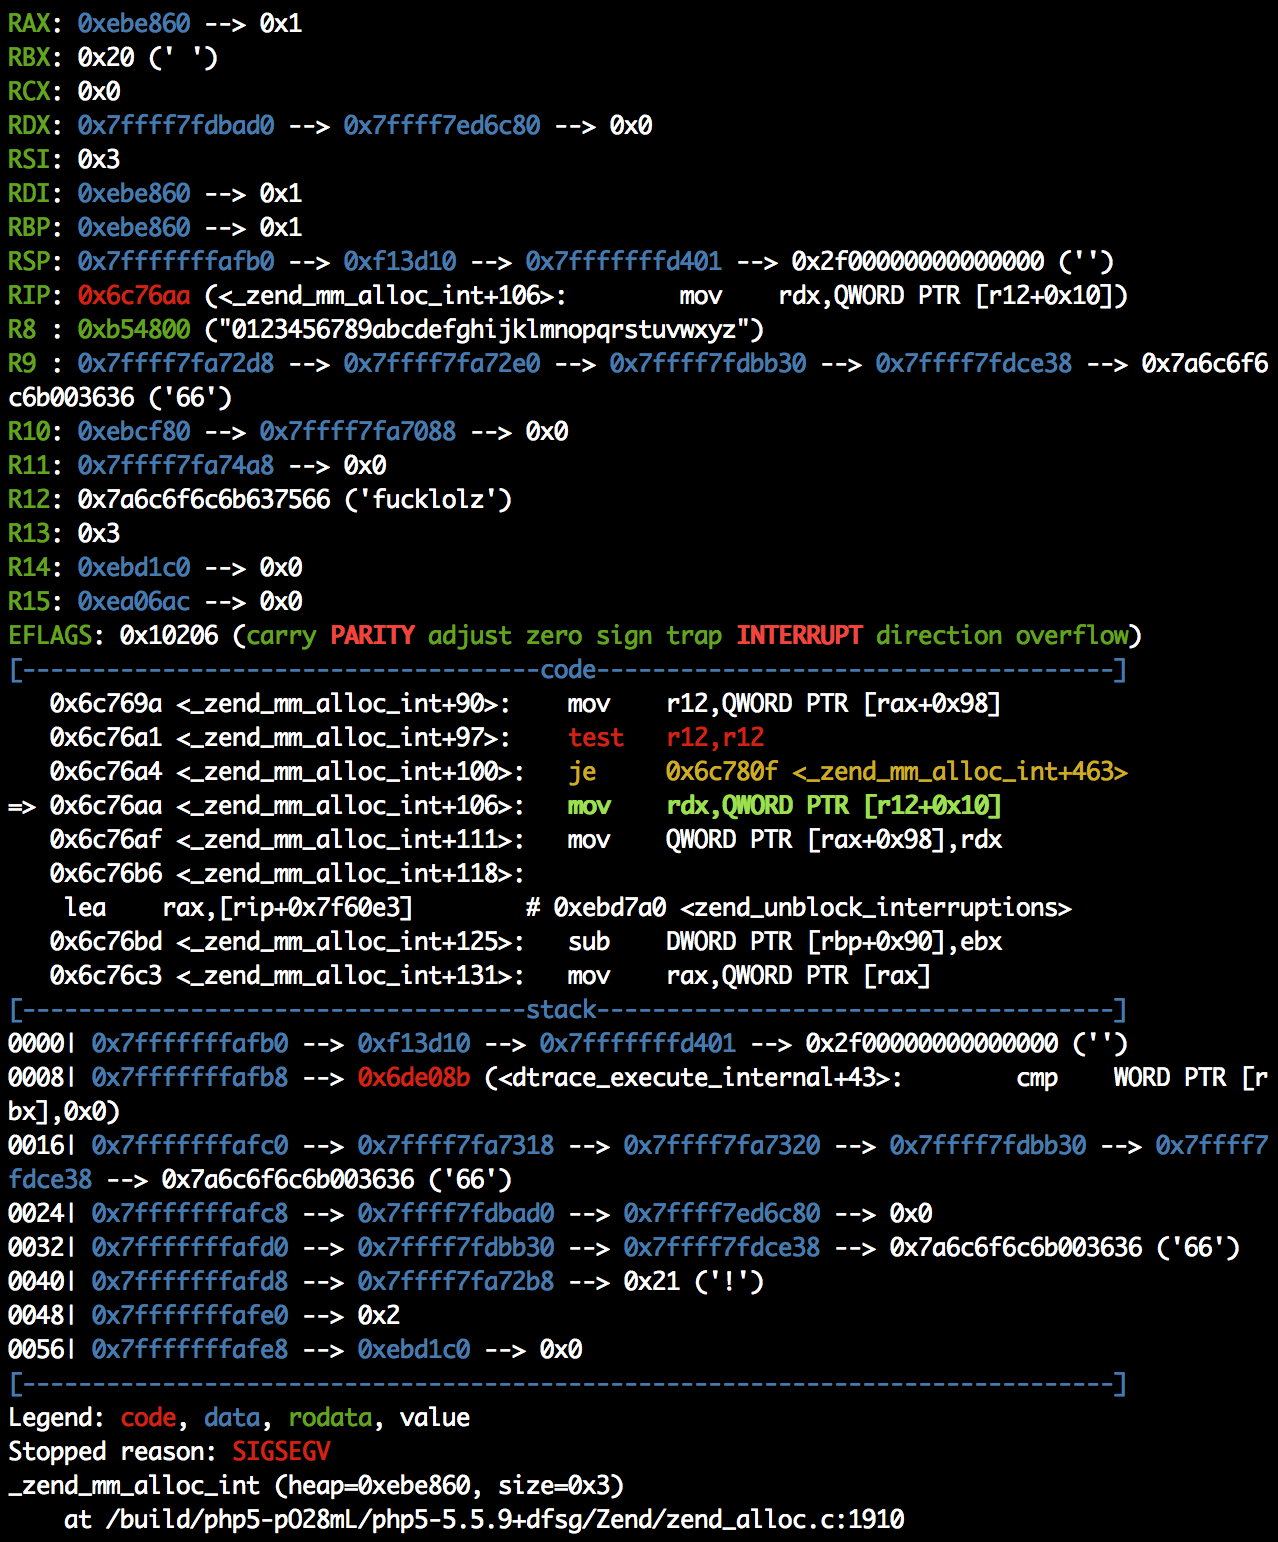 peternguyen93/cve-2016-3141
CVE-2016-3141
 ccp-p/ghostlock-cve-2026-43499-4.19-k40
PoC LPE per kernel Android per CVE-2026-43499, un use-after-free di rtmutex nei kernel Qualcomm 4.19, adattato per Redmi K40 con payload root…
 ping-2o/ios.cve-2026-84616-84607
ricerca sull'individuazione del bug e sulla correzione di CVE-2026-84616 e CVE-2026-84607
 xyjl-ly/cve-2021-22555-exploit
CVE-2021-22555 Exploit
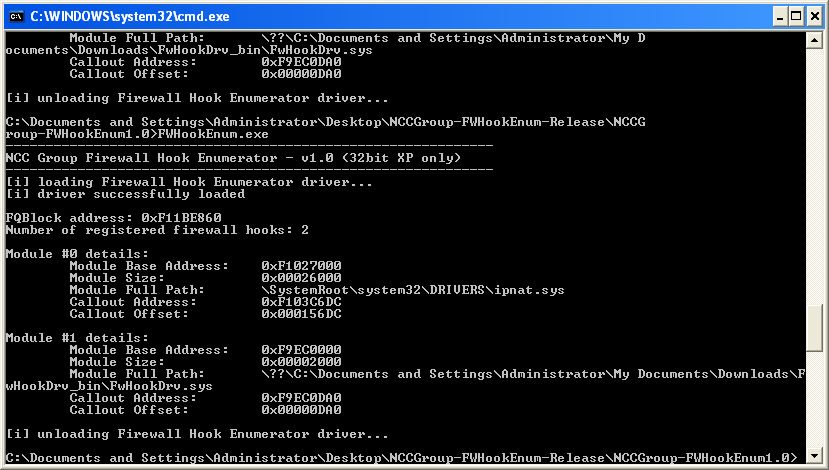 nccgroup/windowsfirewallhookdriverenumeration
Strumenti per enumerare i driver hook del firewall di Windows su Windows 2000, XP e 2003
 fxrstor/throttlestoppoc
CVE-2025-7771: Lettura/scrittura arbitraria della memoria fisica e delle porte I/O tramite il driver ThrottleStop
 nccgroup/libtalloc
libtalloc è uno script Python per l'uso con GDB che può essere utilizzato per analizzare l'"allocatore banale" (talloc)
 ntfargo/uaf-2023-28205
PoC CVE-2023-28205: Vulnerabilità Use-After-Free in Apple WebKit
 dukptkey/cve-2020-9273
Analisi e sfruttamento di un use-after-free in ProFTPd
 nccgroup/memaddressanalysis
Progetto di ricerca relativo all'analisi degli indirizzi di memoria
 alonhr/notsecdrv
Un PoC per CVE-2018-7249
 feliam/cve-2013-2730
Proof-of-concept exploit per CVE-2013-2730, che dimostra una vulnerabilità di corruzione della memoria con un'implementazione basata su C per ricerca…








