
 #1
Strumenti per l'analisi dei dump RAM per trovare processi in esecuzione, connessioni di rete e malware nascosto.
Raccomandato da Kitploit
 raymontag/cve-2021-29627
Solo trigger per CVE-2021-29627
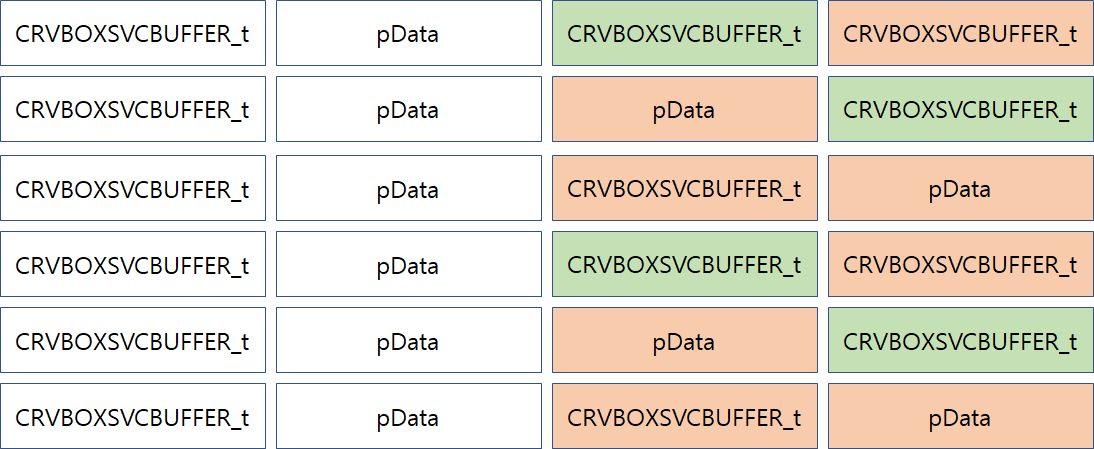 wotmd/virtualbox-6.0.0-exploit-1-day
CVE-2019-2525 / CVE-2019-2548
 devrodt2/cve-2026-28609-matroska-pcm-oob
Proof-of-concept e harness di riproduzione strumentato per CVE-2026-28609, una scrittura fuori dai limiti in MatroskaExtractor di Android…
 k0keoyo/cve-2017-0038-exp-c-js
Exploit in C e JavaScript per CVE-2017-0038, che dimostra lo sfruttamento della corruzione della memoria con osservazione della perdita di memoria…
 bytehackr/cve-2022-0853
Dimostra una perdita di memoria nel client JBoss quando si utilizza UserTransaction ripetutamente, con un PoC e analisi per CVE-2022-0853.
 fi01/libget_user_exploit
Exploit di lettura della memoria del kernel che sfrutta CVE-2013-6282 per l'escalation dei privilegi locali su sistemi Linux interessati.
 d4rkks/cve-2025-7771-vulnerability-exploration
Elevazione dei privilegi nel sistema da driver non firmato usando la vulnerabilità ThrottleStop
 vichhka-git/renef-skills
Agent Skill per operare con renef.io — strumentazione dinamica Android ARM64: hook del codice nativo/Java, patch della memoria, tracciamento delle…
 sneakynachos/cve-2026-87491-and-cve-2026-85046-the-bagel-fell-off-the-counter
Exploit V8 di Chrome 152 che concatena CVE-2026-85046 e CVE-2026-87491 per corrompere l'heap, falsificare i metadati Wasm ed eseguire codice nativo…
 gmh5225/driver-kaldereta
Driver in modalità kernel non firmato che esegue modifiche alla memoria
 onewinner/cve-2025-14847
Strumento di rilevamento della vulnerabilità di perdita di memoria di MongoDB (CVE-2025-14847)
 dinosn/cve-2026-25243
CVE-2026-25243 — Redis RESTORE zipmap double-free → esecuzione remota di codice (ASLR attivo).
 3ndg4me/cve-2016-6415-benigncertain-monitor
Reimplementazione del benigncertain-monitor di VirtueSecurity
 jprx/cve-2024-54507
Proof-of-concept exploit per CVE-2024-54507, una vulnerabilità di type confusion su interi nel kernel XNU, con writeup tecnico e dettagli di…
 argp/cve-2011-3026-firefox
Esempio di sfruttamento di CVE-2011-3026 su Firefox (Linux/x86)
 withsecurelabs/memory-carving-scripts
Script per estrarre informazioni utili da dump di memoria infetti
 xf1les/fsop-finder
Plugin per Binary Ninja che analizza glibc libio alla ricerca di percorsi di codice FSOP in grado di dirottare il flusso di controllo e il puntatore…
 bazad/gsscred-move-uaf
CVE-2018-4343: Prova di concetto per un use-after-free nel demone GSSCred su macOS e iOS.








