
 #1
Strumenti per la dissezione, la comprensione e l'ingegneria inversa del comportamento del software dannoso.
Raccomandato da Kitploit
 wkoszek/emuko
Emulatore RISC-V in Rust che avvia Linux con JIT su ARM64/x86_64 e memoria virtuale Sv39
 googleprojectzero/maccconc
Toolkit per esplorare le race condition del kernel Linux utilizzando le tracce KCOV: visualizzatori GUI e da terminale per l'esecuzione concorrente e…
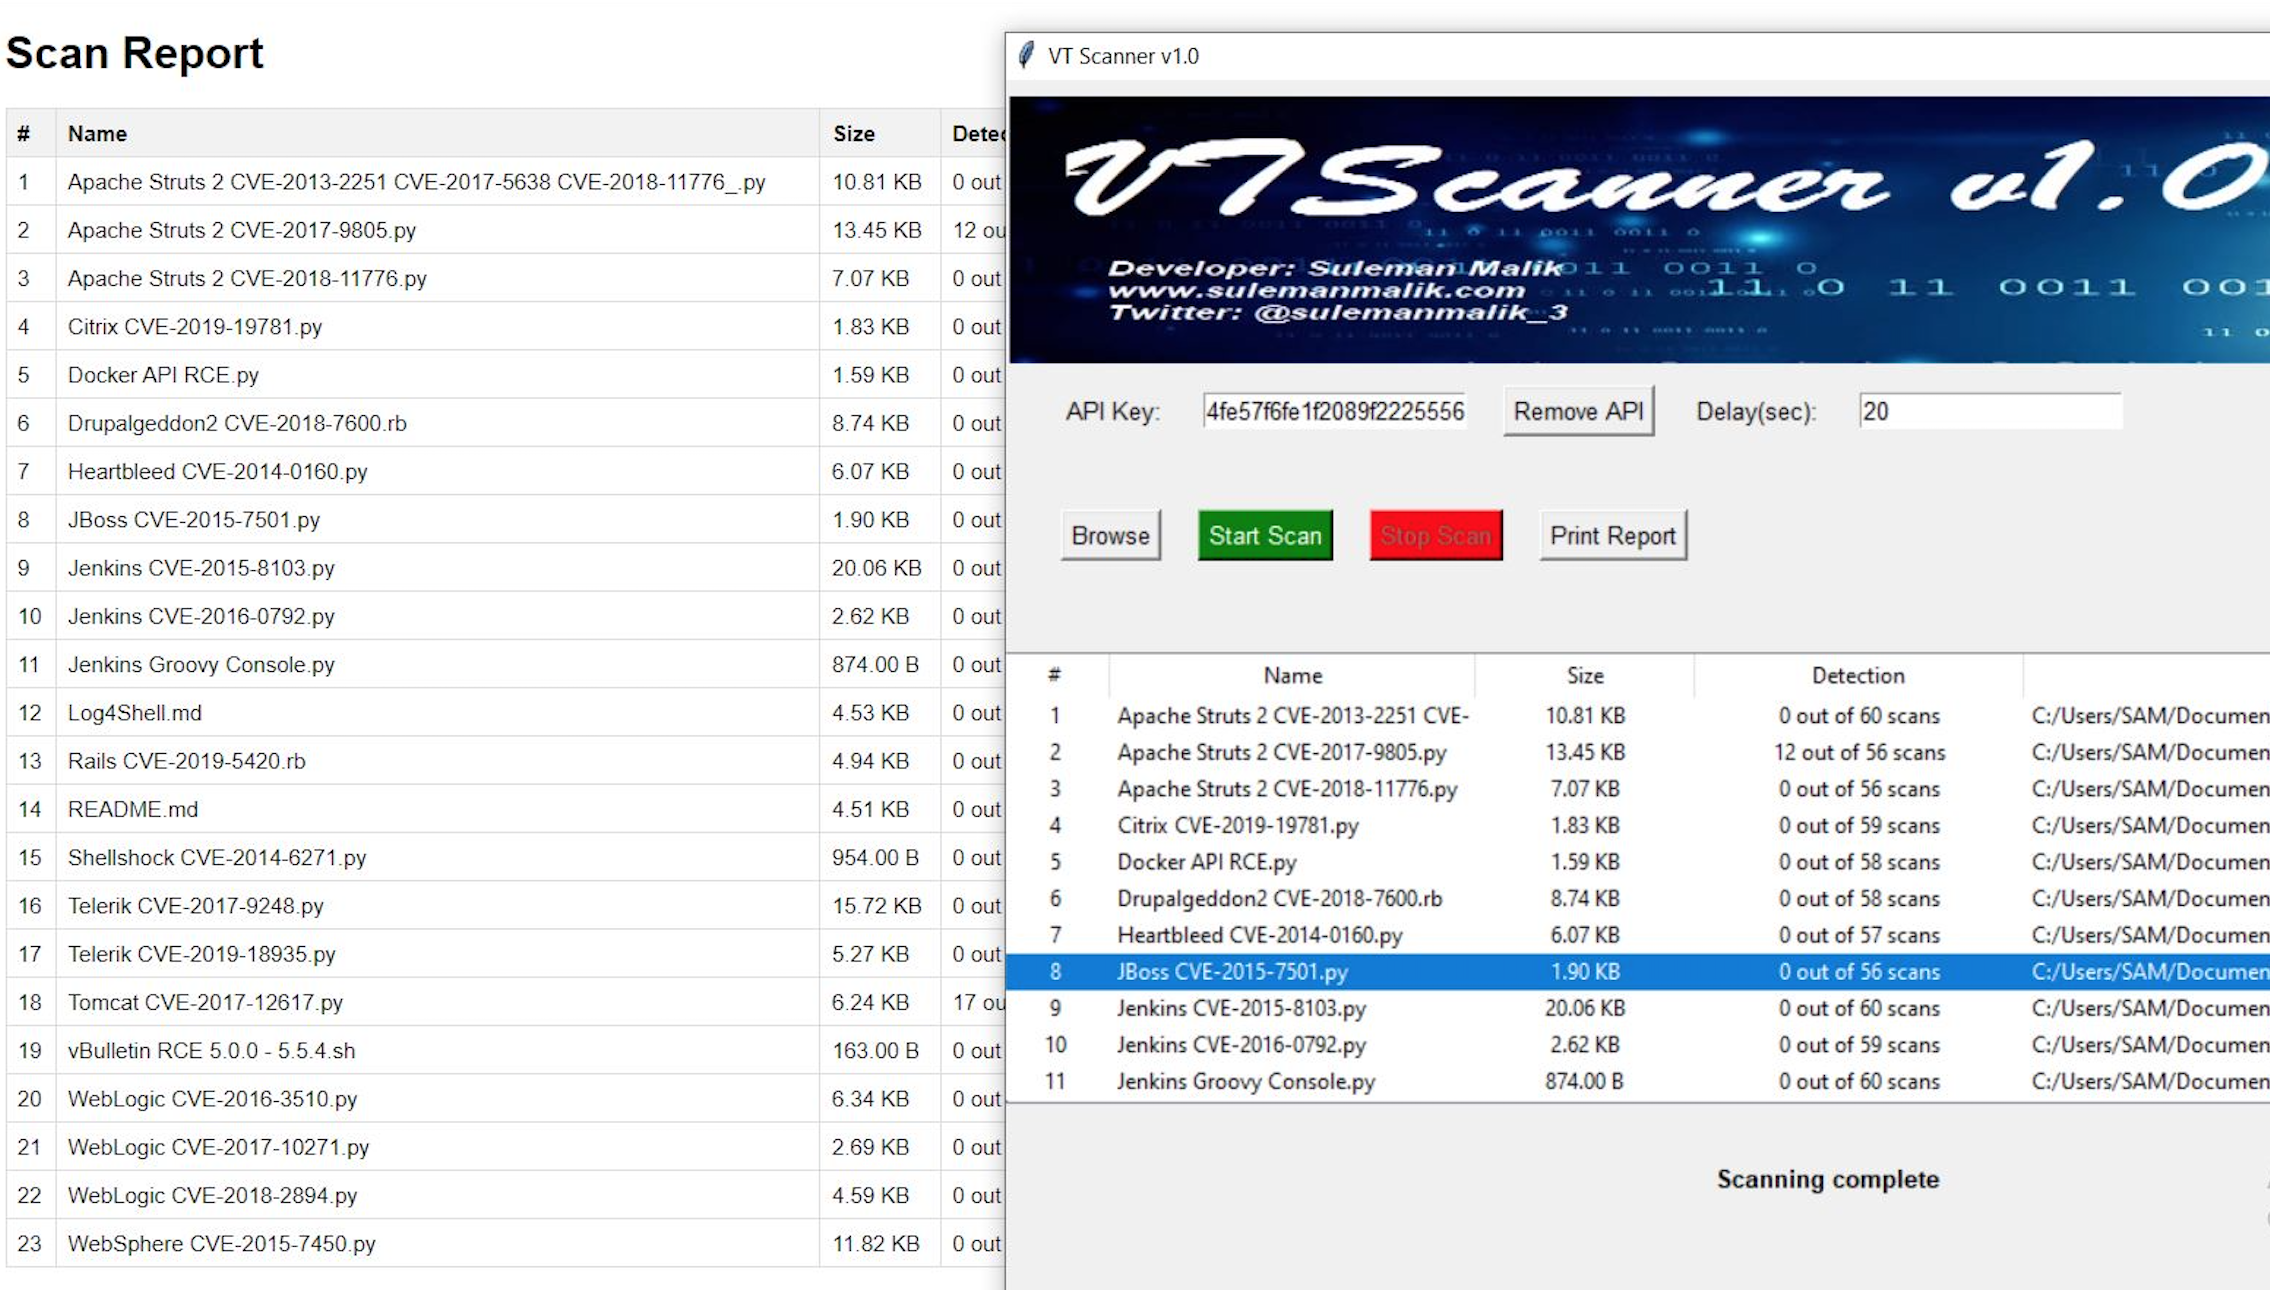 samhaxr/vtscanner
Uno strumento di sicurezza completo basato su Python per la scansione dei file, il rilevamento di malware e l'analisi in un panorama cyber in…
 owasp/cwe-tool
Uno strumento da riga di comando per la scoperta di CWE basato sul database OWASP / CAPSEC di Common Weakness Enumeration.
 amnestytech/inside-pegasus
Una raccolta curata di documenti interni di NSO Group, materiali di prodotto e testimonianze giurate entrate nel pubblico dominio nel caso WhatsApp…
 byinarie/cve-2024-3094-info
Informazioni per CVE-2024-3094
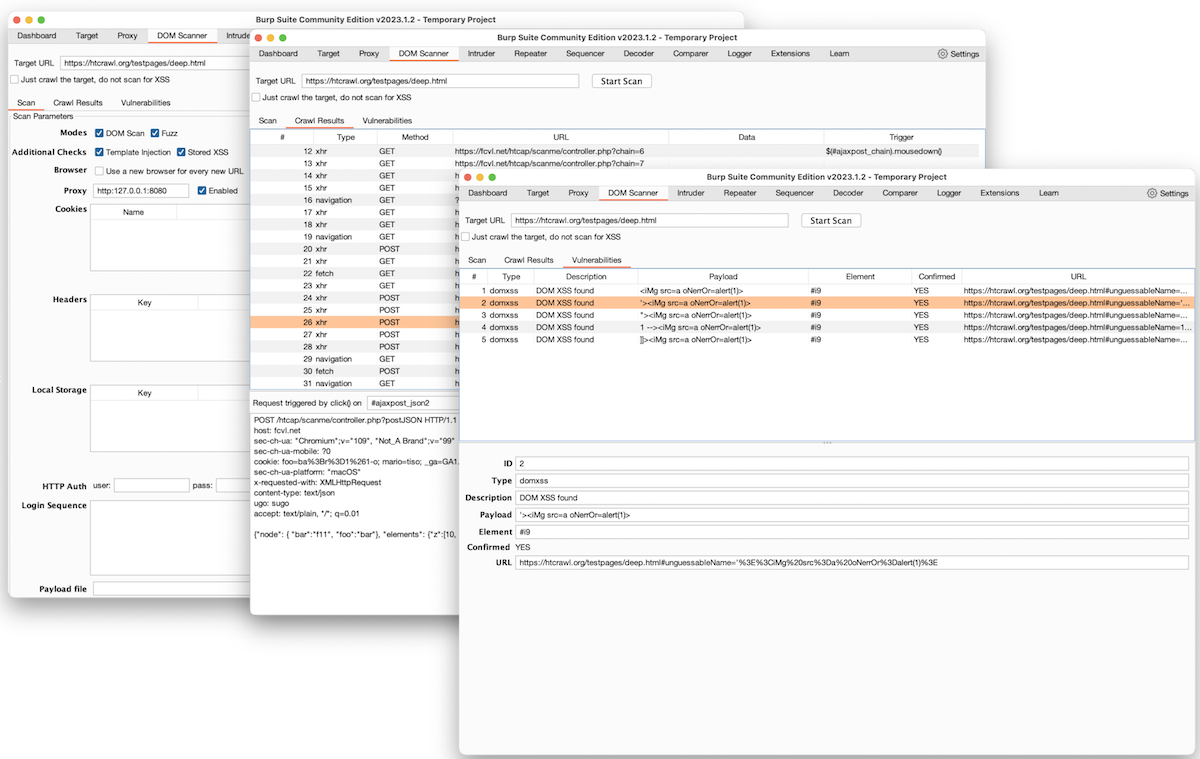 fcavallarin/burp-dom-scanner
L'estensione di Burp Suite per scansionare e esplorare applicazioni a pagina singola
 inokinoki/attesor
Reverse engineering potenziato dall'IA di Rosetta (2 per Linux). Dichiarazione di non responsabilità: a causa dell'accordo con l'utente, non toccherò…
 nccgroup/mnemosyne
Strumento generico di scraping della memoria di Windows
 fboldewin/atmmalscan
Strumento DFIR da riga di comando per la scansione di sistemi Windows ATM per rilevare tracce di malware nella memoria dei processi e sul disco, con…
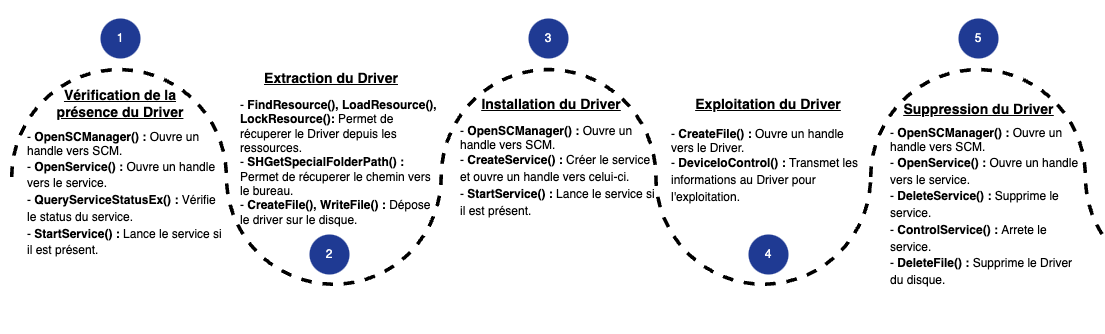 alex3o/byovd-driverkiller
Reverse ed Exploitation di Driver
 bedrock-safeguard/gentlemen-decryptor
Primo decryptor in assoluto per il ransomware The Gentlemen — recupera le chiavi di crittografia dai dump della memoria di processo tramite…
 kaandemir993/darktortilla-rat-telegram-exfiltration-payload-extraction-analysis
Analisi di reverse engineering di DarkTortilla RAT, un malware sofisticato che ruba i dati delle carte di credito, decripta le password dei browser…
 hiepler/euconform
Strumento di conformità all'AI Act dell'UE - Classificazione del rischio e test dei bias
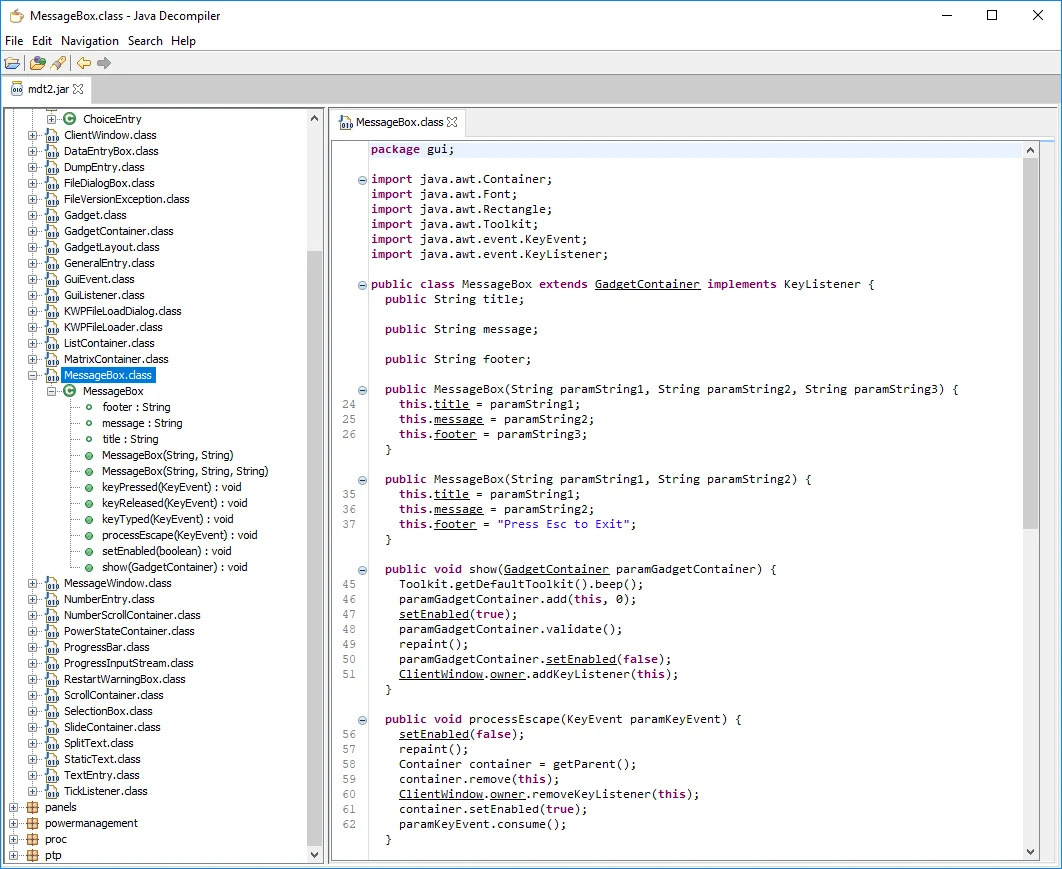 pelock/jobfuscator
Offusca il codice sorgente Java per proteggerlo da reverse engineering, decompilazione e furto di proprietà intellettuale. Rinomina variabili/metodi,…
 momenbasel/malware-check
Strumento di analisi statica e dinamica per il rilevamento di codice malevolo, binari sospetti e violazioni della privacy
 do4choo/cve-2026-3227-tp-link-authenticated-rce
Proof-of-concept per l'iniezione di comandi OS autenticata nel firmware dei router TP-Link. Include decrittazione, hook di crittografia basato su…
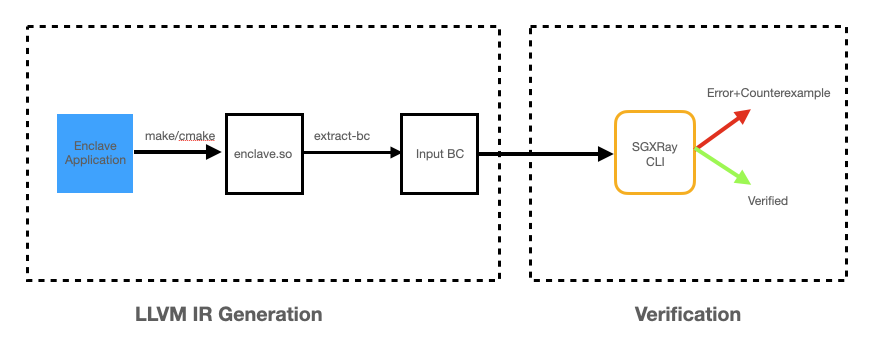 baiduxlab/sgxray
Strumento di ragionamento automatico basato sul verificatore SMACK che rileva bug negli enclave SGX da violazioni del confine fidato, inclusa la…








