
 #1
Strumenti per la dissezione, la comprensione e l'ingegneria inversa del comportamento del software dannoso.
Raccomandato da Kitploit
 m0n1x90/elfxtract
Strumento automatizzato di analisi binaria ELF per sfide CTF/PWN. Estrae mitigazioni di sicurezza, ROP gadgets, tabelle PLT/GOT e decompila ASM in C…
 withsecurelabs/garbageman
GarbageMan è un insieme di strumenti per analizzare binari .NET tramite analisi dell'heap.
 adibirzu/openclaw-security-monitor
Monitoraggio proattivo della sicurezza per le distribuzioni di OpenClaw. Rileva ClawHavoc, AMOS stealer, CVE-2026-25253, avvelenamento della memoria…
 jir4vv1t/cve-2025-43529
Sfruttamento tecnico per CVE-2025-43529, una vulnerabilità del compilatore DFG JIT di WebKit che consente use-after-free tramite una barriera di…
 merces/awesome-hex-editors
Una lista curata e arricchita di fantastici editor esadecimali per Windows, macOS e Linux.
 st0rn/siglens
Toolkit di analisi degli artefatti di Windows che mappa i rilevamenti AV su offset PE, sezioni, RVA/VA e stringhe, con scansione YARA, AMSI, capa e…
 ejfkdev/dj
Estrae file JavaScript caricati dinamicamente analizzando staticamente l'HTML e il JS del sito web, rilevando chunk webpack, caricamento lazy tramite…
 s4dp4nd4/frida-c2-mcp
Server MCP in stile C2 agentico per la strumentazione Frida su Android rooted e iOS jailbroken.
 ffri/shadebios
Codice PoC di Shade BIOS (strippato) presentato al Black Hat USA 2025
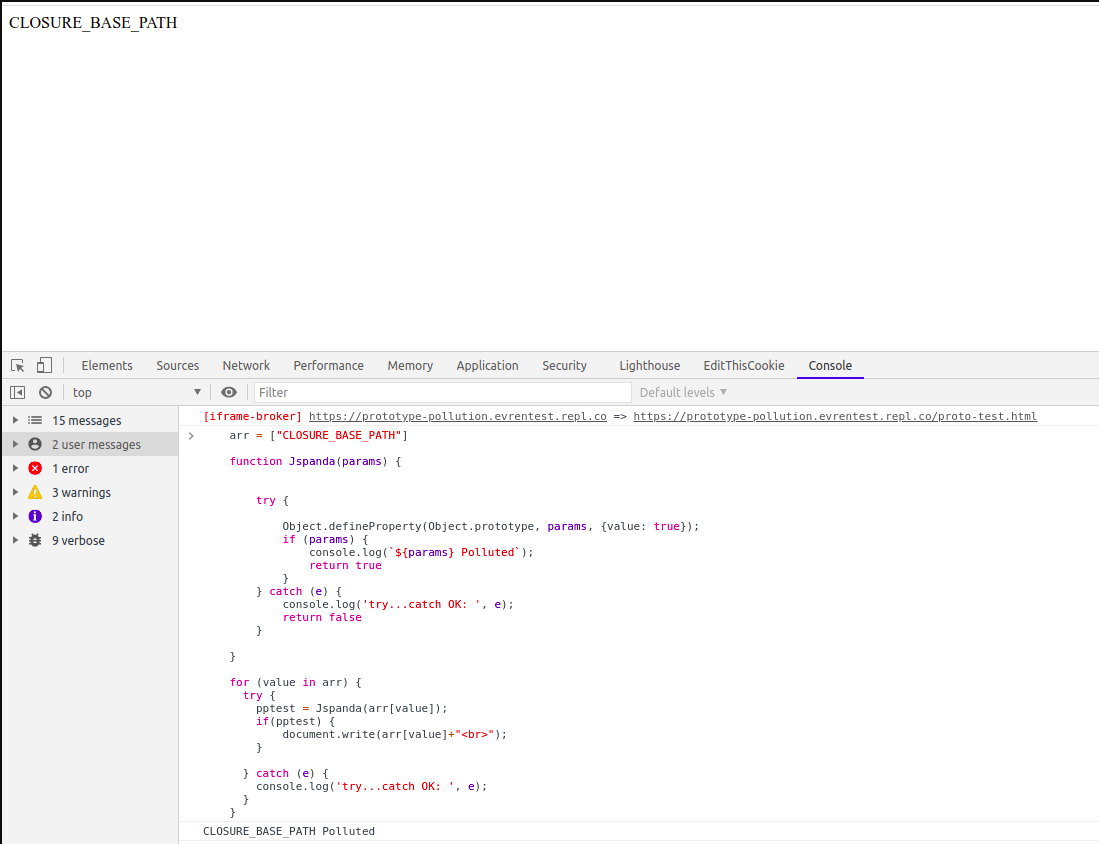 redsection/jspanda
scanner di vulnerabilità di prototype pollution lato client
 diversenok/diasymbolview
Strumento di ispezione dei file PDB
 duriantaco/ravage
Test di sicurezza web autonomo basato sull'evidenza per target controllati e autorizzati. Con laboratori riproducibili, tracce di audit, report e…
 1rhino2/fnprint
Abbina le funzioni nei binari in base a ciò che fanno, non a come appaiono i loro byte. fingerprinting comportamentale delle funzioni tramite…
 crowdstrike/xwf-yara-scanner
Scanner YARA nativo X-Tension per X-Ways Forensics, che consente la scansione di file in-snapshot con supporto RVS multi-threaded, output in tabelle…
 daniomass/slivermirage
Crystal Palace PICO loader per Sliver C2 bypass AMSI a doppio strato, silenziamento ETW, payload crittografati AES-256-CBC, 6 varianti di consegna
 sharif-bot-cmd/quantum-silicon-core-loader
Esegue al confine del silicio
 amavis/amavis
amavis è un framework di filtraggio del contenuto email ad alte prestazioni scritto in Perl.
 weedhashpeddler/rc4decryption
Abusa del LOLBin tlscsp.dll firmato da Microsoft per eseguire cifratura/decifratura RC4 tramite LsCsp_EncryptHwid, applicando una patch alla chiave…








