
 #1
Strumenti per la dissezione, la comprensione e l'ingegneria inversa del comportamento del software dannoso.
Raccomandato da Kitploit
 armadito/armadito-av
Repository principale dell'antivirus Armadito
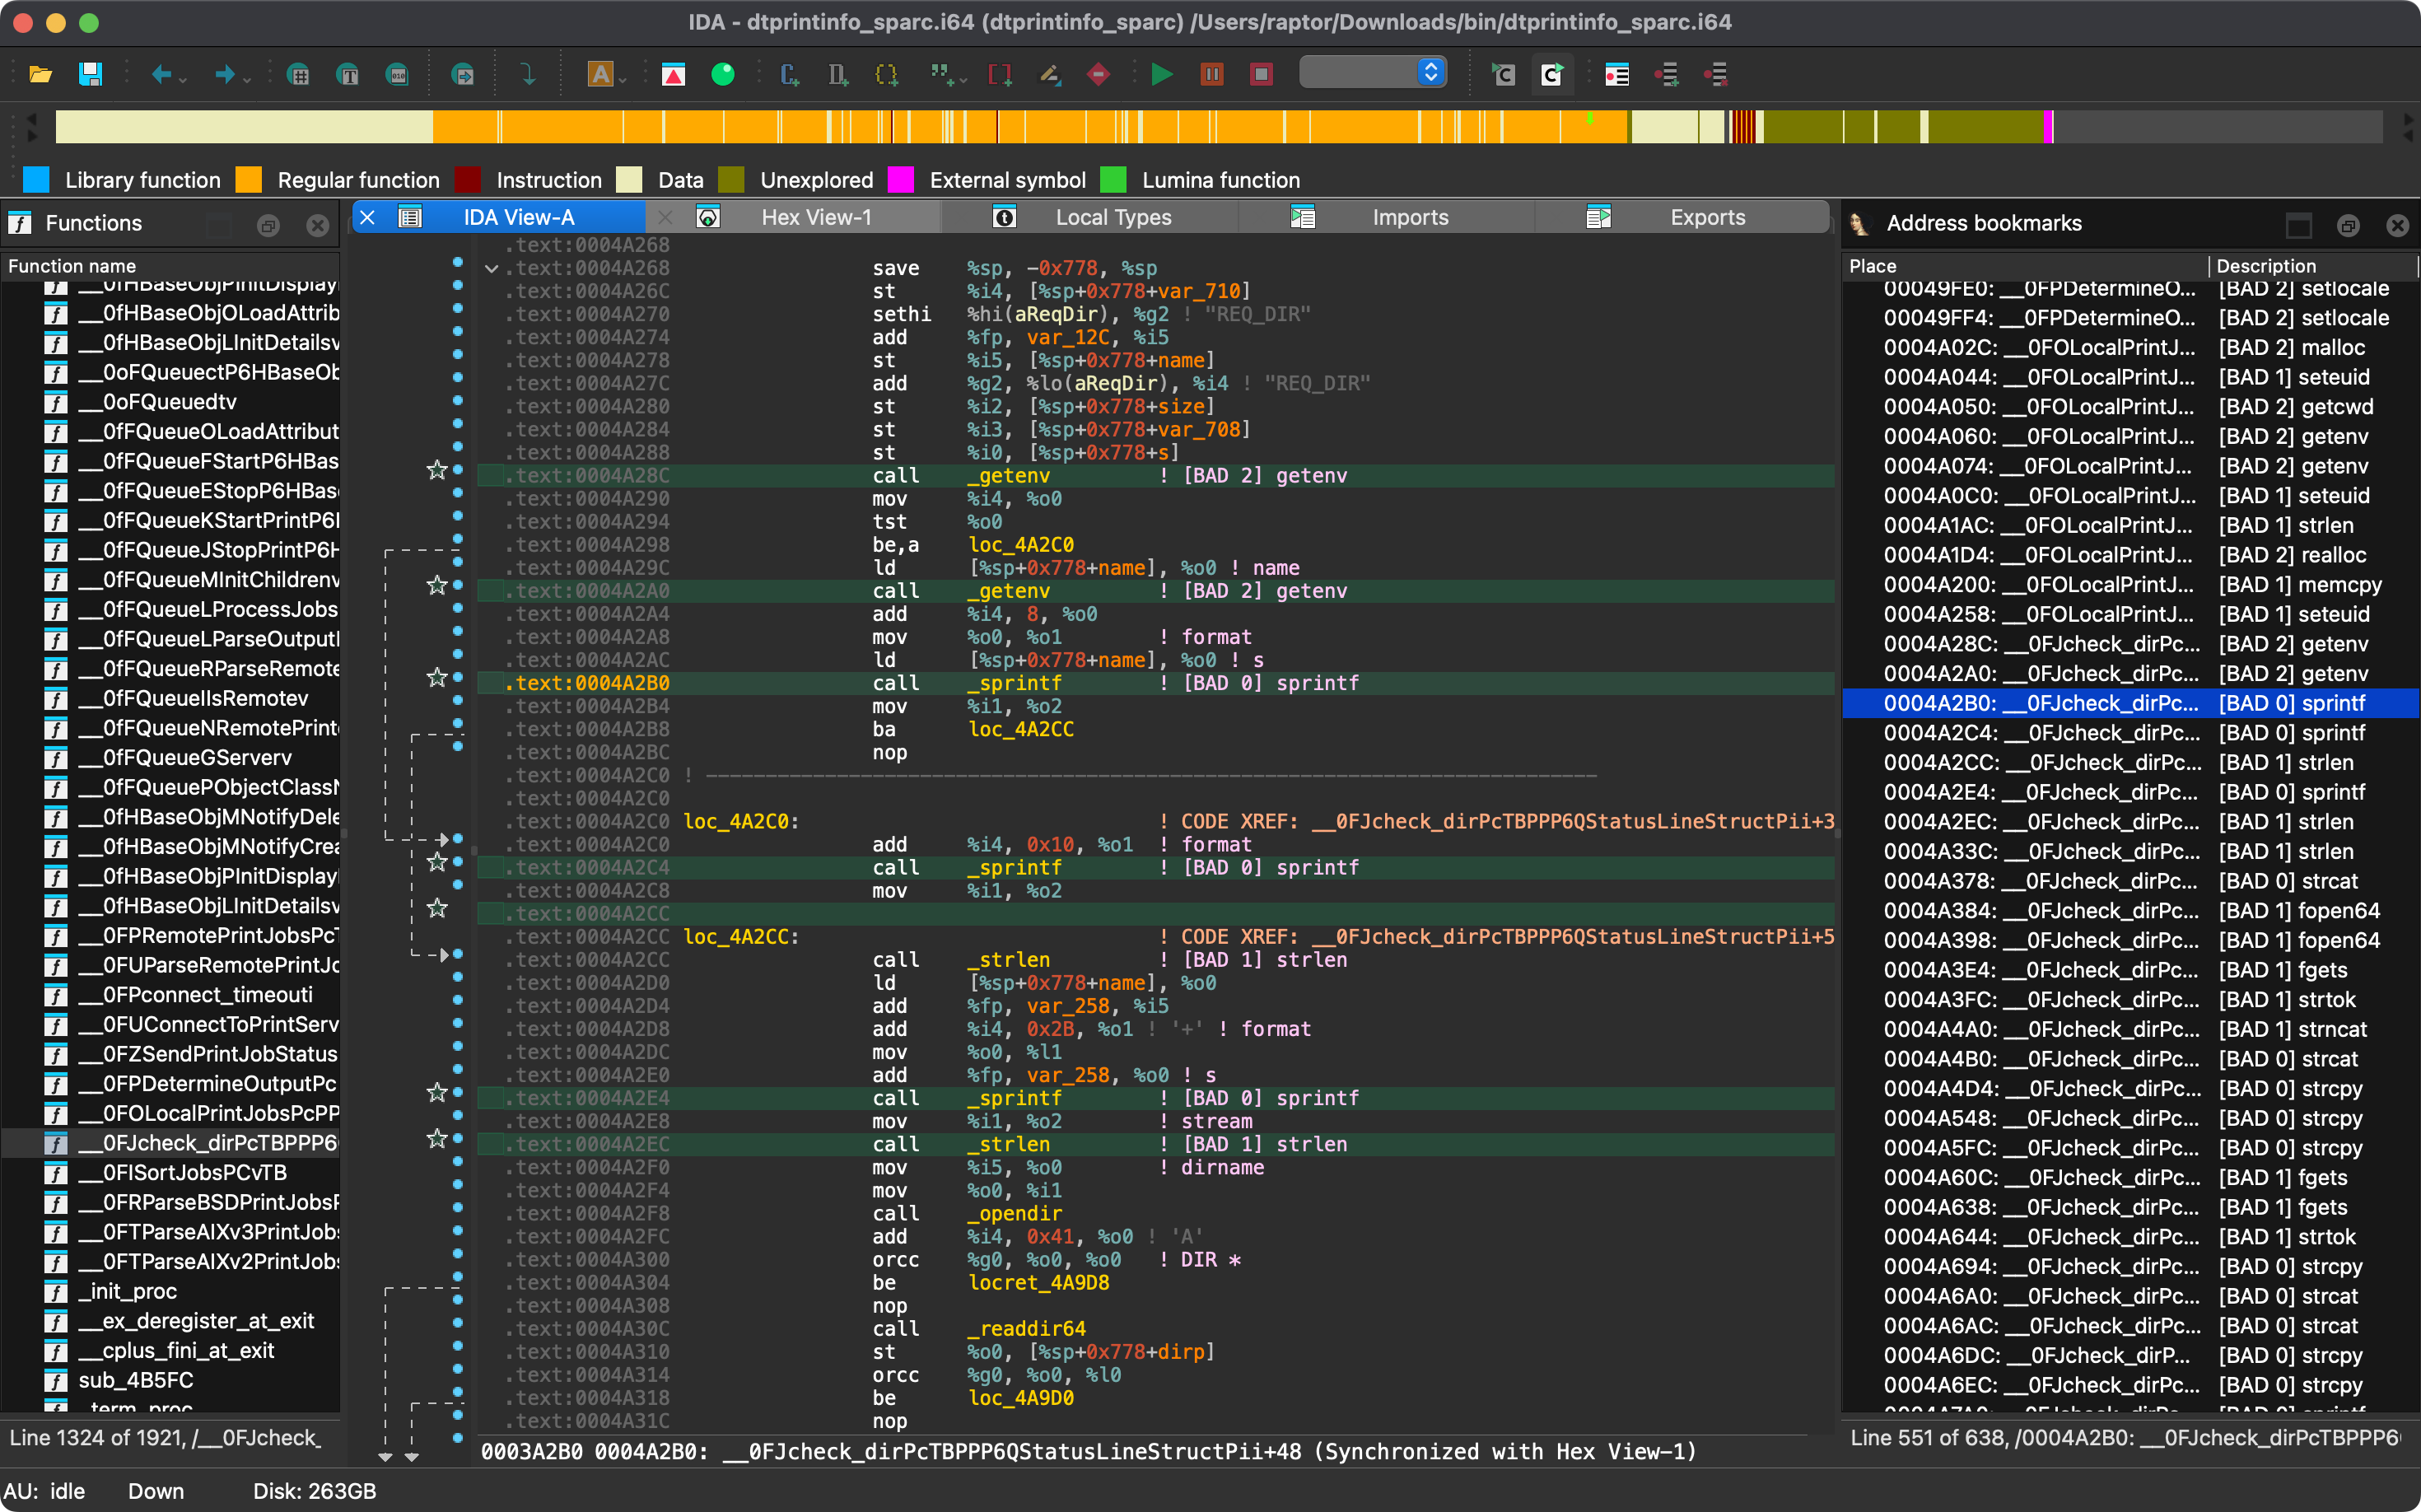 0xdea/rhabdomancer
Vulnerability research assistant that locates calls to potentially insecure API functions in a binary file.
 fboldewin/com-code-helper
Due script IDAPython ti aiutano a ricostruire codice Microsoft COM (Component Object Model).
 bw3ll/rop_rocket
ROP ROCKET è un framework avanzato per attacchi di riutilizzo del codice, con ampie capacità di generazione di catene ROP, inclusi nuovi attacchi…
 synacktiv/lumina_server
Server locale per la funzionalità Lumina di IDA
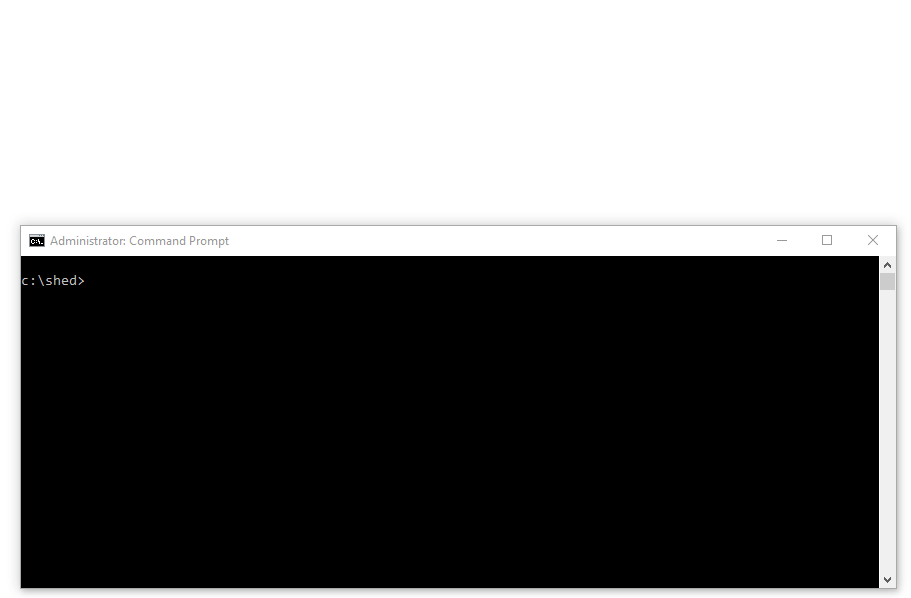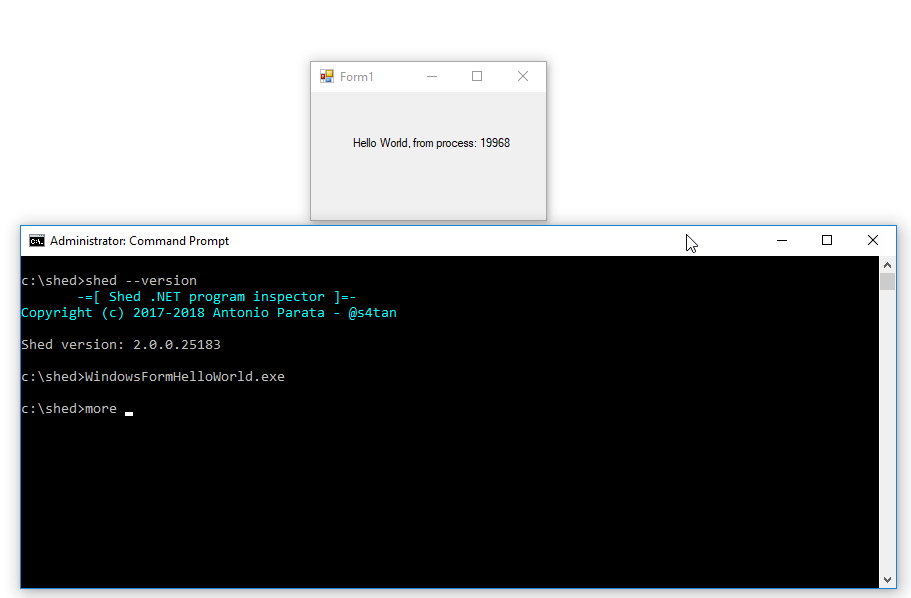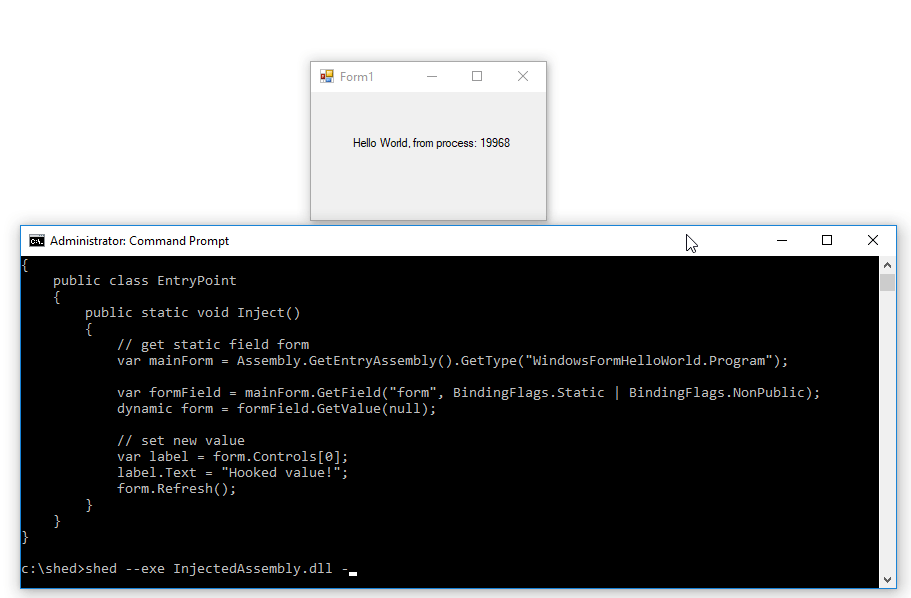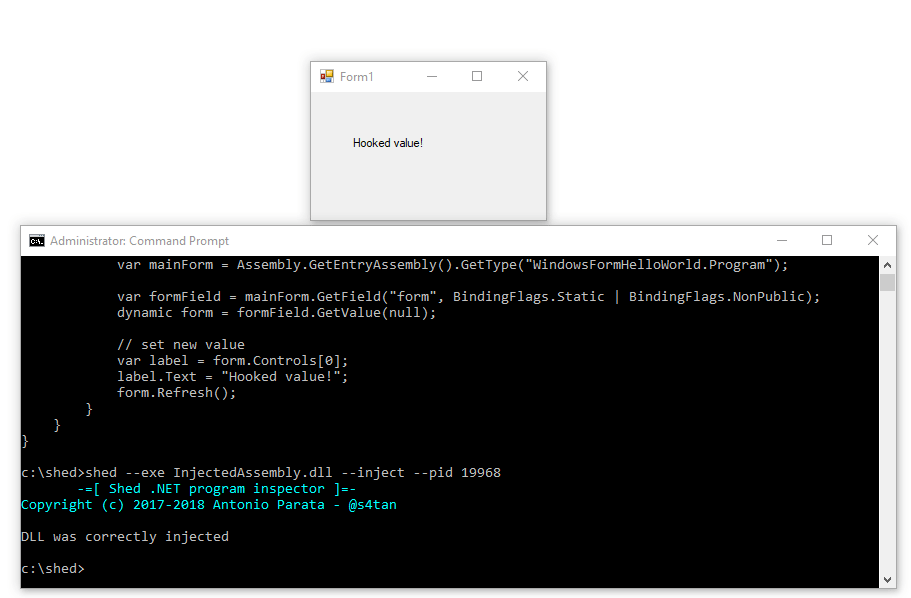 enkomio/shed
Un ispettore del runtime .NET
 0xjohnnydev/webkit-uaf-angle-oob-analysis
Analisi della catena di exploit CVE-2025-43529 (WebKit UAF) + CVE-2025-14174 (ANGLE OOB) - iOS Safari
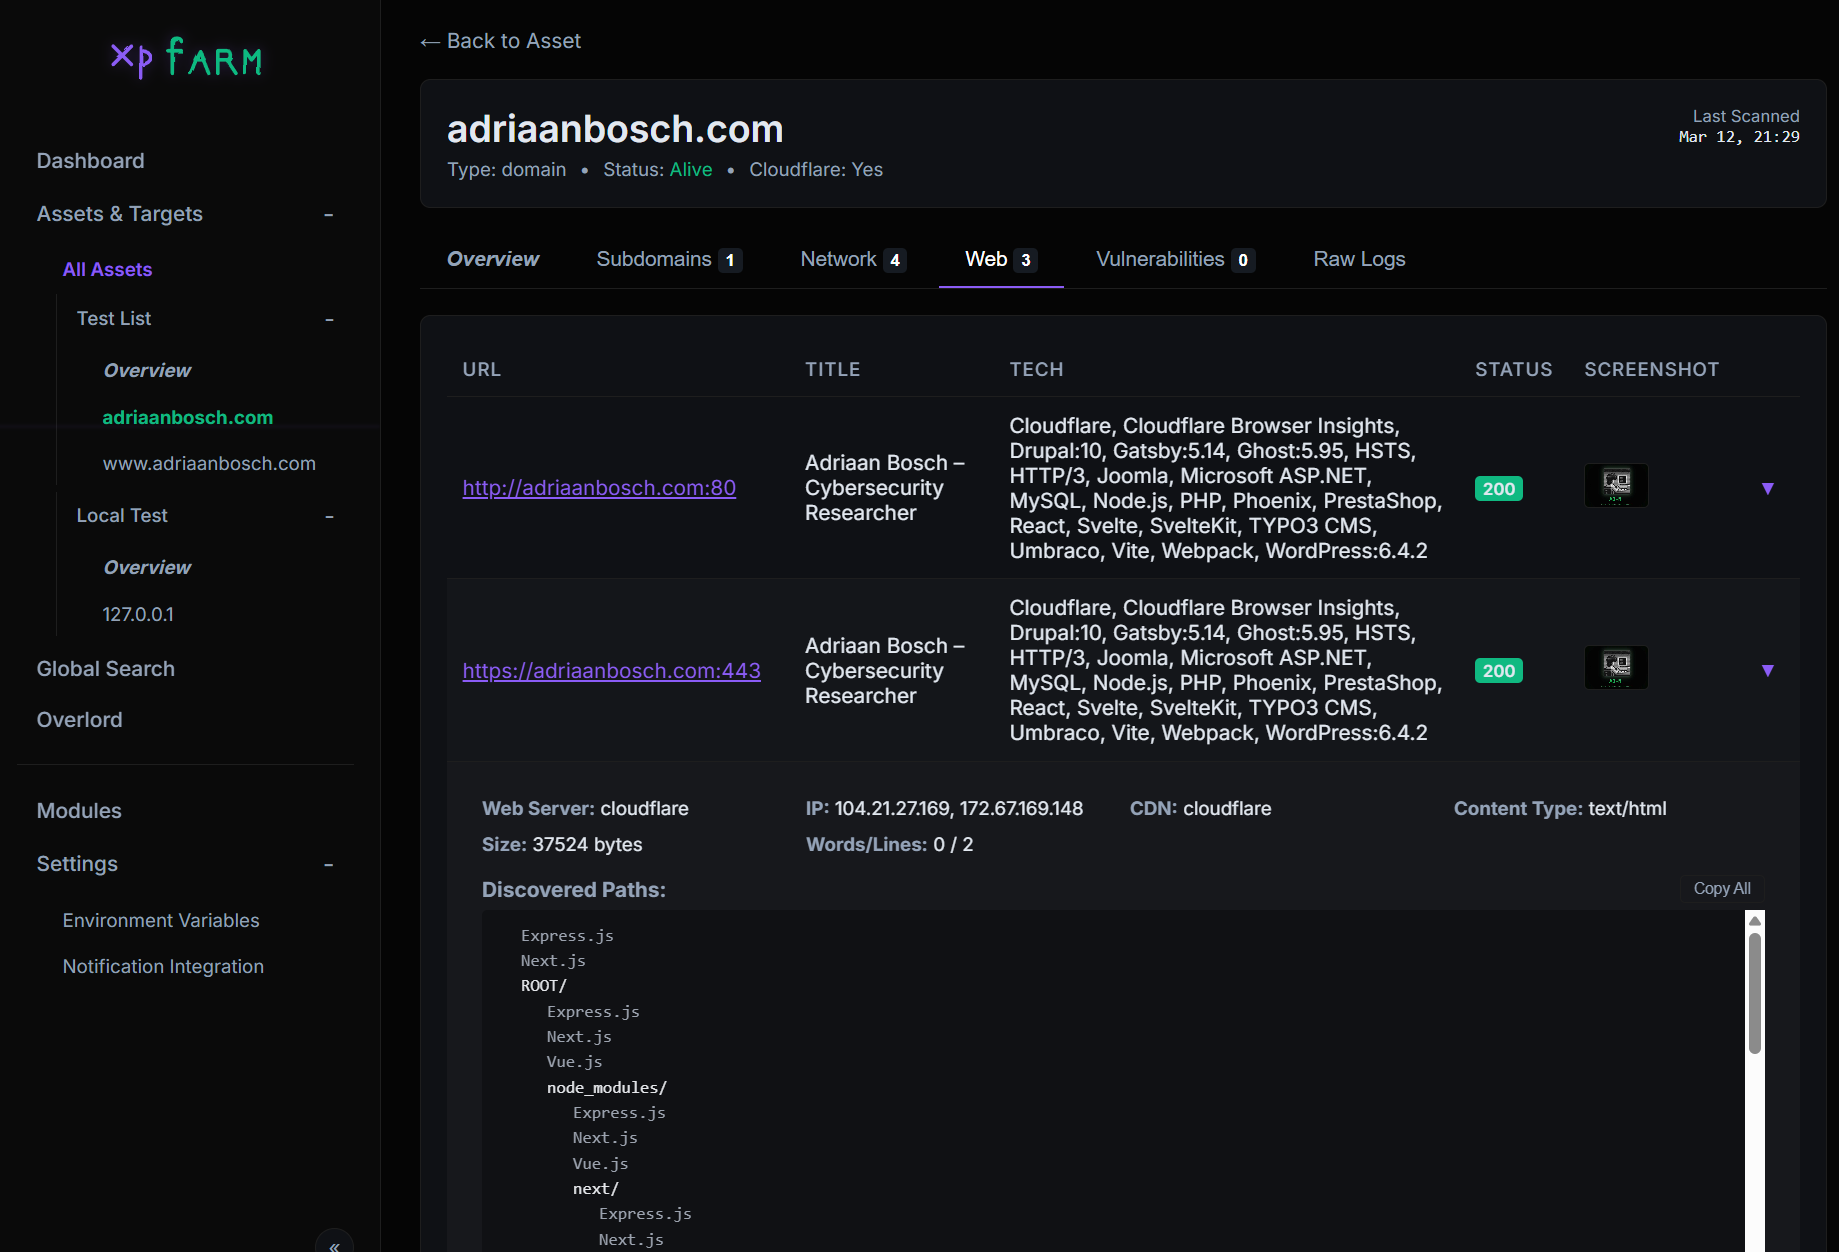 canuk40/xpfarm
Framework automatizzato per bug bounty e ricognizione — integra Subfinder, Naabu, Httpx, Nuclei, Nmap, CVEMap, Gowitness, Katana e altro dietro…
 nazywam/autoit-ripper
Estrai script AutoIt incorporati in binari PE
 ricardoquesada/regenerator2000
An interactive disassembler for the CPU 6502, focused on Commodore 8-bit computers. Features a TUI with modern features like x-ref, undo/redo, flow…
 mzakocs/qualcomm_baseband_scripts
Raccolta di script per il reverse engineering del firmware baseband / modem Qualcomm Hexagon
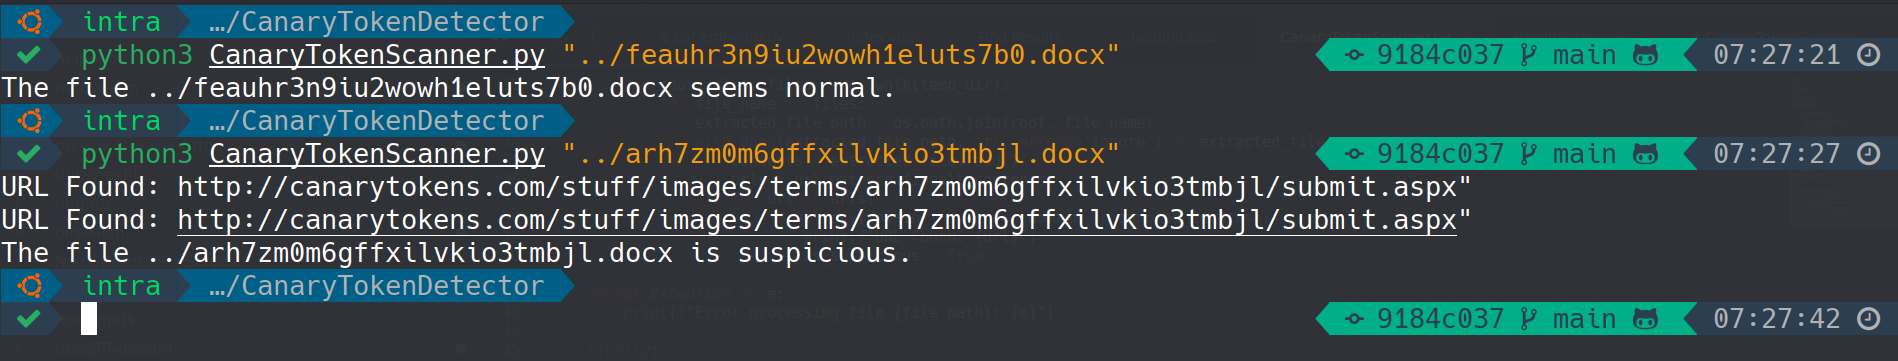 0xnslabs/canarytokenscanner
Rileva CanaryTokens nei documenti Office e PDF (docx, xlsx, pptx, pdf) senza attivare allerte
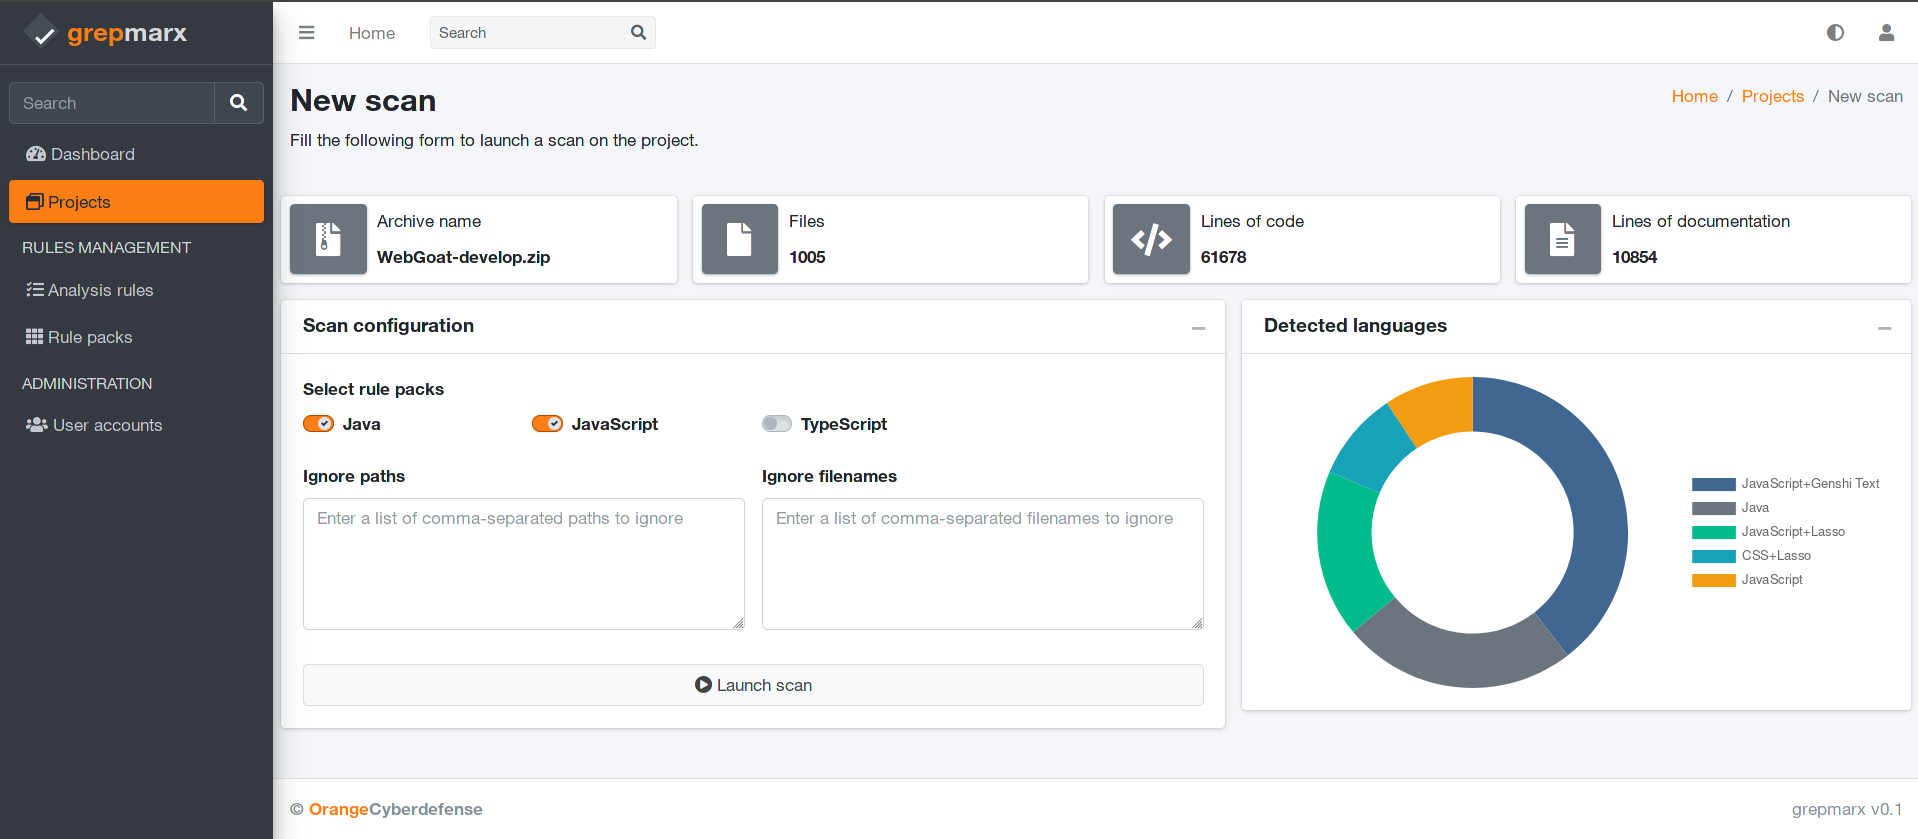 orange-cyberdefense/grepmarx
Una piattaforma di analisi statica del codice sorgente per appassionati di AppSec.
 takahiroharuyama/ida_haru
script/plugin per IDA Pro
 s3n4t0r-0x0/pixelcode-attack
Malicious PixelCode è un progetto di ricerca sulla sicurezza che dimostra una tecnica occulta per codificare file eseguibili in dati pixel e…
 schumilo/vusbf
Un framework di fuzzing USB basato su QEMU/KVM che individua bug nei driver di dispositivo tramite esecuzione riproducibile di VM, multiprocessing e…
 mrphrazer/obfuscation_analysis
Plugin Binary Ninja per analizzare e semplificare codice offuscato
 daffainfo/vol-rs
Volatility 3 portato in Rust. Stesso output, molto più veloce.








