
 #1
Strumenti per la dissezione, la comprensione e l'ingegneria inversa del comportamento del software dannoso.
Raccomandato da Kitploit
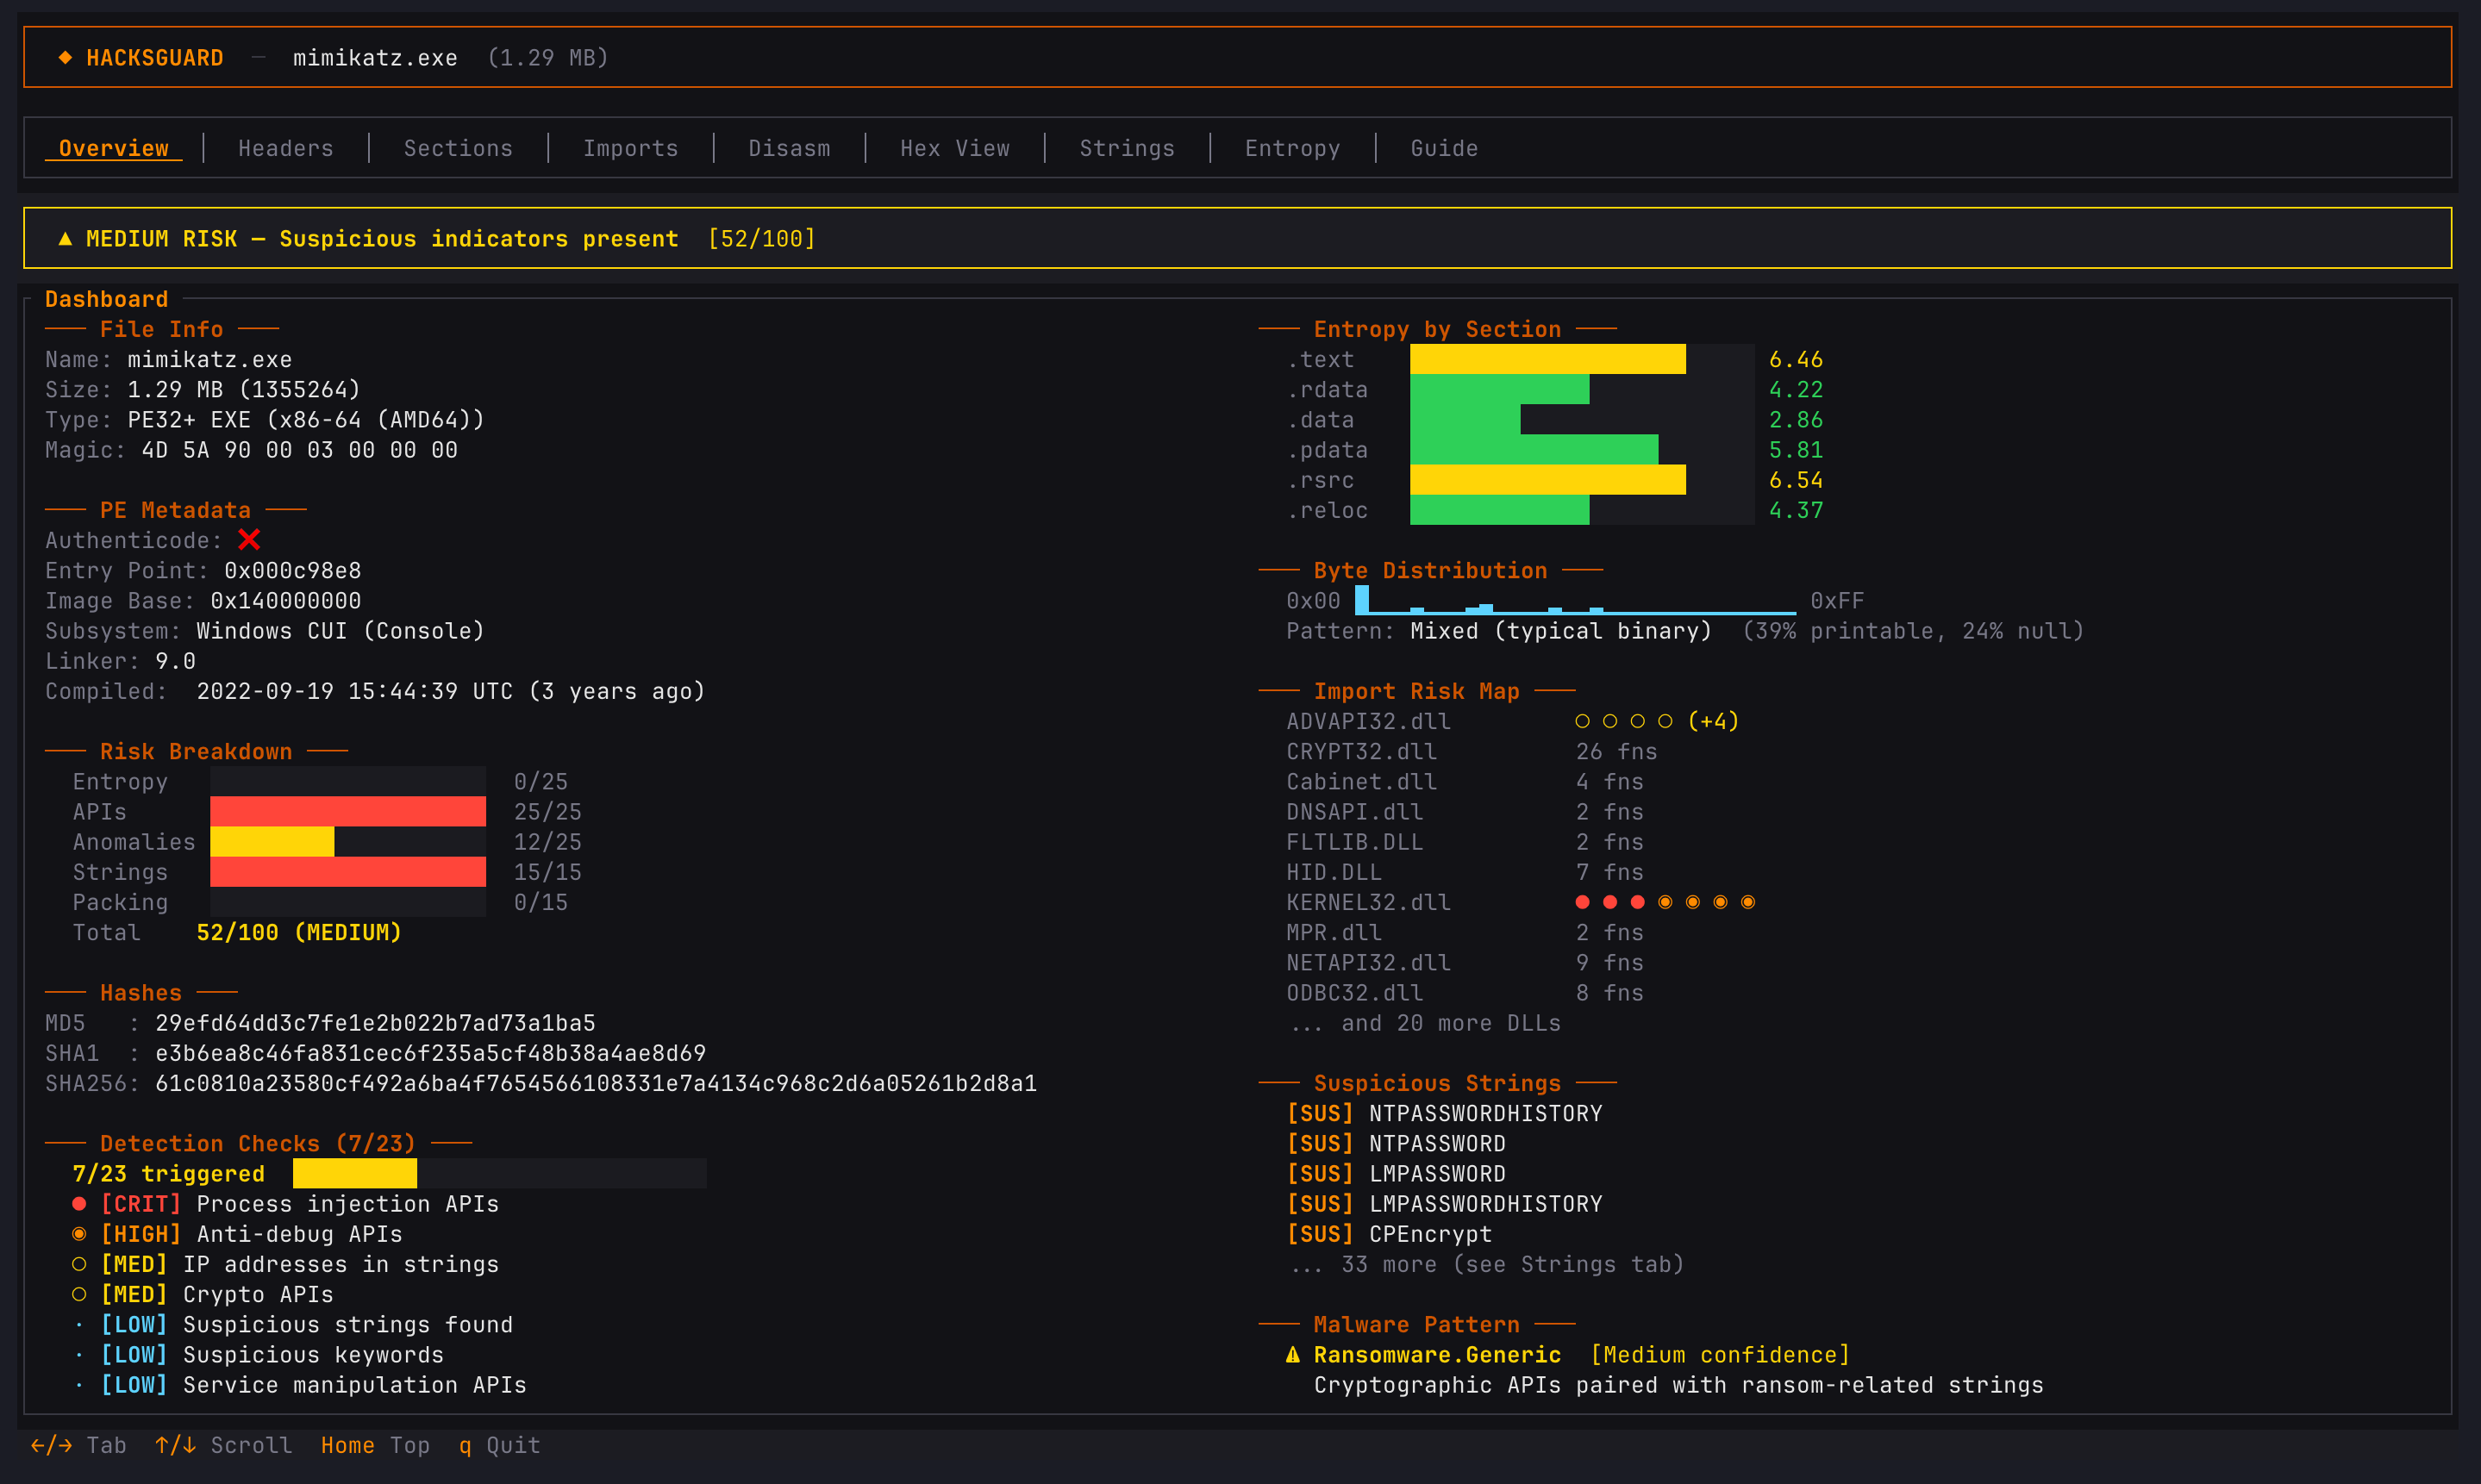
 rhacknarok/hacksguard
Uno strumento di analisi malware TUI (interfaccia utente testuale) incredibilmente veloce e multi-thread, costruito in Rust. Include analisi…
 a-yatta/amdh
Indurimento dei Dispositivi Mobili Android
 paddycahil/windows-api-function-cheatsheets
Un riferimento alle chiamate di funzioni dell'API di Windows, incluse funzioni per operazioni sui file, gestione dei processi, gestione della…
 dnakov/r2d2
🤖🏴☠️ Plugin radare2 per GPT-4 🦜. Risolvi automaticamente i crackme 🪄
 robindavid/idasec
Plugin IDA per reverse-engineering e interazioni dinamiche con la piattaforma Binsec
 malwaretech/tinyxpb
Bootkit per Windows XP 32-Bit
 hackinglz/extracteddefender
Collezione di dati estratti da Microsoft Defender per scopi di ricerca sulla sicurezza
 reverseclabs/gwtmap
Mappa la superficie d'attacco delle applicazioni GWT estraendo endpoint RPC offuscati e generando payload di richiesta serializzati per il testing di…
 alphadelta/secure-desktop
Applicazione anti-keylogger/anti-rat per Windows
 gamozolabs/elfloader
Uno strumento di appiattimento di file ELF indipendente dall'architettura per shellcode
 fuzztruction/fuzztruction
Fuzzer basato su iniezione di guasti che muta programmi generatori per produrre input quasi validi per i target, consentendo il fuzzing di formati…
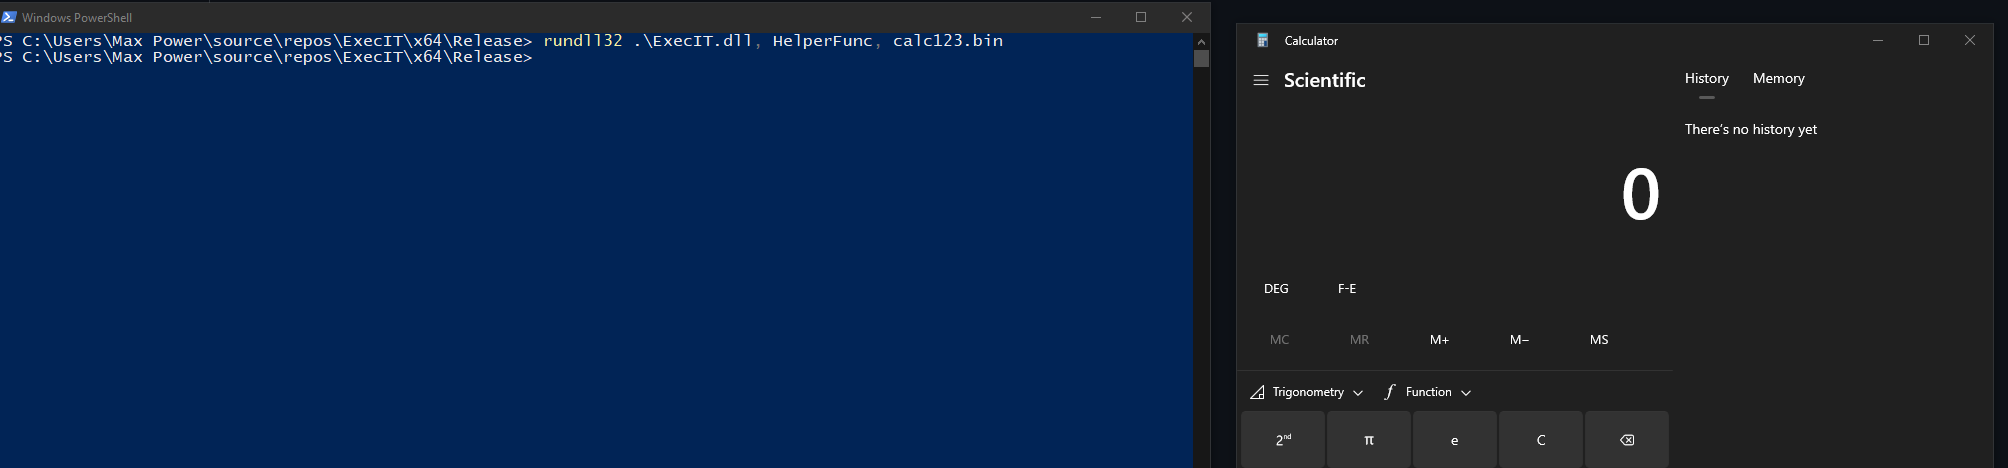 florylsk/execit
Esegui i file di shellcode con rundll32
 nodiuus/nocturne
Un virtualizzatore di codice bin2bin per PE x86-64
 arguslab/argus-saf
Framework di analisi statica basato su Scala per bytecode Android e Java con analisi del flusso, decompilazione e analisi del codice nativo tramite…
 lauriewired/artful
La libreria ARTful per modificare dinamicamente il runtime Android
 pr0xylife/qakbot
Repository di threat intelligence e analisi di malware incentrato su un trojan bancario e una botnet, con IOC, indicatori C2 e ricerca…
 boratanrikulu/gobee
Scrivi i tuoi programmi BPF in Go, non in C. gobee transpila un sottoinsieme di Go in BPF C e genera binding cilium/ebpf tipizzati.
 d4em0n/exrop
Generatore automatico di catene ROP per binari x86-64 utilizzando esecuzione simbolica. Supporta scritture su registri/memoria, chiamate a funzioni,…








