
 #1
Lab, ambienti pratici e challenge riproducibili per esercitarsi in cybersicurezza in modo autorizzato e sicuro.
Raccomandato da Kitploit
 baburkin/struts-uploader-vulnerability
Ricerca delle opzioni di exploit per CVE-2024-53667 e loro mitigazione
 horkimhab/cve-2026-27145
CVE-2026-27145 - Bozza
 horkimhab/cve-2025-48595
CVE-2025-48595 - Bozza
 amirmuhammadmarvi/network-security-lab
Laboratorio virtuale controllato di attacco e difesa — sfruttamento di CVE-2011-2523, ricognizione Nmap, scansione Nikto, rafforzamento UFW su…
 r3fr4kt/shocker-tjnull-oscp-
Walkthrough strutturato di HTB che dimostra lo sfruttamento di Shellshock (CVE-2014-6271) tramite fuzzing di directory CGI e l'escalation dei…
 dinosn/cve-2024-21182
Laboratorio Docker riproducibile per CVE-2024-21182 Oracle WebLogic T3/IIOP OpaqueReference JNDI injection che porta a RCE non autenticata.…
 farhadalimohammadi-dir/vulnrepro-benchmark
Benchmark per misurare la capacità dei modelli AI di rilevare vulnerabilità nel codice sorgente tramite casi reali di bug bounty con bilanciamento…
 0xblackash/cve-2026-20841
CVE-2026-20841
 horkimhab/cve-2026-31525
CVE-2026-31525 - Bozza

 azqzazq1/cve-2026-7867-disk2root
Exploit di escalation di privilegi locale armato per CVE-2026-7867 in udisks2, che utilizza lo spoofing di mount as-user per bypassare PolicyKit e…
 horkimhab/cve-2026-8732
CVE-2026-8732 - Bozza (WordPress)
 horkimhab/cve-2026-9560
CVE-2026-9560 - Bozza
 haerin-l/poc_cve-2026-42880
Riproduce CVE-2026-42880, una vulnerabilità critica di ArgoCD che espone i Kubernetes Secrets tramite ServerSideDiff. Include configurazione…
 maldev-academy/dumpbrowsersecrets
Estrae dati memorizzati nei browser come token di aggiornamento, cookie, credenziali salvate, carte di credito, voci di compilazione automatica,…
 dungsocool/cve-2014-3120
Guida di laboratorio passo-passo che dimostra lo sfruttamento di CVE-2014-3120 contro Elasticsearch 1.1.1, coprendo l'analisi della vulnerabilità,…
 jmonge12/home-network-vulnerability-assessment
Audit di sicurezza e analisi delle vulnerabilità (CVE-2014-3566 e CVE-2010-2333) nell'infrastruttura di rete locale e router residenziale.
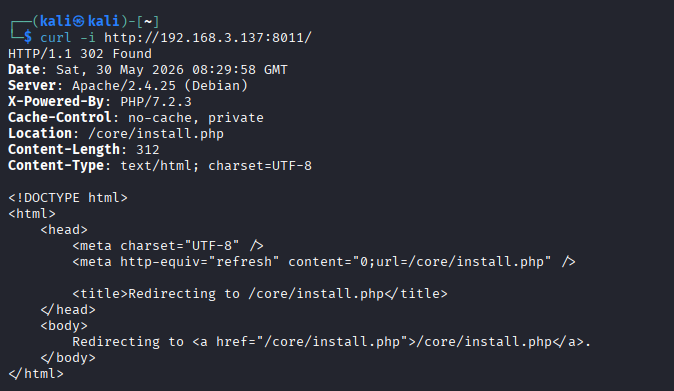 dungsocool/cve-2018-7600
Guida passo-passo di laboratorio per sfruttare CVE-2018-7600 (Drupalgeddon2) RCE in Drupal 8.5.0, che copre l'analisi della superficie d'attacco, il…








