
 #1
Lab, ambienti pratici e challenge riproducibili per esercitarsi in cybersicurezza in modo autorizzato e sicuro.
Raccomandato da Kitploit

 mike-williams/struts2vuln
App web Struts 2 vulnerabile a CVE-2017-98505 e CVE-2017-5638
 sonatype-workshops/struts2-rce
Target sfruttabile per CVE-2017-5638
 xtremebeing/starlette-host-header-lab
Starlette Host-Header URL Confusion Lab (X41-2026-002) - CVE-2026-48710
 gokul-krishnan-v-r/cve-2025-29927
Next.js e il middleware corrotto...PROVA A HACKERARLO..!
 m3ssap0/springbreakvulnerableapp
ATTENZIONE: Questa è un'applicazione vulnerabile per testare l'exploit della vulnerabilità Spring Break (CVE-2017-8046). Eseguila a tuo rischio e…
 lathika-3006/solar-exploiting-log-4j
Passo-passo della walkthrough TryHackMe per sfruttare la vulnerabilità Log4Shell (CVE-2021-44228) per ottenere l'esecuzione remota di codice e…
 cyberbibs/soc274---palo-alto-networks-pan-os-command-injection-vulnerability-exploitation-cve-2024-3400-
Guida passo-passo per analisti SOC per indagare e correggere CVE-2024-3400 (iniezione di comandi in PAN-OS). Copre rilevamento, analisi dei log,…
 lavanya2085/solar-exploiting-log4j
Questo repository fornisce una guida dettagliata alla *stanza Solar Exploiting Log4j* su TryHackMe, incentrata sullo sfruttamento della critica…
 gvmyz/cve-2012-2982_python
Script Python PoC come esercizio da tryhackme.
 devinliggins14/smb-pentest-exploiting-cve-2007-2447-on-metasploitable-2
Laboratorio di penetration testing passo-passo che sfrutta Samba CVE-2007-2447 su Metasploitable 2 usando Metasploit, dimostrando compromissione…
 inertfluid/sk-cve-2026-26030-lab
Lab Docker etico e isolato dalla rete che riproduce CVE-2026-26030 — RCE tramite eval() nel filtro del vector store in-memory di Semantic Kernel…
 pakwansk/simulating-and-preventing-zerologon-cve-2020-1472-vulnerability-attacks.
Simulazione dell'attacco alla vulnerabilità Zerologon (CVE-2020-1472) in Active Directory su Windows Server 2016 e utilizzo della soluzione Trend…
 r3fr4kt/shocker-tjnull-oscp-
Walkthrough strutturato di HTB che dimostra lo sfruttamento di Shellshock (CVE-2014-6271) tramite fuzzing di directory CGI e l'escalation dei…
 titusg85/sidewinder-exploit
Questo è un esercizio costruito attorno a CVE-2021-3560
 lorenzodegiorgi/setup-cve-2015-8562
Docker-compose per configurare un ambiente di test per sfruttare CVE-2015-8562
 meganekos/secure-by-default-rce-demo
Lab dimostrativo secure-by-default che mostra come l'indurimento dei container (immagini distroless, non-root, filesystem di sola lettura, segreti…
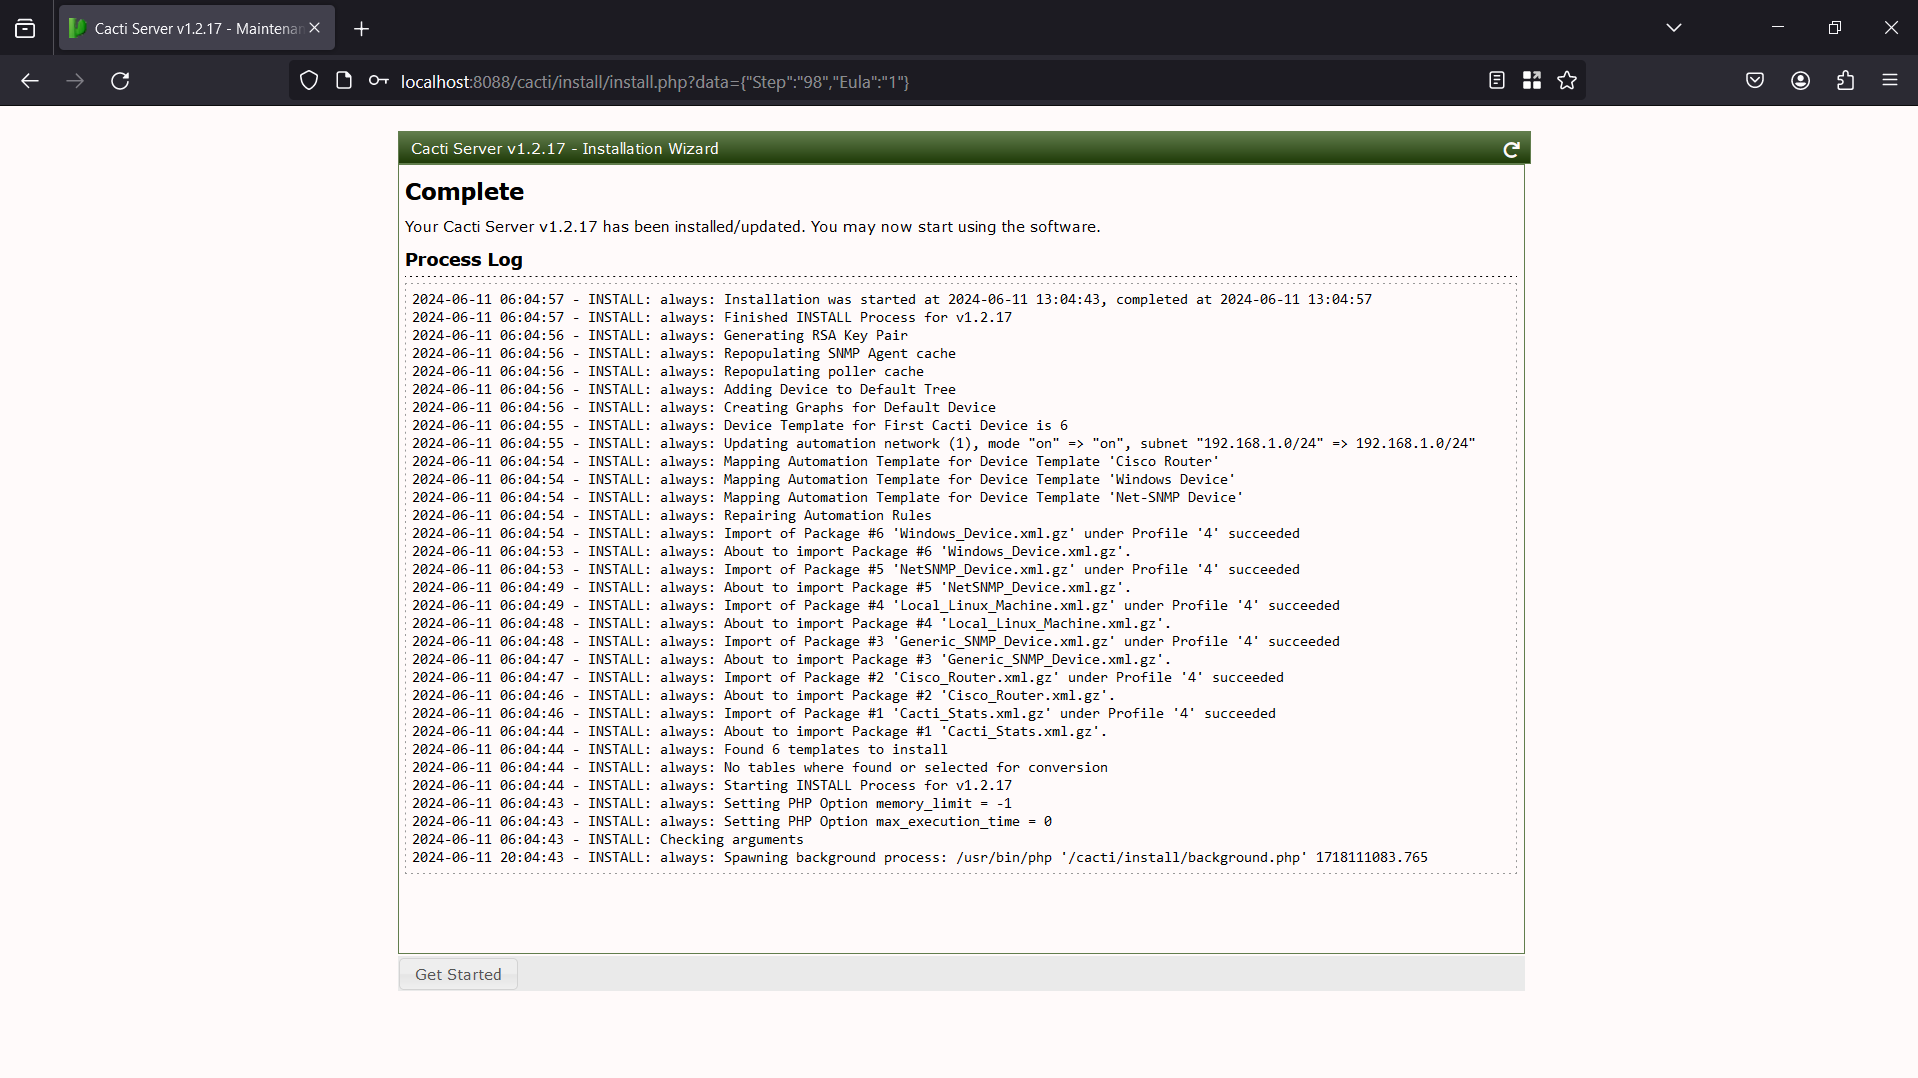 hpt-intern-task-submission/cve-2022-46169
Analisi passo-passo di CVE-2022-46169: esecuzione remota di codice non autenticata in Cacti tramite bypass dell'autenticazione e injection di…
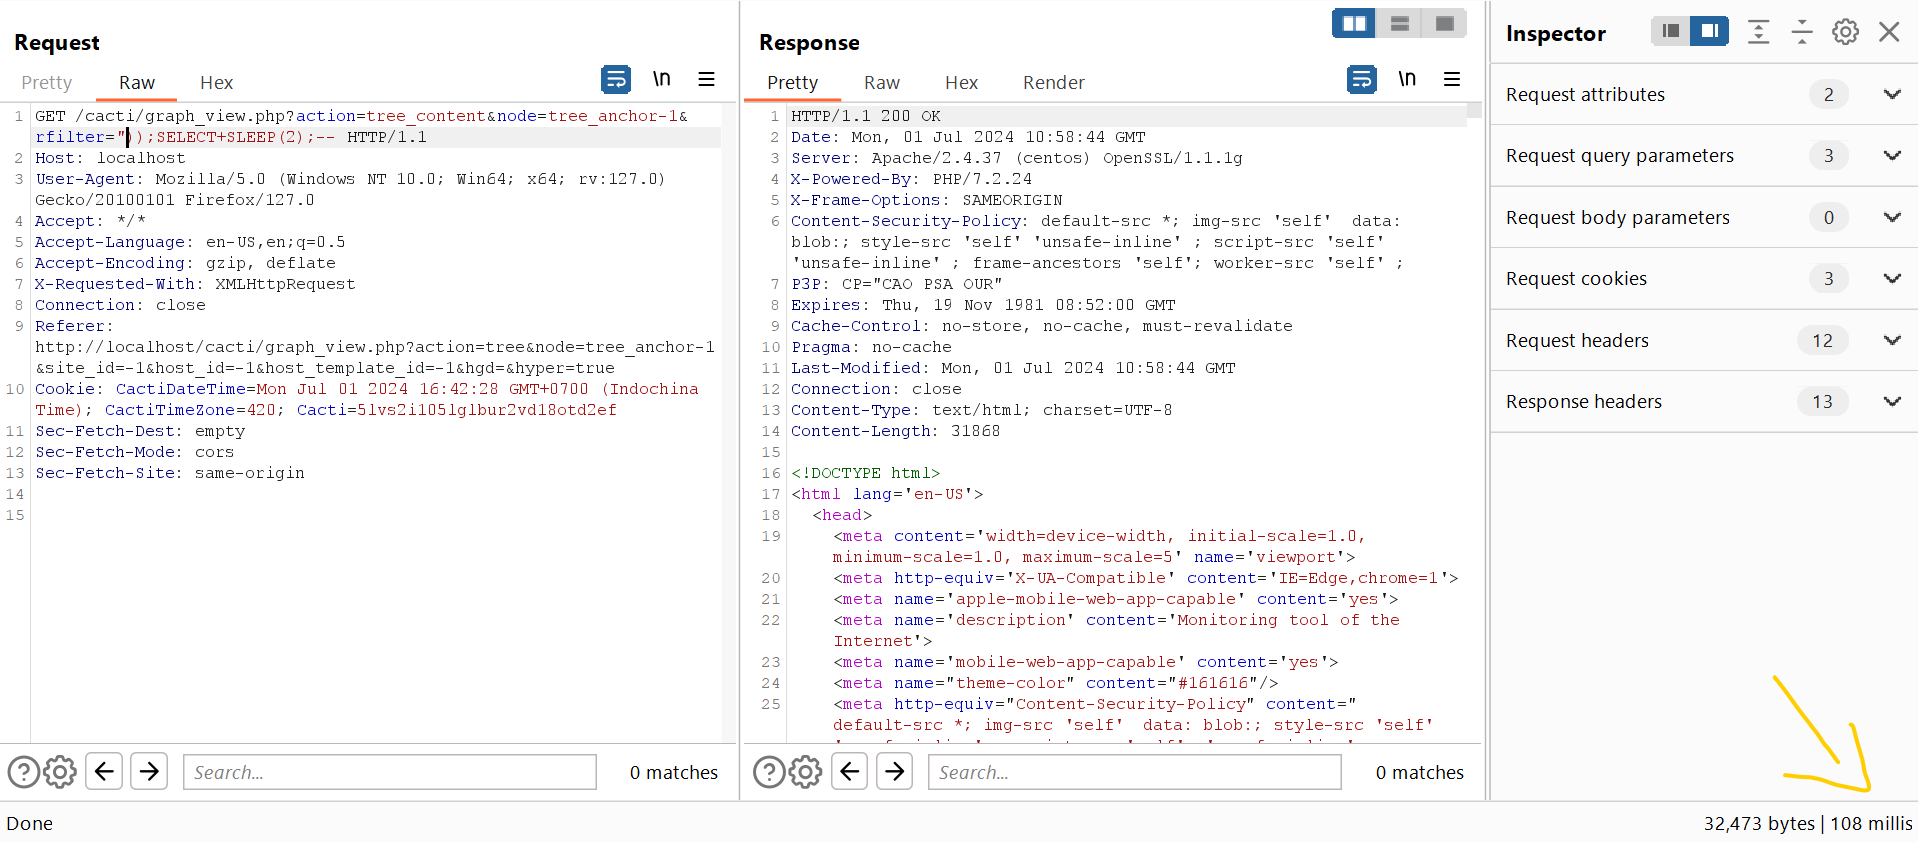 hpt-intern-task-submission/cve-2023-39361
Analisi passo-passo e configurazione del laboratorio per CVE-2023-39361, un'iniezione SQL non autenticata in Cacti v1.2.24, con procedura di…








