
 #1
Lab, ambienti pratici e challenge riproducibili per esercitarsi in cybersicurezza in modo autorizzato e sicuro.
Raccomandato da Kitploit

 thecybergeek/cve-2026-3888-snap-confine-systemd-tmpfiles-lpe
Exploit di escalation dei privilegi locali per CVE-2026-3888 che prende di mira snap-confine e systemd-tmpfiles su Ubuntu, fornendo varianti SUID e…
 sowatkheang/cve_2026_2576_poc
CVE-2026-2576 — PoC SQLi per il Plugin Business Directory (Configurazione Locale). Iniezione SQL Blind Basata sul Tempo Non Autenticata nel Plugin…
 shreda/cve-2026-33032-nginx-ui-vuln-lab
Setup Docker Compose per dimostrare la vulnerabilità di autenticazione mancante in nginx-ui
 pinkarmor/cve-2025-1094-lab-setup
# Laboratorio pratico per sfruttare CVE-2025-1094, un'iniezione SQL in PostgreSQL psql che porta a RCE tramite COPY TO PROGRAM, con configurazione…
 mkway/cve-2026-3304
# Laboratorio di riproduzione per CVE-2026-3304, una condizione di gara in fileFilter asincrono di Multer che causa l'esaurimento del disco tramite…
 mehdi-ben-hamou/cve-2026-30498
Dimostrazione educativa della vulnerabilità CSRF in un ambiente di laboratorio controllato, inclusi un exploit proof-of-concept e una versione…
 pulentoski/cve-2026-31431
Framework modulare per la ricerca e lo sfruttamento di una vulnerabilità di escalation dei privilegi del kernel Linux tramite AF_ALG e iniezione…
 kondordevsecuritycorp/cve-2026-34197
Exploit per Apache ActiveMQ RCE tramite API Jolokia (CVE-2026-34197) con acquisizione dell'output dei comandi, scansione di massa e sfruttamento…
 jakeswiz/telnet-inetutils-auth-bypass-cve-2026-24061
Questo è un semplice PoC che ti permette di evidenziare la gravità del bug Telnet attualmente in corso e attivamente sfruttato. Perché le persone…
 ret0x2a/cve-2025-8625
Proof-of-concept exploit per CVE-2025-8625 che mira a WordPress, con ambiente di laboratorio isolato basato su Docker e shell web dimostrativa per…
 furkankayapinar/cve-2026-24061-telnet2root
Scanner ed exploit interattivo per CVE-2026-24061 in inetutils-telnetd, che consente l'accesso root pre-autenticazione tramite negoziazione…
 feryaeljustice/log4shell
Questo repository serve per la dimostrazione e la mitigazione della vulnerabilità Log4j 2021 (CVE-2021-44228).
 m96dg/cve-2021-41773-exercise
Laboratorio pratico per sfruttare il path traversal di Apache 2.4.49 (CVE-2021-41773) utilizzando Docker, la scansione Nmap e curl per recuperare una…
 dhiaelhak-rached/cve-2026-39987-lab-or-marimo-cve-lab
# Laboratorio Docker educativo che dimostra CVE-2026-39987, una RCE pre-autenticazione tramite bypass dell'autenticazione WebSocket in marimo, con…
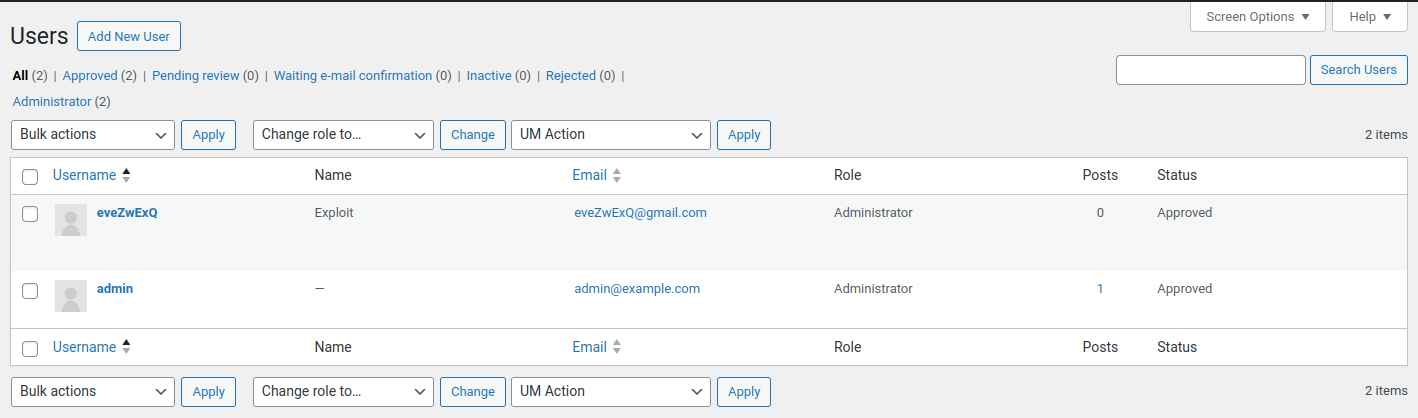 julienbrs/exploit-cve-2023-3460
# Analisi ed exploit di CVE-2023-3460, una critica escalation di privilegi nel plugin WordPress Ultimate Member, con ambiente di riproduzione e…
 jxerome/log4shell
Dimostrazione educativa della vulnerabilità Log4Shell (CVE-2021-44228) con payload JNDI LDAP per test sperimentali sui propri sistemi.
 cryingn/cve-2026-44656
Ambiente di riproduzione per CVE-2026-44656, una vulnerabilità di command injection nei modeline di Vim. Include la configurazione Docker, il file…
 shotafry/copyfail-exploits-cve-2026-31431
# Implementazioni educative multi-linguaggio di exploit per CVE-2026-31431, un'escalation locale dei privilegi del kernel Linux tramite il modulo…








