
 #1
Lab, ambienti pratici e challenge riproducibili per esercitarsi in cybersicurezza in modo autorizzato e sicuro.
Raccomandato da Kitploit

 abraxas/cve-2026-105221-gist-tls
CVE-2026-105221 - gist RubyGem - Alto - MITM - Furto di token OAuth di GitHub
 nth347/mediawiki-cve-2026-100382
Docker lab che riproduce CVE-2026-100382: RCE da argument-injection non autenticato in #get_program_data di MediaWiki ExternalData, con payload PoC e…
 abhaybansal16/cve-2025-55182-lab
Lab basato su Docker che riproduce CVE-2025-55182 (React2Shell), un RCE non autenticato nel React Server Components Flight Protocol, con exploit PoC…
 abraxas/cve-2026-84753
Proof-of-concept exploit e lab per CVE-2026-84753, una PHP Object Injection non autenticata in Mail Mint <= 1.31.0 tramite l'endpoint REST…
 horkimhab/cve-2026-91843
Repository di ricerca CVE a scopo didattico per CVE-2026-91843, che fornisce analisi della vulnerabilità e materiale proof-of-concept per ambienti di…
 horkimhab/cve-2016-3223
Repository proof-of-concept didattico per CVE-2016-3223, destinato a ricerca di sicurezza autorizzata, sensibilizzazione sulle vulnerabilità e test…
 wafeeq-fareed/log4shell-exploitation-lab
CVE-2021-44228 Log4Shell riprodotto end-to-end: dallo sfruttamento alla remediation
 feartheploto/gitlab-cve-2023-7028
# Istanza GitLab vulnerabile simulata che riproduce il dirottamento del reset della password CVE-2023-7028 Dimostra lo sfruttamento del parametro…
 adisasoc/cve-2024-49138-soc-investigation
Indagine SOC sullo sfruttamento di CVE-2024-49138 che coinvolge attività di brute-force, esecuzione di PowerShell, analisi di payload dannosi,…
 silocityit/cve-2021-4034-playground
Una sfida pratica di sfruttamento binario basata su CVE-2021-4034, progettata per esercitare le tecniche di escalation dei privilegi in un ambiente…
 nix-xin/vuln4japi
Un'API REST vulnerabile basata su Java per dimostrare CVE-2021-44228 (log4shell).
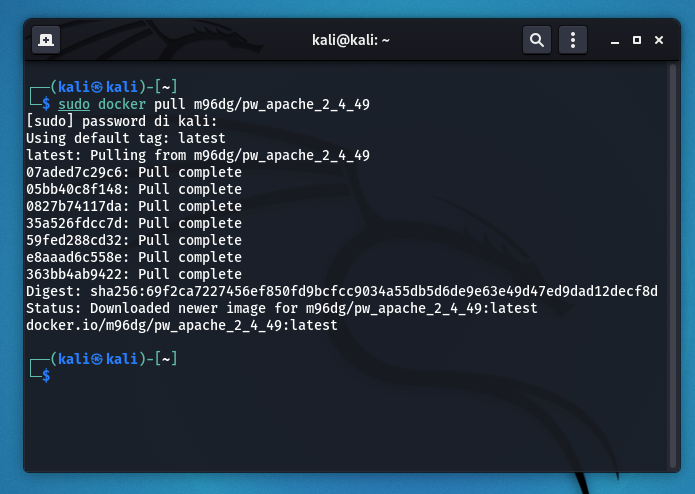 m96dg/cve-2021-41773-exercise
Laboratorio pratico per sfruttare il path traversal di Apache 2.4.49 (CVE-2021-41773) utilizzando Docker, la scansione Nmap e curl per recuperare una…
 amusedx/cve-2026-22686
Sfida CTF incentrata sull'evasione dalla sandbox tramite revisione del codice sorgente di un ambiente di esecuzione JavaScript, progettata per…
 shreda/cve-2026-33032-nginx-ui-vuln-lab
Setup Docker Compose per dimostrare la vulnerabilità di autenticazione mancante in nginx-ui
 p0dalirius/awesome-rce-techniques
Fantastica lista di tecniche passo dopo passo per ottenere l'esecuzione remota di codice su varie app!
 ashemery/linuxforensics
Tutto ciò che riguarda la digital forensics su Linux
 nakiami/mellivora
Mellivora è un motore CTF scritto in PHP
 romainthomas/reverse-engineering-workshop
Diapositive e laboratorio pratico per il workshop di reverse engineering








