 adisasoc/cve-2024-49138-soc-investigation
Indagine SOC sullo sfruttamento di CVE-2024-49138 che coinvolge attività di brute-force, esecuzione di PowerShell, analisi di payload dannosi, escalation dei privilegi e risposta agli incidenti.

Piattaforma: Ambiente di Formazione SOC LetsDefend
Avviso: SOC335 - Rilevato Sfruttamento di CVE-2024-49138
Categoria: Escalation dei Privilegi | Analisi Malware | Risposta agli Incidenti
Stato: Indagine Completata ✅
In questa indagine, ho lavorato su un avviso che riguardava un sospetto sfruttamento di CVE-2024-49138 su un endpoint Windows.
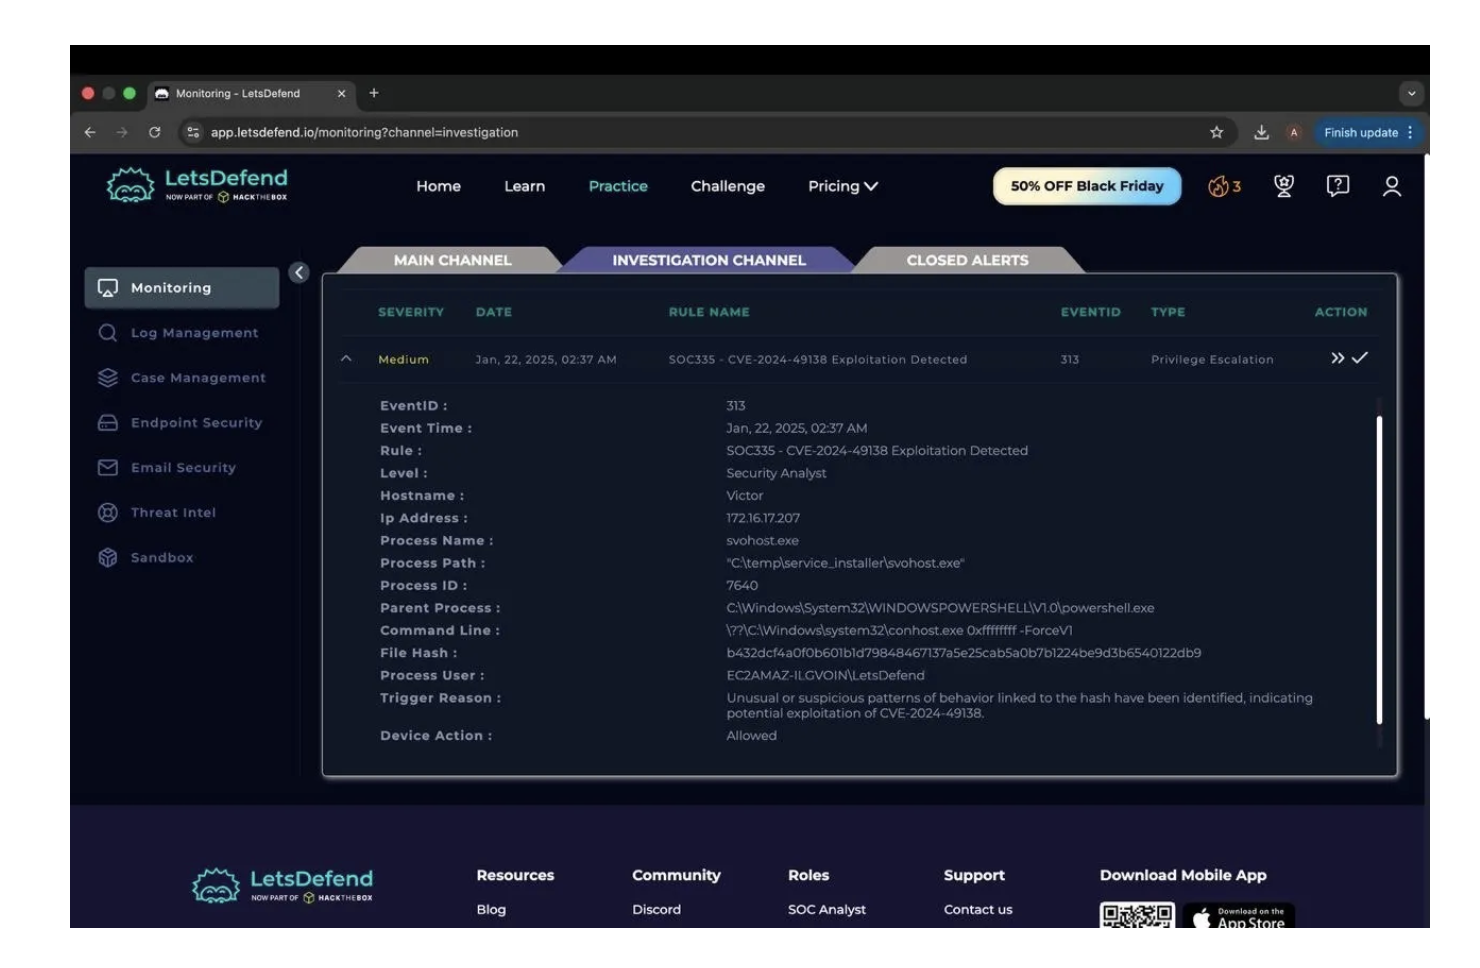
L'avviso inizialmente indicava un'attività sospetta che coinvolgeva un processo denominato svohost.exe. Piuttosto che affidarmi solo all'avviso, ho iniziato esaminando i dettagli del processo, il processo padre, la riga di comando, la posizione del file, l'hash e l'attività relativa all'host interessato.
Mentre procedevo con l'indagine, ho trovato ulteriori prove che mi hanno aiutato a determinare se l'attività fosse genuinamente dannosa. Questo includeva il controllo dell'hash del file rispetto alle intelligence sulle minacce, la revisione dell'attività di autenticazione e l'osservazione di ciò che è accaduto nel periodo dell'avviso.
L'obiettivo non era solo chiudere l'avviso, ma comprendere cosa fosse successo, determinare l'impatto e decidere quali azioni sarebbero state necessarie per contenere e rimuovere la minaccia.
L'indagine si è concentrata su:
L'indagine è iniziata con l'avviso LetsDefend SOC335 - Rilevato Sfruttamento di CVE-2024-49138, classificato come avviso di escalation dei privilegi.
L'avviso forniva diverse informazioni che richiedevano immediatamente ulteriori indagini:
| Campo | Dettagli |
|---|---|
| Gravità | Media |
| Nome Host | Victor |
| Indirizzo IP | 172.16.17.207 |
| Processo | svohost.exe |
| Percorso del Processo | C:\temp\service_installer\svohost.exe |
| ID Processo | 7640 |
| Processo Padre | powershell.exe |
| Azione del Dispositivo | Consentita |
Ciò che ha attirato la mia attenzione per primo è stato il nome del processo svohost.exe. Sembra molto simile al processo Windows legittimo svchost.exe, ma il nome è diverso.
Il file veniva inoltre eseguito da C:\temp\service_installer\, mentre il suo processo padre era PowerShell. Nel loro insieme, questi erano motivi sufficienti per continuare l'indagine piuttosto che trattare l'avviso come un falso positivo.
Lo screenshot seguente mostra l'avviso originale e le informazioni disponibili quando ho iniziato l'indagine.
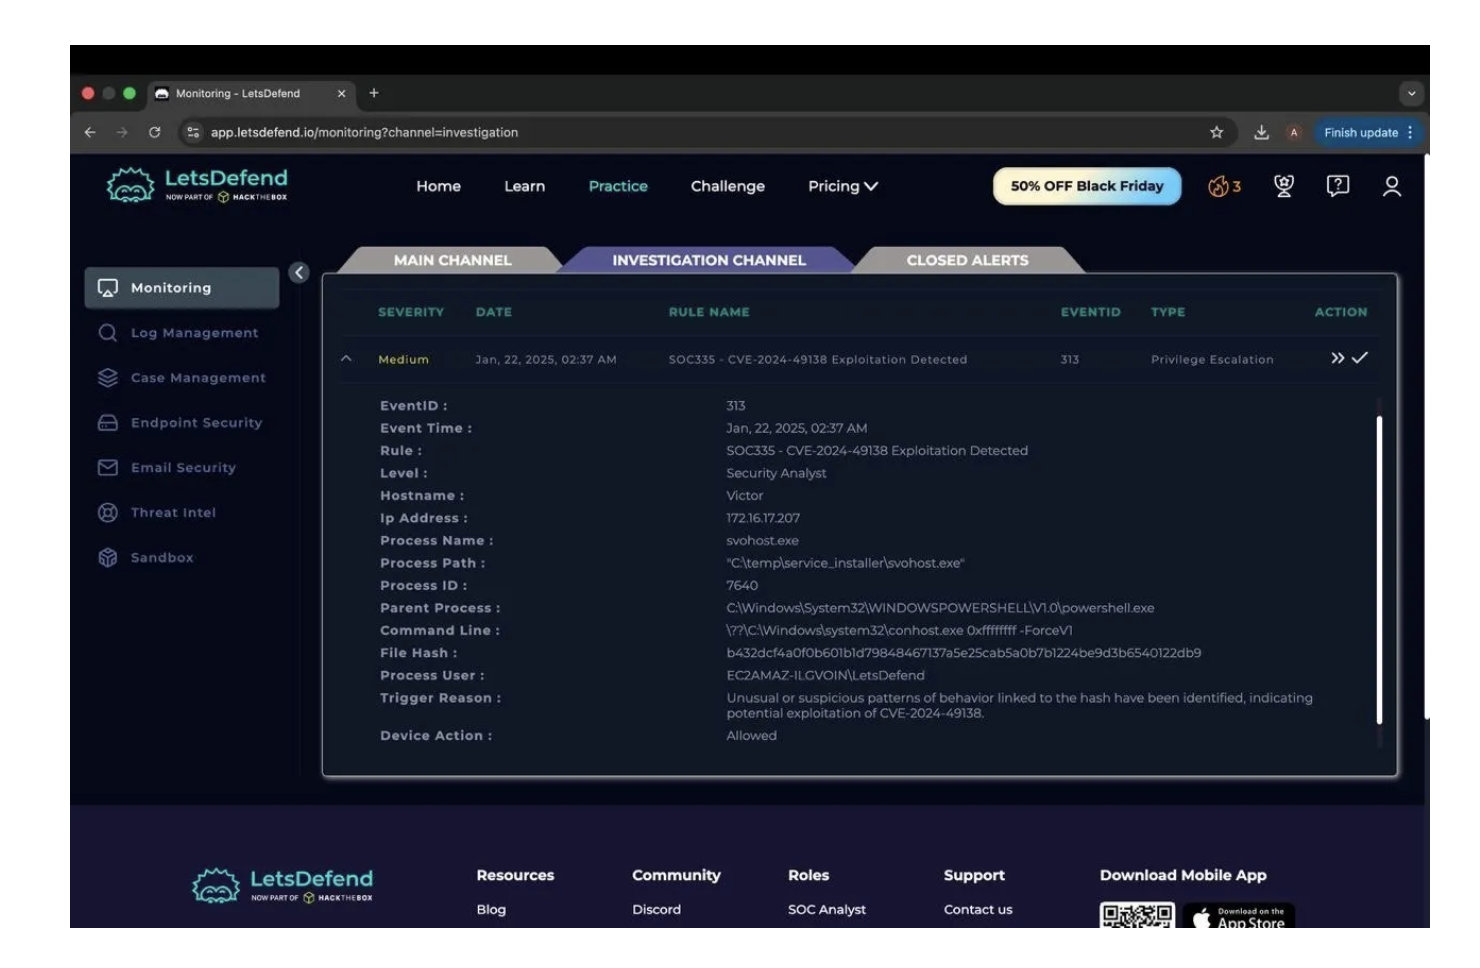
Il passo successivo è stato esaminare più da vicino il processo che ha attivato l'avviso.
Il processo si chiamava svohost.exe e veniva eseguito da:
C:\temp\service_installer\svohost.exe
Una delle prime cose che ho notato è stata quanto il nome assomigliasse al processo Windows legittimo svchost.exe. Una piccola differenza nel nome di un processo non lo rende automaticamente dannoso, ma combinata con la posizione insolita del file e il processo padre PowerShell, rendeva l'attività più sospetta.
L'avviso forniva anche l'hash SHA-256 dell'eseguibile. Ho utilizzato questo hash per verificare se il file fosse già stato identificato dai vendor di sicurezza.
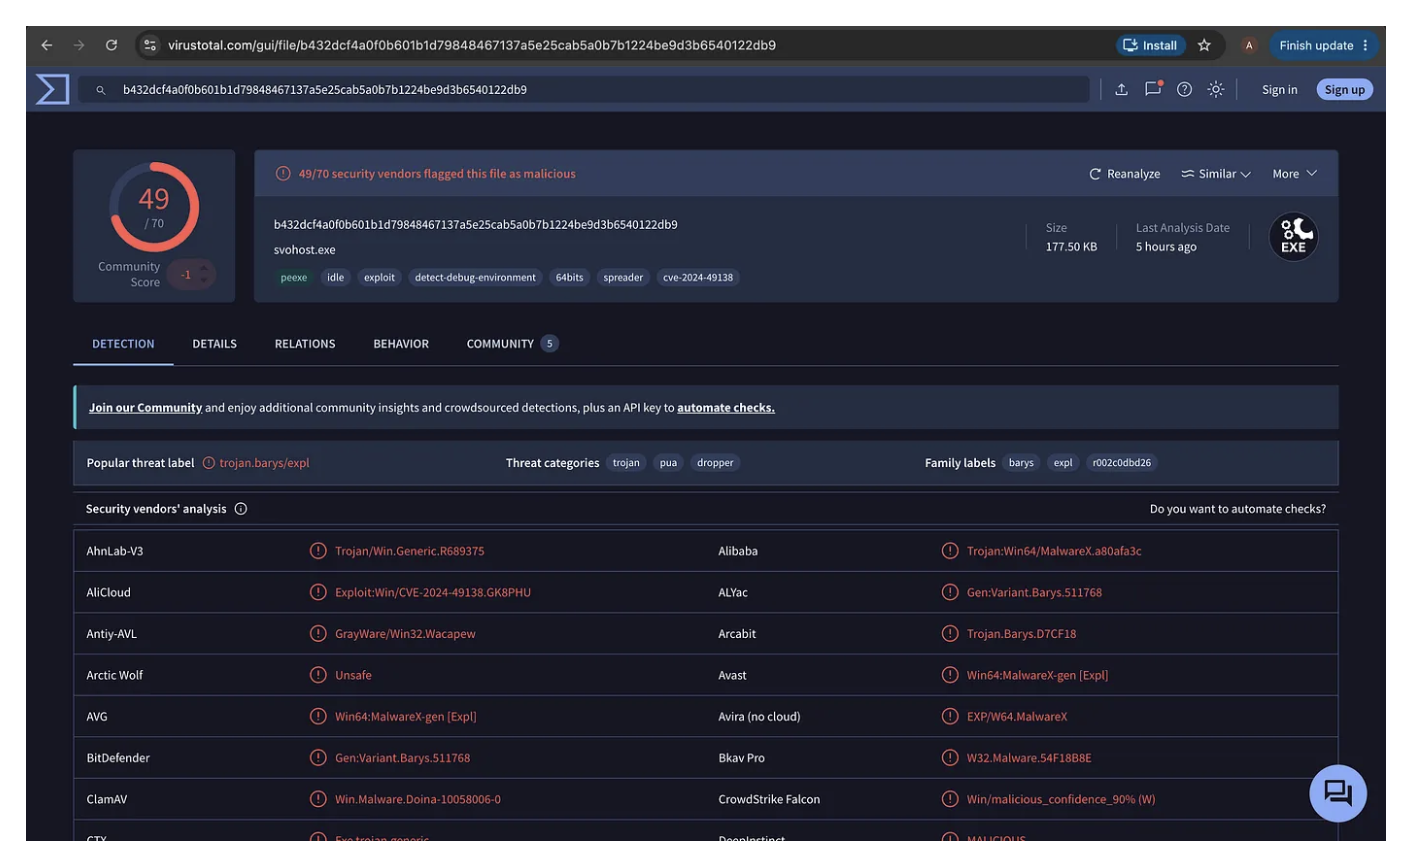
Ho cercato l'hash del file su VirusTotal per ottenere ulteriore contesto sull'eseguibile.
VirusTotal ha mostrato che 49 su 70 vendor di sicurezza hanno rilevato il file come dannoso. Diverse rilevazioni associavano inoltre il campione ad attività di sfruttamento relative a CVE-2024-49138.
Questo mi ha fornito prove più solide che non avevo a che fare con un normale eseguibile Windows. Tuttavia, non ho utilizzato il risultato di VirusTotal da solo per prendere la decisione finale. L'ho considerato insieme al nome del processo, alla posizione del file, al processo padre PowerShell e alle altre attività osservate sull'host.
Dopo aver confermato che l'eseguibile era sospetto, ho continuato a esaminare l'attività associata all'incidente invece di fermarmi alla rilevazione del malware.
Durante l'indagine, ho trovato un evento di accesso Windows non riuscito che coinvolgeva l'account admin.
L'evento mostrava:
| Campo | Dettagli |
|---|---|
| ID Evento | 4625 |
| Account | admin |
| Risultato | Accesso non riuscito |
| Codice Errore | 0xC000006D |
| IP Sorgente | 185.107.56.141 |
L'ID Evento 4625 rappresenta un tentativo di accesso Windows non riuscito. In questo caso, l'attività di autenticazione non riuscita mi ha fornito un altro evento da correlare con l'attività sospetta già identificata sull'endpoint.
Ho trattato questo come prova di supporto e ho continuato a rivedere l'incidente nel suo insieme piuttosto che presumere che un singolo accesso non riuscito dimostrasse una compromissione.
Dopo aver esaminato le prove disponibili, ho classificato l'avviso come vero positivo.
La mia decisione si basava su molteplici risultati piuttosto che su un singolo indicatore:
svohost.exe è stato eseguito da una directory temporanea.Victor (172.16.17.207).A questo punto, avevo prove sufficienti per trattare l'incidente come dannoso e passare dall'indagine al contenimento ed all'eradicazione.
Una volta determinato che l'avviso era un vero positivo, la priorità è passata dall'indagine alla limitazione dell'impatto e alla rimozione dell'attività dannosa.
Sulla base dell'indagine, le azioni di risposta documentate nel caso erano:
185.107.56.141.Victor per prevenire ulteriori attività o comunicazioni dannose.203.160.68.12 identificato durante l'indagine.C:\temp\service_installer\svohost.exe
Queste azioni erano intese a fermare ulteriori attività dell'attaccante, isolare il sistema interessato e rimuovere il file dannoso responsabile dell'avviso.
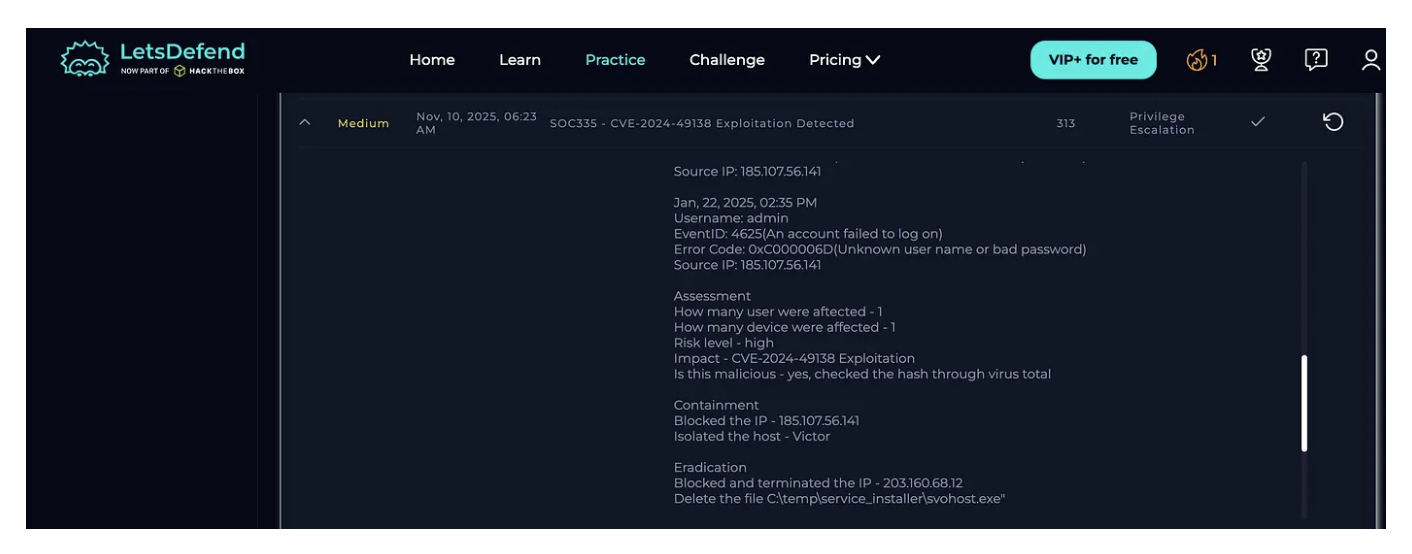
Alla fine dell'indagine, sono stato in grado di collegare diverse prove invece di affidarmi solo all'avviso originale.
I risultati principali erano:
