
 #1
Lab, ambienti pratici e challenge riproducibili per esercitarsi in cybersicurezza in modo autorizzato e sicuro.
Raccomandato da Kitploit

 chenaotian/cve-2022-0492
Analisi tecnica dettagliata ed exploit funzionante per CVE-2022-0492, fuga dal container del kernel Linux tramite cgroup release_agent, con…
 owasp/cumulus
Cumulus. Modellazione delle minacce nel cloud.
 wellingtonespindula/ssi-cve-2022-21661
Studia e sfrutta la vulnerabilità CVE-2022-21661 che permette SQL Injections tramite richieste POST di plugin alle versioni di WordPress inferiori…
 erosion2020/cve-2025-24813-vulhub
Script POC per l'ambiente vulhub di CVE-2025-24813
 wallyschag/cve-2025-41656
Questa repository include il codice e i file necessari per testare ed eseguire un PoC per la CVE-2025-41656
 imbas007/poc-cve-2026-58048
Progetto di ricerca sulla sicurezza
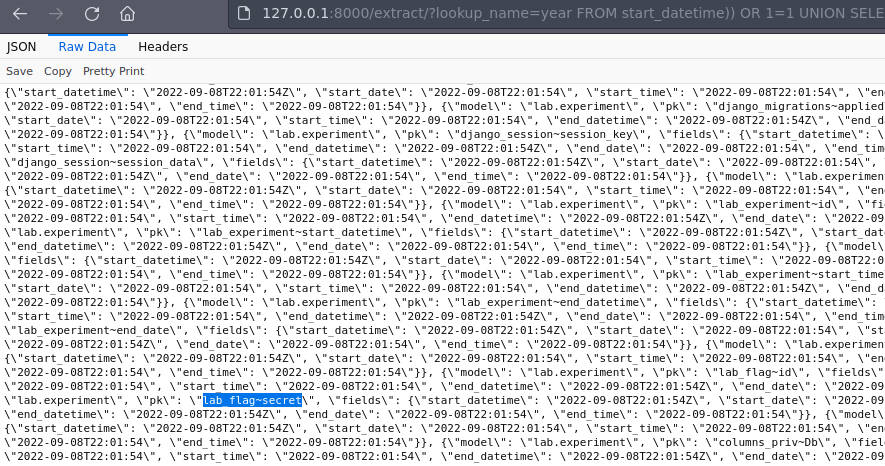 lnwza0x0a/ctf_django_cve-2022-34265
Sfida CTF basata su Docker che dimostra l'iniezione SQL nelle funzioni di database Trunc() e Extract() di Django (CVE-2022-34265) con esempi di…
 learner202649/cve-2026-42271-poc
Il codice per riprodurre personalmente la vulnerabilità corrispondente
 apipia/log4j-pcap-activity
Un'attività divertente utilizzando un file di cattura di pacchetti dall'exploit log4j (CVE-2021-44228)
 mobetasec/cve-2024-1813-poc
Exploit PoC per CVE-2024-1813: iniezione di oggetti PHP nel plugin WordPress Simple Job Board, che consente RCE non autenticata tramite gadget chain.…
 horkimhab/cve-2026-64600
CVE-2026-64600 - Bozza - Controlla todo
 owasp/mimosa
Piattaforma open-source di sfide di sicurezza delle applicazioni web con registrazione ad approvazione automatica, generazione di dump SQL e…
 p1rat3r00t/why-so-serious-sam
Malware PoC che sfrutta la vulnerabilità CVE-2021-36934 (ACL improprie sulle copie shadow) utilizzando un metodo red team fileless su Windows 10/11…
 nabilboudra/cve-2017-5123
Dimostrazione educativa dell'exploit del kernel CVE-2017-5123, rootkit command-and-control basato su ICMP e applicazione web vulnerabile…
 mirza-22144/vulnerability-assessment-exploitation-lab
Test di penetrazione a ciclo completo di un ambiente Linux legacy (Metasploitable 2) emulato su Apple Silicon. Dimostrazione di ricognizione di rete,…
 mj-bin/poc_cve-2024-4322
POC_CVE-2024-4322
 jacobtaylor3/c2-and-post-exploitation-framework
CVE-2021-21220 Infrastruttura di sfruttamento
 yagnikkrish/metasploitable-penetration-testing-lab
Laboratorio controllato di penetration testing che dimostra le tecniche di sfruttamento e mitigazione di CVE-2011-2523.








