 owasp/cumulus
Cumulus. Modellazione delle minacce nel cloud.

Cumulus è il modo semplice per portare la sicurezza nei team cloud e devOps.
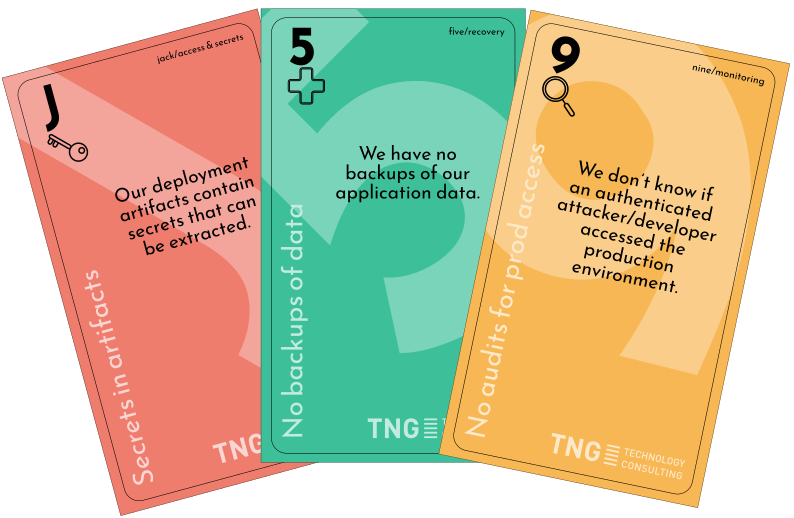
Come variante del gioco di carte Elevation of Privilege, segue l'idea di fare threat modeling di un sistema attraverso la gamification. Questo approccio leggero e a basse barriere ti aiuta a trovare le minacce al tuo progetto devOps o cloud e insegna agli sviluppatori una mentalità orientata alla sicurezza.
Trova l'ultima release qui.
L'idea del threat modeling attraverso i serious games risale al gioco di carte Elevation of Privilege di Adam Shostack. L'idea di base è portare gli sviluppatori attorno a un tavolo e farli iniziare a discutere della sicurezza del loro sistema. Per questo, un gioco di carte serve da guida attraverso un catalogo di minacce. È progettato per essere a basse barriere e naturalmente integrabile nei processi di sviluppo agile.
Mentre il gioco originale affronta la sicurezza in generale e un'altra variante, Cornucopia della OWASP Foundation, si rivolge in particolare alla sicurezza delle applicazioni (web), abbiamo avuto la sensazione che mancassero le esigenze specifiche dei team devOps che lavorano in ambienti cloud. Cumulus cerca di colmare questa lacuna e fornisce un mazzo di carte personalizzato con minacce ai sistemi cloud.
Le minacce sono classificate nelle categorie (che sono anche i semi in questo gioco):
Questo gioco esplicitamente non cerca di sostituire Elevation of Privilege o Cornucopia. Dovrebbe piuttosto essere visto come parte di un tripletto di mazzi di carte per il threat modeling, che riflettono diversi aspetti dei moderni progetti di sviluppo software.
Cumulus è un gioco di carte a prese, simile a spades.
L'obiettivo è collezionare quanti più punti possibile, sia prendendo una presa sia trovando minacce. Alla fine del gioco il vincitore è il giocatore con il maggior numero di punti.
In preparazione del gioco viene generata una panoramica architetturale. Idealmente, questa è sotto forma di un data flow diagram, ma alla fine ogni panoramica che sia compresa dai giocatori va bene. Inoltre, i giocatori concordano un seme iniziale, cioè una categoria di minacce.
Dopo aver distribuito le carte tra i giocatori, il gioco inizia. Il primo mazziere è il giocatore che tiene la carta più bassa nel seme iniziale. Il mazziere gioca una carta nel seme iniziale. Ogni altro giocatore deve seguire il seme durante quel round. Se ciò non è possibile, il giocatore può scegliere qualsiasi carta in mano. Il vincitore del round prende la presa ed è colui che ha giocato la carta di valore più alto nel seme del round o la carta di briscola più alta.
Le briscole sono carte del seme Access & Secrets.
Il vincitore riceve quindi un punto, inizia un nuovo round e sceglie il nuovo seme. Ogni volta che viene giocata una nuova carta, tutti i giocatori sono invitati a riflettere se quella particolare minaccia, menzionata sulla carta corrente, si applichi al loro sistema in qualche forma. Se viene trovata una minaccia (e il team concorda che questo è un argomento da esaminare), viene annotata e chi l'ha trovata riceve un punto extra.
L'idea originale e meravigliosa di condurre il threat modeling attraverso i serious games risale a Adam Shostack, che all'epoca lavorava per Microsoft. Ha inventato il gioco Elevation of Privilege che è il modello di riferimento per Cumulus.
Un altro ottimo gioco che segue l'approccio di Elevation of Privilege al threat modeling è Cornucopia sviluppato dalla OWASP Foundation.
Entrambi i giochi di carte sono ottimi strumenti per aiutare i team di sviluppo ad aumentare la sicurezza del sistema che stanno costruendo.
Tuttavia, abbiamo sentito la necessità di un gioco di carte per il threat modeling rivolto in particolare ai progetti devOps/cloud. Da questa idea è nato Cumulus.
Esiste una versione online di questo gioco di carte (e anche di Elevation of Privilege e Cornucopia) per team remoti o geograficamente distribuiti. Può essere facilmente self-hosted.
Puoi trovarla sotto:
https://github.com/tng/elevation-of-privilege
In alternativa, Cumulus può essere giocato su copi.owasp.org, vedi le note di rilascio. Grazie a Johan Sydseter.
Le carte stampate sono disponibili su CyberSecGames.
I contributi al mazzo di carte sono molto apprezzati. Alla fine, questo mazzo di carte è pensato per essere un progetto comunitario.
Le modifiche alle formulazioni delle minacce sono benvenute come pull request a cards.tex.
Il mazzo di carte segue il semantic versioning. I cambiamenti di versione significano:
Il gioco di carte (incluse le formulazioni delle minacce e i file PDF rilasciati) è distribuito sotto CC-BY-4.0. Quando si distribuisce questo gioco, menzionare TNG Technology Consulting è molto apprezzato.
Tutti i file utils (shell script, codice LaTeX per il layout) sono distribuiti sotto Apache-2.0.
