
 #1
Strumenti per la gestione, la condivisione e l'integrazione degli Indicatori di Compromissione (IOC) nelle difese di sicurezza.
Raccomandato da Kitploit

 microsoft/msticpy
Strumenti di sicurezza di Microsoft Threat Intelligence
 neo23x0/loki
Scanner basato su IOC e YARA per il rilevamento di indicatori di compromesso tramite regex su nomi di file, firme YARA, corrispondenza di hash e…
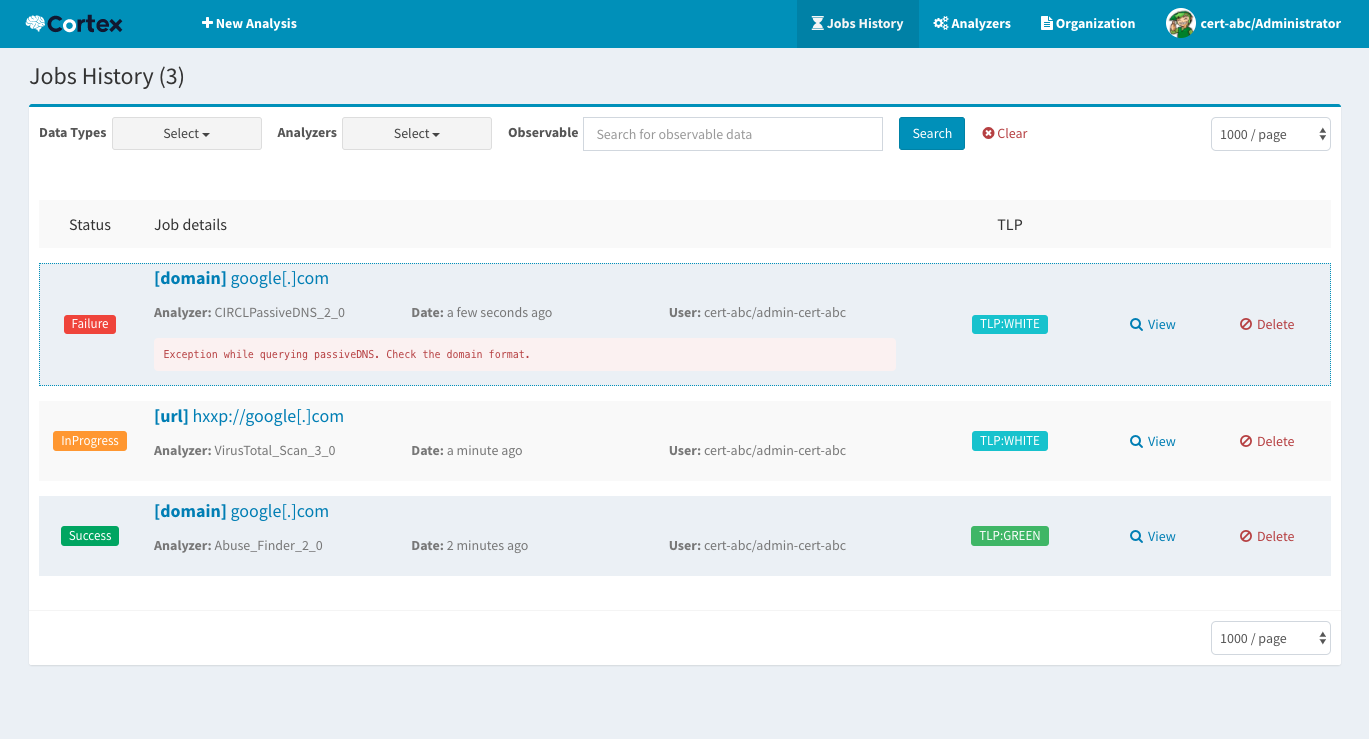 thehive-project/cortex
Cortex: un potente motore di analisi delle osservabili e risposta attiva
 mthcht/awesome-lists
Repository curato di feed di threat intelligence, liste IoC, regole YARA e riferimenti a strumenti DFIR per il rilevamento SOC/CERT/CTI e la risposta…
 circl/ail-framework
AIL framework - framework per l'analisi delle fughe di informazioni. Progetto spostato su https://github.com/ail-project
 facebook/threatexchange
Strumenti di Trust & Safety per collaborare nella lotta ai danni digitali.
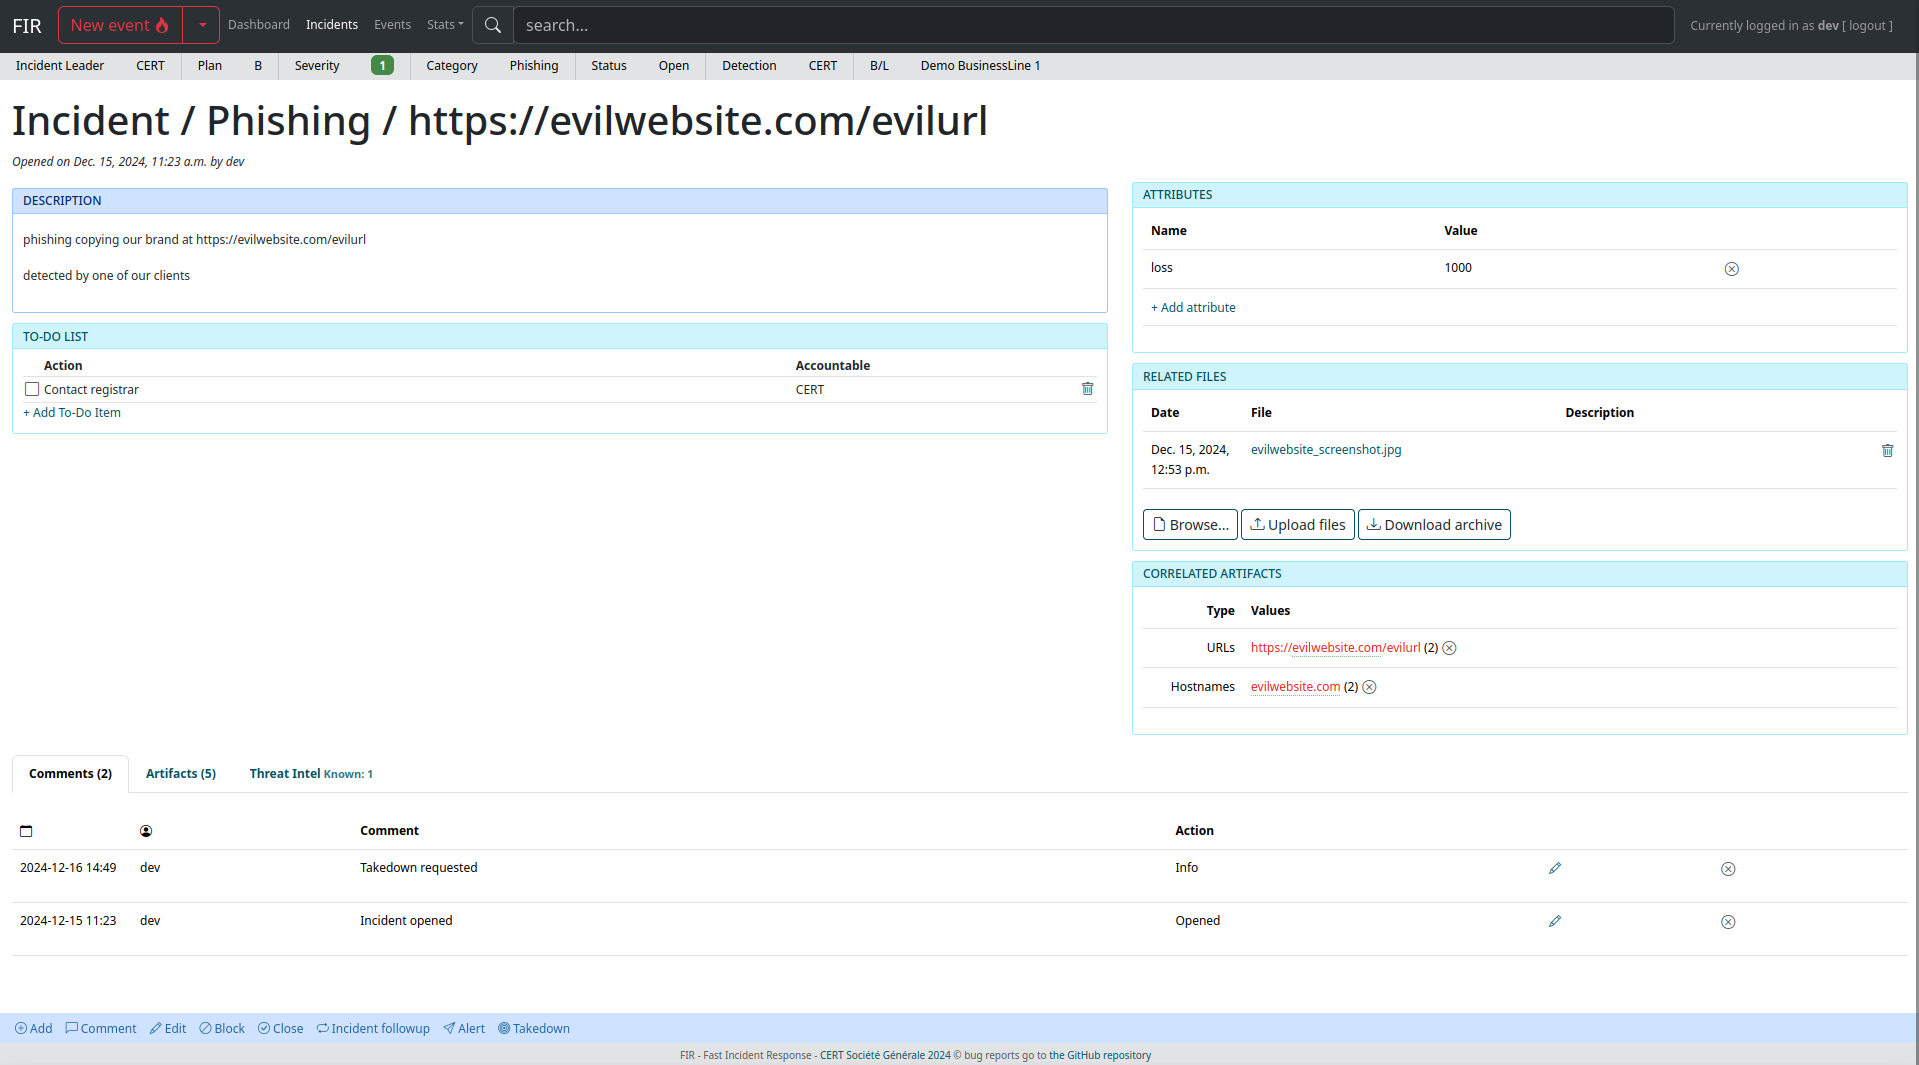 certsocietegenerale/fir
Risposta rapida agli incidenti
 magicsword-io/loldrivers
Database curato di driver Windows vulnerabili e dannosi con regole di rilevamento YARA, Sigma, ClamAV e Sysmon per la caccia proattiva alle minacce e…
 cisagov/vulnrichment
Un repository per condurre l'arricchimento delle vulnerabilità.
 bert-janp/open-source-threat-intel-feeds
Questo repository contiene feed di Threat Intelligence open source liberamente utilizzabili, che possono essere impiegati senza requisiti aggiuntivi.…
 sophoslabs/iocs
Indicatori di compromissione di origine Sophos da report pubblicati
 virustotal/yara-x
Una riscrittura di YARA in Rust.
 amnestytech/investigations
Indicatori di Compromissione dalle indagini informatiche di Amnesty International
 opencti-platform/connectors
Raccolta di connettori OpenCTI che importano e sincronizzano threat intelligence, IOC e dati CTI da fonti esterne come MISP e MITRE ATT&CK nella…
 kevthehermit/ratdecoders
Decodificatori Python per Trojan di Accesso Remoto Comuni
 paloaltonetworks/unit42-timely-threat-intel
Una raccolta di file con indicatori a supporto dei post sui social media del team Unit 42 di Palo Alto Networks per diffondere intelligence sulle…
 rurik/noriben
Sandbox di analisi malware basata su Python che si integra con Sysinternals Procmon per raccogliere, analizzare e segnalare automaticamente…
 perplexityai/numbat
Visibility into AI agent activity on endpoints, with on-device detection, optional pre-action blocking, and forensic reconstruction.





