
 #1
Strumenti per la gestione, la condivisione e l'integrazione degli Indicatori di Compromissione (IOC) nelle difese di sicurezza.
Raccomandato da Kitploit
 montysecurity/c2-tracker
Feed in tempo reale di server C2, strumenti e botnet
 ciscocsirt/gosint
Il framework GOSINT è un progetto utilizzato per raccogliere, elaborare ed esportare indicatori di compromissione (IOC) di alta qualità.
 salesforce/hassh
HASSH è uno standard di fingerprinting di rete utilizzabile per identificare specifiche implementazioni SSH client e server. Le fingerprint possono…
 defensepointsecurity/threat_note
Notebook Investigativo Leggero di DPS
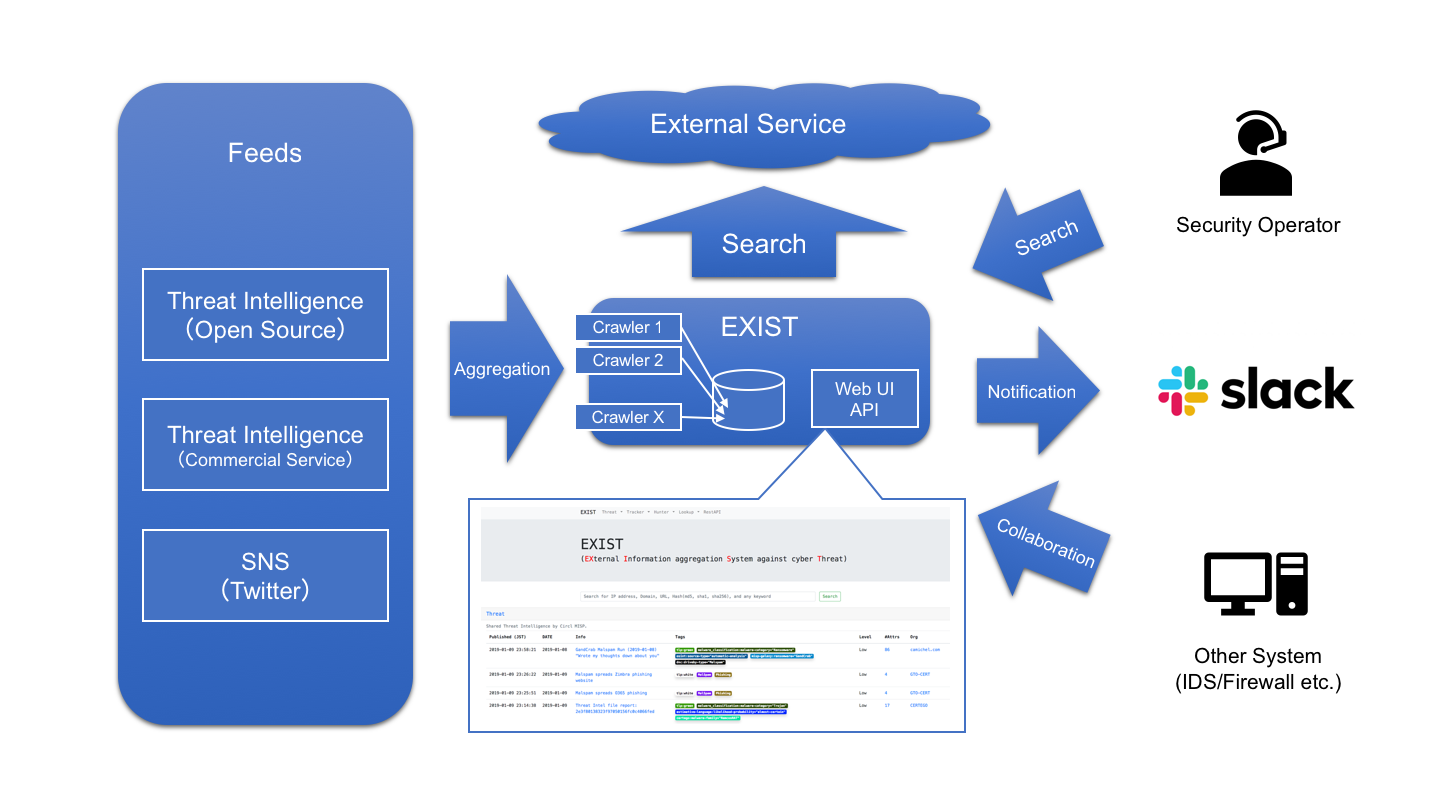 nict-csl/exist
EXIST è un'applicazione web per l'aggregazione e l'analisi di cyber threat intelligence.
 blackberry/threat-research-and-intelligence
BlackBerry Threat Research & Intelligence
 cert-lv/exchange_webshell_detection
Rileva webshell lasciati sui server Microsoft Exchange sfruttati attraverso il gruppo di vulnerabilità "proxylogon" (CVE-2021-26855, CVE-2021-26857,…
 mandiant/ioc-scanner-cve-2019-19781
Scanner per indicatori di compromesso per CVE-2019-19781
 mandiant/citrix-ioc-scanner-cve-2023-3519
Scanner basato su Bash per il rilevamento di indicatori di compromissione derivanti dallo sfruttamento di CVE-2023-3519 su appliance Citrix ADC, con…
 deadbits/yara-rules
Raccolta di firme YARA da ricerche individuali
 cisagov/check-your-pulse
Questo strumento può aiutare a determinare se gli indicatori di compromissione (IOC) esistono nei file di log di un'appliance Pulse Secure VPN per…
 ranguli/ioccheck
Uno strumento per semplificare il processo di ricerca di IOCs.
 soteria-security/hafnium-ioc
Uno script PowerShell per identificare indicatori di sfruttamento di CVE-2021-26855, CVE-2021-26857, CVE-2021-26858 e CVE-2021-26865
 mellow-hype/c2finder
Cerca IP C&C non sinkholati nei tuoi log Bro (dalla master list C&C di Bambanek Consulting)
 insomnisec/detections-cve-2026-31431
Regole di rilevamento, firme YARA, regole auditd/Wazuh e modelli di eventi MISP per la vulnerabilità LPE CVE-2026-31431 del kernel Linux (Copy Fail).…
 insomnisec/detections-cve-2026-23918
Regole di rilevamento per CVE-2026-23918 Apache http2 RCE - Crediti: stringa.ai, isec.pl
 sucuri-labs/cve-2025-57819-ioc-check
Questo repository contiene uno script per verificare gli IOCs attuali elencati nel topic del forum freepbx della CVE-2025-57819.
 tracehound/tracehound
Controlli di sicurezza operativi con garanzie forensi








