
 #1
Strumenti per la gestione delle identità utente, l'autenticazione, l'autorizzazione e i controlli di accesso all'interno di sistemi e reti.
Raccomandato da Kitploit

 tori-tech/mandating-honeypots-project
Questo repository conduce audit di sicurezza sui sistemi di verifica dell'identità digitale, identifica vulnerabilità attraverso whitepaper e POC…
 trivulzianus/tarantubench
Il repository completo di tutti i laboratori disponibili come parte del benchmark.
 randomrobbiebf/cve-2024-10924
Really Simple Security (Free, Pro e Pro Multisite) 9.0.0 – 9.1.1.1 – Bypass di autenticazione
 shivam-bathla/cve-2026-24061-setup
Configurazione Docker per CVE-2026-24061
 al1ex/alibab-nacos-unauthorized-reset-pwd
Alibab-Nacos-Reimpostazione-PWD-Non-Autorizzata
 henry4e36/cve-2022-33174
Powertek PDU bypass dell'identità
 hakaioffsec/cve-2026-16764
Exploit Python per CVE-2026-16764, un'escalation di privilegi in OWASP DefectDojo in cui un bypass dell'API REST is_staff consente a un utente con…
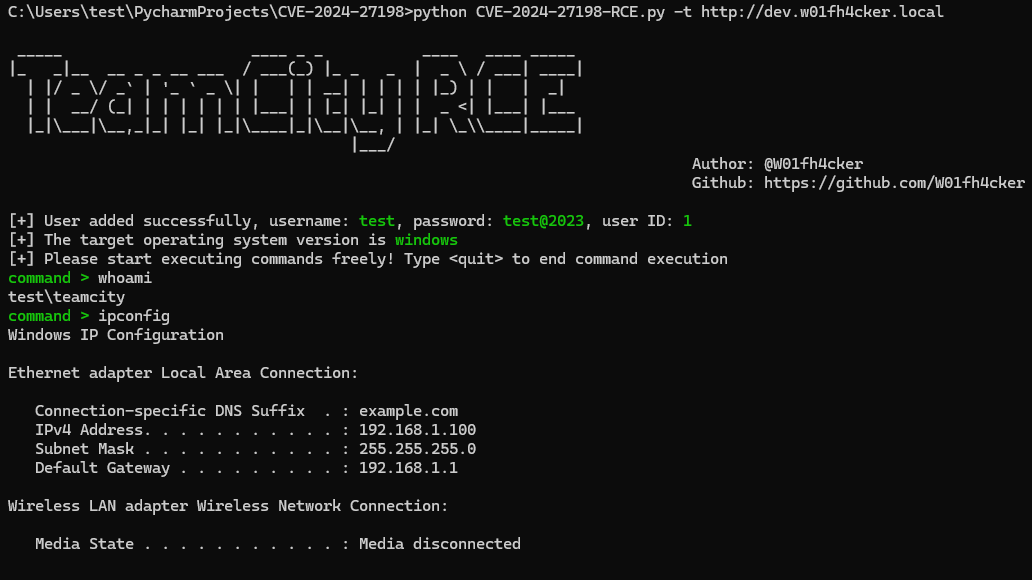 passwa11/cve-2024-27198-rce
Exploit per il bypass dell'autenticazione di JetBrains TeamCity (CVE-2024-27198/27199) che consente l'esecuzione remota di codice. Include query dork…
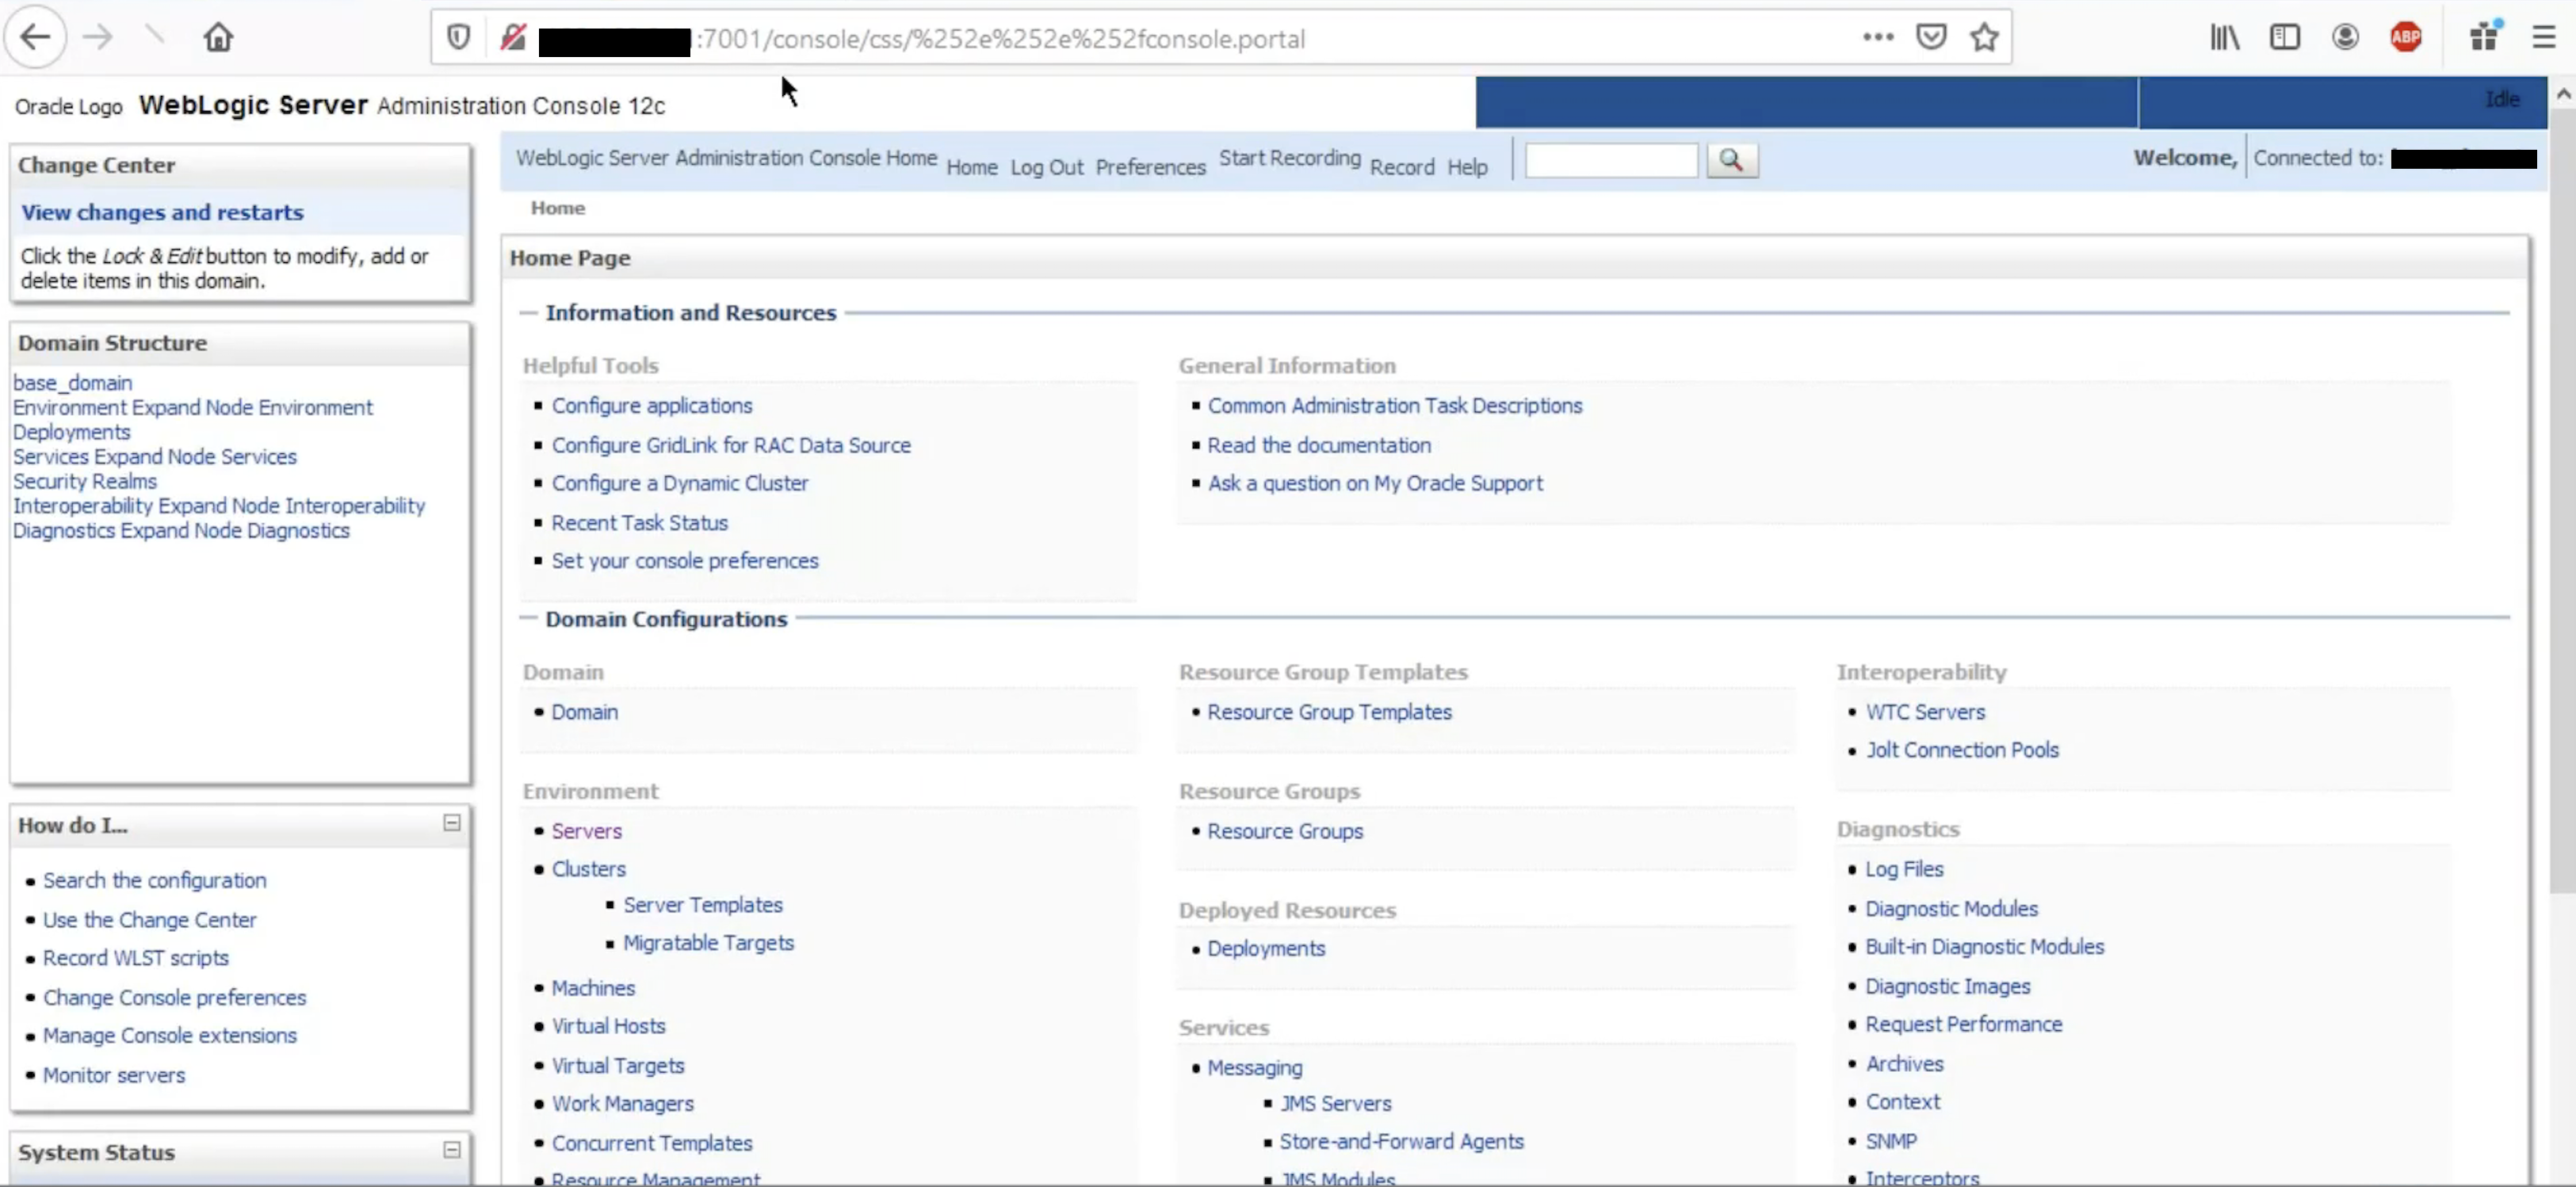 murataydemir/cve-2020-14882
[CVE-2020-14882] Bypass dell'autenticazione del server Oracle WebLogic
 himash/cve-2018-19410-poc
Prova di concetto per la vulnerabilità CVE-2018-19410
 gotr00t0day/cve-2022-1388
Esiste una vulnerabilità di esecuzione remota di codice nella funzionalità dell'API REST iControl del prodotto BIG-IP di F5. Un utente…
 ghost-bx1/authenticatorflaw-cve-2026-80097
CVE-2026-80097 - Microsoft Authenticator Android Token Theft PoC & Exploit
 fork-bombed/cve-2022-23131
CVE-2022-23131 Exploit dell'autenticazione SAML di Zabbix Server
 abraxas/hyperswitch-payout-confirm-secret
Proof-of-concept e lab per una falla di conferma dei payout di Hyperswitch: un client_secret fittizio più l'importo in POST /payouts/{id}/confirm…
 jackson5sec/cve-2022-1040
Questa vulnerabilità consente a un utente malintenzionato di ottenere accesso non autorizzato allo spazio di gestione del firewall bypassando…
 artemy-ccrsky/cve-2024-41276
Vulnerabilità di bypass dell'autenticazione basata su PIN in Kaiten
 ricardojoserf/cve-2019-19033
Descrizione di CVE-2019-19033 e script per verificare la vulnerabilità in Jalios JCMS 10 (Bypass dell'autenticazione)
 abraxas/superset-g3-v0-import-sql-plant
Proof-of-concept di laboratorio per una vulnerabilità di autorizzazione in Apache Superset 6.1.0, in cui un editor di dashboard con ruolo Gamma…








