#1
Strumenti per la generazione, l'analisi e il cracking di hash crittografici e checksum.
Raccomandato da Kitploit
 rustcrypto/hashes
Raccolta di funzioni hash crittografiche scritte in puro Rust
 sleuthkit/sleuthkit
Libreria forense e toolkit CLI per analizzare immagini di dischi e file system, recuperare dati cancellati, generare timeline e validare le prove…
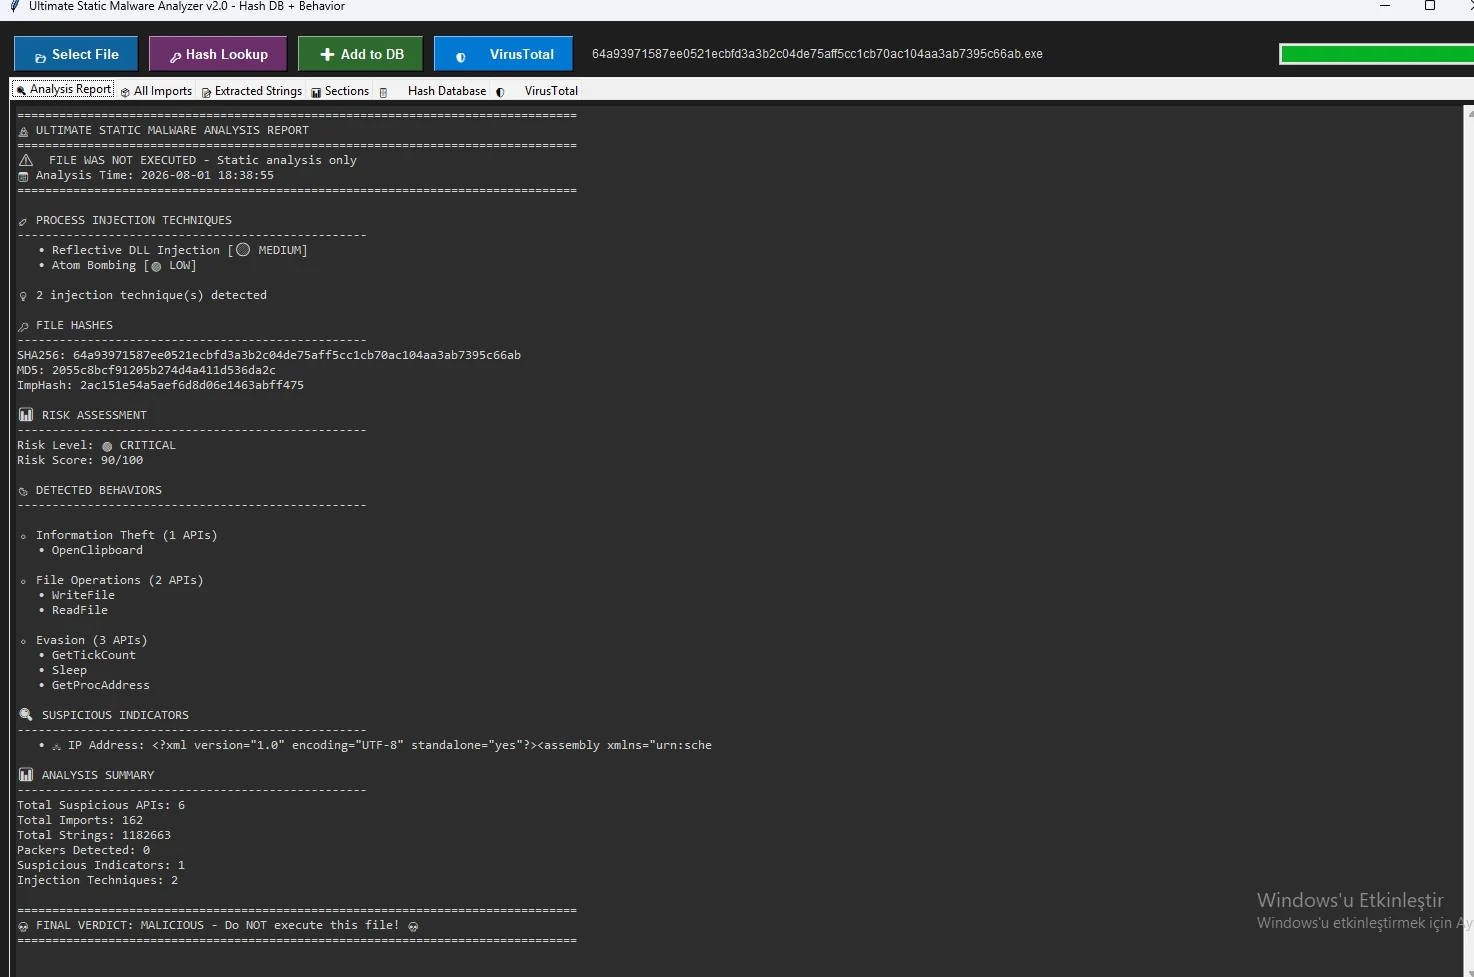 kaandemir993/malwareforge---advanced-static-malware-analyzer
Analizzatore statico avanzato di malware che rivela 8 tecniche di injection, chiamate API critiche, stringhe nascoste, esporta le sezioni PE (.text,…
 facebook/threatexchange
Strumenti di Trust & Safety per collaborare nella lotta ai danni digitali.

 wattocyber/custom-oscp-tooling
Toolkit incentrato su OSCP per l'enumerazione in sola lettura di rete, SMB, AD, DNS, web e database; scansione privesc, identificazione degli hash e…
 corkami/collisions
Collisioni di hash e sfruttamenti
 abusech/yaraify
Motore di scansione e ricerca YARA open source
 decalage2/collisions
Collisioni di hash e i loro sfruttamenti
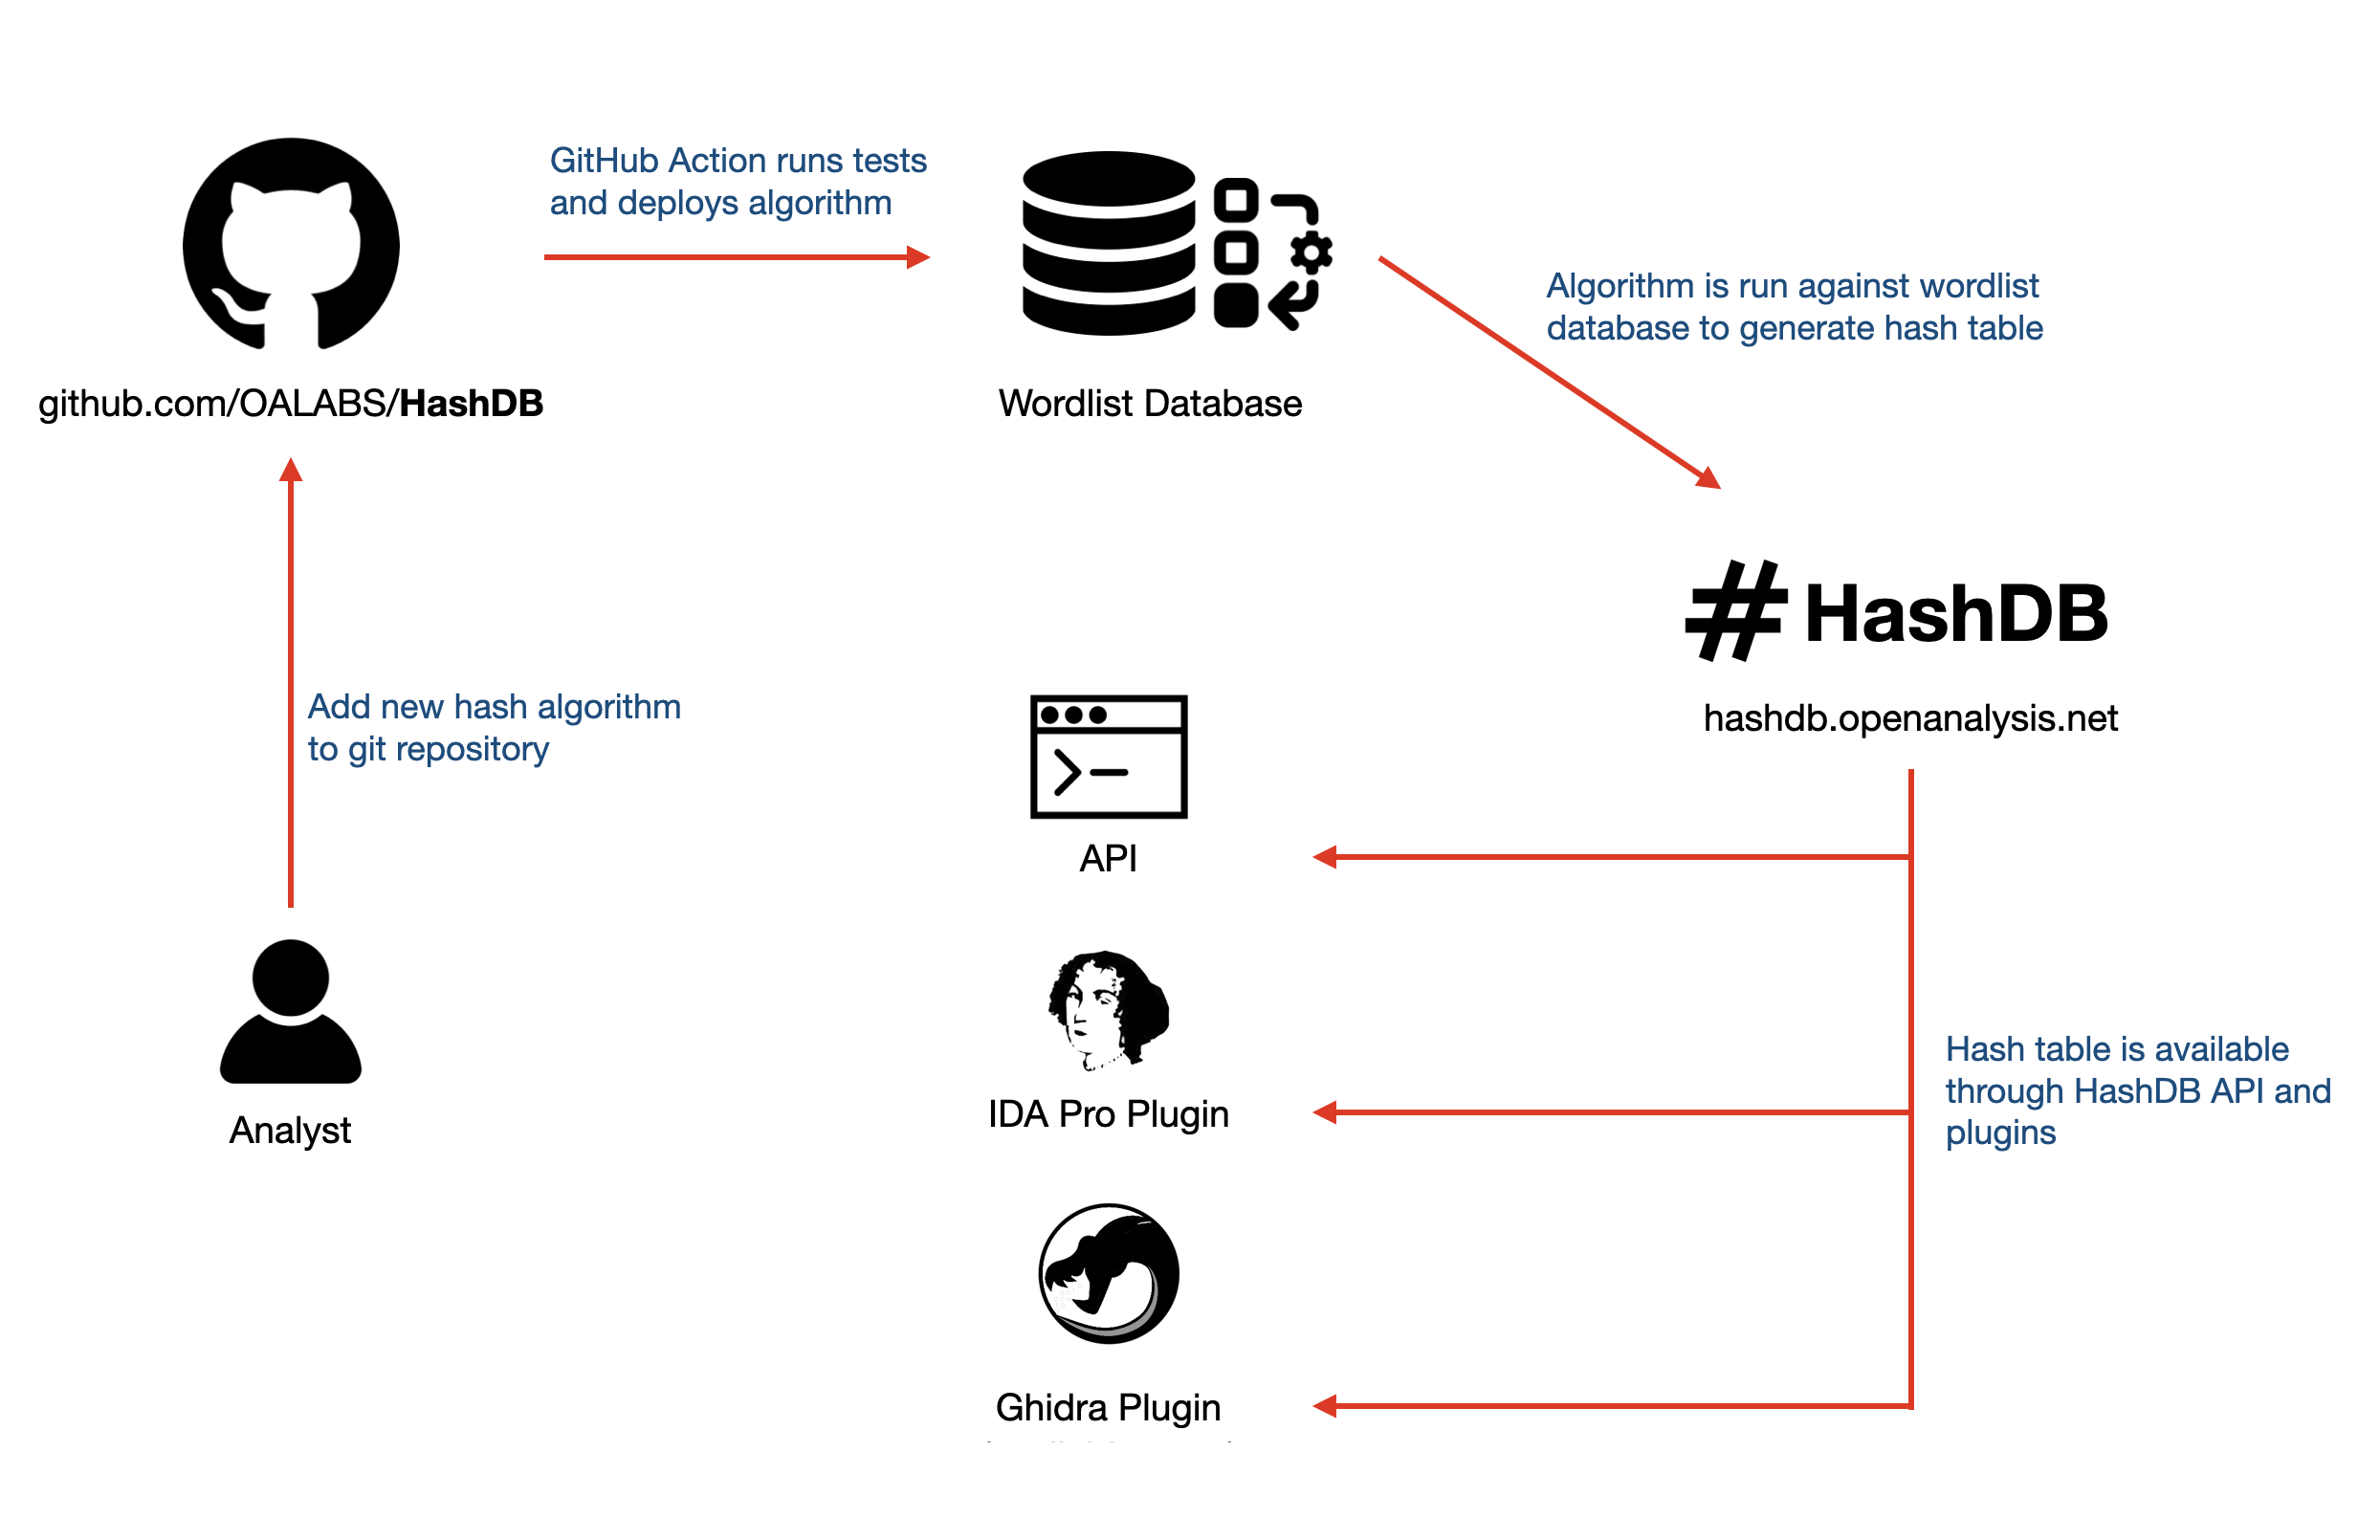 oalabs/hashdb
Assortimento di algoritmi di hashing utilizzati nel malware
 ignitetechnologies/mssql-pentest-cheatsheet
Cheat sheet pratico per il penetration testing di MSSQL che copre enumerazione, pivoting tramite server collegati, escalation dei privilegi,…
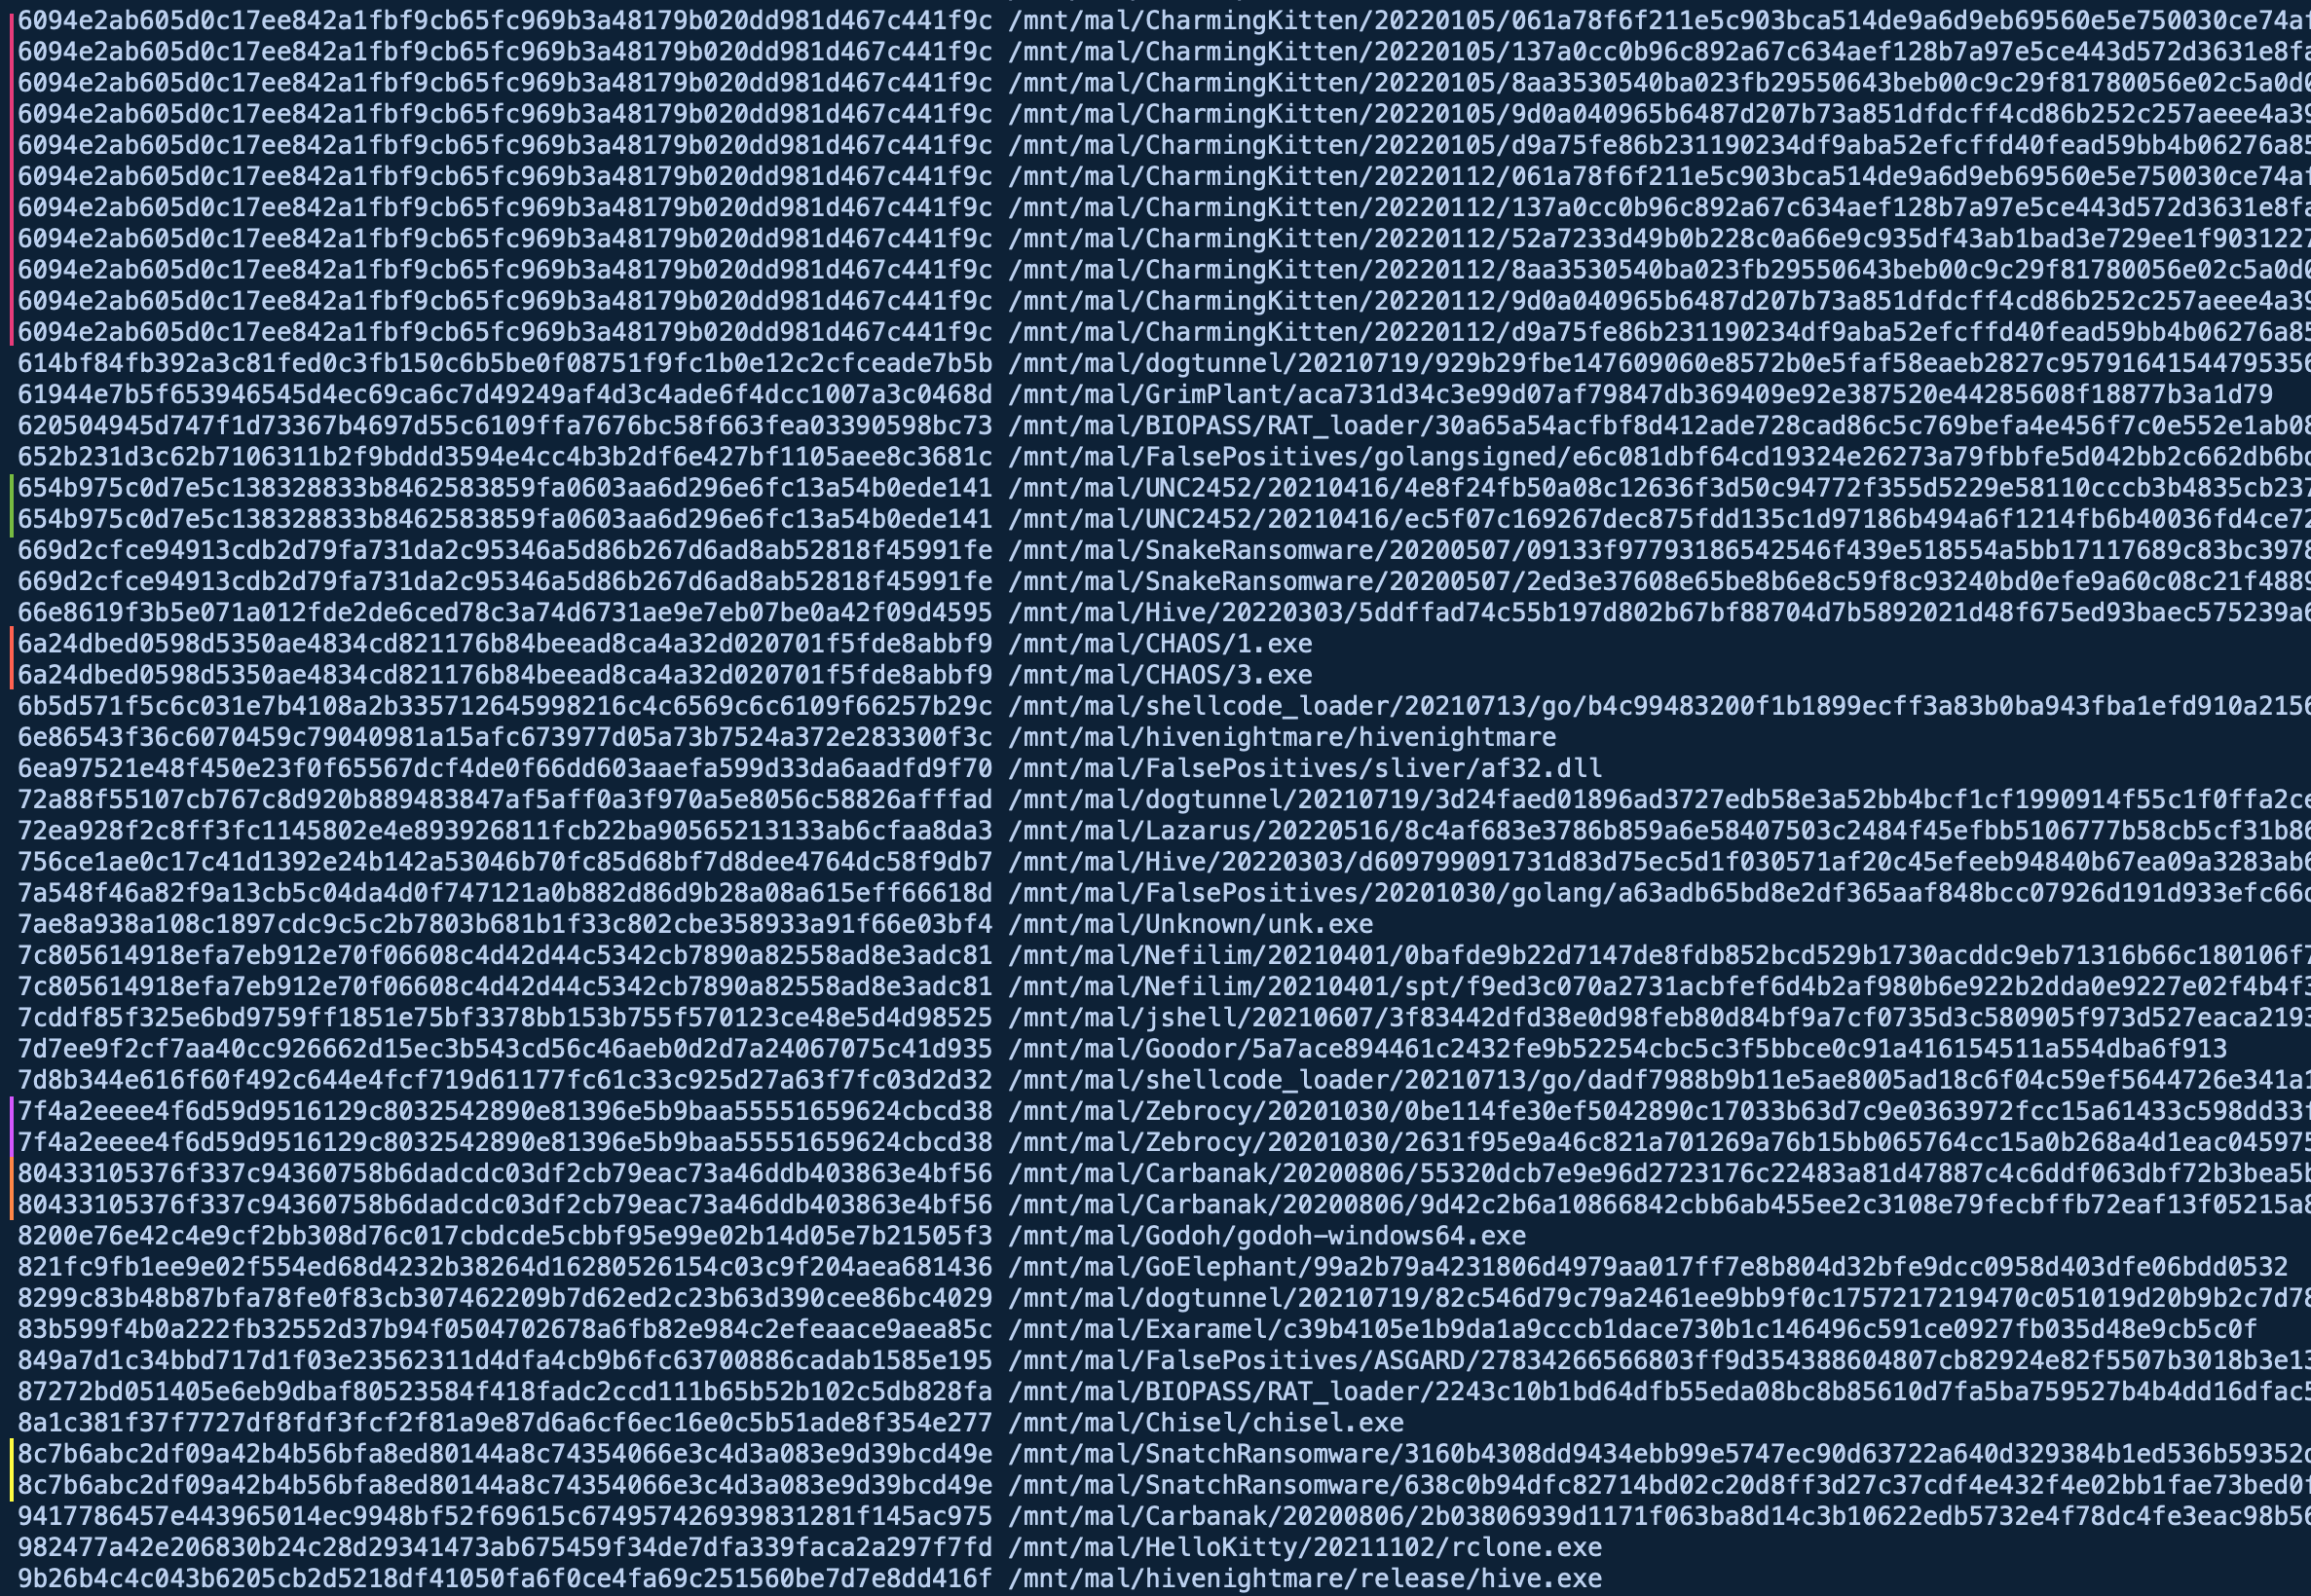 nextronsystems/gimphash
Calcolo simile a Imphash su binari Golang
 pan-unit42/dotnetfile
Libreria Python per il parsing dei metadati CLR/PE negli assembly .NET, che espone stream e impronte hash per supportare l'analisi del malware e il…
 google/hashr
Costruisce set di hash forensi di file da immagini disco, pacchetti e archivi su GCP, AWS e sorgenti locali, con deduplicazione ed esportazione verso…
 microsoft/symcrypt-openssl
Motore OpenSSL per l'uso con la libreria crittografica SymCrypt
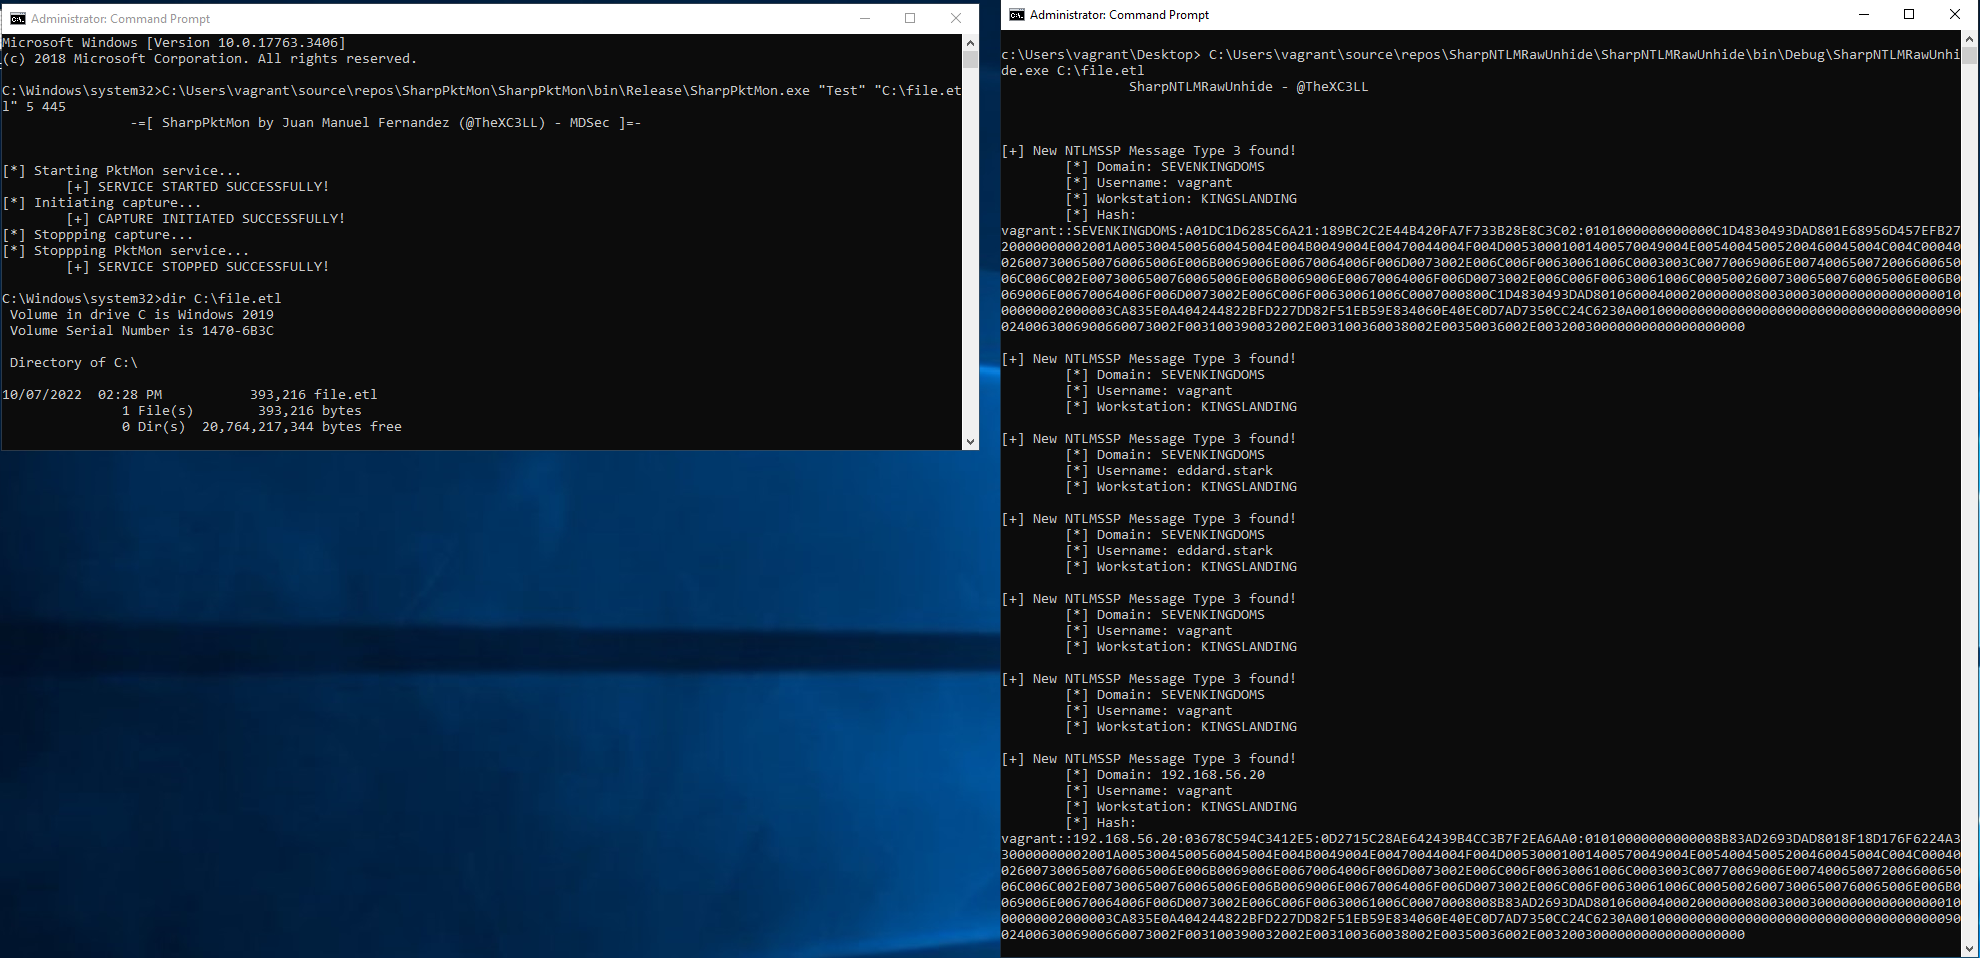 x-c3ll/sharpntlmrawunhide
Versione C# di NTLMRawUnHide
 mr-un1k0d3r/windows-signedbinary
Modifica i binari Windows firmati per mantenere firme di catalogo valide modificando al contempo gli hash dei file, aggirando i blocchi degli…
 inquest/python-inquestlabs
Un'interfaccia Pythonic e uno strumento da riga di comando per interagire con l'API InQuest Labs.
 lkarlslund/hashmuncher
Cattura gli hash NetNTLMv2 utilizzando ETW con diritti amministrativi su Windows 8.1 / Windows Server 2016 e versioni successive