#1
Strumenti per la generazione, l'analisi e il cracking di hash crittografici e checksum.
Raccomandato da Kitploit
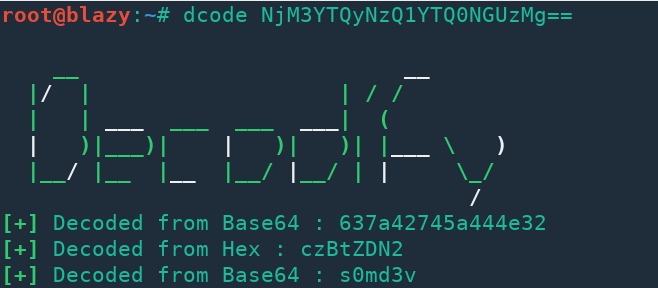
 s0md3v/decodify
Rileva e decodifica stringhe codificate, ricorsivamente.
hashcat/hashcatWorld's fastest and most advanced password recovery utility
 brannondorsey/naive-hashcat
Wrapper plug-and-play per hashcat che recupera hash di password utilizzando attacchi preconfigurati a dizionario, basati su regole, combinator e…
 blake3-team/blake3
Funzione di hash crittografico veloce con modalità PRF, MAC, KDF e XOF. Supporta streaming verificato, aggiornamenti incrementali e hashing…
 openwall/john
John the Ripper jumbo - avanzato cracker di password offline, che supporta centinaia di tipi di hash e cifrari, e gira su molti sistemi operativi,…
 bee-san/ciphey
⚡ Decifra automaticamente crittografie senza conoscere la chiave o il cifrario, decodifica codifiche e decifra hash ⚡
 mishakorzik/allhackingtools
Strumenti di hacking tutto-in-uno per hacker! E più strumenti di hacking! Per termux.
 idiom/pftriage
Strumento e libreria Python per aiutare ad analizzare file durante il triage e l'analisi di malware.
 t-beckett/h-osint
Workbench OSINT local-first, guidato da tastiera, per il terminale con 28 moduli che coprono ricerche di username, dominio, IP, email, violazioni e…
 werwolv/imhex
🔍 Un editor esadecimale per reverse engineer, programmatori e persone che tengono alle proprie retine quando lavorano alle 3 di notte.
 neo23x0/loki
Scanner basato su IOC e YARA per il rilevamento di indicatori di compromesso tramite regex su nomi di file, firme YARA, corrispondenza di hash e…
 alessandroz/lazagne
Strumento multipiattaforma per il recupero delle credenziali che estrae password memorizzate da browser, client email, database, meccanismi di…
 golem445/corporate_masks
Mask Hashcat da 8-14 caratteri basate sull'analisi di 3,2 milioni di hash NTLM crackati durante il pentesting
 crypt0p3g/dpapi-toolkit
Analizza qualsiasi artefatto DPAPI di Windows e ne identifica il formato e la chiave master esatta necessaria, quindi decifra una volta fornita la…

 elevenpaths/diario-commandline-tools
Client CLI per il consumo bulk dell'API DIARIO: carica documenti PDF/Office, interroga hash di file e automatizza i flussi di lavoro di analisi…
 danielmiessler/seclists
Raccolta curata di wordlist per valutazioni di sicurezza, inclusi nomi utente, password, URL, payload per fuzzing e pattern di dati sensibili per…