
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Informatica Forense — Pagina 19 | Kitploit
Categorie

Informatica Forense

Strumenti per informatica forense, raccolta prove, analisi temporale e indagine incidenti.

Raccomandato da Kitploit
Migliori strumenti

10 selezionati
autopsy preview#1

autopsy

GitHubsleuthkit/autopsy
3.3k5 mesi fa
sleuthkit preview#2

sleuthkit

GitHubsleuthkit/sleuthkit
3.2k17h 7m fa
volatility3 preview#3

volatility3

GitHubvolatilityfoundation/volatility3
4.3k16 giorni fa
plaso preview#4

plaso

GitHublog2timeline/plaso
2.2k1 giorno fa
bulk_extractor preview#5

bulk_extractor

GitHubsimsong/bulk_extractor
1.4k16 giorni fa
velociraptor preview#6

velociraptor

GitHubvelocidex/velociraptor
4.2k1 giorno fa
timesketch preview#7

timesketch

GitHubgoogle/timesketch
3.4k2 giorni fa
mvt preview#8

mvt

GitHubmvt-project/mvt
15.6k1 giorno fa
androidqf preview#9

androidqf

GitHubmvt-project/androidqf
2308 giorni fa
avml preview#10

avml

GitHubmicrosoft/avml
1.1k4 giorni fa
Più recentiRilevanzaPiù popolariAggiornati di recente
936 risultati
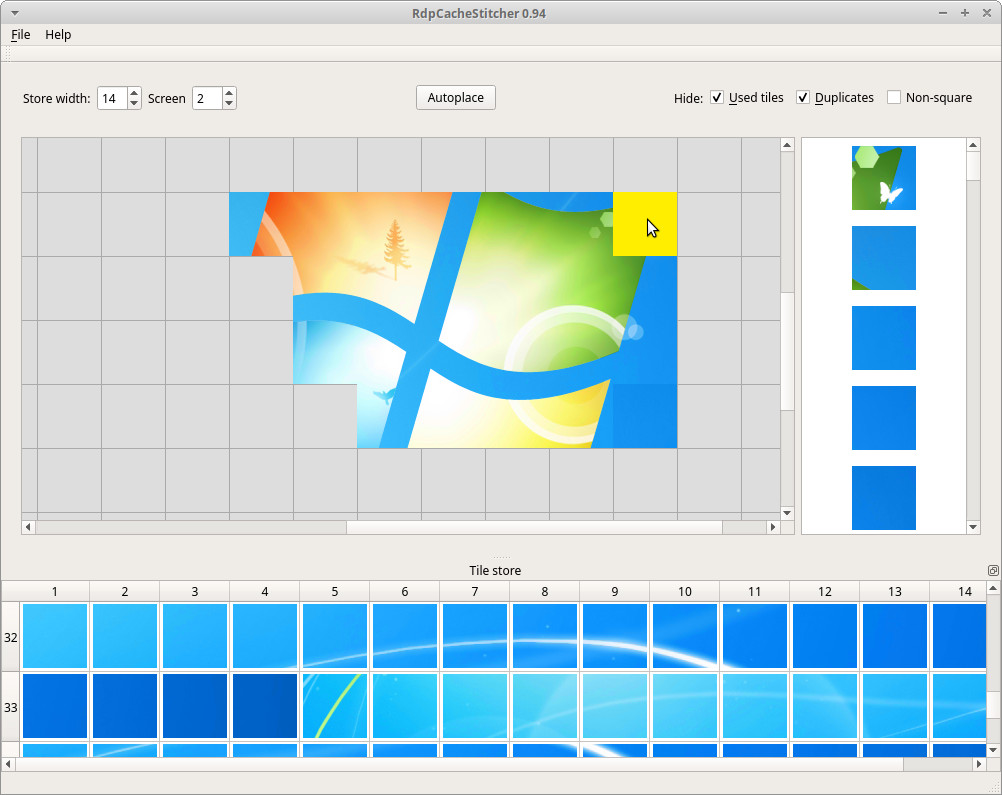
RdpCacheStitcher preview

RdpCacheStitcher

GitHubbsi-bund/rdpcachestitcher

RdpCacheStitcher è uno strumento che supporta gli analisti forensi nella ricostruzione di immagini utili dalle bitmap della cache RDP.
forensicsdata-recoverydigital-forensics+1
3315 anni fa
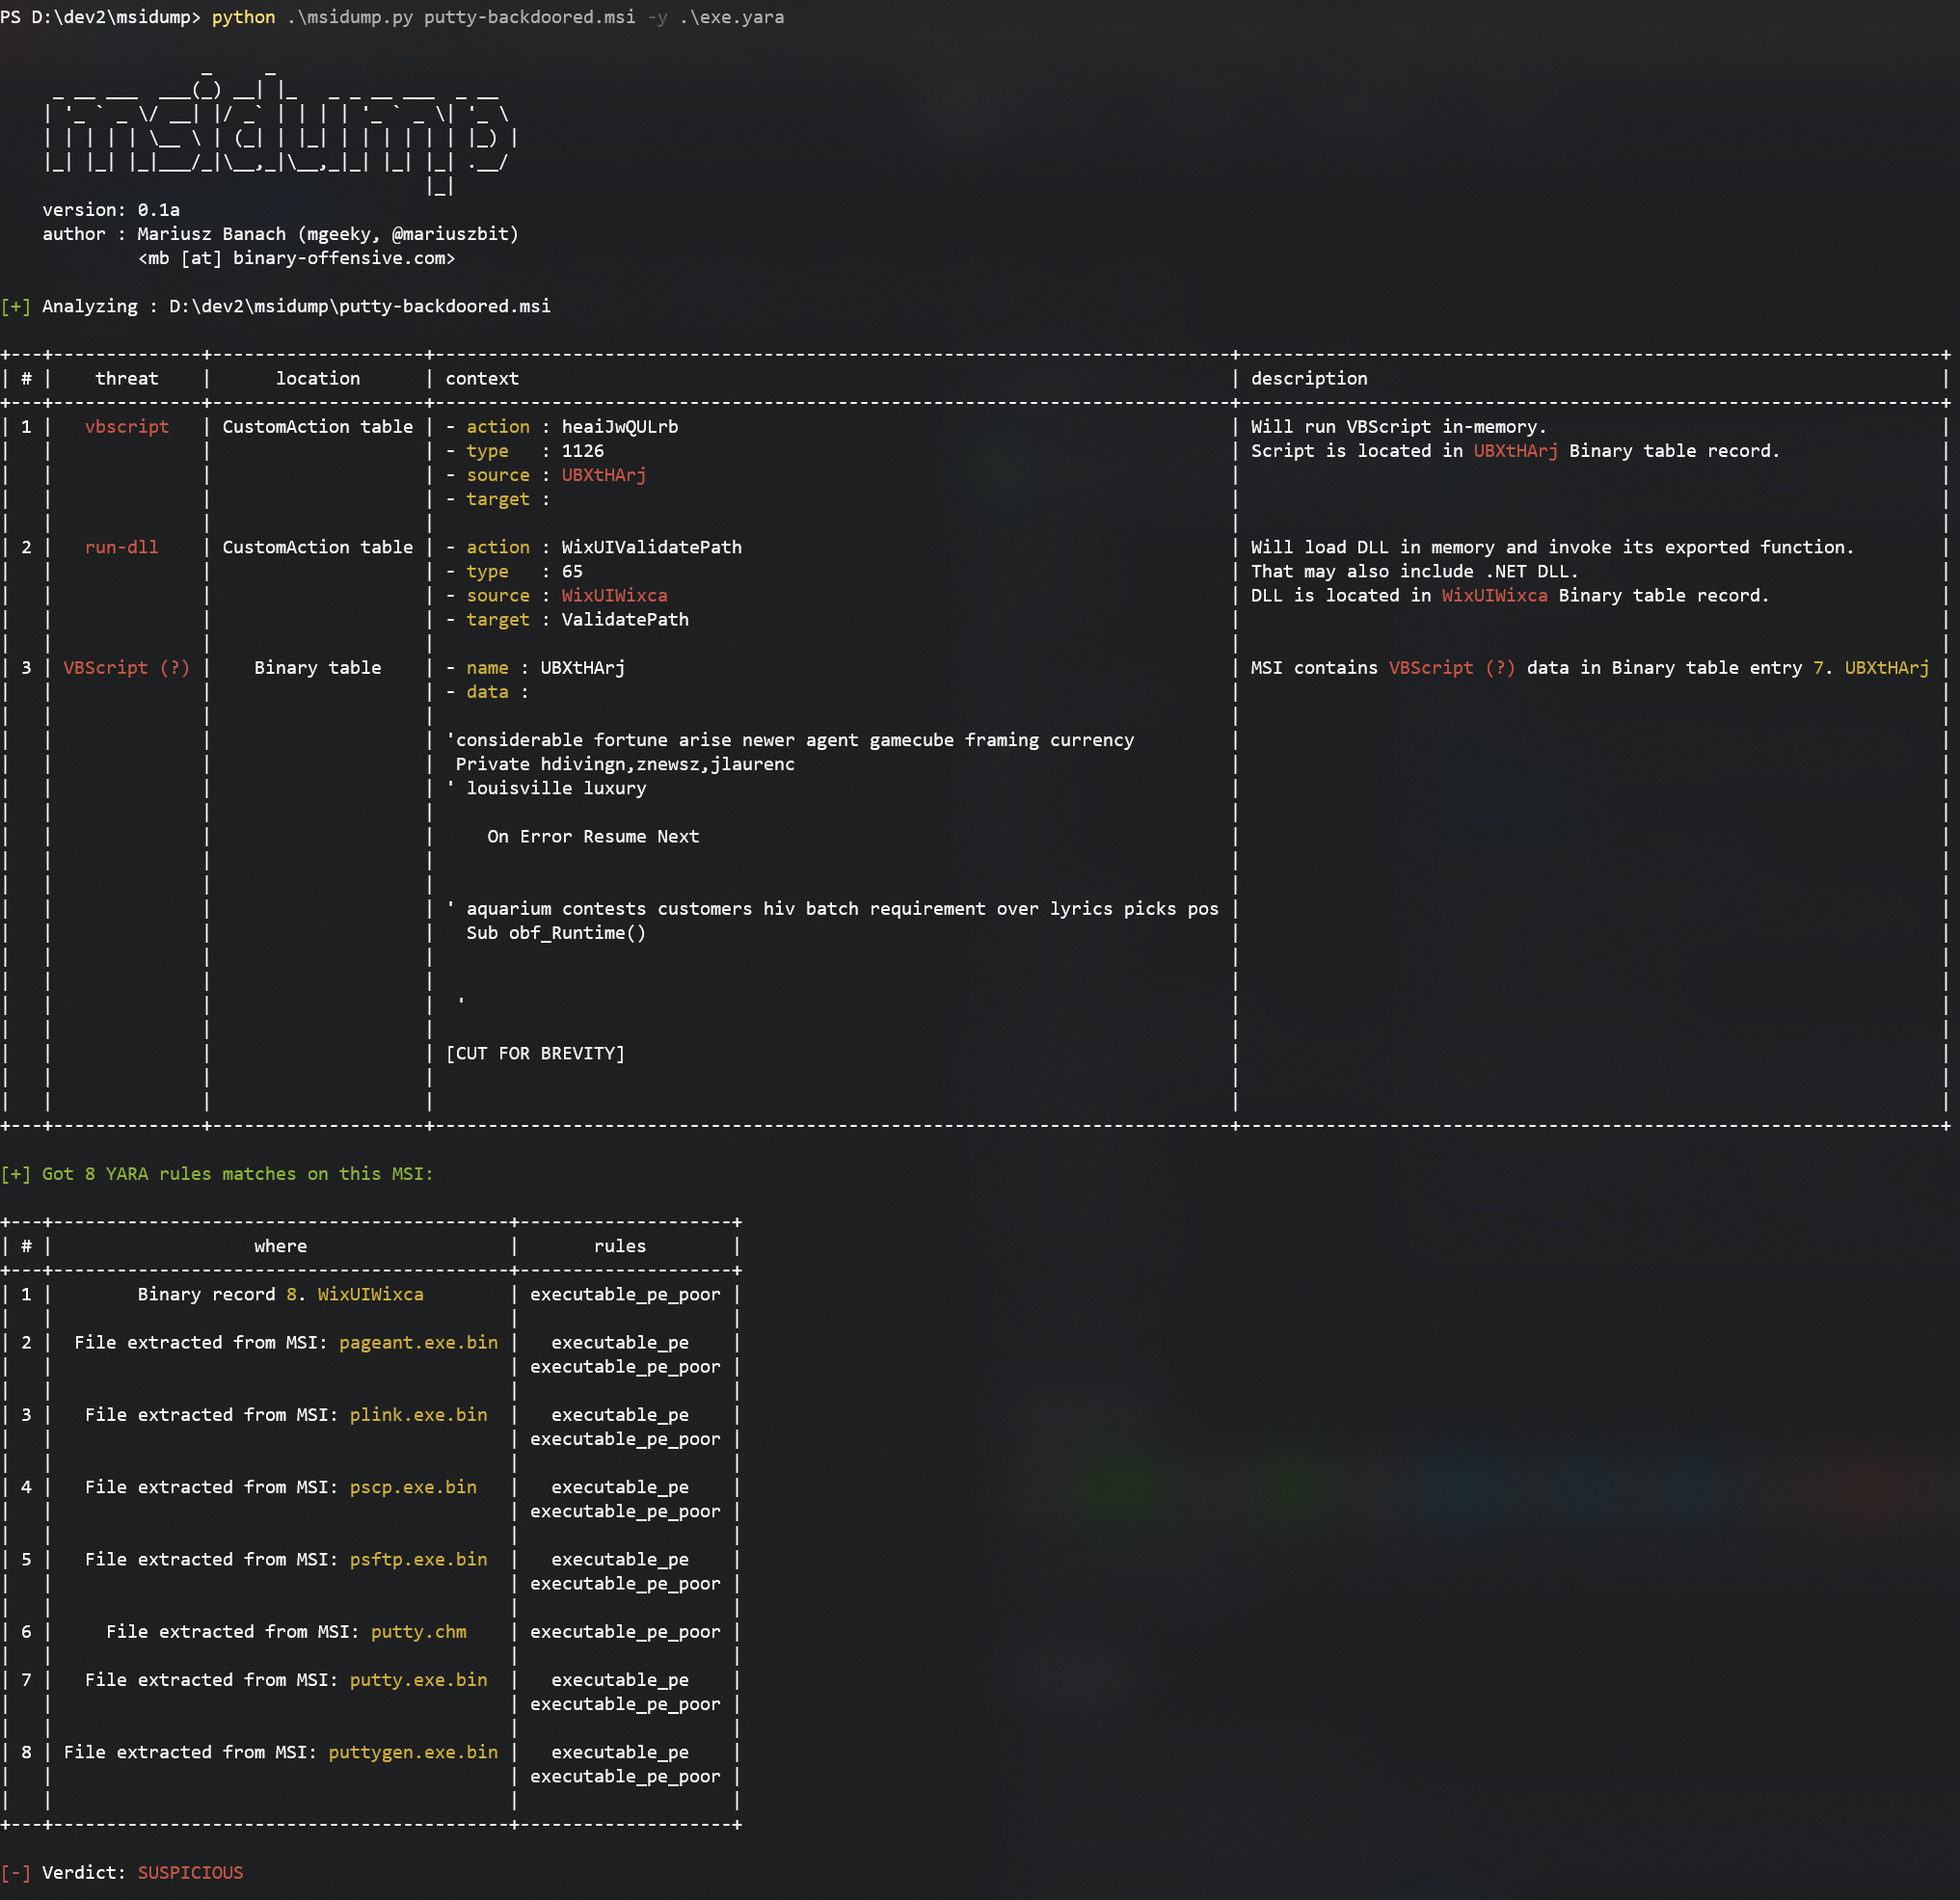
msidump preview

msidump

GitHubmgeeky/msidump

MSI Dump - uno strumento che analizza pacchetti di installazione MSI dannosi, estrae file, flussi, dati binari e incorpora lo scanner YARA.
static-analysisforensicsmalware-analysis+1
2323 anni fa
powerglot preview

powerglot

GitHubmindcrypt/powerglot

Powerglot codifica script PowerShell offensivi utilizzando polyglots . Strumento di sicurezza offensivo utile per stego-malware, escalation dei…
defensive-toolsprivilege-escalationpayload-generation+4
1846 anni fa
CVE-2020-16938 preview

CVE-2020-16938

GitHubioncodes/cve-2020-16938

Bypassare i permessi NTFS per leggere qualsiasi file come utente non privilegiato.
privilege-escalationvulnerability-analysisexploitation+2
1926 anni fa
AMDH preview

AMDH

GitHuba-yatta/amdh

Indurimento dei Dispositivi Mobili Android
android-securitystatic-analysismobile-app-pentesting+4
2223 anni fa
LSMS preview

LSMS

GitHubsqall01/lsms

Script di sicurezza e monitoraggio per Linux
defensive-toolsscripting-automationforensics+2
3301 anno fa
hacksguard preview

hacksguard

GitHubrhacknarok/hacksguard

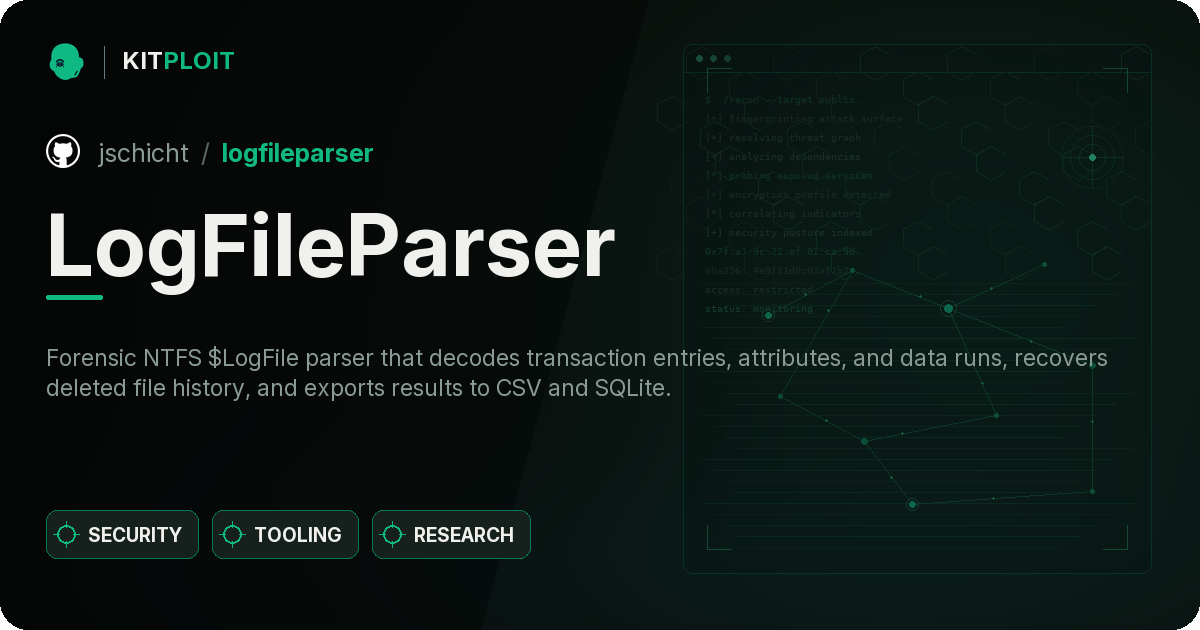
Uno strumento di analisi malware TUI (interfaccia utente testuale) incredibilmente veloce e multi-thread, costruito in Rust. Include analisi…
static-analysisreverse-engineeringforensics+2
2011 mese fa
LogFileParser preview

LogFileParser

GitHubjschicht/logfileparser

Parser per $LogFile su NTFS
disk-forensicsforensicsdata-recovery+3
2184 mesi fa
RawHive preview

RawHive

GitHubnmht3t/rawhive

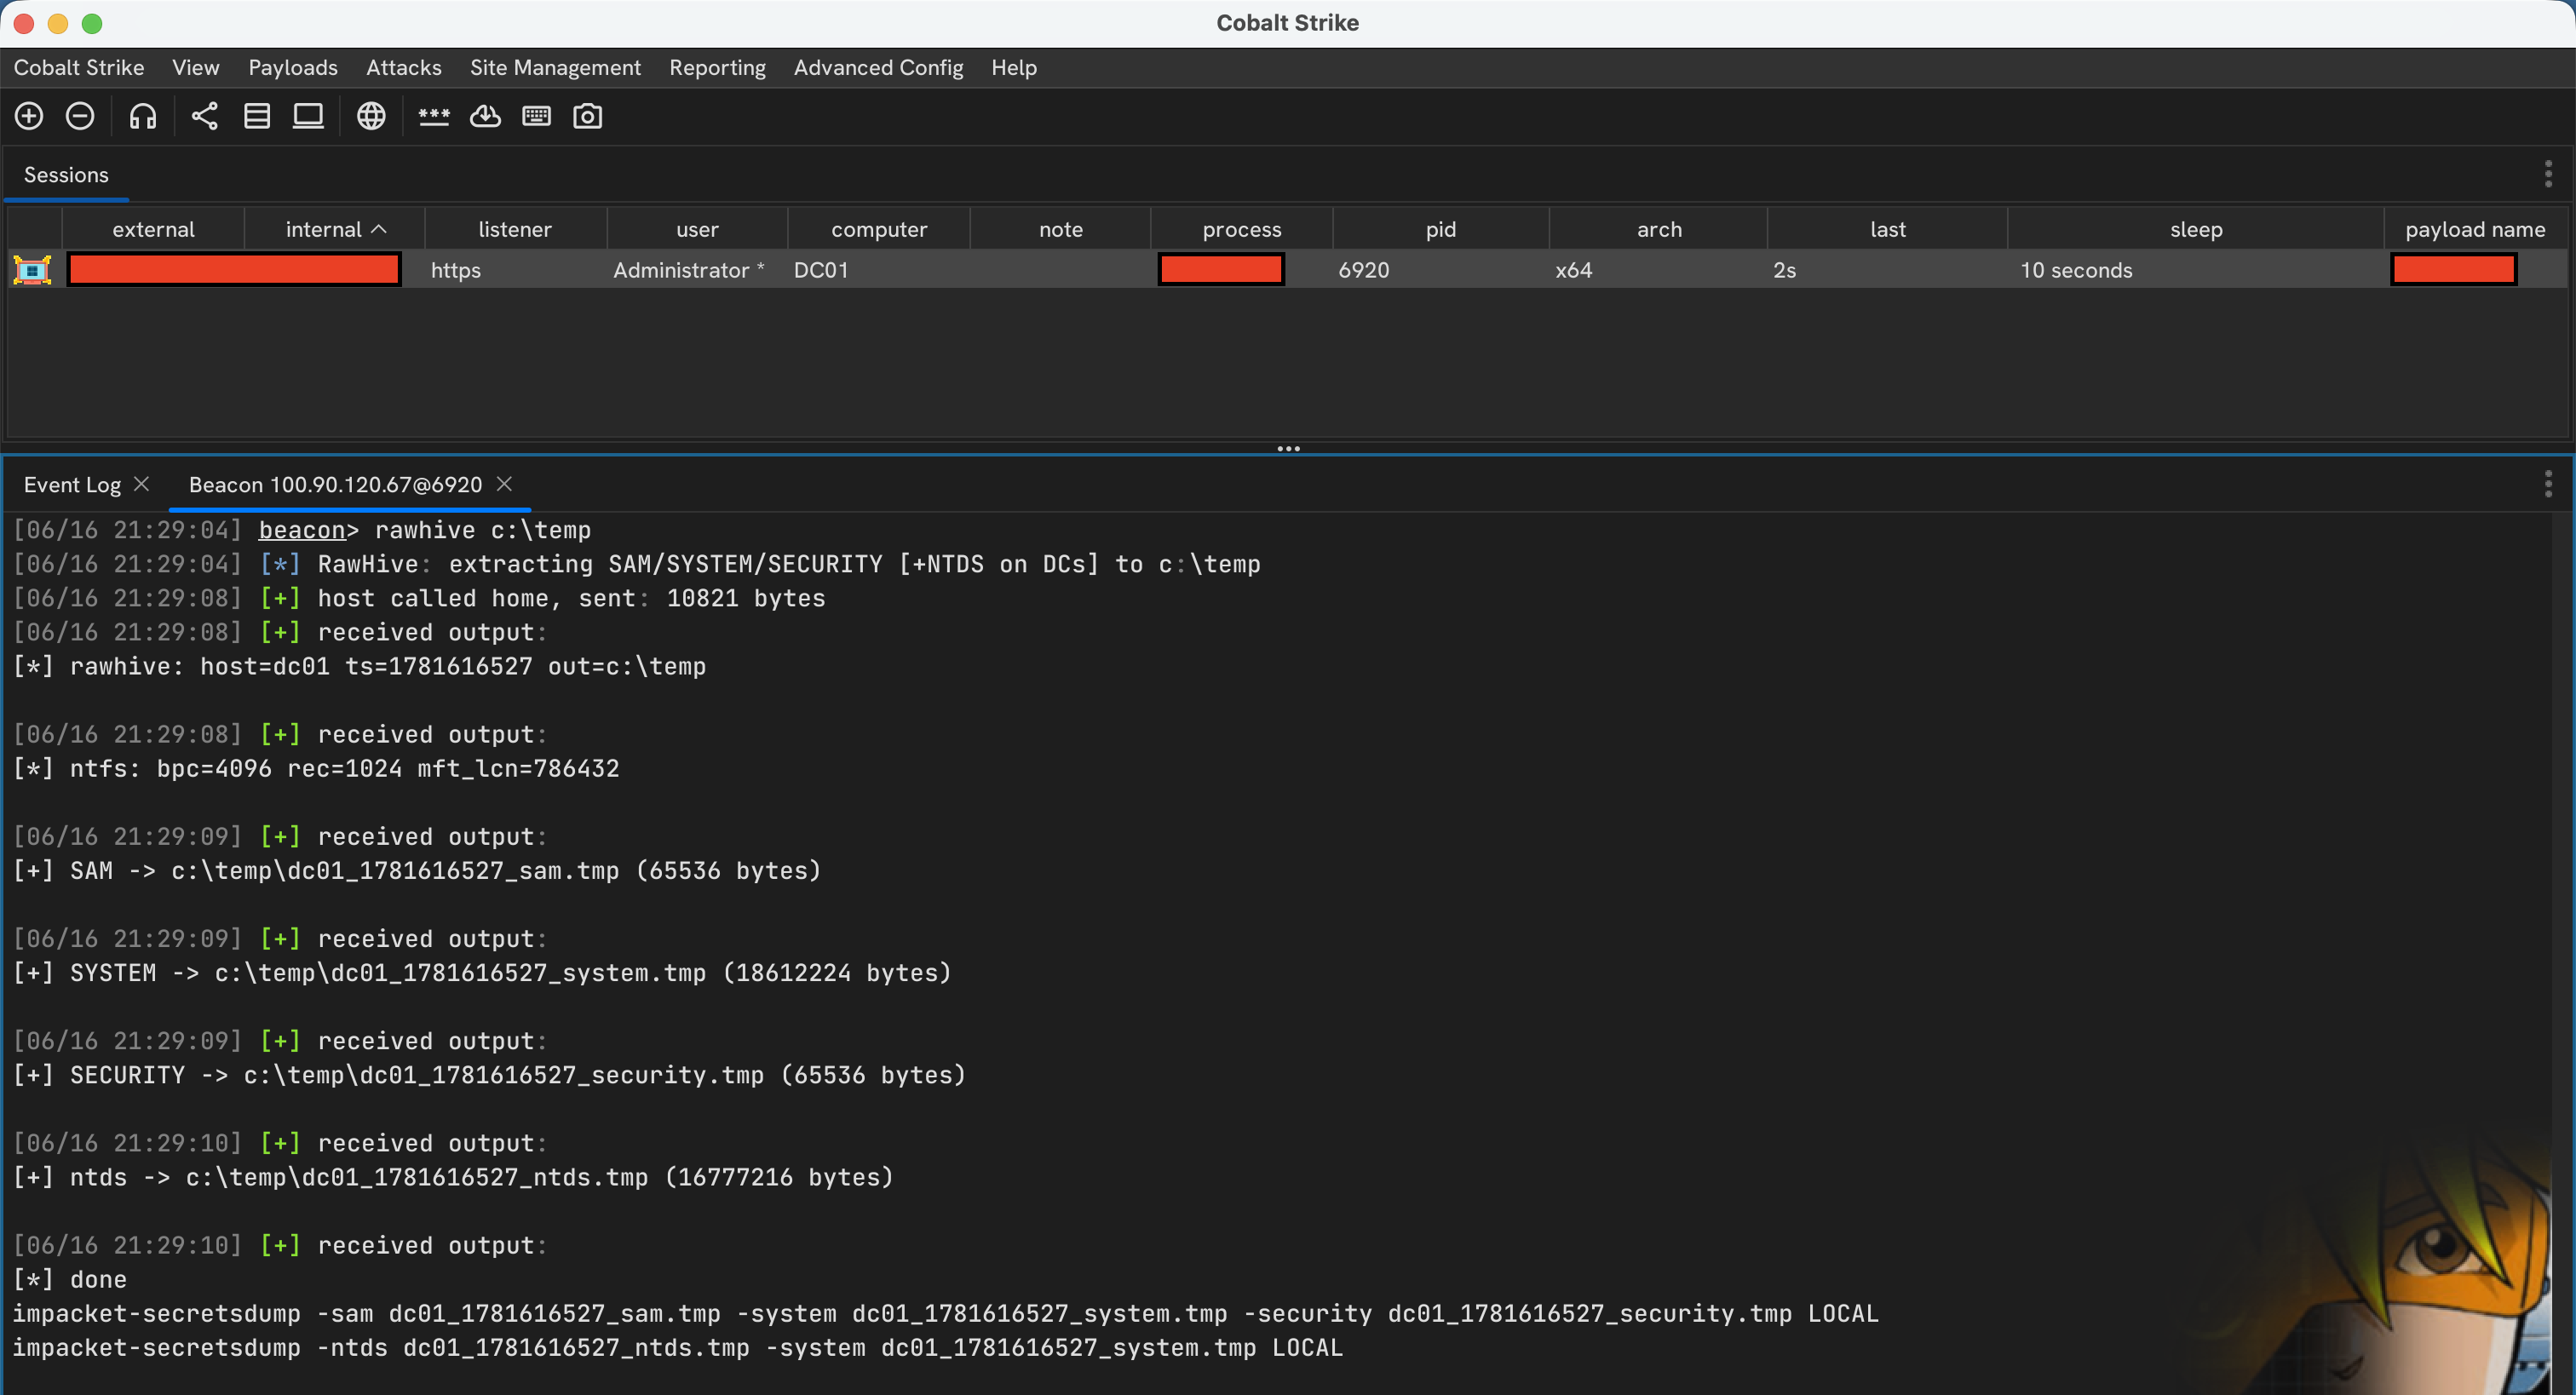
Cobalt Strike BOF che estrae le hive del registro di Windows selezionate direttamente da un volume NTFS raw, analizzando i metadata NTFS e leggendo i…
disk-forensicsexploitationforensics+4
9317 giorni fa
MrKaplan preview

MrKaplan

GitHubidov31/mrkaplan

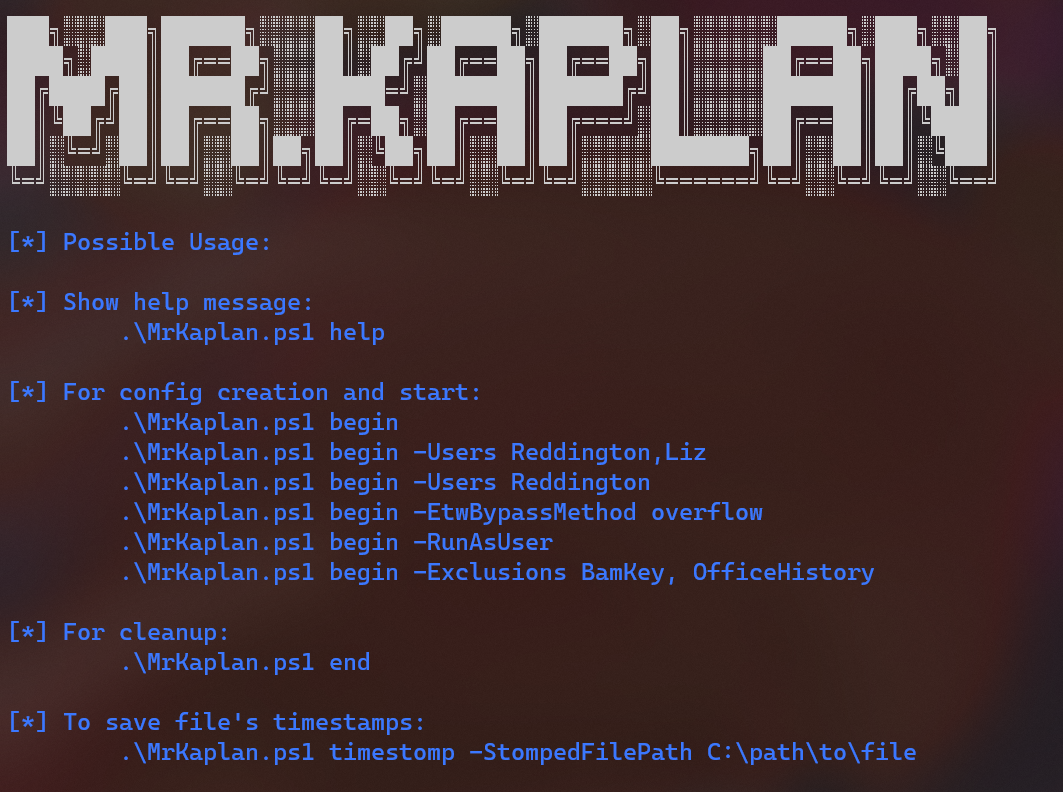
Strumento PowerShell per red teamer che cancella le prove di esecuzione fermando la registrazione degli eventi, rimuovendo gli artefatti di file e…
defensive-toolspersistence-mechanismsids-ips-evasion+3
2723 anni fa
ATAboy preview

ATAboy

GitHubredrum0381/ataboy

ATAboy è un bridge user-friendly che consente di collegare dischi rigidi IDE (PATA) legacy con solo supporto CHS a un computer moderno come…
embedded-systems-securityforensicsdata-recovery+4
2025 mesi fa
CanaryTokenScanner preview

CanaryTokenScanner

GitHub0xnslabs/canarytokenscanner

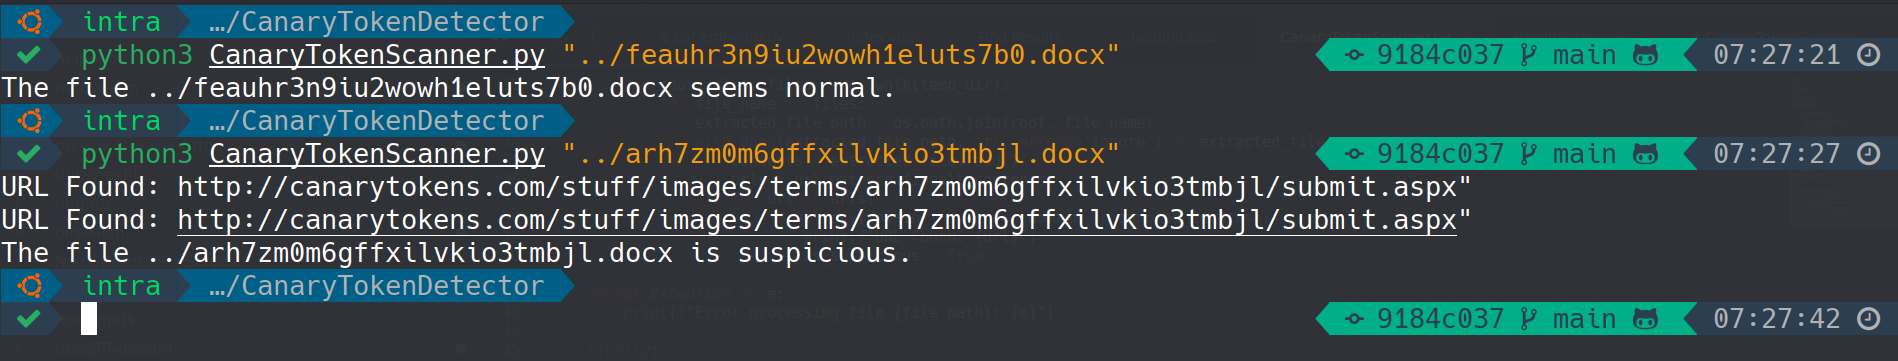
Rileva CanaryTokens nei documenti Office e PDF (docx, xlsx, pptx, pdf) senza attivare allerte
defensive-toolsforensicsinformation-gathering+2
1492 mesi fa
lpc_sniffer_tpm preview

lpc_sniffer_tpm

GitHubdenandz/lpc_sniffer_tpm

Uno sniffer a basso numero di pin per ICEStick - mirato ai chip TPM
embedded-systems-securitymemory-forensicsdata-exfiltration+5
1786 anni fa
NorkNork preview

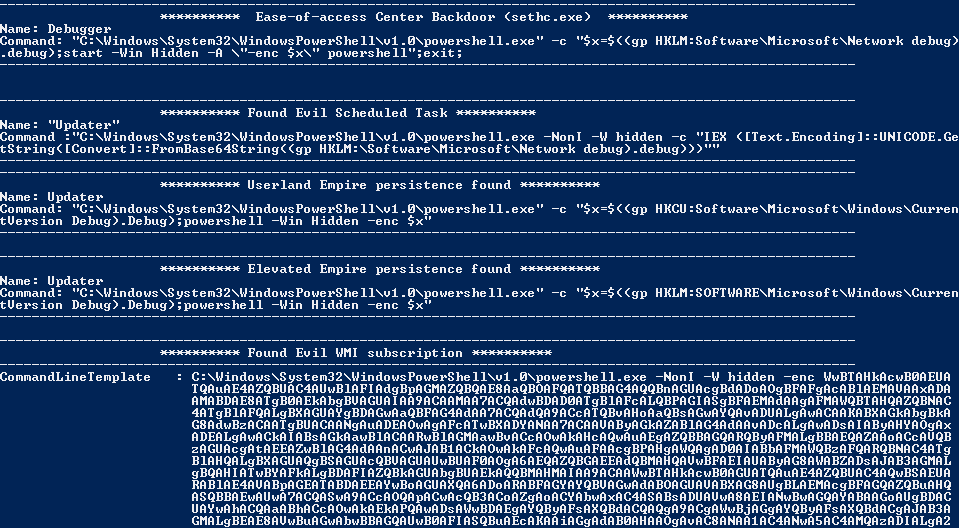
NorkNork

GitHubn00py/norknork

Individuatore di persistenza di Powershell Empire
defensive-toolspersistence-mechanismsforensics+2
1189 anni fa
ios_triage preview

ios_triage

GitHubrealitynet/ios_triage

Script Bash per estrarre dati da un dispositivo iOS "chekcra1ned"
ios-securityforensicsmobile-forensics+1
1666 anni fa
vol-rs preview

vol-rs

GitHubdaffainfo/vol-rs

Volatility 3 portato in Rust. Stesso output, molto più veloce.
memory-forensicsvulnerability-analysisforensics+3
19822 giorni fa
CryptoTester preview

CryptoTester

GitHubdemonslay335/cryptotester

Un'utilità per giocare con la crittografia, orientata all'analisi dei ransomware.

static-analysisdynamic-analysis-sandboxingencryption-decryption-tools+6
3321 anno fa
FileInsight-plugins preview

FileInsight-plugins

GitHubnmantani/fileinsight-plugins

FileInsight-plugins: toolbox di decodifica dell'editor esadecimale McAfee FileInsight per l'analisi di malware


static-analysisdynamic-analysis-sandboxingencryption-decryption-tools+7
1641 anno fa
Precedente1…181920…52Successivo







