
 #1
Strumenti per informatica forense, raccolta prove, analisi temporale e indagine incidenti.
Raccomandato da Kitploit
 ahmadhassan-bted/nasuno
Toolkit per la rimozione di watermark audio tramite IA e per l'anti-attribuzione forense. Neutralizza Suno, Udio e le impronte neurali con il…
 tahaqaisar/hashprint
Strumento forense CLI che identifica oltre 90 algoritmi di hash (MD5, bcrypt, SHA256) da singoli valori, file o scansioni ricorsive di directory, con…
 bee-san/pywhat
🐸 Identifica qualsiasi cosa. pyWhat ti permette facilmente di identificare email, indirizzi IP e altro. Fornisci un file .pcap o del testo e ti…
 sims718718/unifiedthreathunting
Documenta una metodologia strutturata e ripetibile di threat hunting che copre trigger, ipotesi SMART, gate di fattibilità, definizione dell'ambito,…
 vulnex/bytesrevealer
Visualizzatore di Reverse Engineering Online
 fabriziosalmi/tanstack-compromise-checker
Script shell per rilevare gli indicatori di attacco alla supply chain di TanStack npm (CVE-2026-45321 / GHSA-g7cv-rxg3-hmpx)
 rbidou/llm-forensics
Analisi forense di LLM a livello di pesi: confronta i pesi dei modelli, rileva fine-tune, merge e derivati camuffati, ed evidenzia i token che un…
 seclog-open/seclog
Raccoglie log di sicurezza da più fonti provenienti da scenari di attacco Docker riproducibili, costruisce catene di attacco e fornisce il benchmark…
 cisagov/malcolm
Suite di analisi del traffico di rete containerizzata che acquisisce log PCAP, Zeek e avvisi Suricata per normalizzazione, arricchimento e…
 idaholab/malcolm
Malcolm è una potente e facilmente distribuibile suite di strumenti per l'analisi del traffico di rete, progettata per l'acquisizione completa di…
 w00t3k/awesome-cellular-hacking
Awesome-Cellular-Hacking
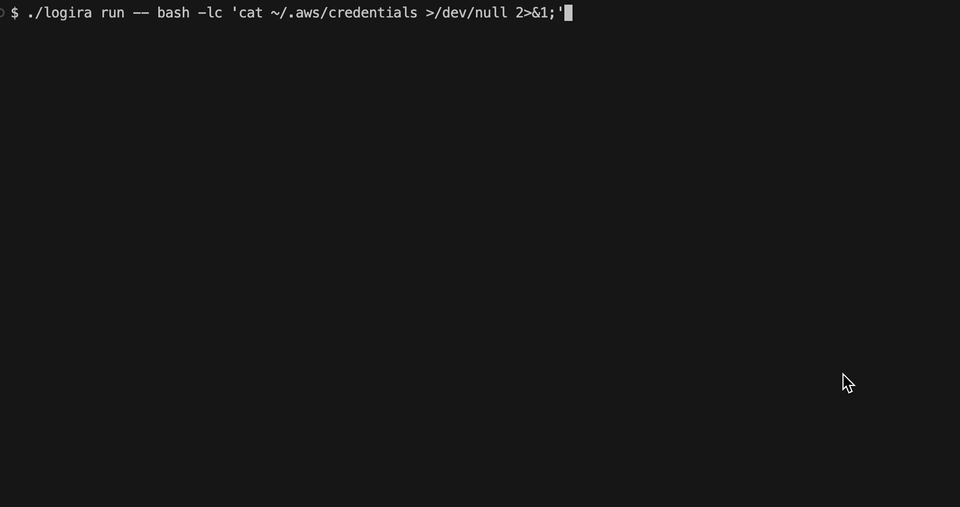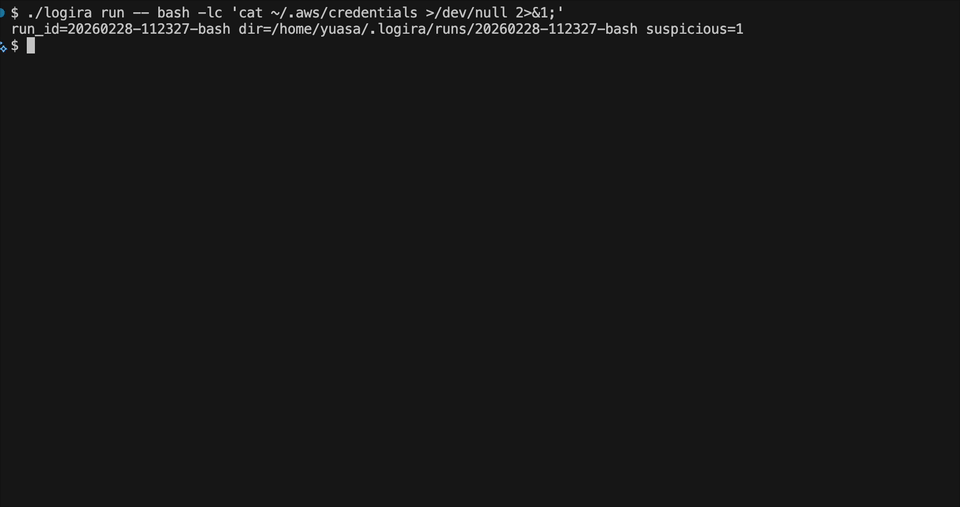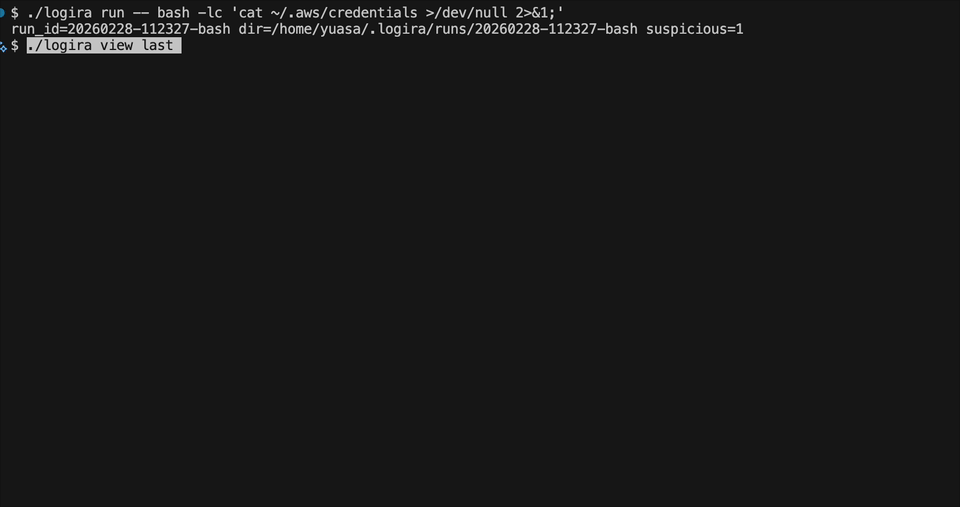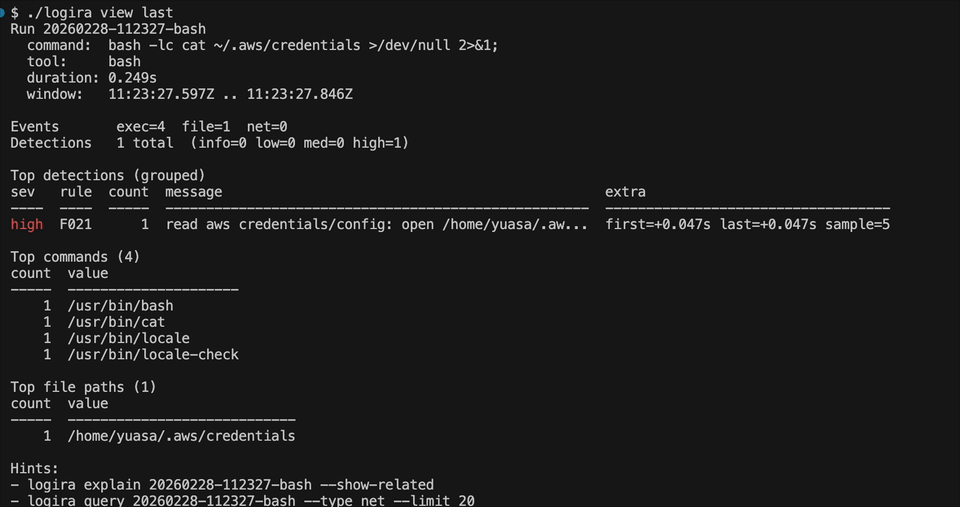 melonattacker/logira
OS-level runtime auditing for unpredictable automation.
 xchwarze/magic-extractor
Strumento di estrazione universale per Windows che rileva i file sconosciuti e li indirizza al giusto estrattore incluso.
 wagga40/zircolite
Uno strumento di rilevamento autonomo basato su SIGMA per log EVTX, Auditd e Sysmon per Linux
 aradhyacp/secflow
Pipeline automatizzata di analisi delle minacce basata su AI che instrada file, URL, IP, domini o immagini attraverso analizzatori di sicurezza…
 xxhjkl/cve-2026-98432-check
Verificatore read-only del kernel Linux per CVE-2026-98432 che rileva kernel vulnerabili o non corretti, segnala gli stati che richiedono un riavvio…
 problem99-io/kodeblue
SOC, risposta agli incidenti e SecOps per server Linux in un unico agente: apprende ogni host, lo monitora con sensori a zero token, esegue il triage…
 sherlock-project/sherlock
Scova account dei social media tramite username su diverse reti sociali.








