
 #1

 qjawls2003/blacklotus-detection
Repo pubblico per qualsiasi cosa relativa a CVE-2022-21894
 yosasasutsut/blackash-cve-2025-53770
Analisi tecnica e guida al rilevamento per CVE-2025-53770, una vulnerabilità critica di RCE non autenticata in Microsoft SharePoint Server sfruttata…
 lordofpipes/acropadetect
Strumento basato su browser per rilevare Acropalypse (CVE-2023-21036) analizzando le immagini PNG/GIF per dati pixel troncati, consentendo una rapida…
 ir-huntguardians/cve-2023-38831-hunt
Strumento basato su PowerShell per rilevare e analizzare i tentativi di exploit che prendono di mira CVE-2023-38831, supportando la risposta agli…
 mikesxrs/cve-2023-21716_yara_results
Risultati del retrohunt per file corrispondenti alle regole YARA da https://github.com/AmgdGocha/Detection-Rules/blob/main/CVE-2023-21716.yar
 cisagov/malcolm
Suite di analisi del traffico di rete containerizzata che acquisisce log PCAP, Zeek e avvisi Suricata per normalizzazione, arricchimento e…

 xe1phix/parrotlinux-public-kiosk-project
Progetto sistematico di hardening del kernel Linux che implementa le impostazioni raccomandate da KSPP, blacklisting dei moduli e configurazione…
 0xsp-srd/aether
Strumento di memory forensics e threat hunting per Windows che analizza la memoria dei processi in esecuzione alla ricerca di pattern dannosi,…
 division-36/z-jail
Un sandbox Linux leggero e multilivello che combina namespace, pivot_root, seccomp-bpf, riduzione delle capacità e un motore di verdetto basato su…
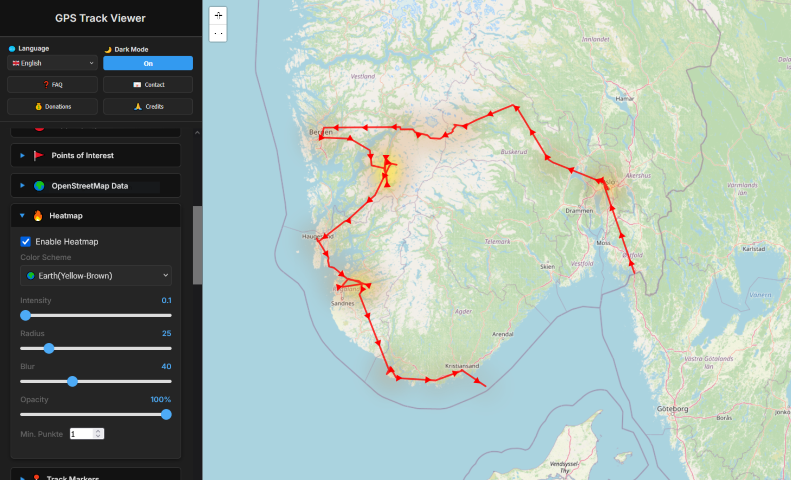 lukawe/localexifgeomap
Un potente strumento basato su browser, attento alla privacy, per visualizzare e analizzare i dati GPS delle tue foto. Basta trascinare e rilasciare…
 devzinh/ghosttrace
Scanner forense Windows in sola lettura per la persistenza delle tracce software, artefatti di esecuzione (Prefetch, Shimcache, BAM), attività utente…
 ishannaik/agent-sweep
Trova e oscura i segreti nelle cronologie degli agenti di codifica AI (Claude Code e altri).
 torvalds/linux
Albero del codice sorgente del kernel Linux
 domcyrus/rustnet
Monitoraggio di rete per processo per il tuo terminale con ispezione profonda dei pacchetti. Multipiattaforma, in sandbox.
 hakavlad/tird
Crittografa i file e nascondi i dati crittografati
 bicurico/vaxd
Disassembler Windows leggero, strumento di ispezione PE e assistenza alle patch per file EXE/DLL nativi.
 zypherion-technologies/unconfuserex
Un deobfuscator per ConfuserEx2 con supporto per anti-tamper, compressor, costanti, flusso di controllo e recupero delle risorse.
 nmht3t/rawhive
Cobalt Strike BOF che estrae le hive del registro di Windows selezionate direttamente da un volume NTFS raw, analizzando i metadata NTFS e leggendo i…








