
 #1
Strumenti per estrazione firmware, unpacking, emulazione, scoperta vulnerabilità e analisi binaria.
Raccomandato da Kitploit
 wack0/batondrop_armv7
Un'implementazione di baton drop (CVE-2022-21894) per armv7 (MSM8960)
 eyjhb/blackvue-cve-2023
BlackVue DR750 CVE CVE-2023-27746 CVE-2023-27747 CVE-2023-27748
 joehquak/mi8e5-unlocker-by-cve-2026-43499
Supporto Multi OS: versione per MacOS/Linux e Windows, completamente tradotta in inglese.
 infobyte/ezviz_lan_rce
Exploit PoC e ambiente di build Docker per CVE-2023-34551 e CVE-2023-34552 che colpiscono le telecamere IP EZVIZ, con slide e video del talk al DEF…
 flopz-project/flopz
Toolkit di assembler puro Python per creare shellcode, patchare dinamicamente binari e strumentare immagini firmware per debug e fuzzing su…
 elbertavares/routers-exploit
Exploit proof-of-concept per router TP-Link, inclusi esecuzione remota di comandi e vulnerabilità di bypass dell'autenticazione.
 cryptoadvocate/dcsgonefirm
La casa di ingegneria del firmware del primo progetto di badge elettronico dei Circuit Crafters.
 e-gleba/world_conqueror_4_ru
Stringhe tradotte per World Conqueror 4 (RU)
 vl4dr/cve-2024-42642
Exploit proof-of-concept per tre vulnerabilità nel meccanismo di aggiornamento del firmware SSD Crucial MX500, che consentono buffer overflow e…
 wack0/dubiousdisk
Il Porygon-Z che è super efficace contro Secure Boot! (CVE-2022-30203, CVE-2023-21560, CVE-2023-28269, CVE-2023-28249, e altro...)
 gopartner/realme-c53-unlock-root
Sblocco del bootloader (CVE-2022-38694) e guida al root per Realme C53 / RMX3760 (Unisoc T612)
 bahaabdelwahed/st
Strumento di rilevamento delle minacce per protocolli IoT che scansiona i dispositivi per individuare vulnerabilità, cerca CVE/PoC, analizza il…
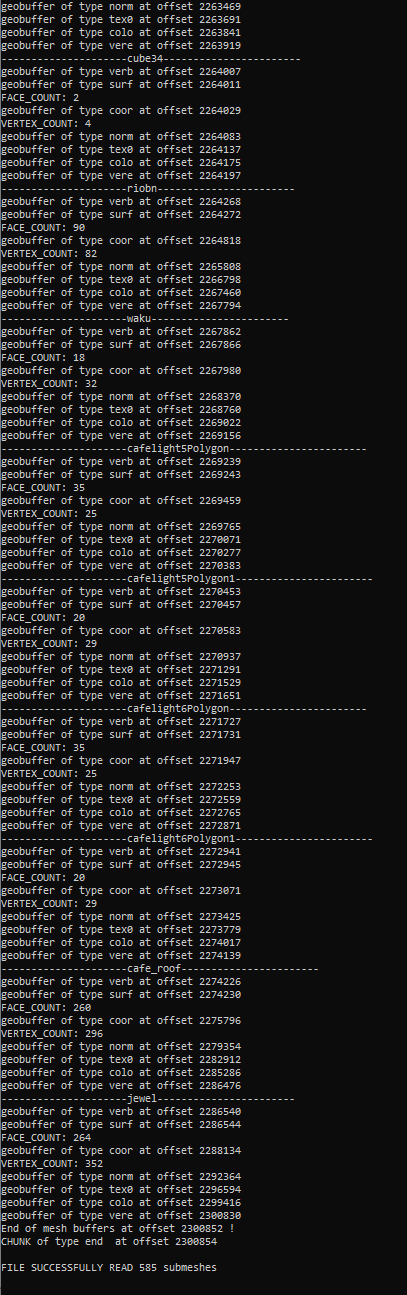 exifdev/prineo_re
Reverse engineering of the engine powering the PriPara games on arcade.
 unsignedchad/bcm4360-wpa3
funzionalità wpa3 per il chip wifi in un MacBook Pro del 2014
 florentineprinzessinzusachsen/badbox-h713-projector
Guida all'analisi e alla pulizia del malware BadBox sui proiettori Android Allwinner H713: accesso ADB, prova dell'infezione, backup del firmware,…
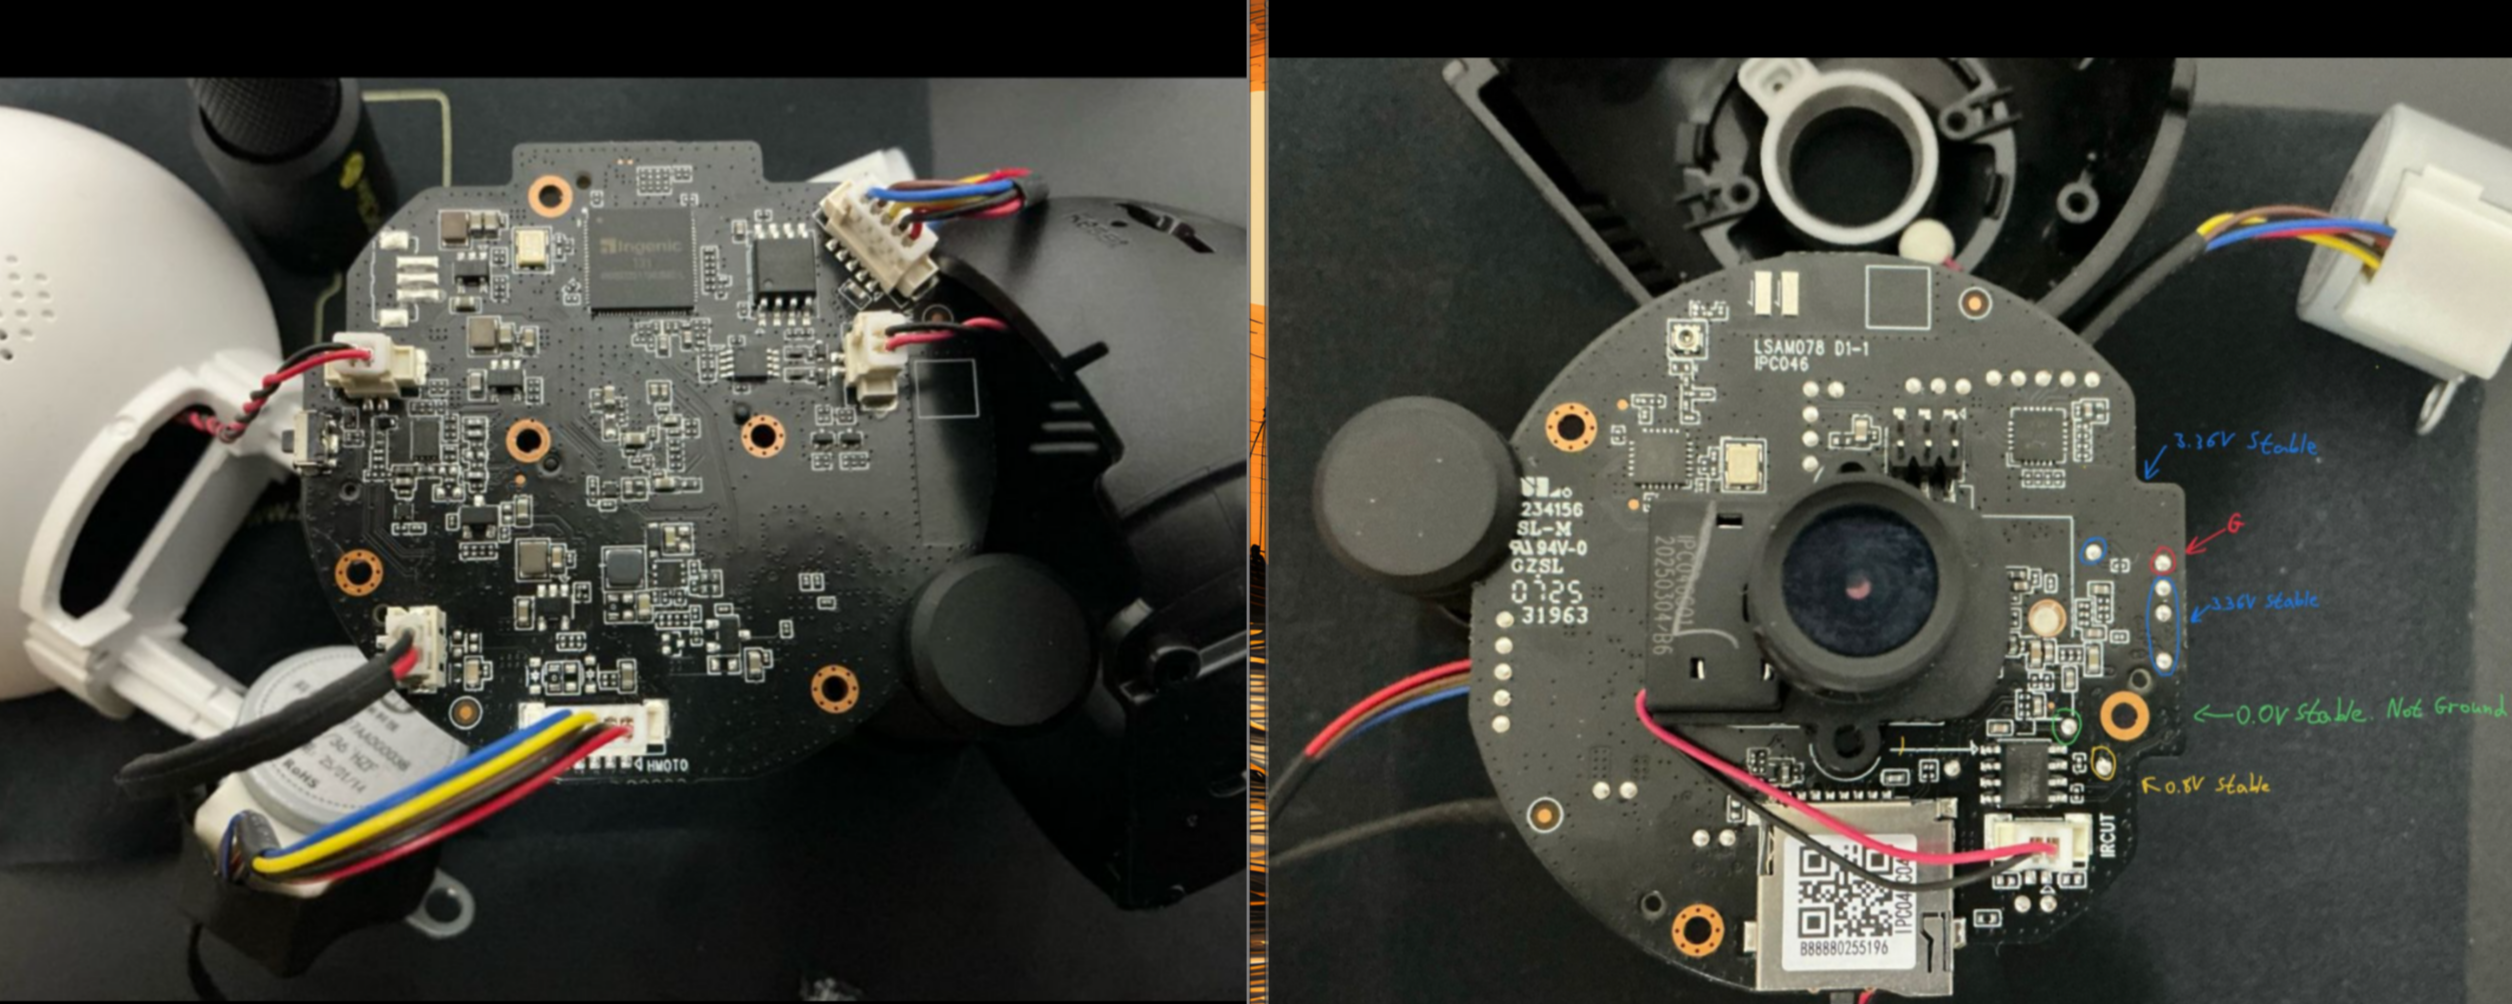 h3xdum/xiaomi-c200-firmware-analysis
Da UART a Root: Irtrompersi nel Xiaomi C200 via U-Boot
 ggfuchsi-oss/lg-webos-kexec
Avvia un kernel Linux personalizzato su TV LG webOS con root tramite kexec, con supporto per il watchdog SoC ricavato tramite reverse engineering,…
 nccgroup/test_avb_key
Utilità Python per verificare se le immagini di avvio verificate Android (vbmeta) sono firmate con chiavi di test note pubblicamente, identificando…








