
 #1
Strumenti per estrazione firmware, unpacking, emulazione, scoperta vulnerabilità e analisi binaria.
Raccomandato da Kitploit
 jaydcarlson/c2-printf
Stampa messaggi di trace tramite una connessione al debugger C2 Silicon Labs.
 keowu/sjcam
Ricerca di reverse engineering e firmware personalizzato per telecamere IoT basate su Allwinner V3, inclusi parser di firmware, un client AVIOCTRL e…
 nccgroup/zipdefrag
Presentato a Recon Montreal 2018
 teutekeune/ibssloader
Strumenti di ricerca per avviare Linux su iPad mini 1 tramite checkm8, iBSS/iBEC patchati e payload bare-metal personalizzati, inclusi porting del…
 fans0n-fan/treck20-related
PoC per CVE-2020-11896 stack TCP/IP Treck e indagine sugli asset dei dispositivi
 aureliusivan/ubl-itel-s23
Sbloccare il Bootloader per Itel S23 (S665L) / Unisoc T606 utilizzando CVE-2022-38694
 oscardagrach/cve-2019-5700
CVE-2019-5700
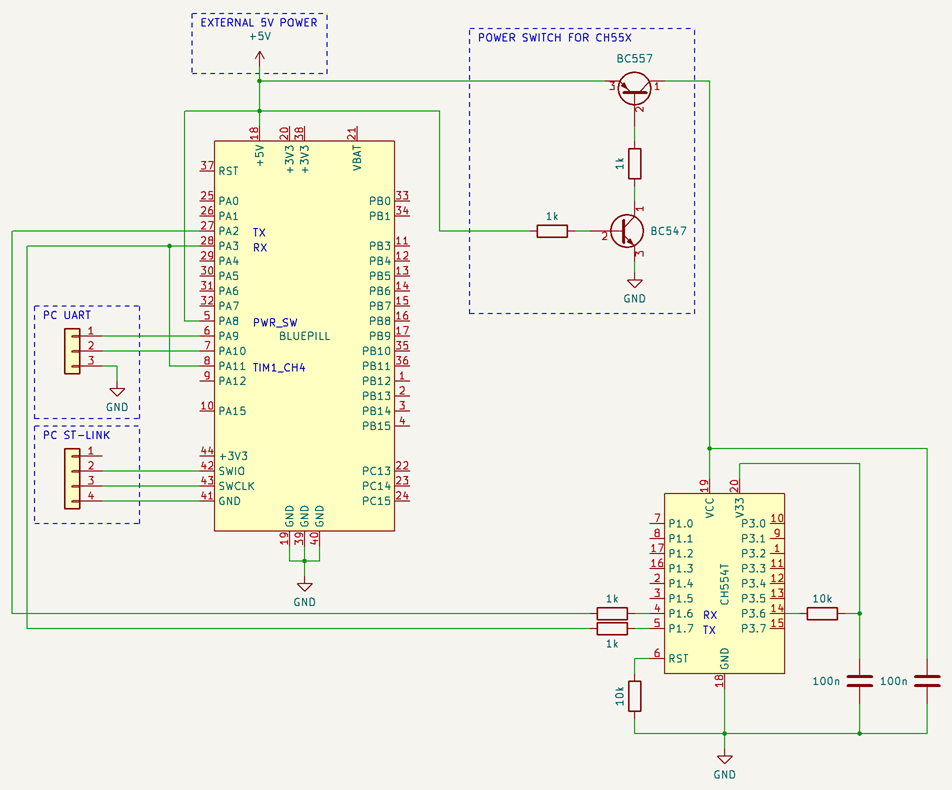 finngineering/ch55x_firmware_extractor
Estrattore di firmware per microprocessori CH55x
 tangrs/cve-2026-1668-poc
Exploit proof-of-concept per CVE-2026-1668.
 supermagnum/galdralag-firmware
Un framework crittografico per Baochip-1x.
 seifallahhomrani1/cve-2023-0861-poc
Analisi e riproduzione della vulnerabilità di iniezione di comandi (CVE-2023-0861) nei router NetModule
 electr0sm0g/cve-2022-4510
Exploit per CVE-2022-4510 che consente l'esecuzione remota di comandi nello strumento di analisi firmware Binwalk. Fornisce codice proof-of-concept…
 wuyou6956-glitch/cve-2026-1668-poc
Proof-of-concept exploit per CVE-2026-1668 nel firmware degli switch TP-Link, che distribuisce un payload MIPS in grado di fornire una shell root sui…
 whoami-012/cve-2026-96515
Report tecnico e PoC reverse-shell autenticato per CVE-2026-96515, una vulnerabilità di esecuzione di comandi come root nel gestore di importazione…
 20enderdude20/ghidra_v810_v830
Modulo di descrizione del processore Ghidra per le famiglie NEC/Renesas v810 e v830
 heapframe/seetong-ts81xxd3x-rce
CVE-2026-100886 | Toolkit per l'esecuzione remota di codice non autenticata.

 christophe.duvernois/usb-spy
Intercetta e analizza il traffico USB Mass Storage a livello di blocco e file, emula dispositivi USB e supporta stub Python personalizzati per…
 nccgroup/ghidra-mtk-loader
Caricatore Ghidra per il formato immagine firmware modem md1img MediaTek








