
 #1
Strumenti per estrazione firmware, unpacking, emulazione, scoperta vulnerabilità e analisi binaria.
Raccomandato da Kitploit
 ilgobbo00/cve-2023-6241-pixel7_adaptation
Adattamento di CVE-2023-6241 per Google Pixel 7 da Google Pixel 8, tratto da securitylab/SecurityExploits/Android/Mali/CVE_2023_6241
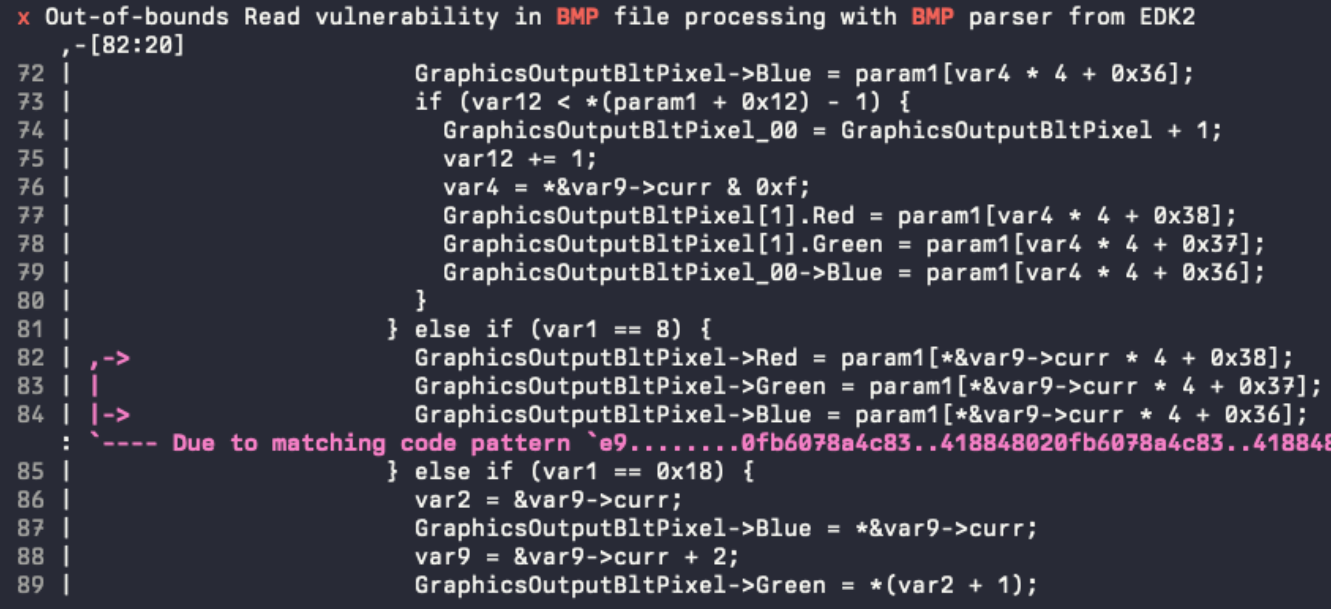 pr0me/xtride
Strumento di recupero dei tipi basato su N-gram per binari, che recupera strutture e firme di funzioni da codice decompilato con alta resa e punteggi…
 velteyn/unbattletech
Reverse engineering di BattleTech: The Crescent Hawk's Inception
 otsmr/internet-of-vulnerable-things
I risultati del mio piccolo elaborato sul tema dell'Internet of Vulnerable Things e dell'exploit per CVE-2022-48194.
 synacktiv/synodecrypt
Uno strumento per decrittare tutti gli archivi crittografati Synology (SPK, PAT, ...)
 wzy114514sb/pwnage24mtk
Exploit per certificati per dispositivi MTK. C'è un difetto logico nel processo di verifica dei certificati MTK. Simile a CVE-2023-20696.
 rva3/cve-2026-40003
Exploit per CVE-2026-40003, una vulnerabilità di scrittura arbitraria in memoria nel BootROM del SoC ZXIC/Sanechips ZX297520V3, che consente…
 spiralbl0ck/blacklotus-analysis-stage2-bootkit-rootkit-stage
Analisi bootkit-rootkit della sfida Z2A-BlackLotus stage 2
 mathse/meltdown-spectre-bios-list
un elenco di correzioni per BIOS/Firmware relative a CVE-2017-5715, CVE-2017-5753, CVE-2017-5754
 hydrausb3/wch-ch56x-lib
Libreria per board basate su WCH CH56x con driver USB3/USB2/HSPI/SerDes testati, logging e interrupt differiti
 nccgroup/libmempool
Strumenti di analisi dell'heap per mempool
 synacktiv/canon-tools
Strumenti utilizzati per decrittare i firmware delle stampanti Canon
 finngineering/apxutil
Uno strumento per manipolare i file di archivio dei PLC Schneider Electric
 vvirei333/abrake27
iOS 27 kernelcache RE: SEP dispatch map, AMFI diff, Ghidra workflow
 wrongbaud/spidump
Strumento per la ricostruzione di immagini SPI flash tramite acquisizioni con analizzatore logico
 libratbag/ratbag-toolbox
Conoscenze e strumenti casuali di reverse engineering
 synacktiv/arlo
Helper per il formato file Arlo
 wack0/batondrop_armv7
Un'implementazione di baton drop (CVE-2022-21894) per armv7 (MSM8960)








