
 #1
Strumenti per sfruttare le vulnerabilità al fine di ottenere accesso non autorizzato a sistemi o dati.
Raccomandato da Kitploit
 dere-ad2001/frida-labs
Il repository contiene una serie di sfide per imparare Frida per l'exploitation di Android.
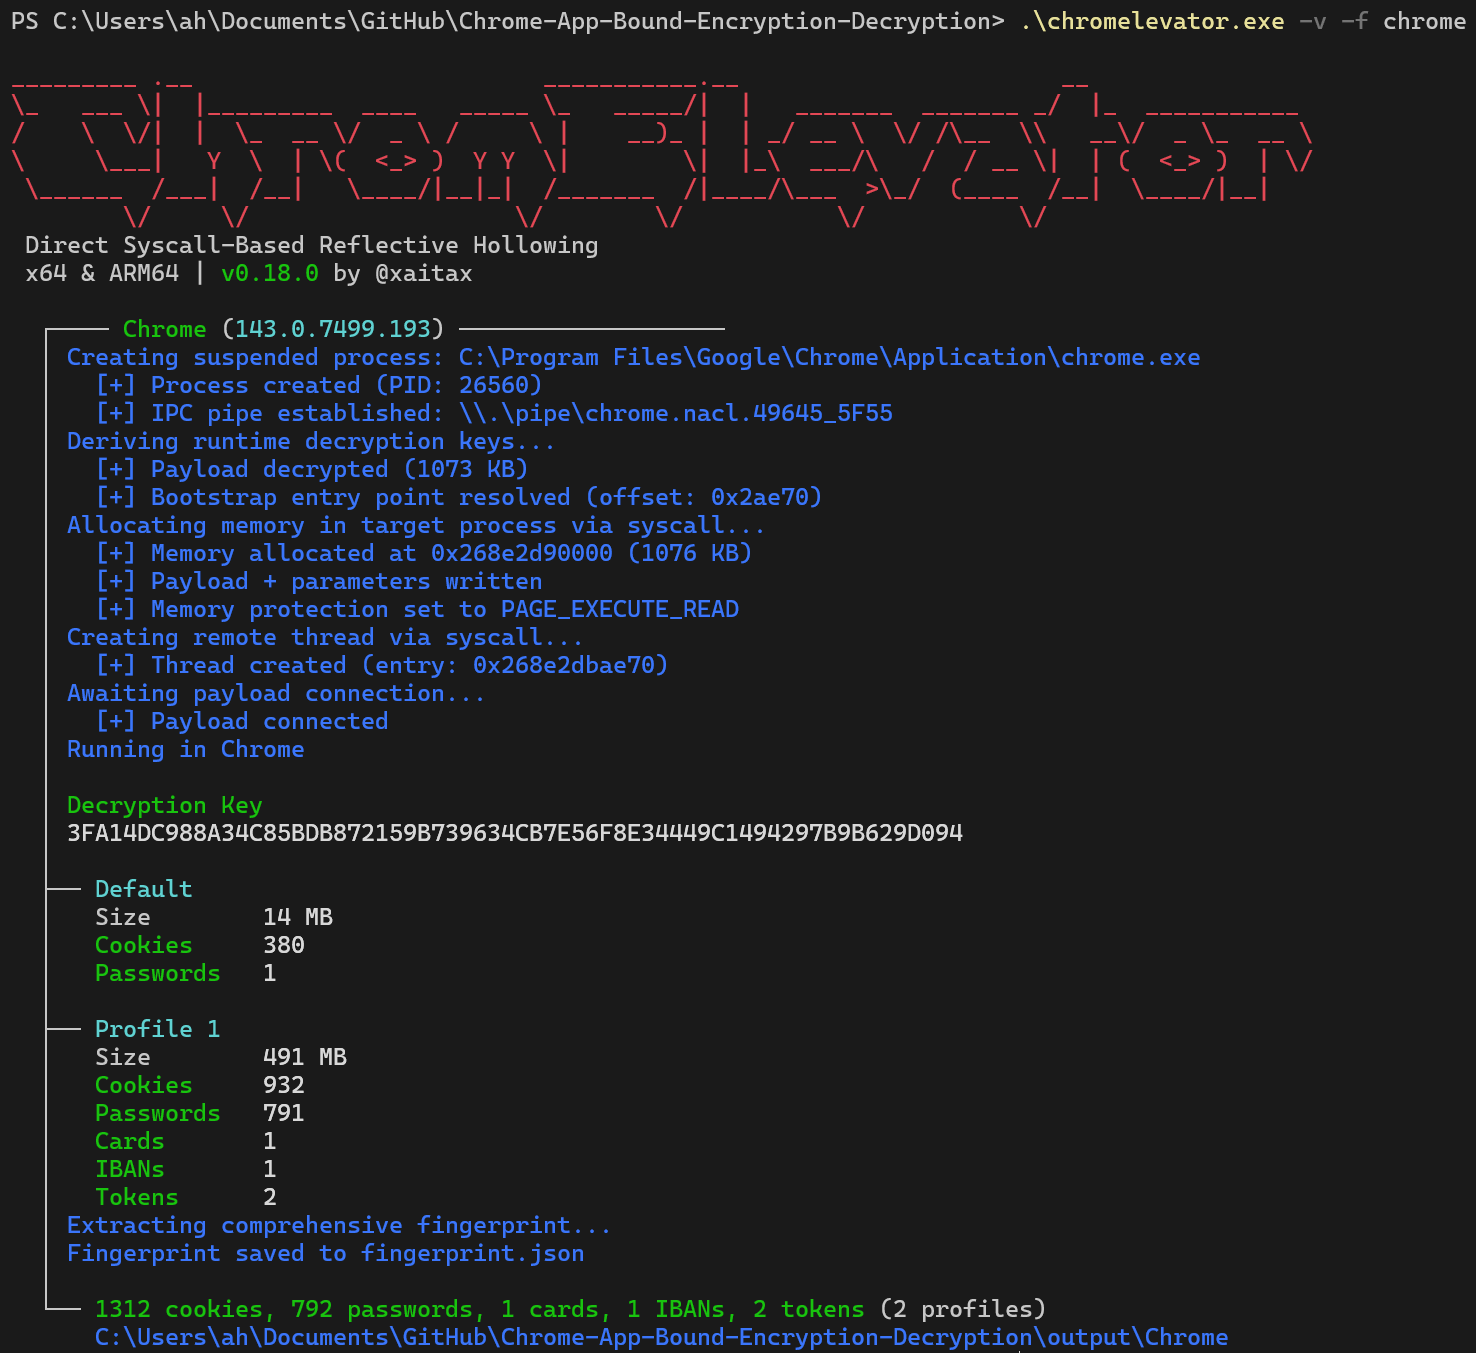 xaitax/chrome-app-bound-encryption-decryption
Bypassa la crittografia App-Bound di Chromium tramite Reflective Process Hollowing basato su syscall dirette. Estrai cookie, password, metodi di…
 icex0/wp2shell-poc
wp2shell (CVE-2026-63030 & CVE-2026-60137) - catena RCE completa
 sadpainy/stuxnet
Ricostruzione educativa del worm Stuxnet per l'analisi malware e la ricerca difensiva. Include moduli per l'escalation dei privilegi, funzionalità…
 albinowax/activescanplusplus
Estensione di Burp Suite che amplia la scansione attiva e passiva con controlli per attacchi host header, XXE, injection di expression language,…
 blasty/cve-2021-3156
Exploit per CVE-2021-3156 (Baron Samedit), un buffer overflow basato su heap in sudo, che consente l'escalation dei privilegi locali. Include elenco…
 omerya/invisi-shell
Nascondi il tuo script Powershell in bella vista. Bypassa tutte le funzionalità di sicurezza di Powershell.
 darkr4y/geacon
Pratica la programmazione in Go e implementa il Beacon di CobaltStrike in Go.
 darkcodersc/win-brute-logon
Cracca la password di qualsiasi utente di Microsoft Windows senza alcun privilegio (account Guest incluso).
 bats3c/darkloadlibrary
LoadLibrary per operazioni offensive
 fsociety-team/fsociety
Un framework modulare per penetration testing
 veracode-research/rogue-jndi
Un server LDAP malevolo per attacchi di injection JNDI
 beichendream/godpotato
Strumento di escalation dei privilegi basato su DCOM per Windows Server 2012-2022 e Windows 8-11, che eleva gli utenti con ImpersonatePrivilege a NT…
 arinerron/cve-2022-0847-dirtypipe-exploit
Un exploit di root per CVE-2022-0847 (Dirty Pipe)
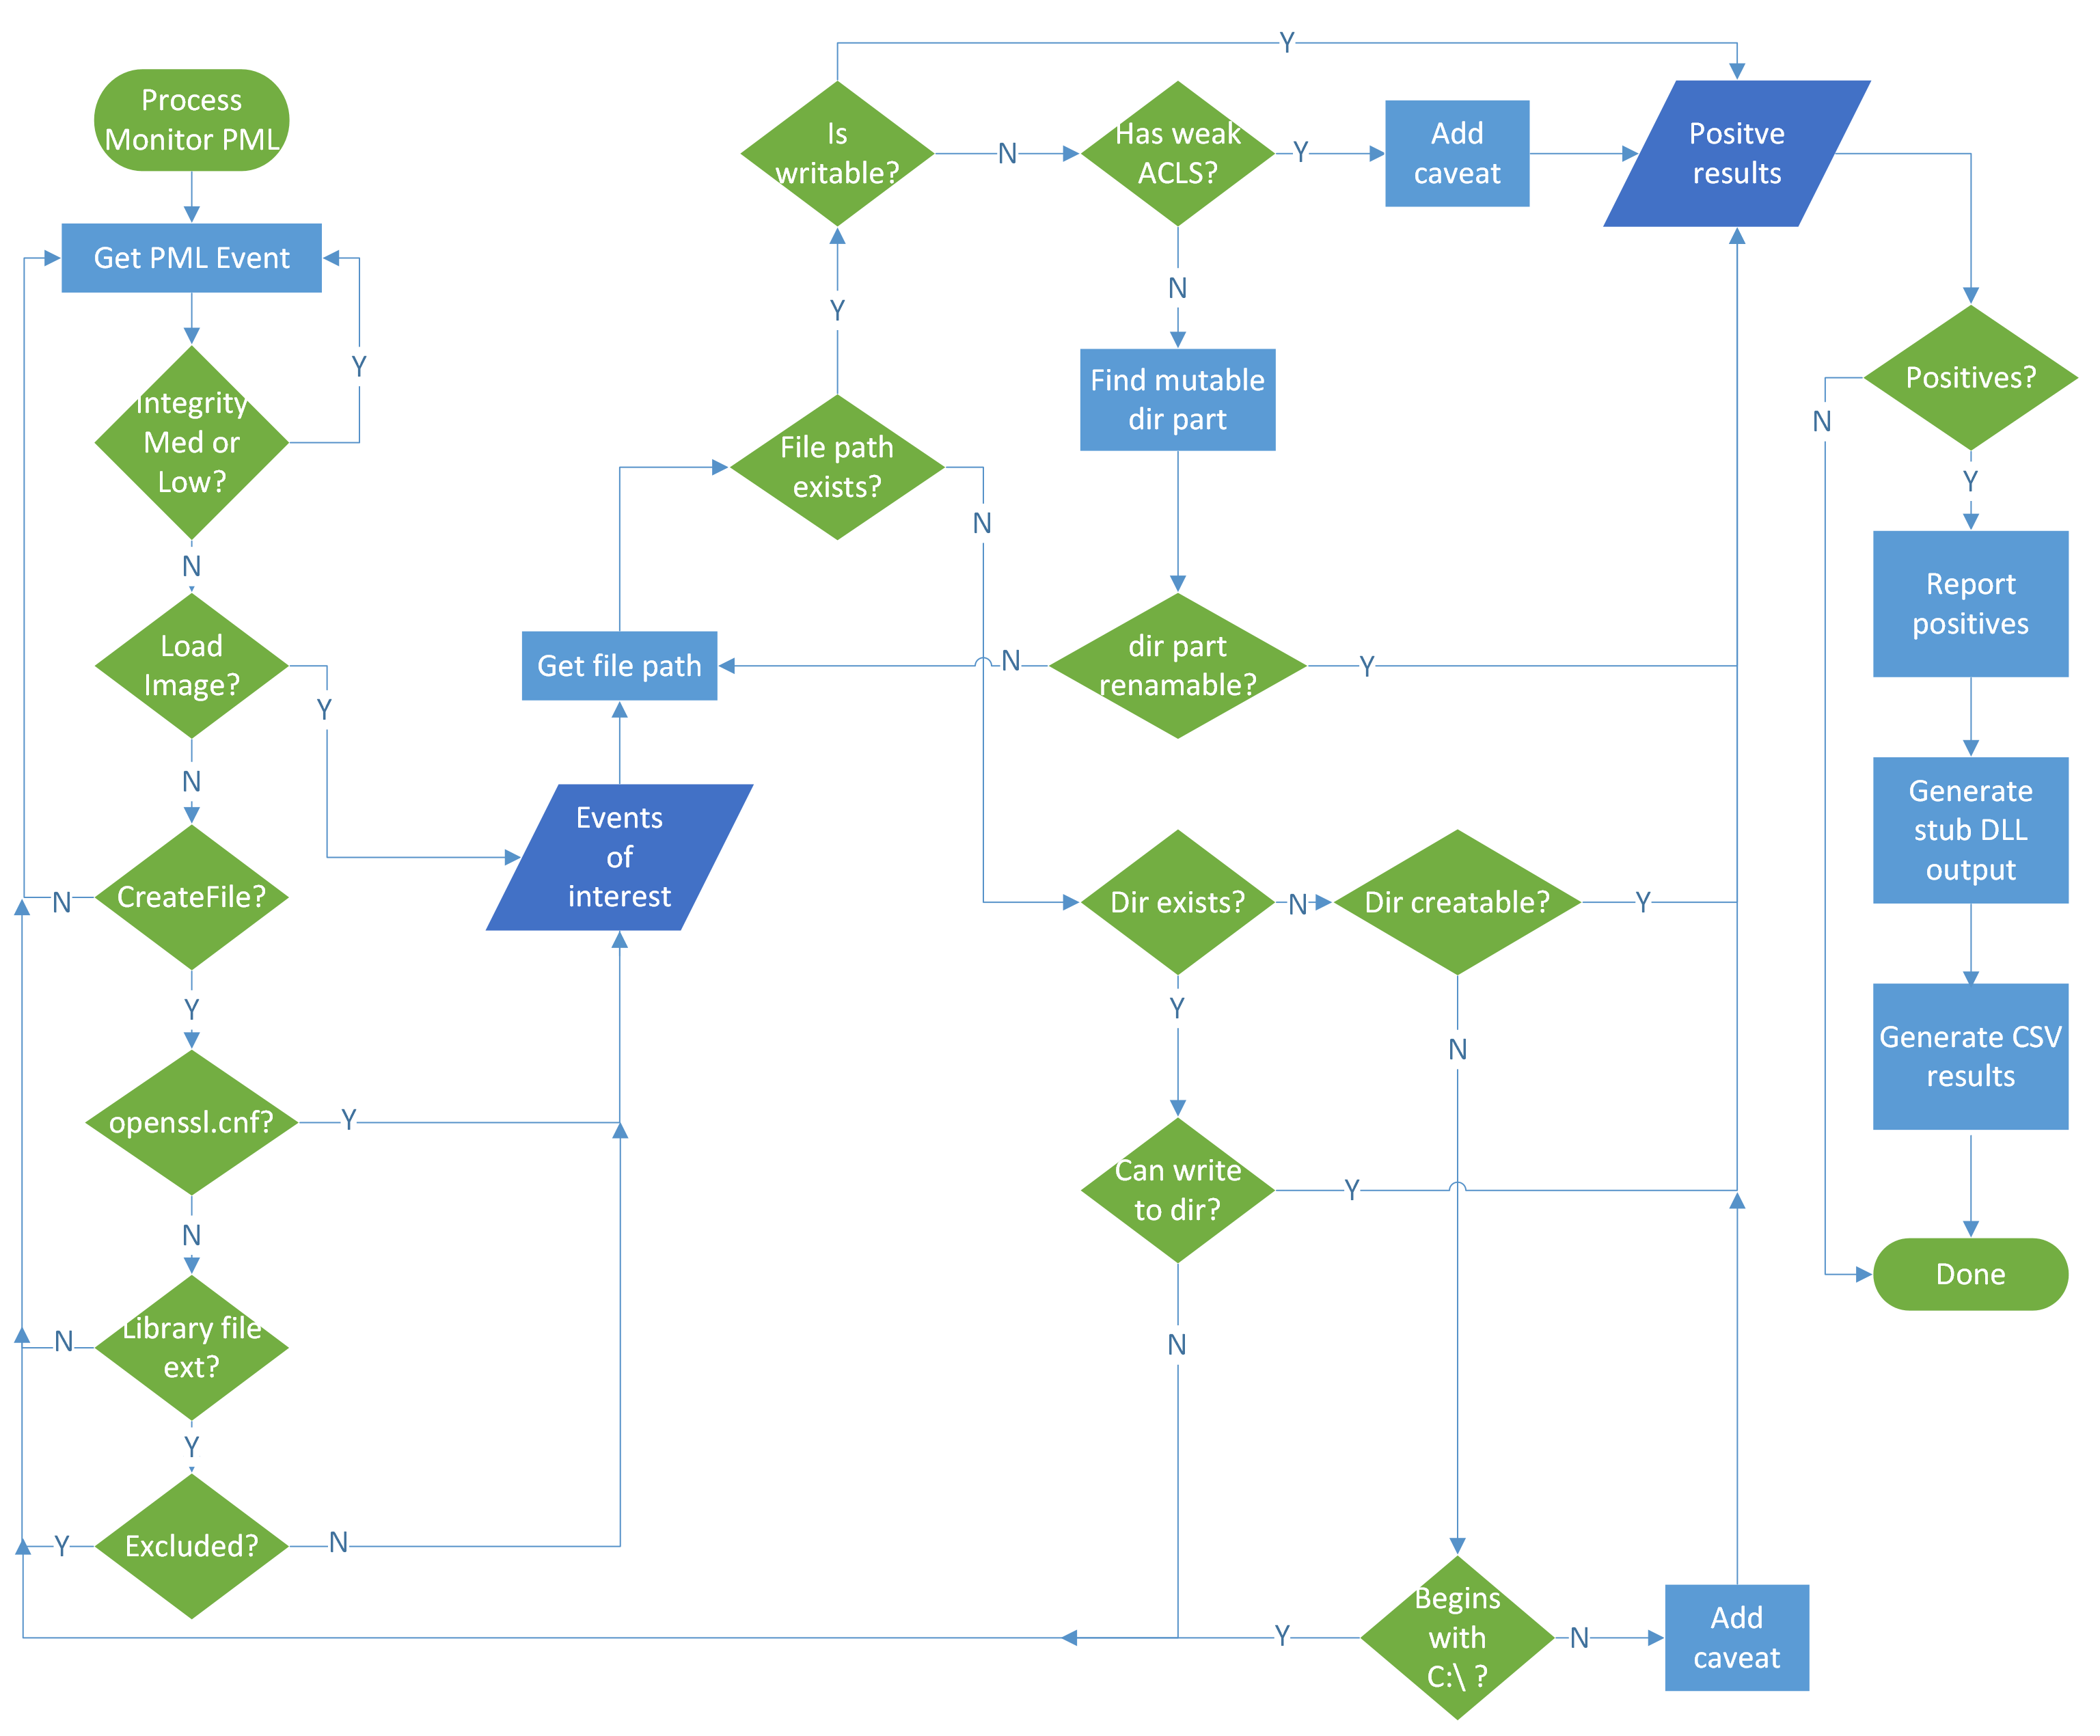 vu-ls/crassus
Strumento di scoperta per escalation dei privilegi su Windows che analizza i log di boot di Process Monitor per identificare DLL hijacking, ACL…
 chvancooten/follina.py
POC per replicare l'intera vulnerabilità RCE 'Follina' di Office a scopo di test
 3xpl01tc0d3r/processinjection
Questo programma è progettato per dimostrare varie tecniche di iniezione dei processi.
 beigeworm/badusb-files-for-flipperzero
Una raccolta di oltre 60 script - aggiornata specificamente per la funzione BadUSB sul FlipperZero.








