
 #1
Strumenti per sfruttare le vulnerabilità al fine di ottenere accesso non autorizzato a sistemi o dati.
Raccomandato da Kitploit
 hideki233/cve-2025-3248-langflow-rce
Proof-of-concept exploit per CVE-2025-3248, una vulnerabilità di esecuzione remota di codice non autenticata in Langflow, che dimostra l'iniezione di…
 davkharrr/cve-2026-19478-poc
Exploit proof-of-concept per l'iniezione di codice remota non autenticata nell'API GraphQL di GitLab, che utilizza query appositamente formulate per…
 jobusa755-a11y/cve-2026-65640-
WordPress Core <= 7.0.3 - Esecuzione di codice in remoto autenticata (Autore+) tramite caricamento di file dannosi
 danyw24/zyxel-p870hn-hardware-hacking
Da un PCB nudo alla root: hardware-hacking di uno ZyXEL P-870HN (BCM6368) via UART — CVE-2025-0890 + CVE-2024-40891, sul mio stesso hardware.
 rhinosecuritylabs/pacu
Il framework di exploitation per AWS, progettato per testare la sicurezza degli ambienti Amazon Web Services.
 r00t-3xp10it/morpheus
Morpheus - Automazione di Ettercap TCP/IP (strumento di dirottamento MITM)
 matheus-garbelini/esp32_bluetooth_classic_sniffer
Sniffer/Iniettore Bluetooth BR/EDR attivo, economico quanto qualsiasi scheda ESP32 possa essere. Funziona con Scapy ;-)
 ngalongc/autolocalprivilegeescalation
Uno script automatizzato che scarica potenziali exploit per il kernel Linux da ExploitDB e li compila automaticamente.
 zcgonvh/cve-2020-0688
Strumenti di sfruttamento e rilevamento per CVE-2020-0688
 ktecv2000/proxyshell
Proof-of-concept exploit per Microsoft Exchange Server Remote Code Execution tramite ACL bypass, privilege escalation, e arbitrary file write…
 3xpl01tc0d3r/obfuscator
Il programma è progettato per offuscare lo shellcode.
 nodiuus/nocturne
Un virtualizzatore di codice bin2bin per PE x86-64
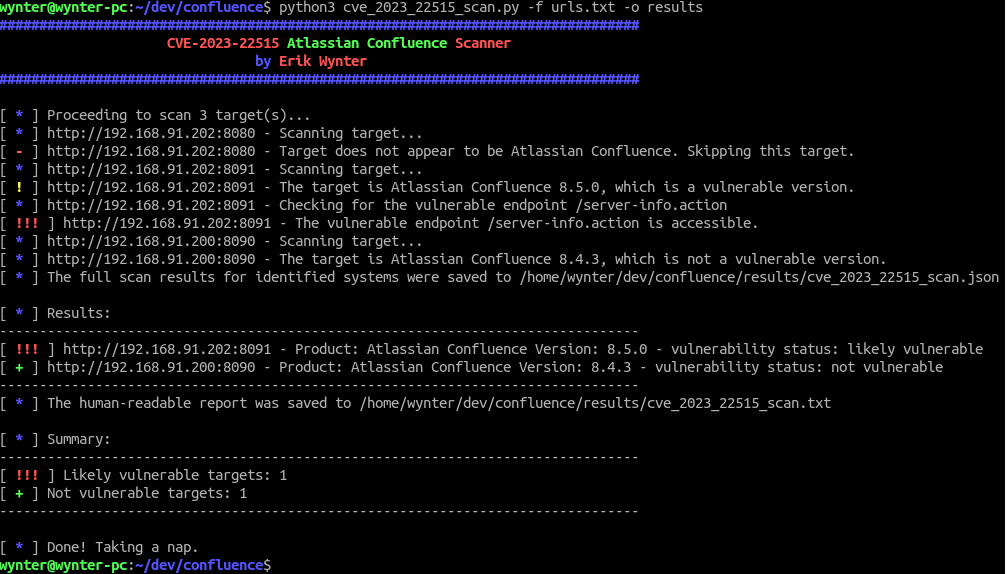 erikwynter/cve-2023-22515-scan
Scanner per CVE-2023-22515 - Vulnerabilità di Controllo degli Accessi Non Sicuro in Atlassian Confluence
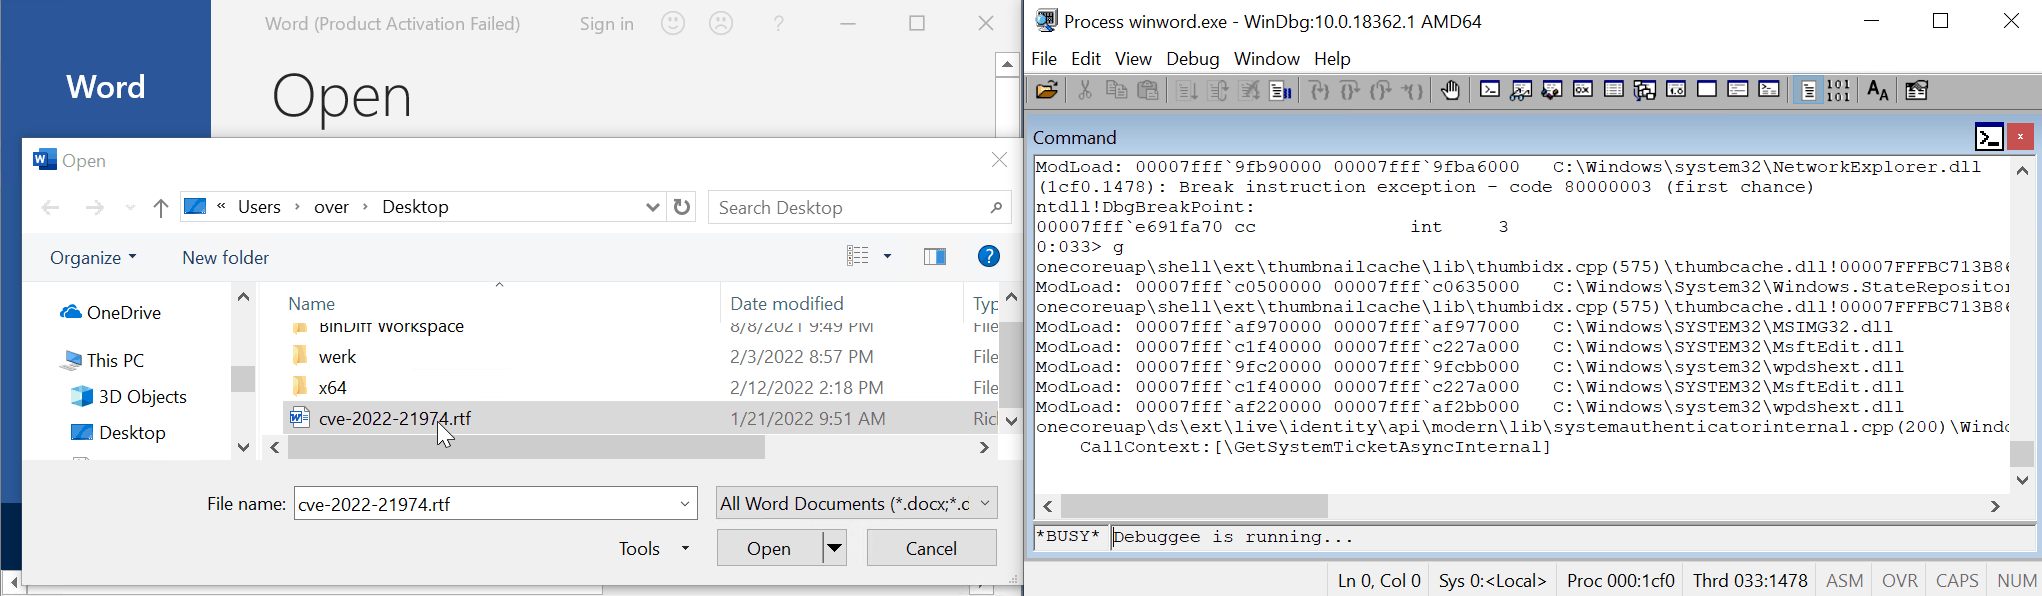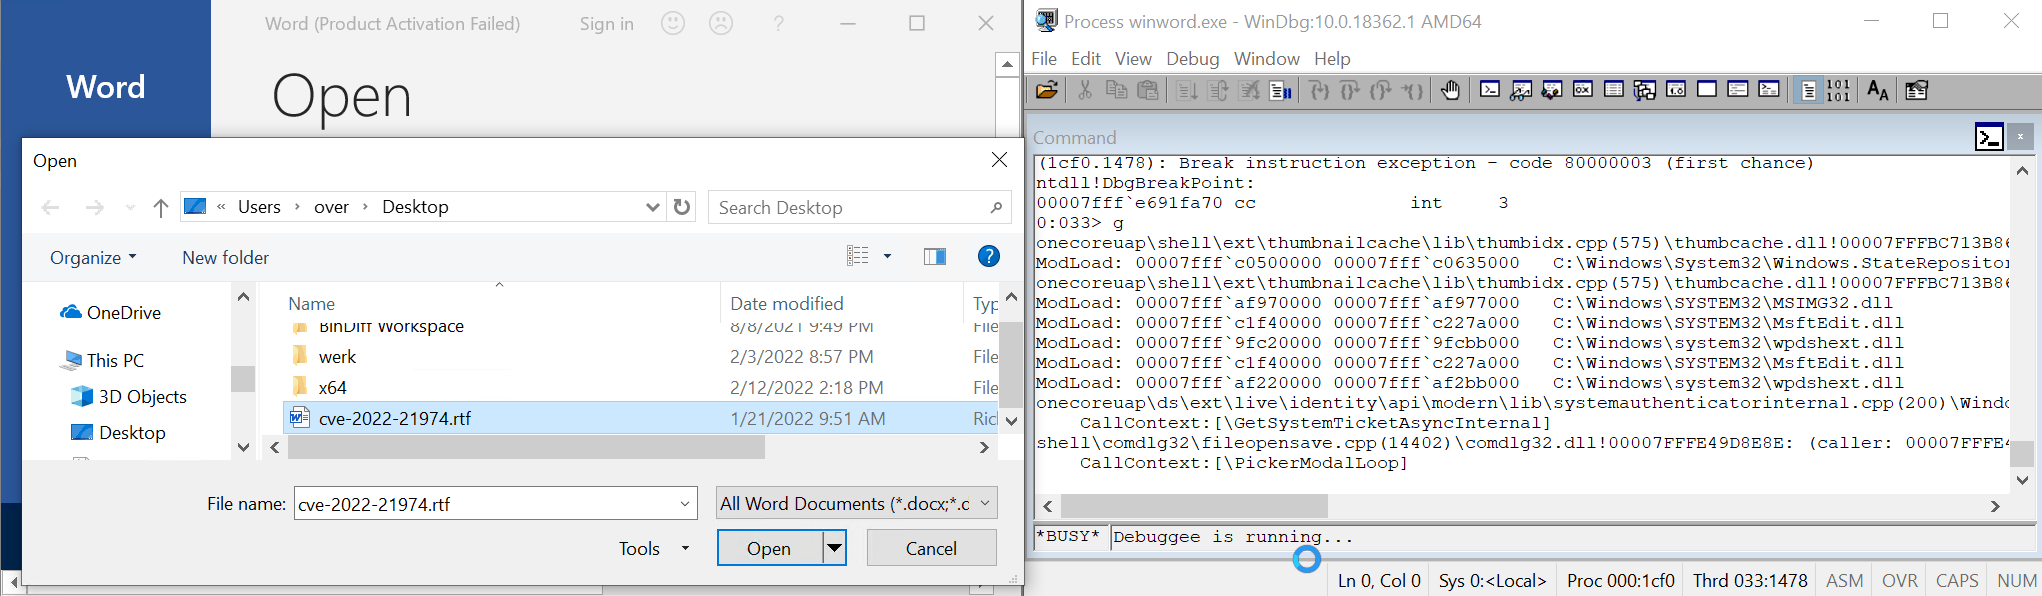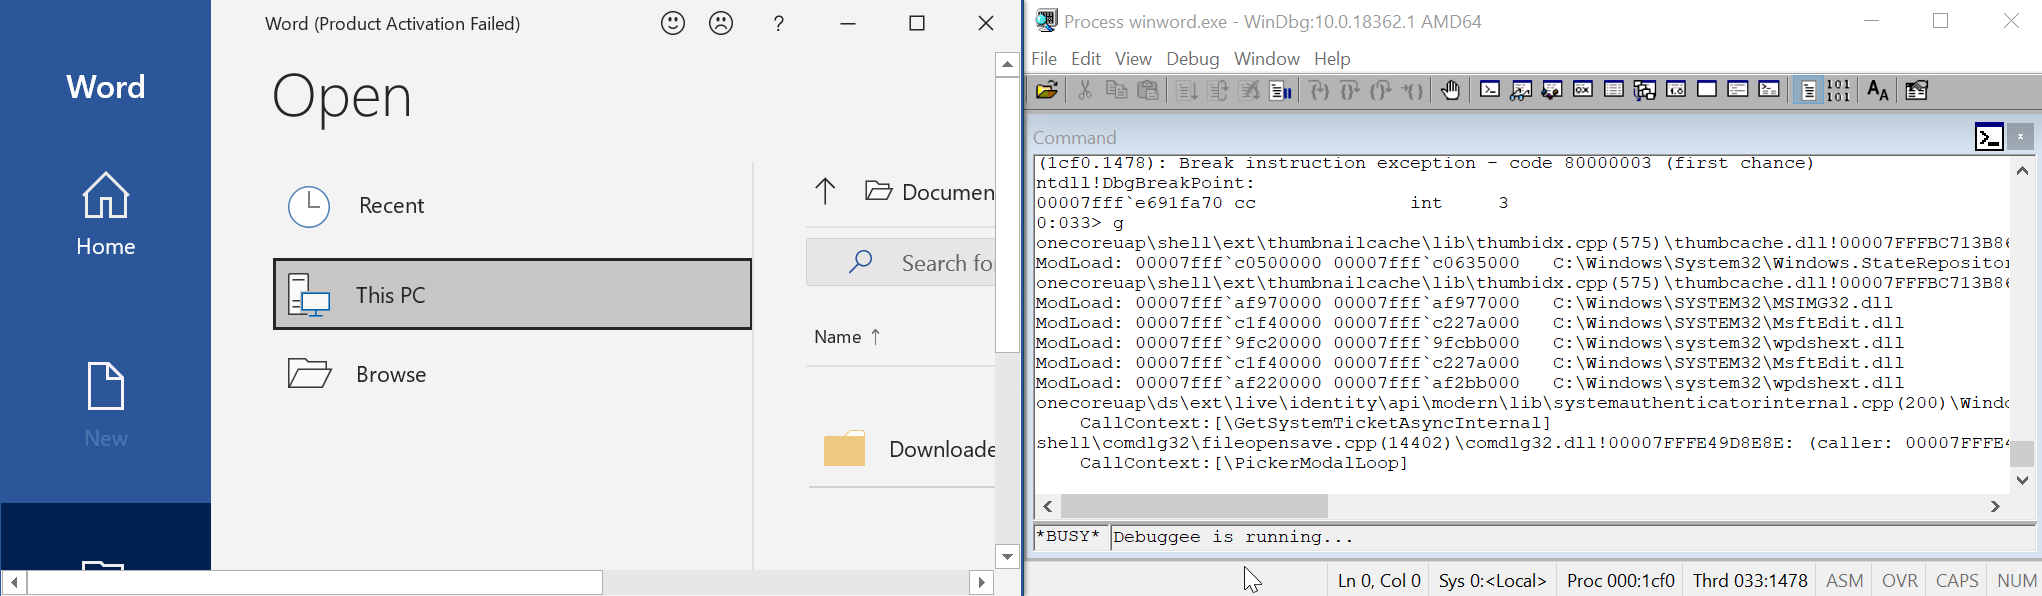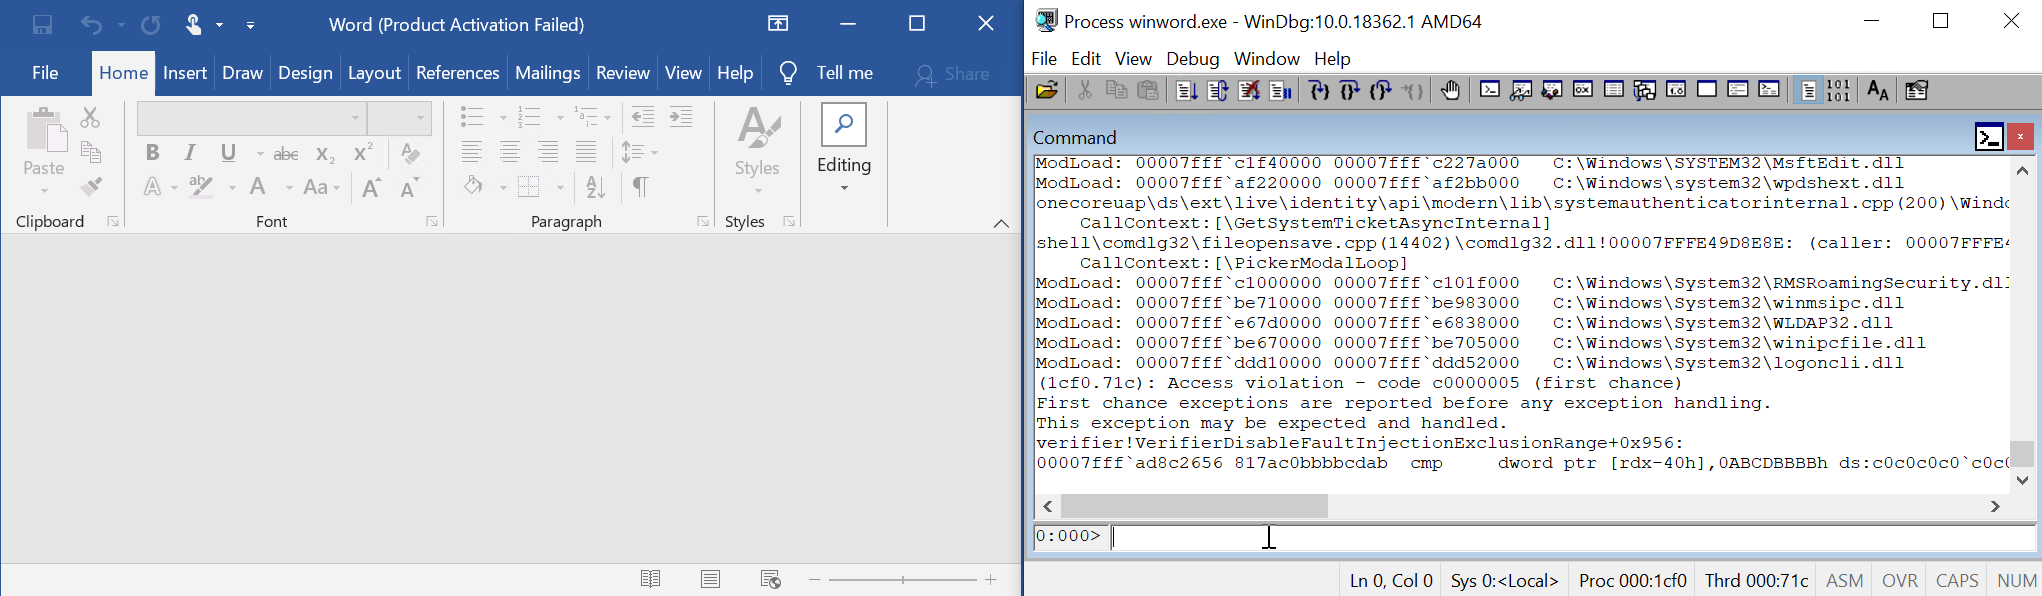 0vercl0k/cve-2022-21974
PoC per CVE-2022-21974 "Roaming Security Rights Management Services Remote Code Execution Vulnerability"
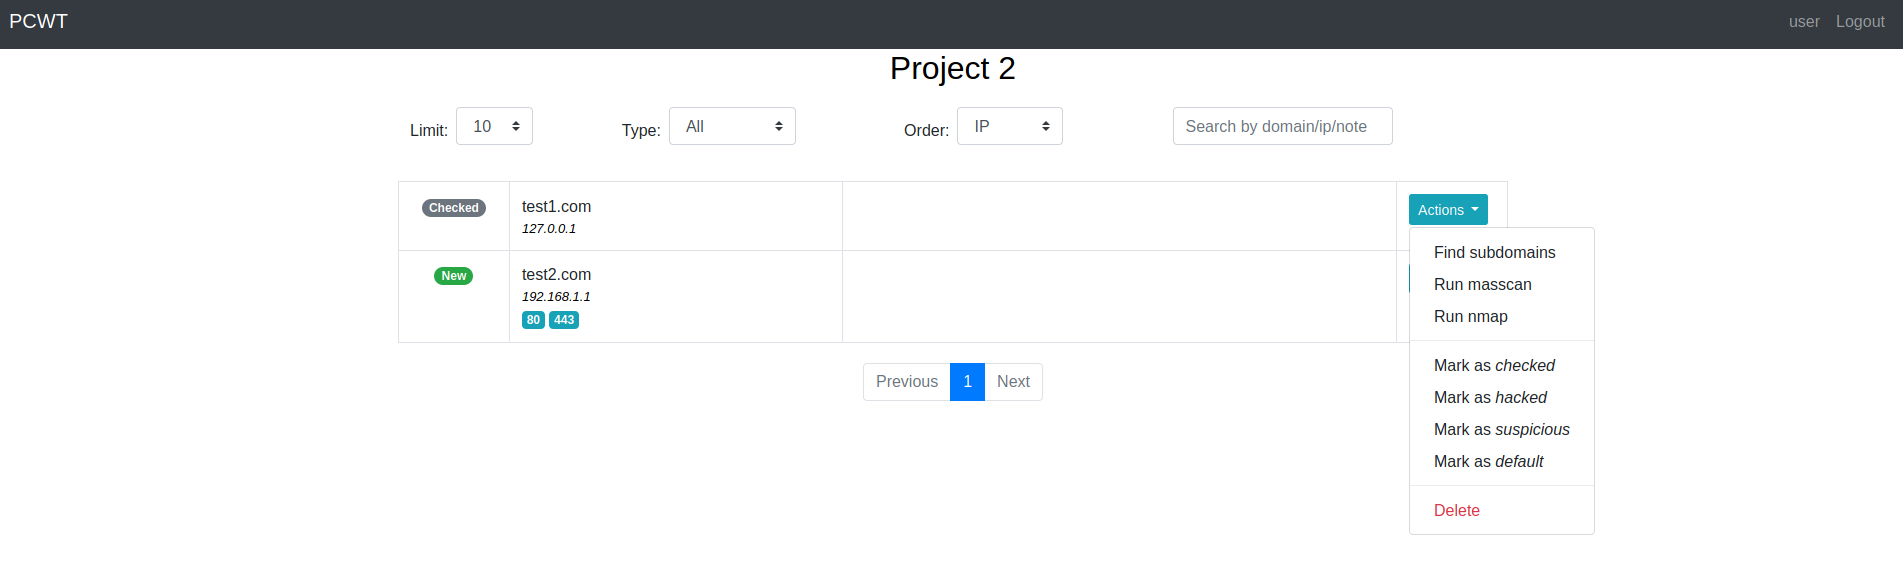 ascr0b/pcwt
Interfaccia web per la gestione di progetti di penetration testing e bug bounty, che automatizza la scansione delle porte con Nmap/Masscan e…
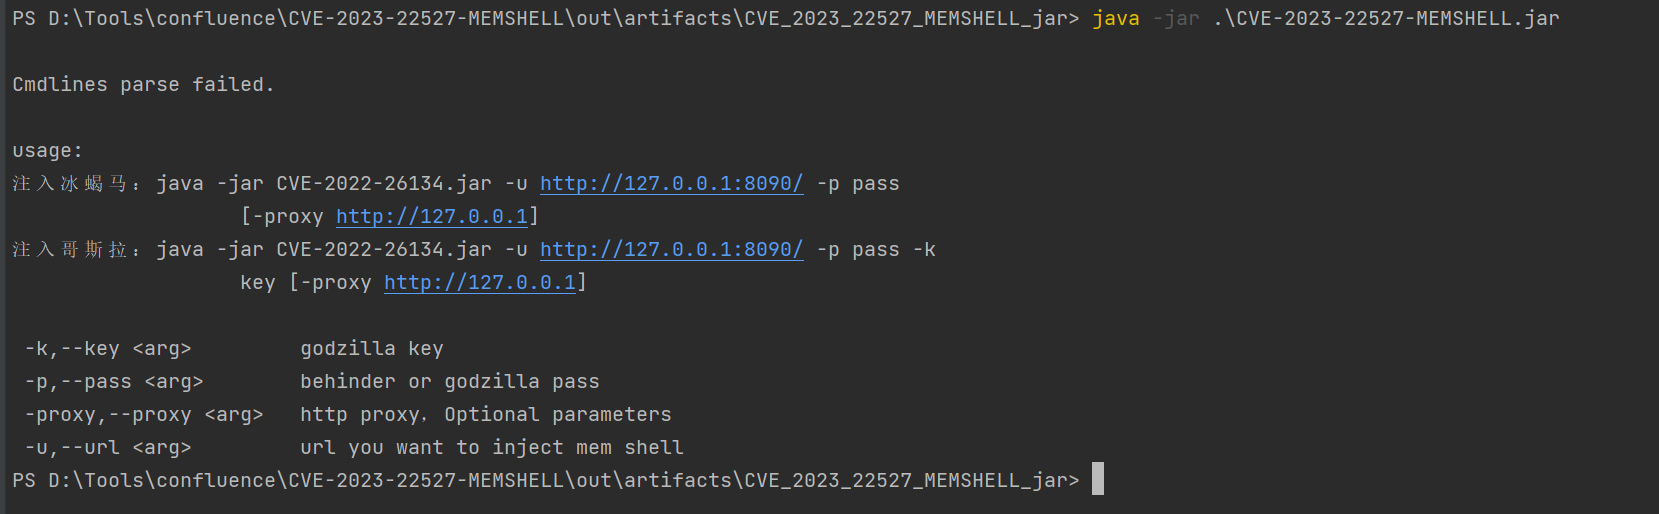 m0untainshley/cve-2023-22527-memshell
confluence CVE-2023-22527 strumento di exploit, supporta iniezione di memory horse 冰蝎/哥斯拉, supporta impostazione proxy http
 bluefrostsecurity/cve-2023-2008
Codice proof of concept per CVE-2023-2008








