

Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
PCWT — Interfaccia web per la gestione di progetti di penetration testing e bug bounty, che automatizza la scansione delle porte con Nmap/Masscan e l'enumerazione dei sottodomini tramite Amass e Findomain. | Kitploit
Strumenti/GitHubGitHub/ascr0b/pcwt
Frameworks per Penetration TestingRicognizioneScanner di VulnerabilitàScansione PorteRaccolta InformazioniSicurezza WebPenetration TestingEnumerazione Sottodomini
GitHubascr0b/pcwt

PCWT

Interfaccia web per la gestione di progetti di penetration testing e bug bounty, che automatizza la scansione delle porte con Nmap/Masscan e l'enumerazione dei sottodomini tramite Amass e Findomain.

4615666 anni faRevisionato da Kitploit
Vedi Repository
Condividi

PCWT

Un'applicazione web che semplifica l'esecuzione dei tuoi progetti di pentest e bug bounty.

Descrizione

L'app fornisce un'interfaccia web comoda per lavorare con vari tipi di file utilizzati durante il pentest, automatizza la scansione delle porte e la ricerca di sottodomini.
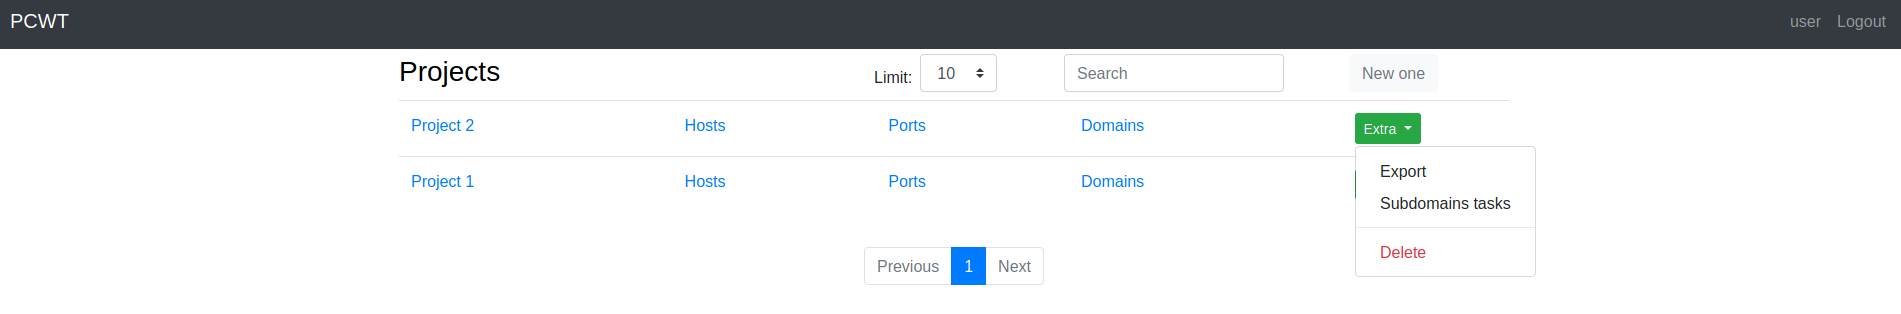
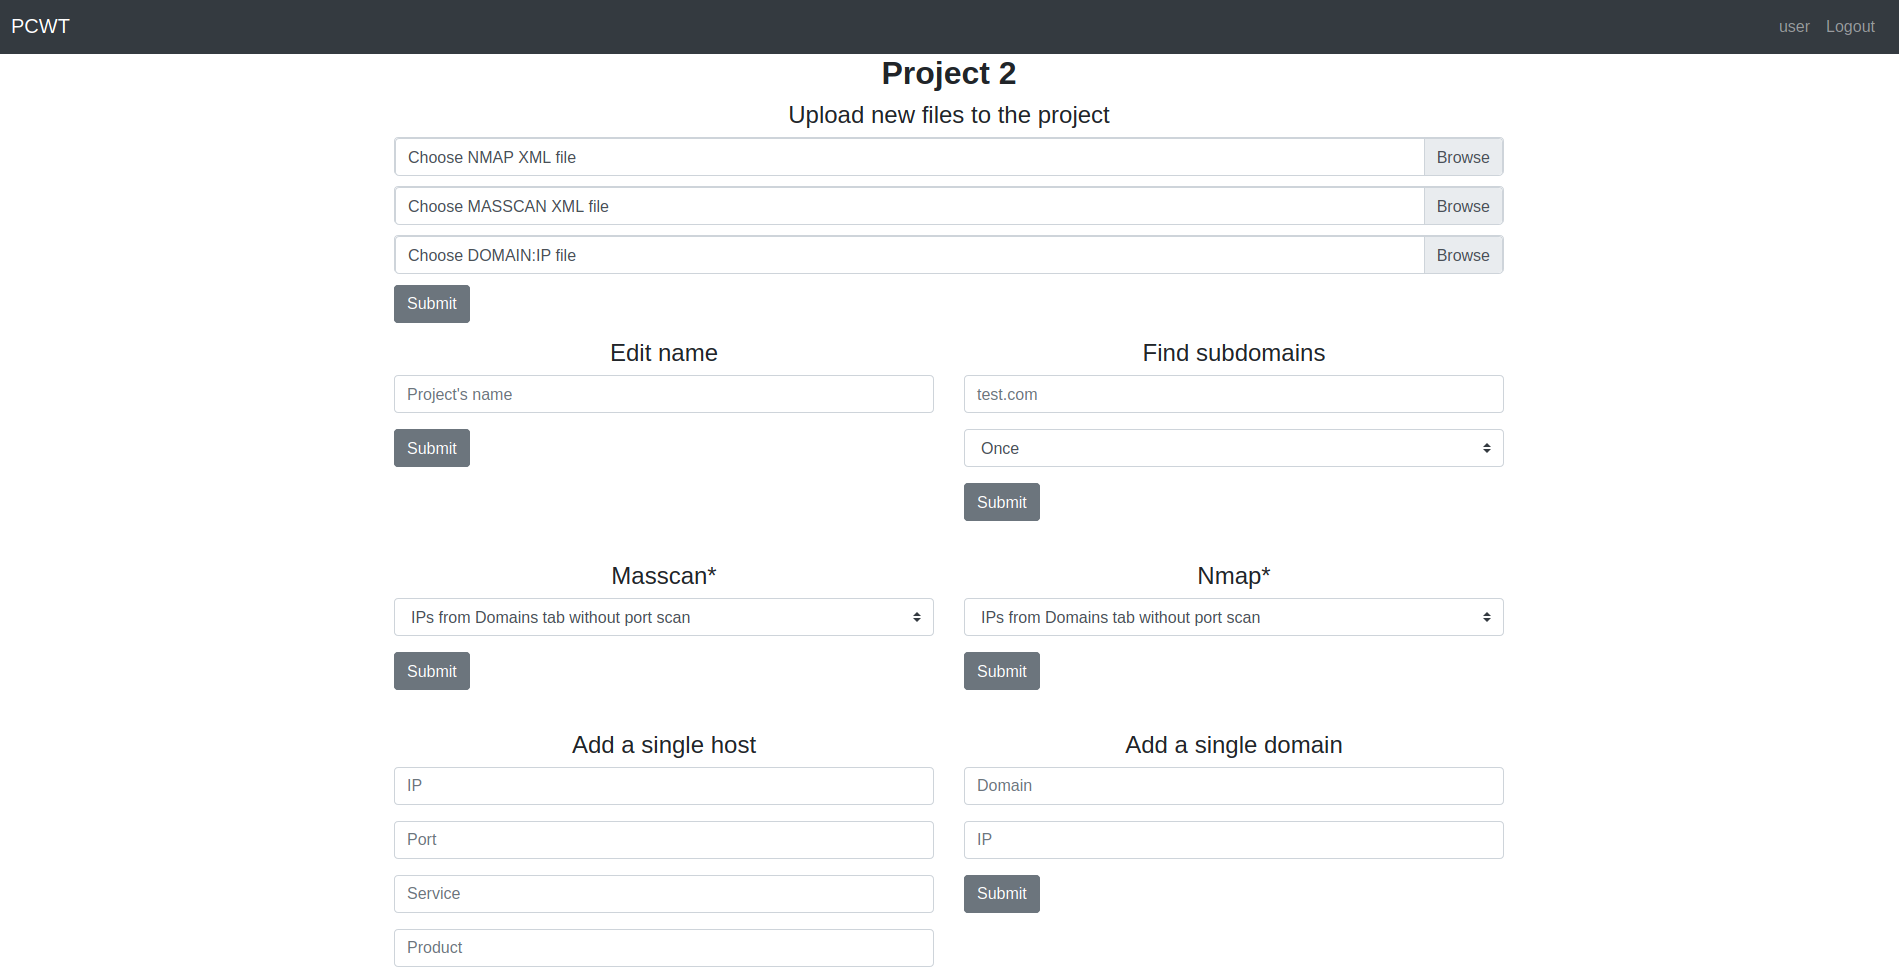
Pagina principale

Pagina principale

Impostazioni del progetto

Impostazioni

Dashboard dei domini

Domini

Scansione delle porte

Puoi scansionare le porte usando nmap o masscan. Nmap viene avviato con i seguenti argomenti:

nmap --top-ports 10000 -sV -Pn --min-rate 300 --max-retries 2 [ip]

Masscan viene avviato con i seguenti argomenti:

masscan -p 1-65535 --rate 2000

Ricerca di sottodomini

Amass e findomain vengono utilizzati per trovare sottodomini.

Caratteristiche

  • Lascia note a host, porta o dominio.
  • Contrassegna host o dominio con tag.
  • Cerca per qualsiasi campo relativo a host, porta o dominio (sono inclusi tag e note). Regexp disponibile.
  • Diversi tipi di ordinamento sono disponibili su quasi tutte le dashboard.
  • Esegui scansione delle porte per tutti gli host, host senza scansione o elenco personalizzato.
  • Crea compiti per la ricerca di sottodomini (ogni 2 ore, ogni 5 ore, ogni giorno o ogni settimana). Puoi anche disabilitarli e abilitarli su richiesta usando la dashboard Subdomain tasks.
  • Diversi tipi di esportazione sono disponibili.
  • Le notifiche sull'inizio e la fine della scansione, così come sui nuovi domini trovati, possono essere inviate a Telegram. Aggiorna config.py con il tuo chat id e token.

Installazione dai sorgenti

NOTA 1: Cambia i percorsi per amass, findomain, nmap e masscan in config.py prima di eseguire i comandi. NOTA 2: L'app deve essere avviata come root se vuoi che masscan funzioni.

apt install python3 python-venv python3-pip
git clone https://github.com/ascr0b/PCWT
cd PCWT

python3 -m venv env
source env/bin/activate
pip3 install -r requirements.txt

flask init-db
flask crontab add

export FLASK_APP=app
flask run

L'app è disponibile su http://127.0.0.1:5000

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    282

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →





