
 #1
Ricerca, materiali, lab e percorsi di apprendimento sulla cybersicurezza, inclusi CTF e risorse educative curate.
Raccomandato da Kitploit

 binderlabs/dircreate2system
Weaponizzare per ottenere NT SYSTEM per i bug di creazione di directory privilegiate con Windows Error Reporting
 appsecco/vulnerable-mcp-servers-lab
Una raccolta di server deliberatamente vulnerabili per imparare i server MCP di Pentesting.
 zer0condition/gdrvloader
Caricatore di driver non firmati che utilizza CVE-2018-19320
 zhuyansen/awesome-ai-reverse-engineering
Strumenti open-source di reverse engineering basati sull'IA per agenti di coding: Ghidra MCP, IDA Pro MCP, jadx, Frida, skills e REA. 122 repository,…
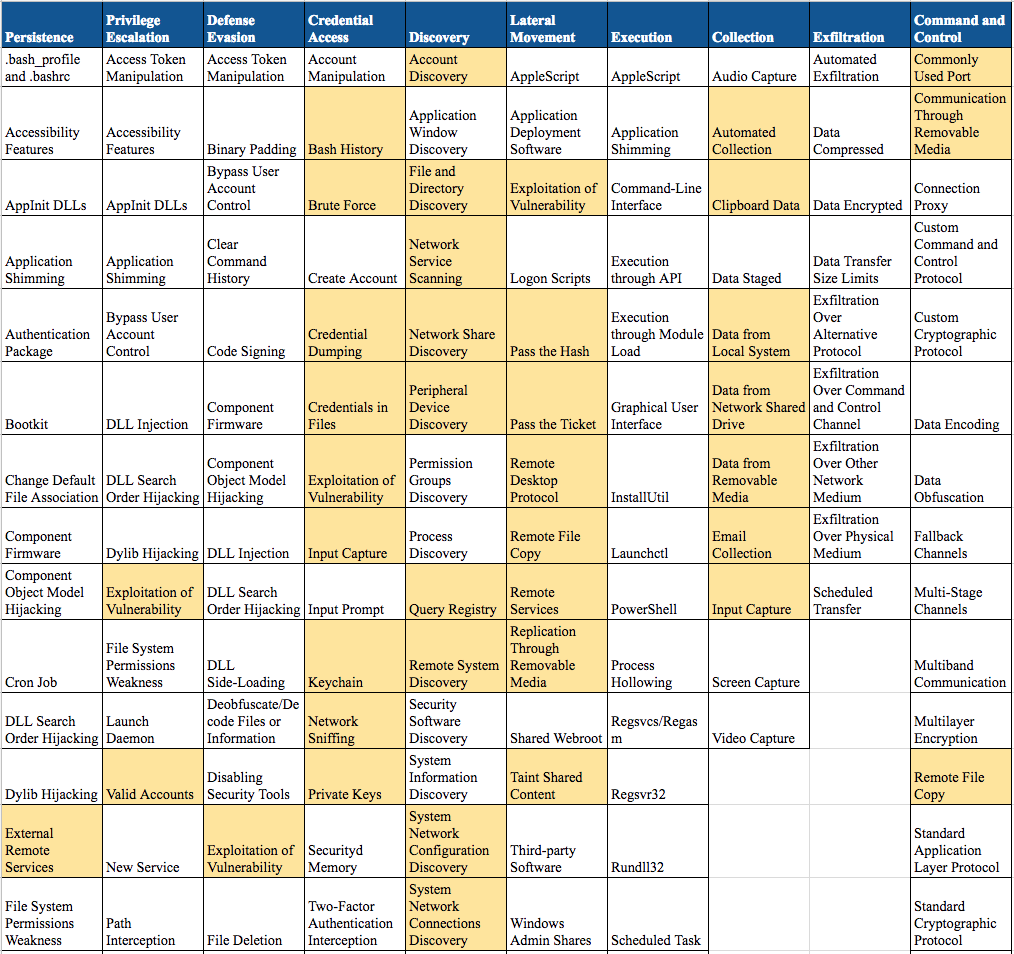 0x4d31/deception-as-detection
Tecniche di rilevamento basate sull'inganno mappate al framework ATT&CK di MITRE
 jymcheong/autottp
Tattiche, tecniche e procedure automatizzate
 nextronsystems/ransomware-simulator
Strumento sicuro di simulazione ransomware per testare il rilevamento antivirus. Simula lo staging di macro, la cancellazione delle copie shadow del…
 arosenmund/defcon33_silence_kill_edr
Materiali pratici del workshop DEFCON per disattivare e mettere a tacere gli agenti EDR: configurazione del laboratorio, BYOVD, strumenti di evasione…
 fknmega/aether
Agente di ricerca OSINT e security basato sull'IA che costruisce un knowledge graph live a partire da dati pubblici, con strumenti di recon inclusi e…
 fportantier/vulpy
Applicazione Python vulnerabile per imparare lo sviluppo sicuro
 samyk/quickjack
Quickjack è uno strumento punta-e-clicca per produrre intuitivamente attacchi avanzati di clickjacking e frame slicing.
 cy4nguy/python-ransomware
Completo Codice Sorgente Python RansomeWare Con Decoumetions Complete.
 gojue/ehids-agent
Un sistema di rilevamento delle intrusioni basato su host per Linux basato su eBPF.
 helixo32/crimsonedr
Simula il comportamento di AV/EDR per la formazione sullo sviluppo di malware.
 chompie1337/linux_lpe_ebpf_cve-2021-3490
Exploit di escalation dei privilegi locali del kernel Linux basato su eBPF che mira a CVE-2021-3490. Fornisce accesso a una shell di root sui kernel…
 iss4cf0ng/openpetya
Un bootkit Proof-of-Concept e applicazione di avvio UEFI ispirata al ransomware Petya, scritto in Assembly, C e C++.
 binarly-io/supplychainattacks
Repository curato di attacchi documentati alla supply chain del firmware, con IoC, strumenti di rilevamento e riferimenti per aiutare i difensori a…
 antropos17/aegis
EDR open-source per agenti AI. Monitora processi, accesso ai file, attività di rete e anomalie comportamentali in tempo reale con 110 firme di agenti…








