

Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
ransomware-simulator — Strumento sicuro di simulazione ransomware per testare il rilevamento antivirus. Simula lo staging di macro, la cancellazione delle copie shadow del volume, la crittografia dei documenti e il rilascio di note senza danneggiare file reali. | Kitploit
Strumenti/GitHubGitHub/nextronsystems/ransomware-simulator
Strumenti DifensiviAnalisi MalwarePenetration TestingApprendimento e FormazioneRed Teaming
GitHubnextronsystems/ransomware-simulator

ransomware-simulator

Strumento sicuro di simulazione ransomware per testare il rilevamento antivirus. Simula lo staging di macro, la cancellazione delle copie shadow del volume, la crittografia dei documenti e il rilascio di note senza danneggiare file reali.

Condividi
Vedi Repository
48558474 anni faRevisionato da Kitploit

QuickBuck - Simulatore di Ransomware

  ____         _       __    ___              __
 / __ \ __ __ (_)____ / /__ / _ ) __ __ ____ / /__
/ /_/ // // // // __//  '_// _  |/ // // __//  '_/
\___\_\\_,_//_/ \__//_/\_\/____/ \_,_/ \__//_/\_\ 

Nextron Systems GmbH

L'obiettivo di questo repository è fornire un modo semplice e innocuo per verificare la protezione del tuo antivirus contro i ransomware.

Questo strumento simula il comportamento tipico di un ransomware, come:

  • Staging da una macro di un documento Word
  • Eliminazione delle copie shadow del volume
  • Crittografia dei documenti (incorporati e rilasciati dal simulatore in una nuova cartella)
  • Rilascio di una nota di riscatto sul desktop dell'utente

Il simulatore di ransomware non esegue alcuna azione che crittografi effettivamente i file preesistenti sul dispositivo o elimini le copie shadow del volume. Tuttavia, qualsiasi prodotto antivirus che cerca tale comportamento dovrebbe comunque attivarsi, si spera.

Ogni passaggio, come elencato sopra, può essere disabilitato tramite un flag da riga di comando. Ciò consente di verificare le risposte anche ai passaggi successivi, anche se un antivirus rileva già quelli precedenti.

Usage

Ransomware Simulator

Usage:
ransomware-simulator [command]

Examples:
ransomware-simulator run

Available Commands:
help        Help about any command
run         Run ransomware simulator

Flags:
-h, --help   help for ransomware-simulator

Use "ransomware-simulator [command] --help" for more information about a command.

Run command:

Run Ransomware Simulator

Usage:
ransomware-simulator run [flags]

Flags:
    --dir string                     Directory where files that will be encrypted should be staged (default "./encrypted-files")
    --disable-file-encryption        Don't simulate document encryption
    --disable-macro-simulation       Don't simulate start from a macro by building the following process chain: winword.exe -> cmd.exe -> ransomware-simulator.exe
    --disable-note-drop              Don't drop pseudo ransomware note
    --disable-shadow-copy-deletion   Don't simulate volume shadow copy deletion
-h, --help                           help for run
    --note-location string           Ransomware note location (default "C:\\Users\\neo\\Desktop\\ransomware-simulator-note.txt")
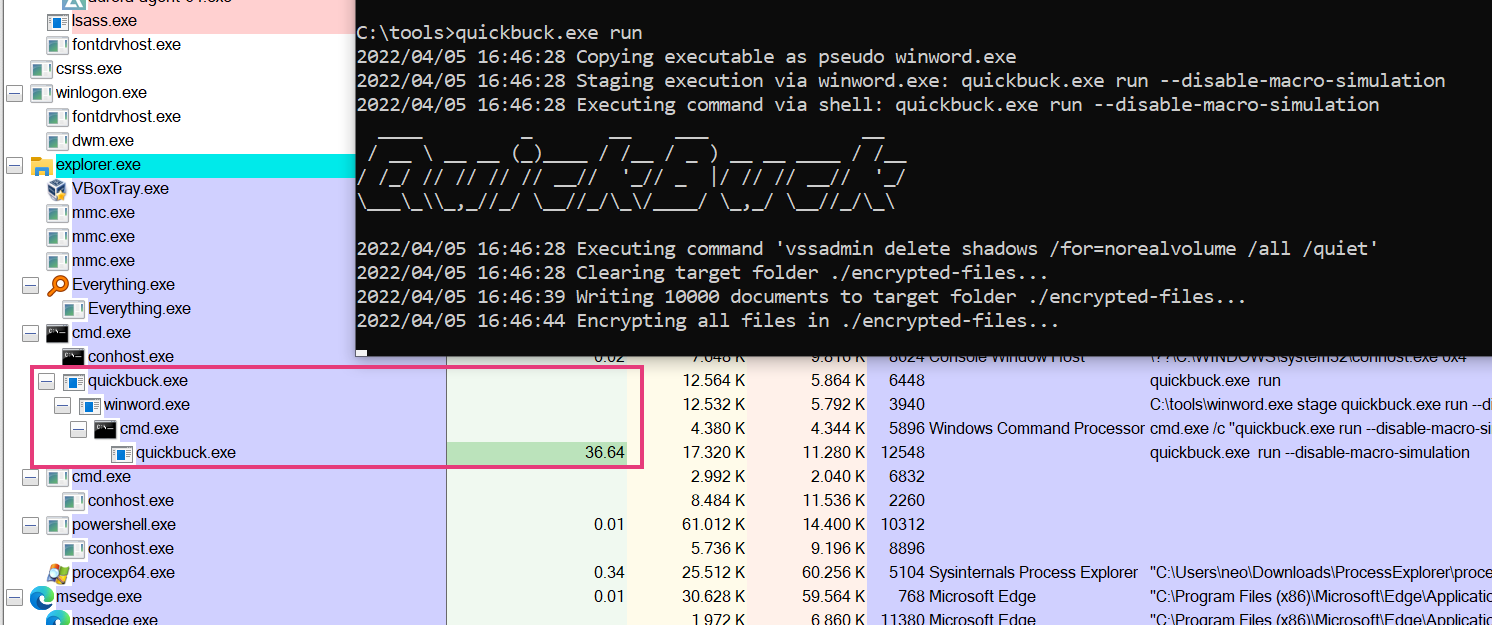

Screenshots

Esecuzione e albero dei processi

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    509
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    469
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    343
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    310
  • 5

    opencti

    opencti-platform/opencti

    Piattaforma aperta di intelligence sulle minacce informatiche

    306
  • 6

    estorides

    grisuno/estorides

    Aggrega in parallelo oltre 99 fonti OSINT gratuite, risolve le entità in un knowledge graph ed esporta in STIX 2.1, MISP o GraphML con analisi assistita da LLM.

    301

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →





