
 #1
Strumenti per l'analisi del comportamento delle applicazioni durante l'esecuzione per trovare vulnerabilità di sicurezza.
Raccomandato da Kitploit
 lauriewired/artful
La libreria ARTful per modificare dinamicamente il runtime Android
 rbmm/ntdetours
Implementazione di Detours (x64/x86) che utilizza solo l'import di ntdll.
 nccgroup/dibf
Bruteforcer di ioctl per Windows NT e fuzzer modulare
 worksbutnottested/lightkeeper
Mappa i dati di copertura dell'esecuzione sul disassembly di Ghidra per evidenziare i percorsi di codice visitati e accelerare i flussi di lavoro di…
 binsec/xyntia
Xyntia, il deoffuscatore black-box
 r00tkitsmm/pishi
Pishi è uno strumento di copertura del codice come kcov per macOS.
 jpiechowka/jenkins-cve-2016-0792
Exploit per vulnerabilità di serializzazione di Jenkins - CVE-2016-0792
 robertdfrench/ifuncd-up
GNU IFUNC è il vero colpevole dietro CVE-2024-3094
 tca-iscas/cooper-ndss-2022
Uno strumento per testare efficacemente il livello di binding dei linguaggi di scripting
 1rhino2/fnprint
match functions in binaries by what they do, not what their bytes look like. behavioral function fingerprinting via microexecution.
 dougwithseismic/dezlock-dump
Strumento di estrazione dello schema in runtime e RTTI per Deadlock, CS2, Dota e altri (Source 2). Nessun source2gen richiesto.
 nccgroup/winstrument
Winstrument è un framework di script modulari per assistere nella strumentazione di software Windows utilizzando Frida per il reverse engineering e…
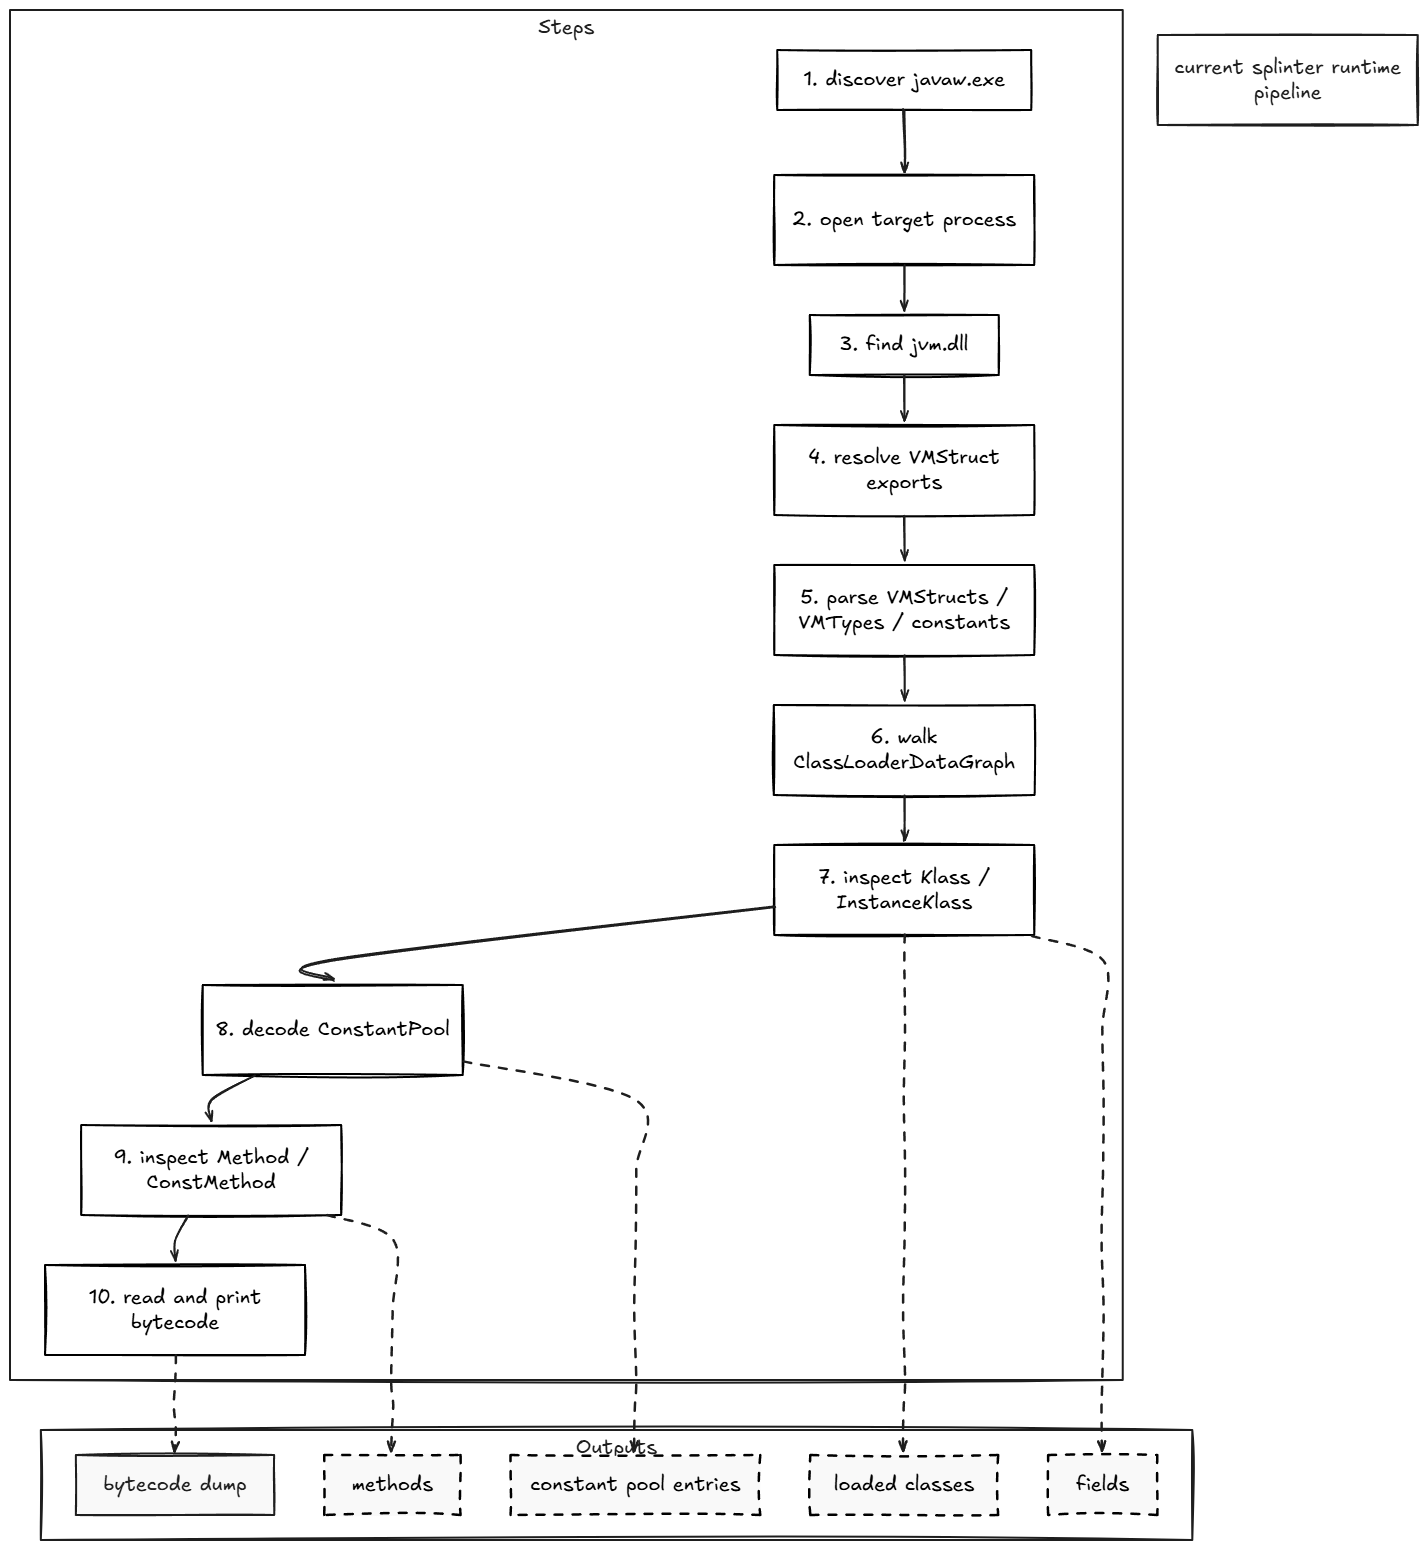 awrped/splinter
Kit di analisi runtime JVM per ispezionare classi, metodi, campi, pool costanti e bytecode
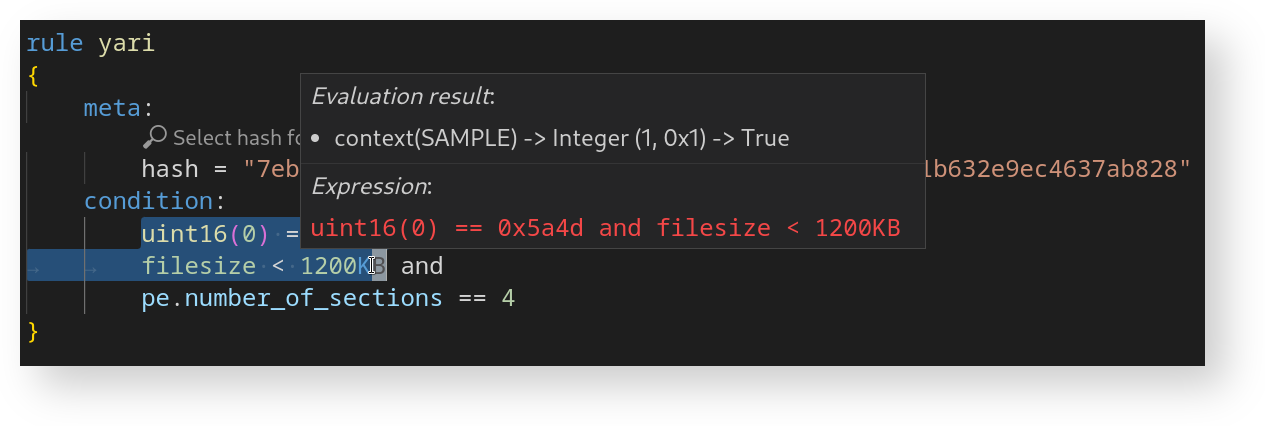 avast/yari
YARI è un debugger interattivo per il linguaggio YARA.
 stealthcopter/wordpress-hacking
Una raccolta di risorse utili per hackerare WordPress e i suoi plugin e temi
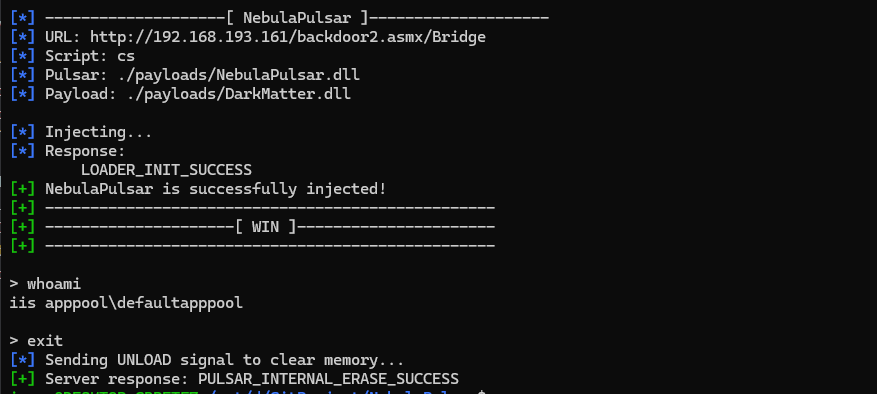 iss4cf0ng/nebulapulsar
NebulaPulsar è un framework di impianti in-memory proof-of-concept per webshell Java (JSP) e ASP.NET (ASPX/ASHX/ASMX), sviluppato originariamente…
 dvyukov/centipede
Motore di fuzzing distribuito guidato dalla copertura, compatibile con i target libFuzzer; scalabile fino a migliaia di job concorrenti, utilizza…








