
 #1
Strumenti per l'analisi del comportamento delle applicazioni durante l'esecuzione per trovare vulnerabilità di sicurezza.
Raccomandato da Kitploit
 gmh5225/ida-claude-code-plugins
Plugin che integrano Claude Code con IDA Pro per supportare i flussi di lavoro di reverse engineering e analisi binaria attraverso disassemblaggio e…
 ejfkdev/ddc
DEX → Decompilatore Java in Rust — veloce, analisi progressiva, CLI bilingue
 sunghoojung/reverse-engineering-browser
Browser di ricerca macOS local-first basato su una build personalizzata di Brave che cattura traffico di rete, fingerprint, script e prove di runtime…
 fkie-cad/sandroid_dexray-intercept
Un tool di analisi malware Android che crea profili runtime completi intercettando il comportamento delle applicazioni attraverso crittografia, file…
 atomdrift-project/scan
Rilevamento malware 0-day per binari, sorgenti e script (che non fa schifo)
 ch0pin/rdx
Un decompilatore APK e DEX nativo scritto in Rust
 bishopfox/mauidll
Estrai gli assembly gestiti (.NET) da un assembly store di MAUI Android.
 gmh5225/frida-stalker-ntstrace
Tracer di chiamate di sistema basato su frida-stalker su Windows (x64).
 veridiff/veridiff
Finder dinamico di divergenze tra rami per codice nativo -- traccia due esecuzioni Frida e individua l'istruzione esatta in cui divergono.
 ylca0/idalib-cli
CLI nativo per agenti che incapsula IDA Pro IDALib per l'analisi binaria stateless con output JSON: disassemblaggio, decompilazione Hex-Rays, CFG,…
 anonmoty/xxstrike
Scanner XSS basato su XSStrike con funzionalità personalizzate. Rileva vulnerabilità XSS nelle applicazioni web.
 gmh5225/enigma-
Reimplementazione in C++ del core analitico di Ghidra senza dipendenze dalla JVM, che fornisce analisi binaria integrabile, fondamenta Pcode/Sleigh e…
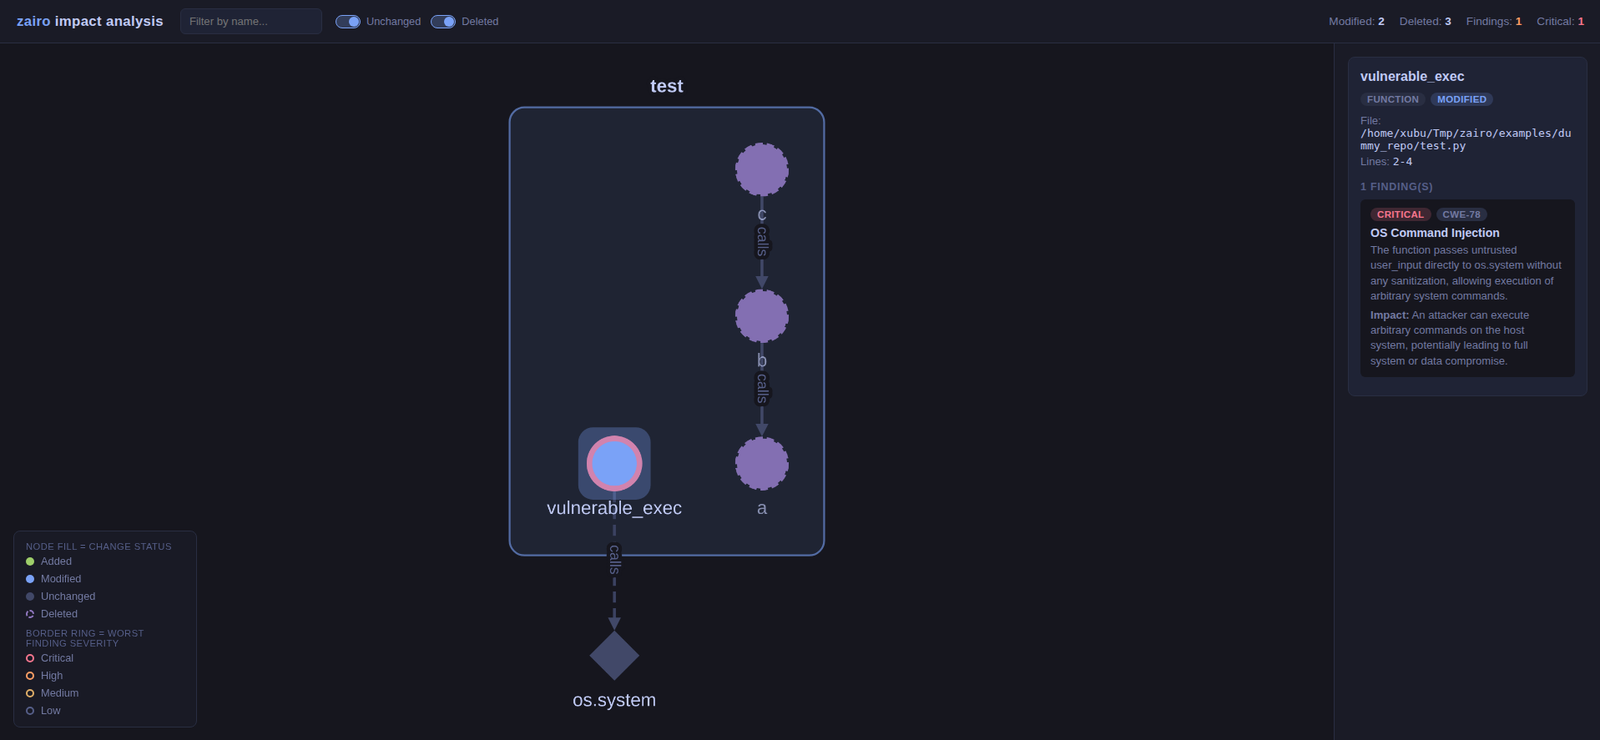 iamavu/zairo
Scansiona i diff del codice con contesto per costruire un grafo di impatto e usa gli LLM per trovare vulnerabilità, supportando scansioni multi-repo…
 trailofbits/polytracker
Uno strumento di instrumentazione basato su LLVM per il taint tracking universale, l'analisi dei flussi di dati e il tracing.
 momalab/icsfuzz
Fuzzer strumentato per applicazioni di controllo ICS basate su PLC, rivolto al runtime Codesys sui controller Wago per scoprire corruzione della…
 angorafuzzer/angora
Fuzzer guidato dalla copertura che utilizza il tracciamento del taint e l'ottimizzazione scalare per risolvere i vincoli di percorso senza esecuzione…
 splx-ai/agentic-radar
Uno scanner di sicurezza per i tuoi workflow agentici LLM.
 tomnomnom/gf
Un wrapper attorno a grep, per aiutarti a cercare cose.








