Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Brovan — Emulatore di binari x86_64 in modalità utente per l'analisi di malware e il reverse engineering. Supporta PE, ELF, dump di memoria e binari grezzi con tracing delle syscall, dumping di rete e debug interattivo in un ambiente sandbox. | Kitploit
Strumenti/GitHubGitHub/advdebug/brovan
Analisi Dinamica (Sandboxing)Analisi Dinamica del Codice (DAST)Reverse EngineeringDebuggerAnalisi MalwareAnalisi di Binari
GitHubadvdebug/brovan

Brovan

Emulatore di binari x86_64 in modalità utente per l'analisi di malware e il reverse engineering. Supporta PE, ELF, dump di memoria e binari grezzi con tracing delle syscall, dumping di rete e debug interattivo in un ambiente sandbox.

Vedi Repository
155115021h 54m faRevisionato da Kitploit
Condividi
Banner di Brovan


.NET Language License

Un emulatore di binari x86_64 in modalità utente per ispezionare programmi, tracciare syscall ed eseguire in sicurezza software non attendibile.

Cos'è Brovan?

Brovan è un emulatore x86_64 interattivo che ti offre il pieno controllo su come i programmi vengono eseguiti. Può essere utilizzato per fare reverse engineering di binari, tracciare chiamate API e di sistema, catturare traffico di rete o eseguire software in un ambiente isolato senza eseguirlo direttamente sulla CPU host.

È progettato per supportare il maggior numero possibile di software, rimanendo al contempo un'opzione sicura, efficiente e ad alte prestazioni per eseguire software Windows e Linux su Windows, Linux e Android. Brovan è ancora in fase di sviluppo iniziale, quindi non è ancora del tutto maturo o affidabile.

Backend supportati:

  • Unicorn Engine per l'emulazione multipiattaforma
  • WHP (Windows Hypervisor Platform) per l'accelerazione hardware su Windows
  • KVM (Kernel-based Virtual Machine) per l'accelerazione hardware su Linux

Funzionalità principali

CARICAMENTO MULTI-FORMATO

Carica ed esegui binari direttamente all'interno dell'emulatore senza installazione sull'host.

PE   ELF   Memory Dumps   Raw Shellcode

LAYER GRAFICO BROVVULK

Sottosistema personalizzato di traduzione Vulkan che gestisce le chiamate DXVK e il rendering dei giochi.

DXVK   DirectX   Vulkan Surface

TRACING DI SYSCALL E API

Ispeziona l'esecuzione in tempo reale per vedere quali funzioni, DLL e chiamate al kernel il programma accede.

Kernel Syscalls   Symbol Resolving   Loaded DLLs

DUMP DI RETE

Intercetta il traffico socket del guest ed esporta l'attività di rete per l'analisi del payload.

Socket Intercept   PCAP Capture   Traffic Analysis

Anteprime e demo

Gaming e grafica (Brovvulk)

Brovan può renderizzare applicazioni grafiche guest tramite il suo sottosistema di traduzione Brovvulk (Brovan<->Vulkan). Ecco un gioco di esempio che avevo (Deltarune), ma può funzionare con molti altri giochi:
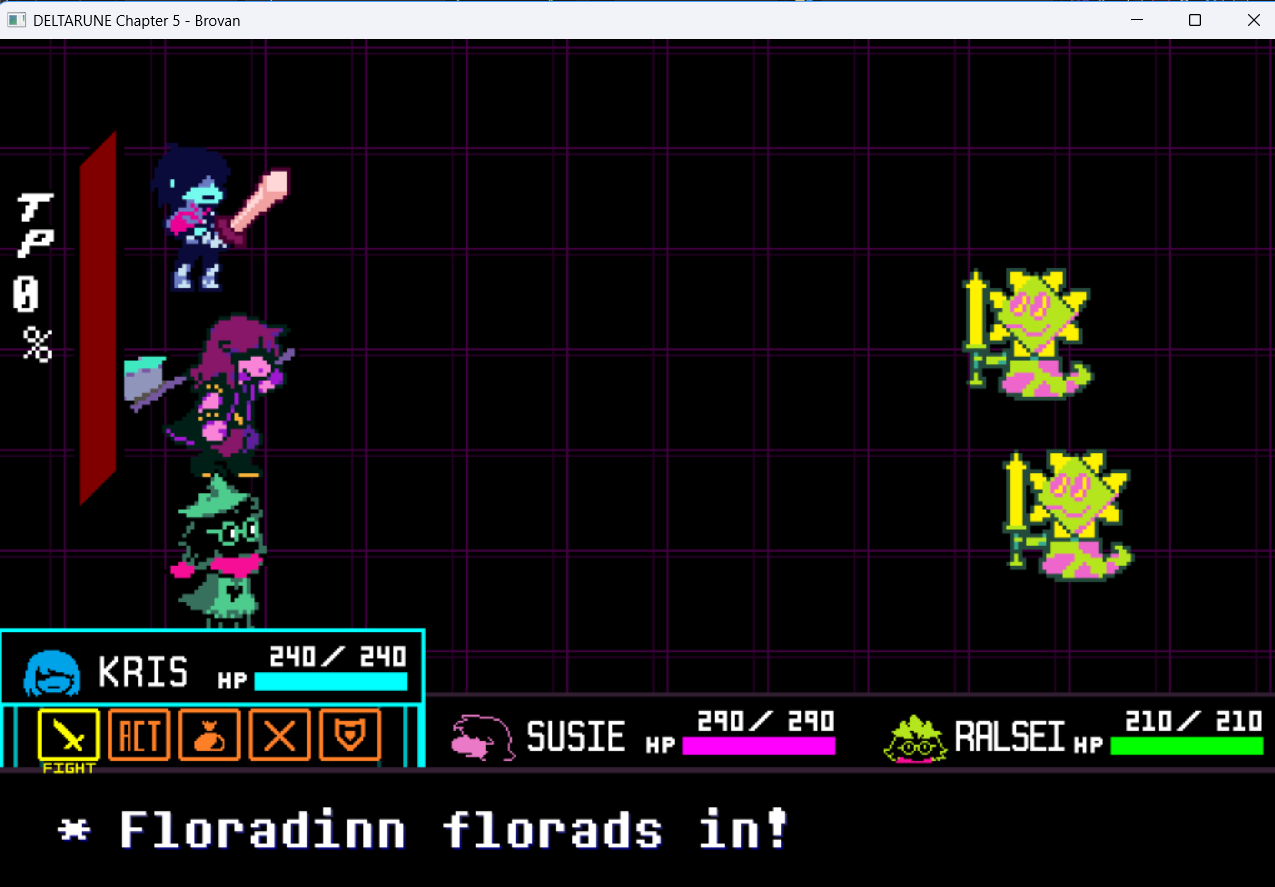
Deltarune in esecuzione in Brovan

Bring-up di Deltarune

  • Rendering della superficie Vulkan tramite Brovvulk
  • Integrazione della finestra host con supporto DPI
  • Accelerazione WHP per un'esperienza di gioco più fluida

Esecuzione e tracing dei binari

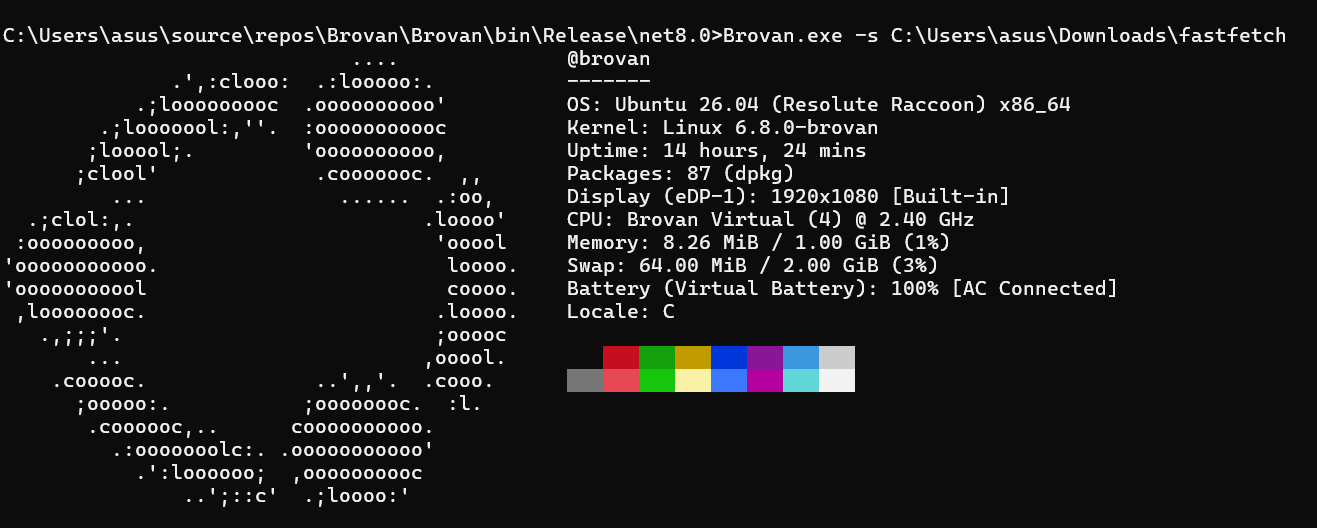
Esecuzione Linux cross-platform
ELF Linux su Windows
Esecuzione di fastfetch in modo cross-platform
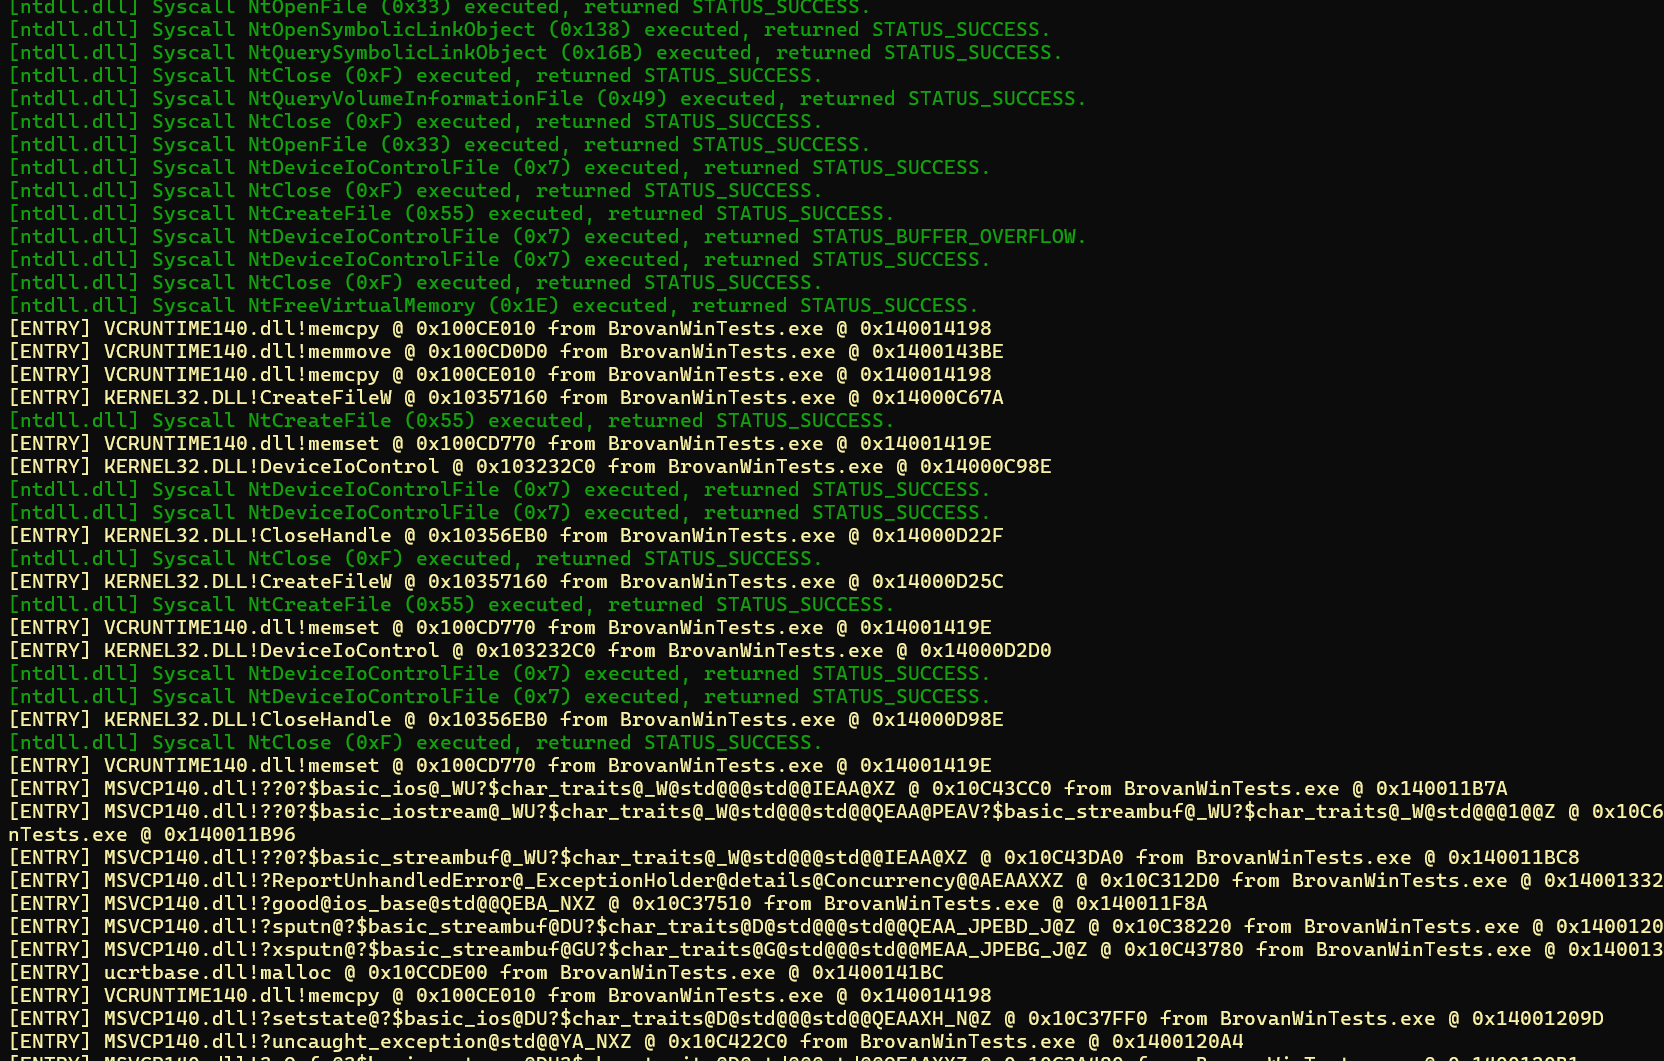
Log del tracciamento delle syscall
Tracciamento delle Syscall
Log in tempo reale delle chiamate API e dei simboli dinamici
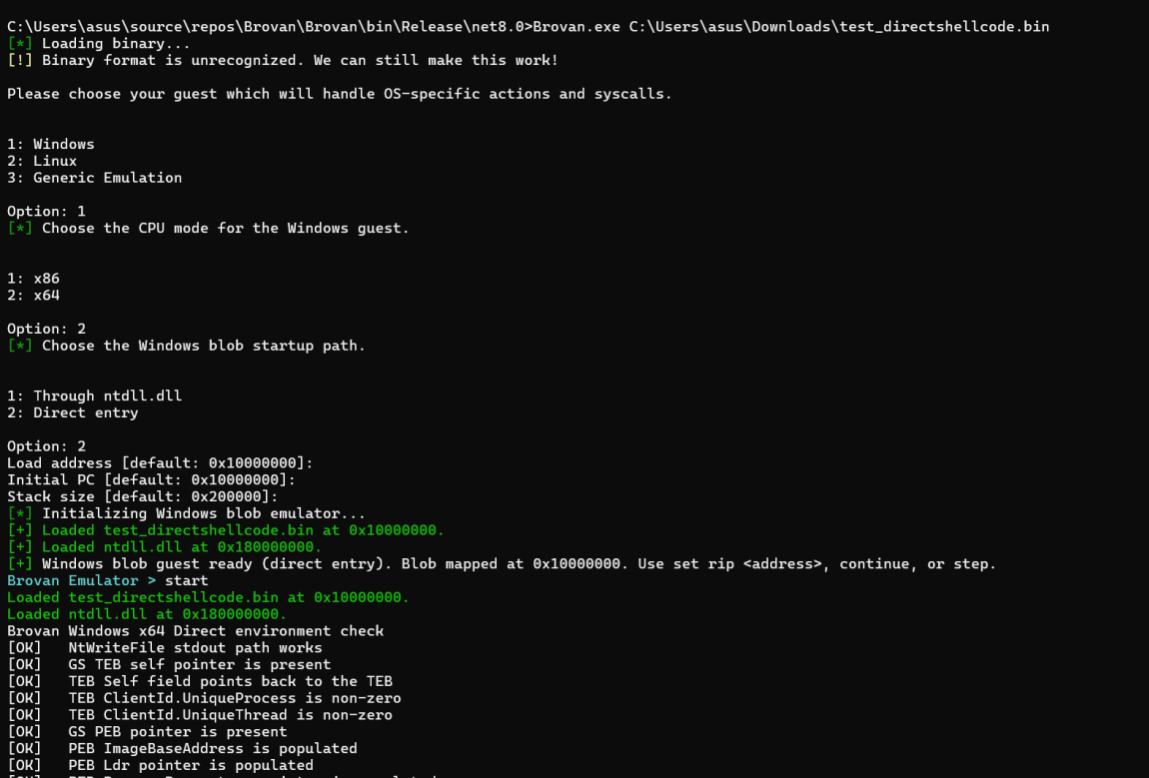
Esecuzione di binari grezzi
Binari Grezzi
Esecuzione di shellcode e dump di memoria

Ispezione di Rete

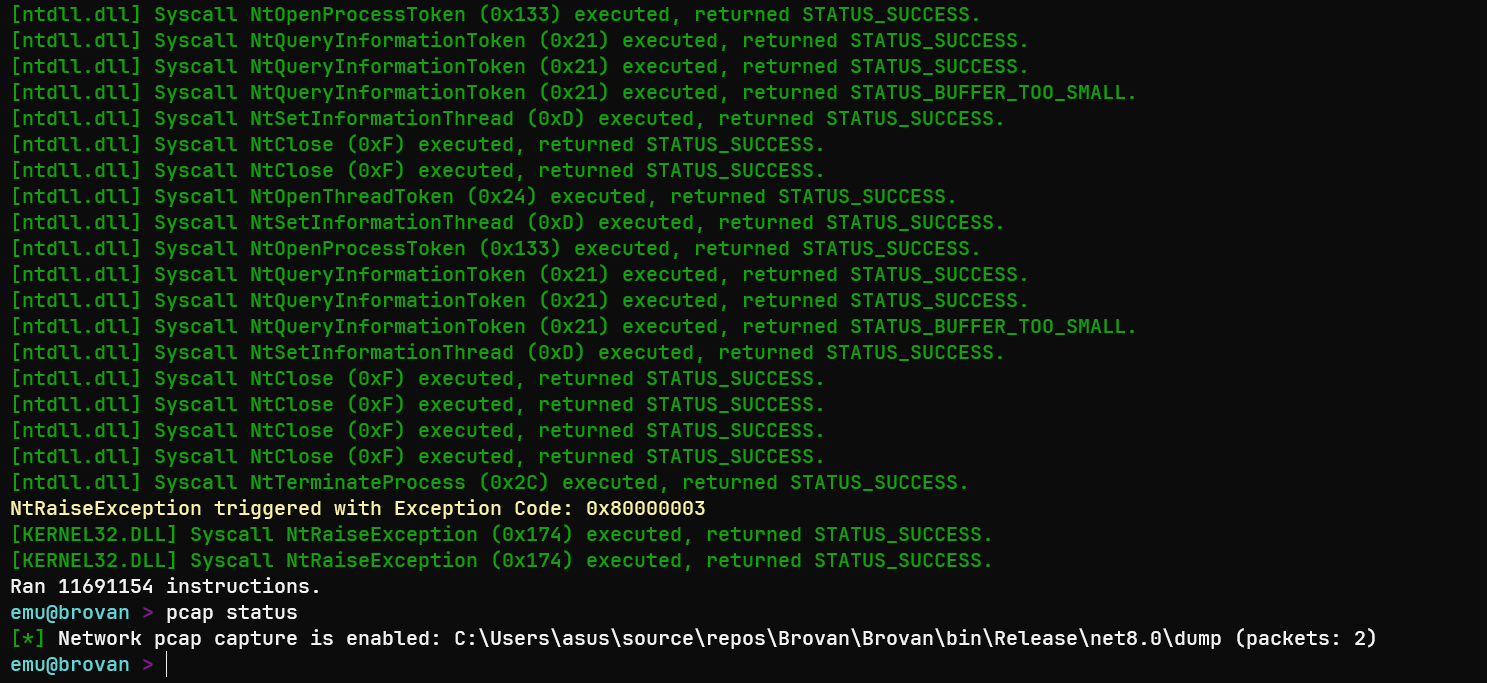
Dump di rete
Cattura di Rete
Intercettazione delle letture e scritture dei socket guest
Visualizzatore di traffico
Analizzatore di Traffico
Visualizzazione dei PCAP e dei payload catturati

Documentazione e Wiki

Consulta la GitHub Wiki per:

  • Compilazione dal sorgente
  • Dettagli sull'architettura
  • Riferimento dei comandi e guide all'uso
  • FAQ

[!WARNING] La pagina Releases potrebbe non contenere sempre le ultime modifiche.
Per la versione più aggiornata, compila dal sorgente oppure usa l'ultima build da GitHub Actions

Crediti

Grazie alla libreria Iced per il disassemblaggio e l'assemblaggio x86_64.

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    696
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    499
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    396
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    340
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    258
  • 6

    antifox

    antifox-ai/antifox

    Piattaforma multi-agente di penetration testing autonoma basata sull'IA che esegue ricognizione, scoperta della superficie d'attacco, validazione dello sfruttamento e consegna di report supportati da evidenze.

    257

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →