
 #1

 theshinigami/mafrida
Un modulo Magisk che semplifica l'esecuzione del server Frida su Android, con comandi di gestione facili per scaricare versioni specifiche, abilitare…
 therealdreg/ida_bochs_windows
Script di supporto per il debug del kernel di Windows con IDA Pro sul debugger Bochs nativo (inclusi i simboli PDB)
 ddudle/ctxdebug
MCP-powered reverse engineering platform connecting WinDbg, IDA Pro & x64dbg with 160+ AI-accessible debugging and analysis tools.
 0x3c3e/slides
CodeQL + DTrace = Vulnerabilità di divulgazione di memoria in XNU
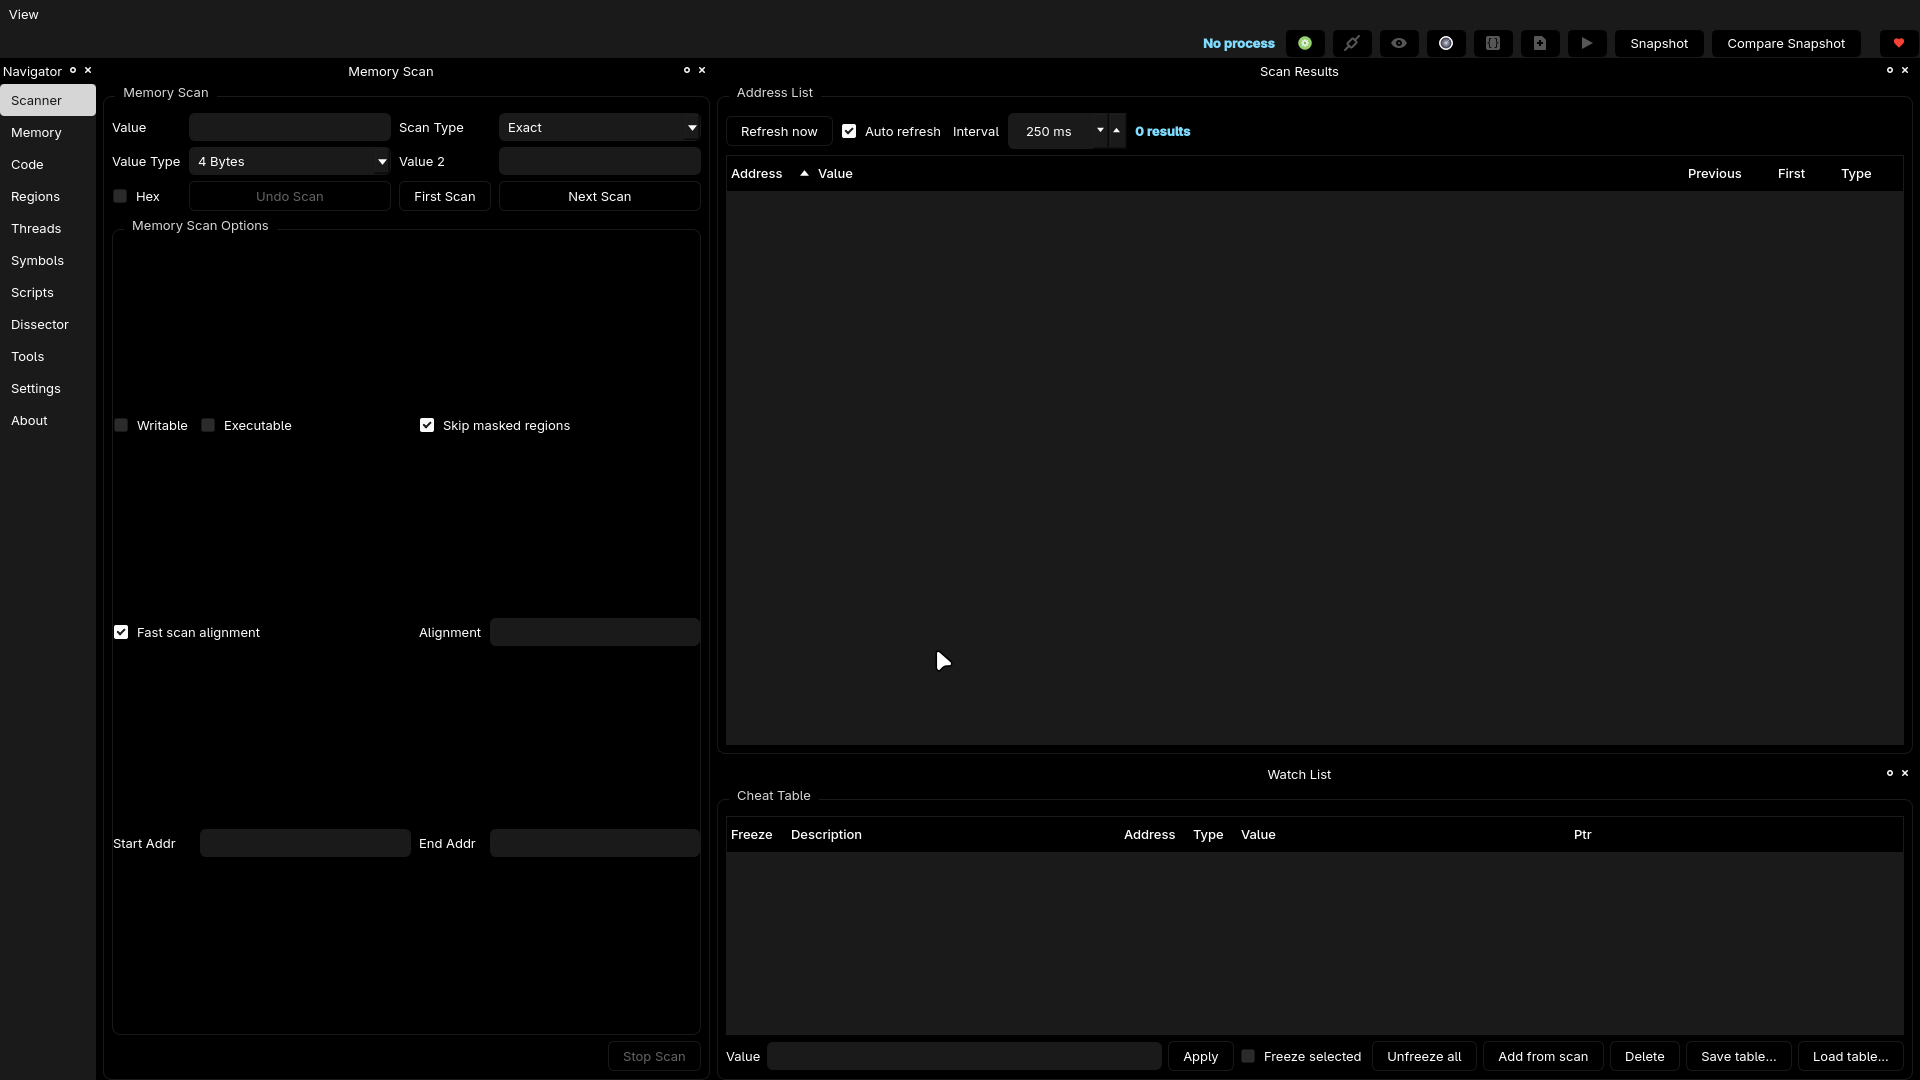 kashithecomfy/comfyengine
ComfyEngine è un toolkit di esplorazione della memoria progettato per persone che hanno bisogno di monitorare, patchare e scrivere script per un…
 momalab/icsfuzz
Fuzzer strumentato per applicazioni di controllo ICS basate su PLC, rivolto al runtime Codesys sui controller Wago per scoprire corruzione della…
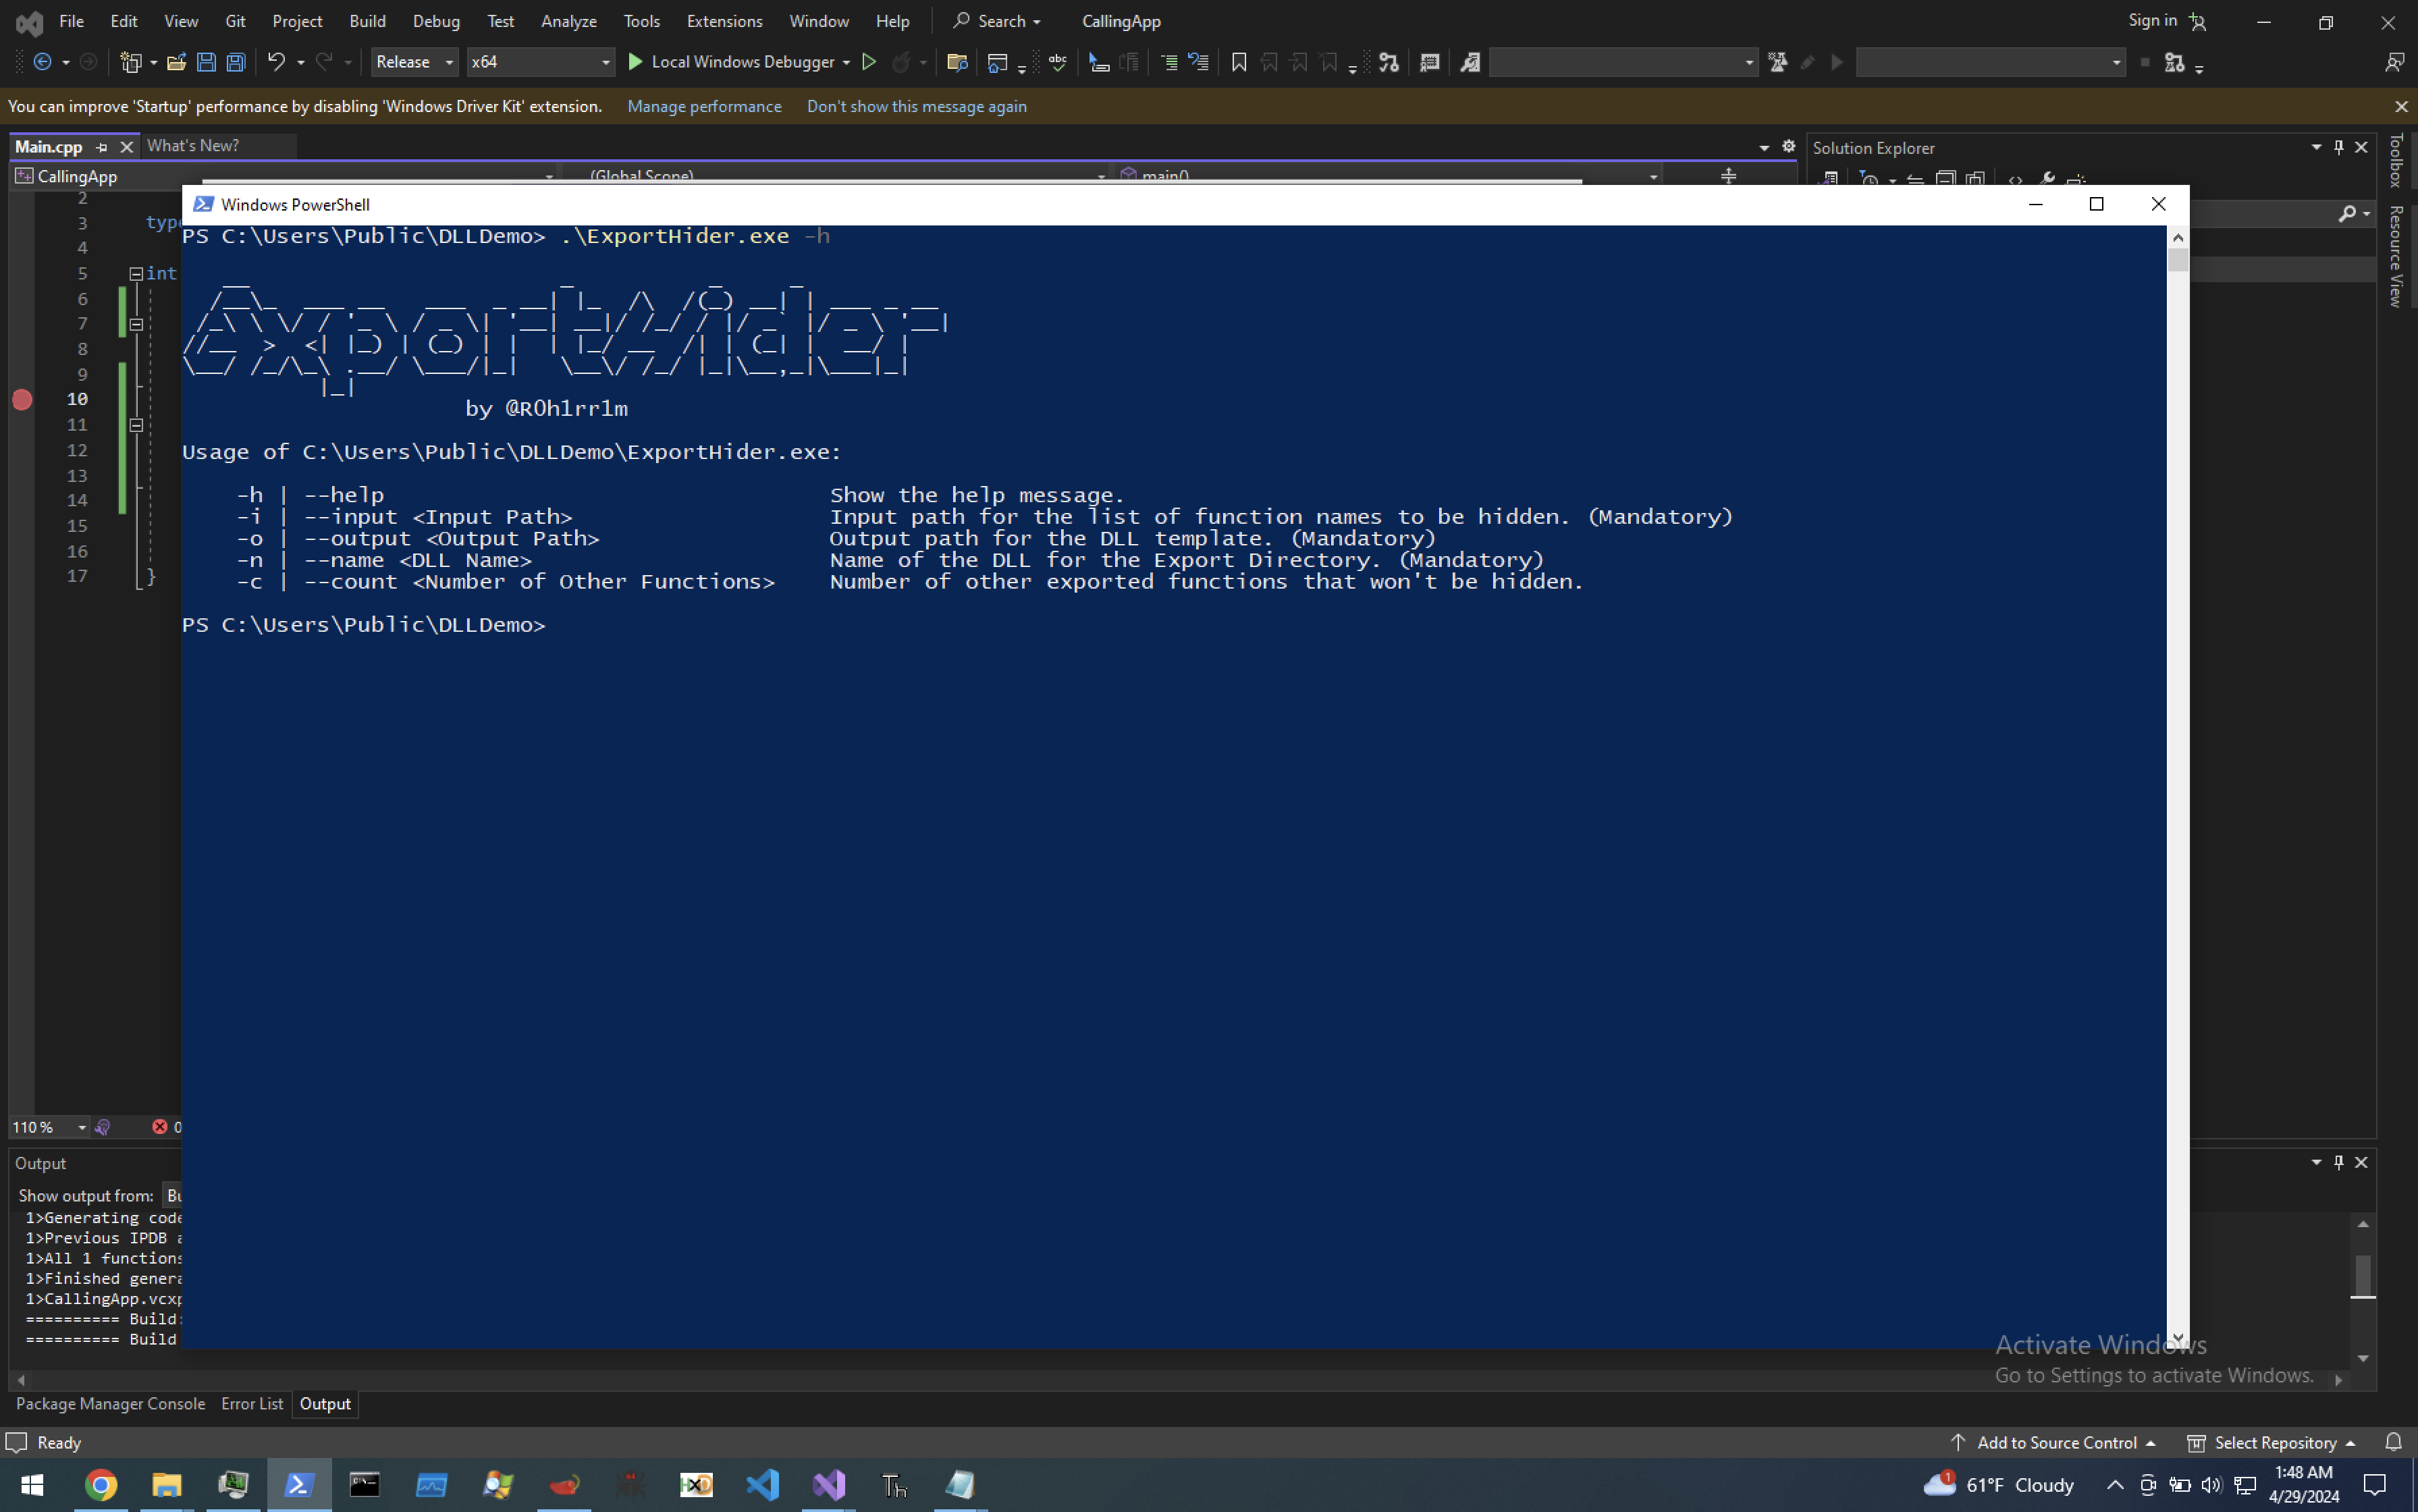 frkngksl/exporthider
ExportHider: Generazione della tabella di esportazione durante l'esecuzione per nascondere le funzioni esportate dal file DLL.
 owasp/fiasse
Un framework per l'integrazione della sicurezza delle applicazioni nell'ingegneria del software (FIASSE) basato sul Securable Software Engineering…
 ylca0/idalib-cli
CLI nativo per agenti che incapsula IDA Pro IDALib per l'analisi binaria stateless con output JSON: disassemblaggio, decompilazione Hex-Rays, CFG,…
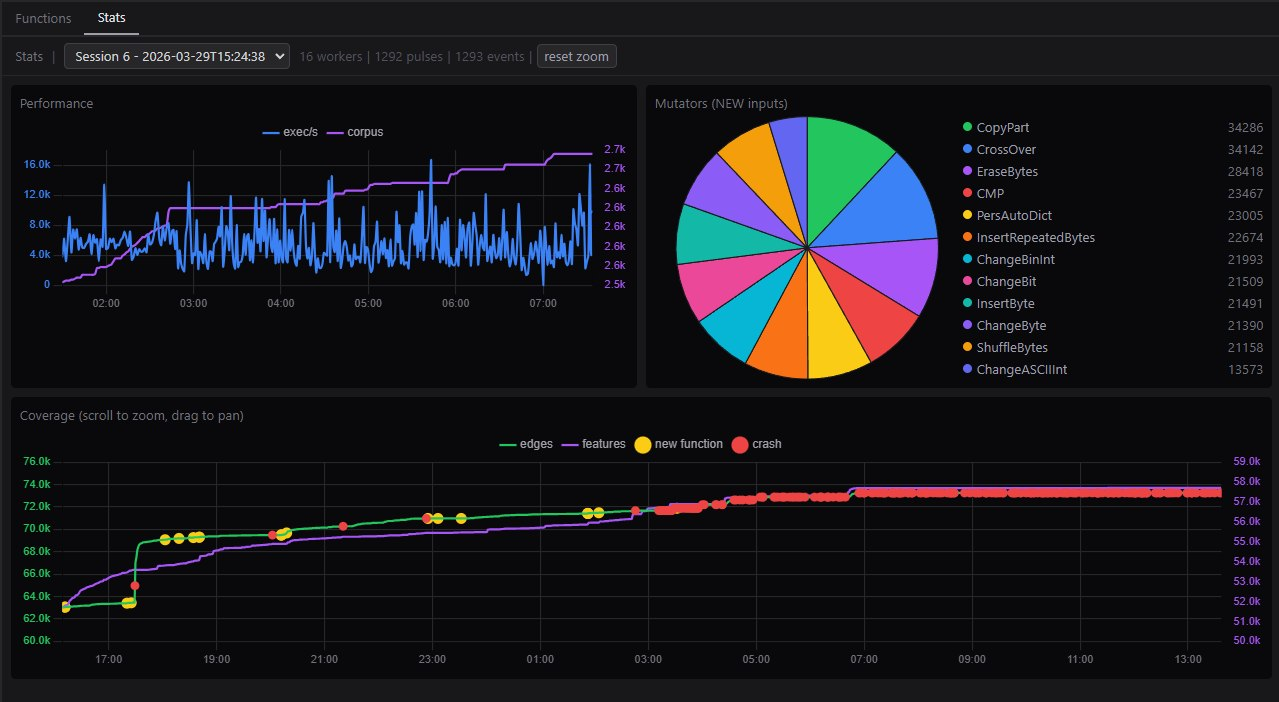 0xbigshaq/apatchy
Framework di fuzzing per moduli del server Apache HTTPD
 nccgroup/dapr
Piattaforma di attacco per Linux
 zxgio/ghidra_stack_strings
Uno script per rilevare stack-strings tramite emulazione (sfruttando Unicorn)
 hasherezade/pesieve-go
Binding Golang per PE-sieve
 kaisonox/apiscope
Un framework di API hooking per intercettare e monitorare le applicazioni Windows.
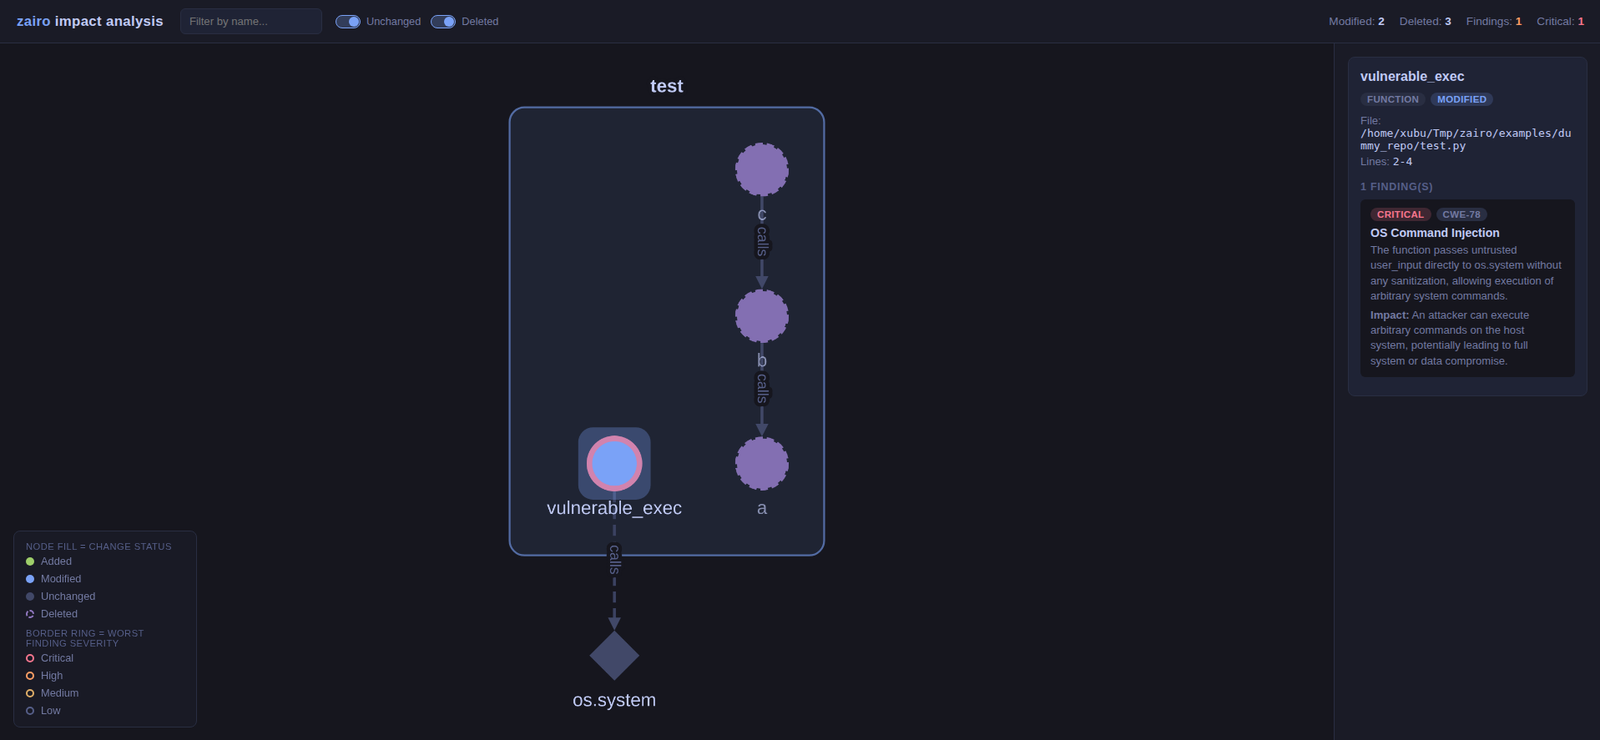 iamavu/zairo
Scansiona i diff del codice con contesto per costruire un grafo di impatto e usa gli LLM per trovare vulnerabilità, supportando scansioni multi-repo…
 veridiff/veridiff
Finder dinamico di divergenze tra rami per codice nativo -- traccia due esecuzioni Frida e individua l'istruzione esatta in cui divergono.
 nccgroup/android_demystification_toolbox
ADT è un set di strumenti progettato per aiutare a modellare il comportamento delle applicazioni, ricercare e testare le vulnerabilità di sicurezza e…
 open-flaw/cve-2026-56848
Exploit PoC per CVE-2026-56848, una heap-use-after-free di Node.js HTTP/2 che consente DoS remoto non autenticato. Include trigger raw-socket,…








