
 #2
Strumenti per l'osservazione del comportamento del malware in ambienti isolati per comprenderne le azioni e l'impatto.
Raccomandato da Kitploit

 microsoft/procdump-for-linux
Una versione per Linux dello strumento Sysinternals ProcDump
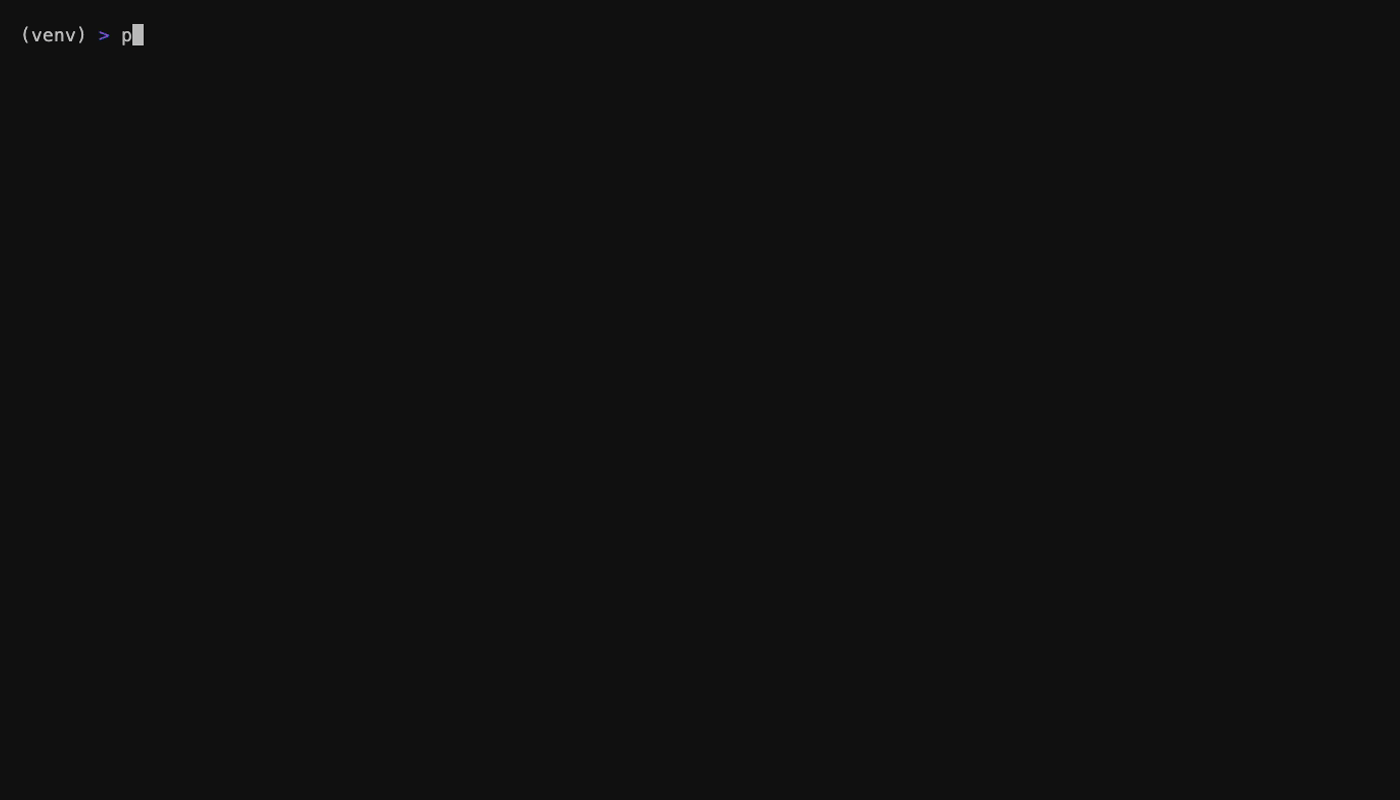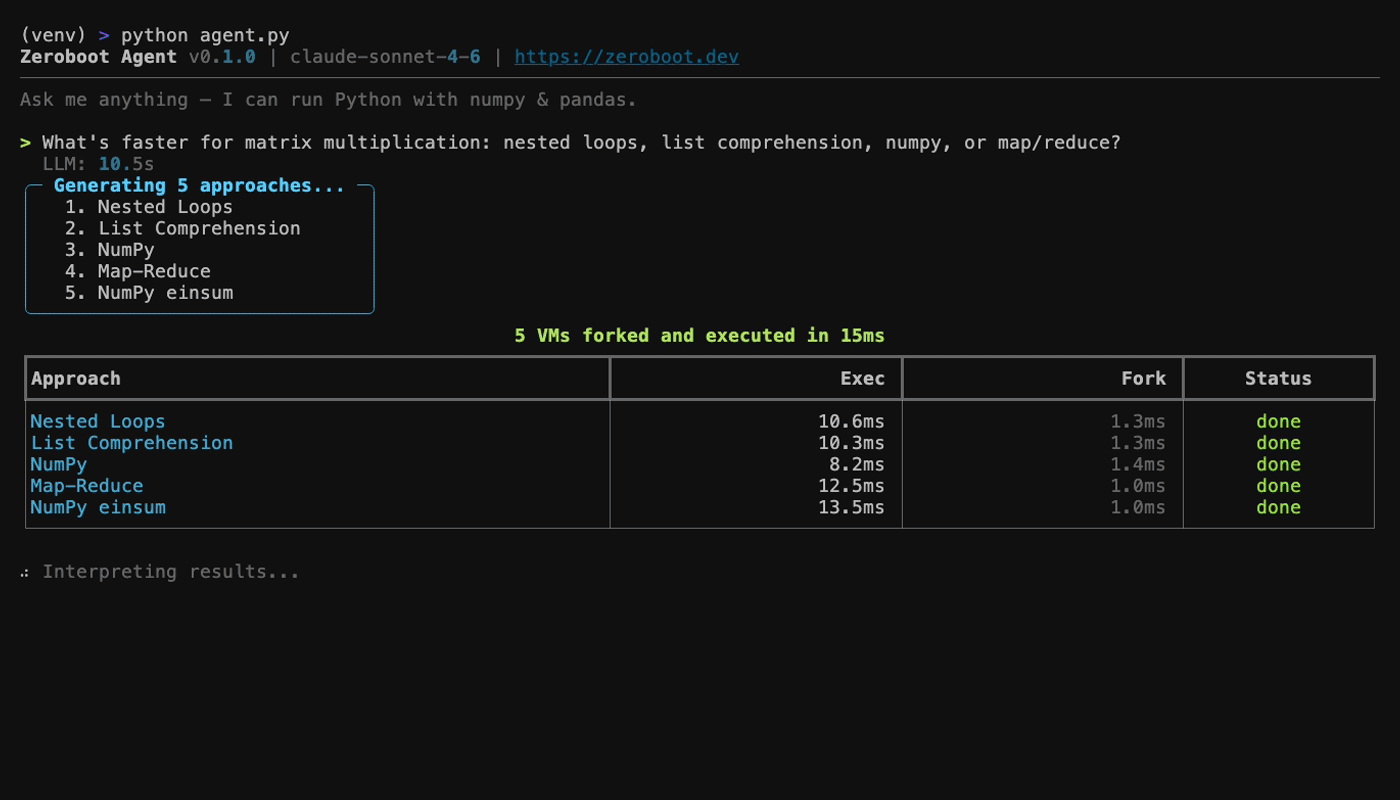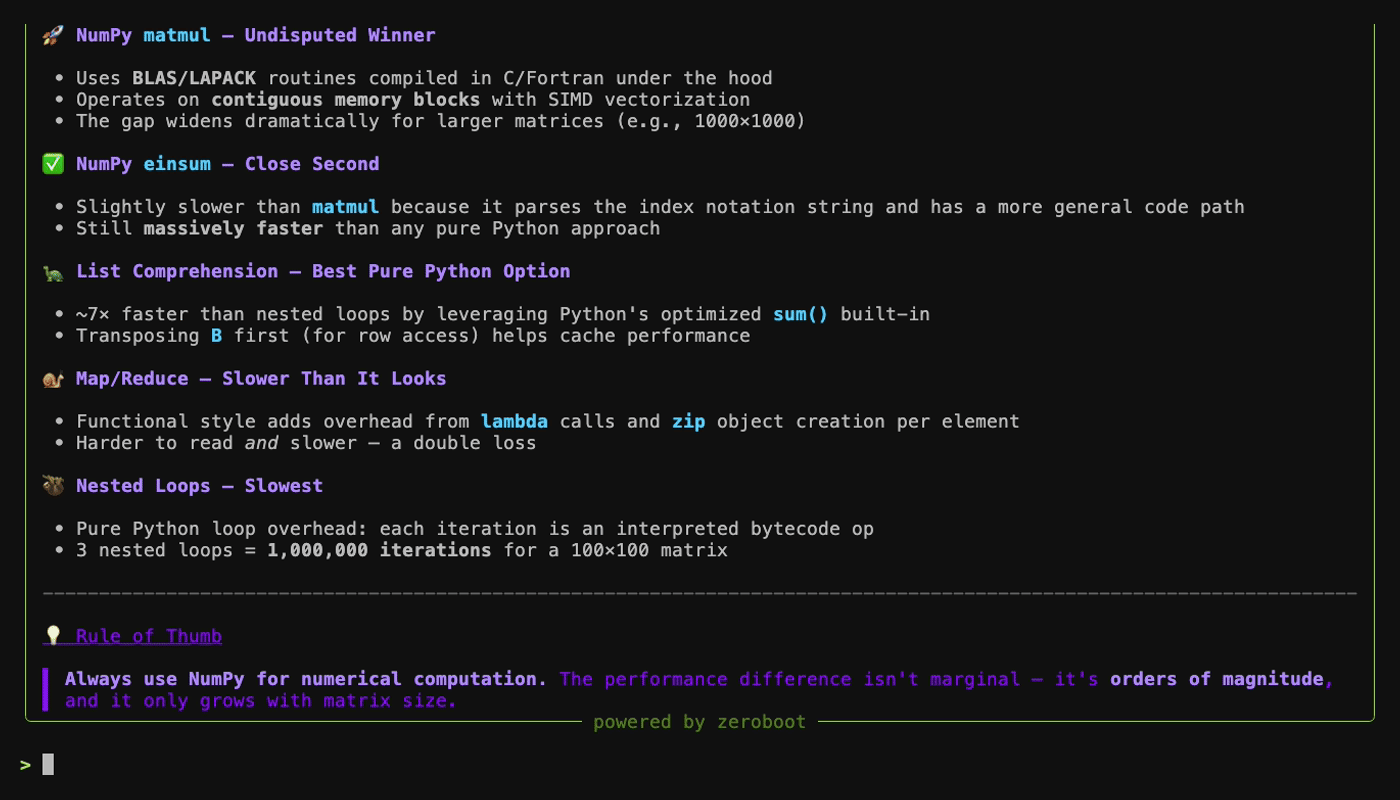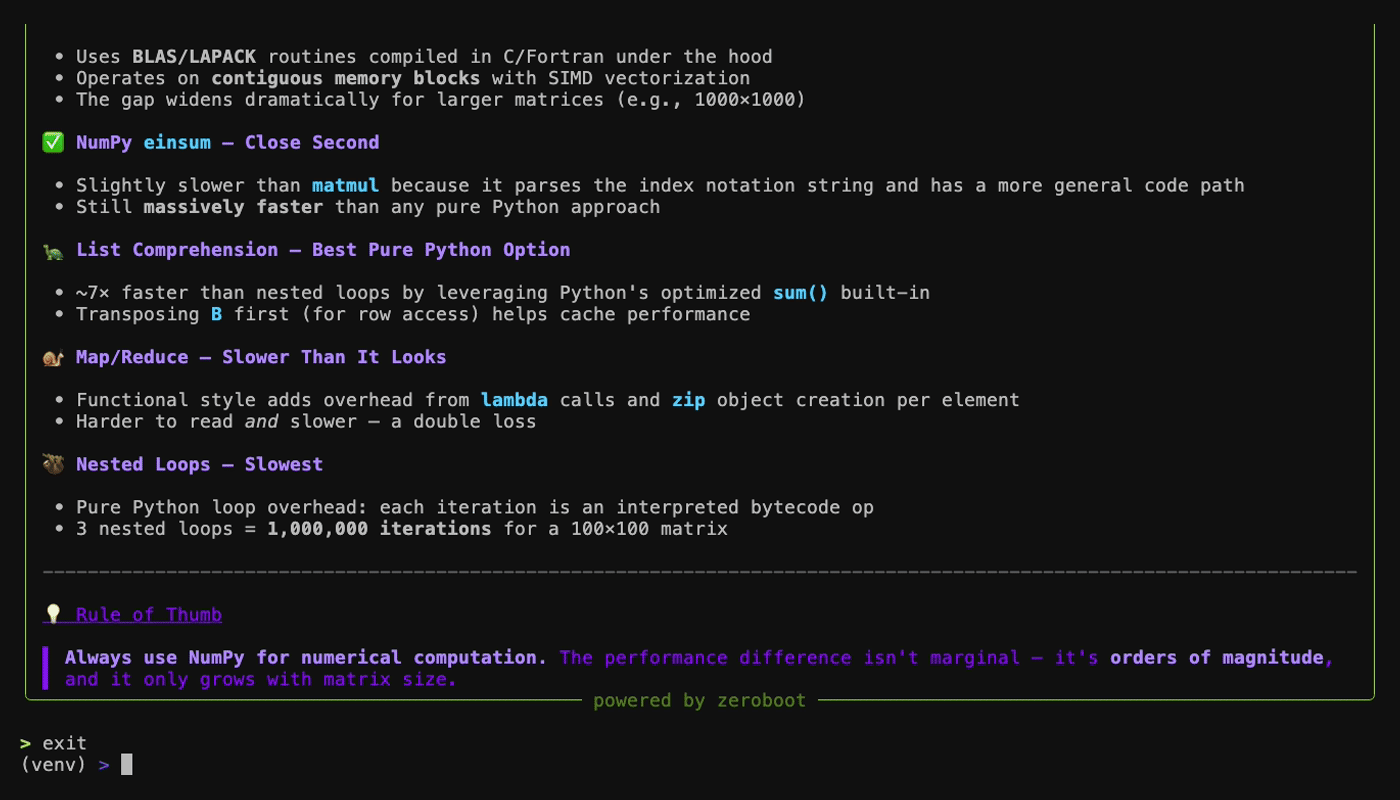 zerobootdev/zeroboot
Sandbox VM sub-millisecondi per agenti AI tramite fork copy-on-write
 revng/revng
Open source binary analysis framework and decompiler built on LLVM and QEMU, lifting binaries to a readable intermediate representation for reverse…
 vaib25vicky/awesome-mobile-security
Uno sforzo per creare un unico posto per tutte le cose utili relative alla sicurezza di Android e iOS. Tutti i riferimenti e gli strumenti…
 snyk/agent-scan
Scanner di sicurezza per agenti AI, server MCP e abilità degli agenti.
 jonathansalwan/triton
Triton è una libreria di analisi binaria dinamica. Costruisci i tuoi strumenti di analisi dei programmi, automatizza il reverse engineering, esegui…
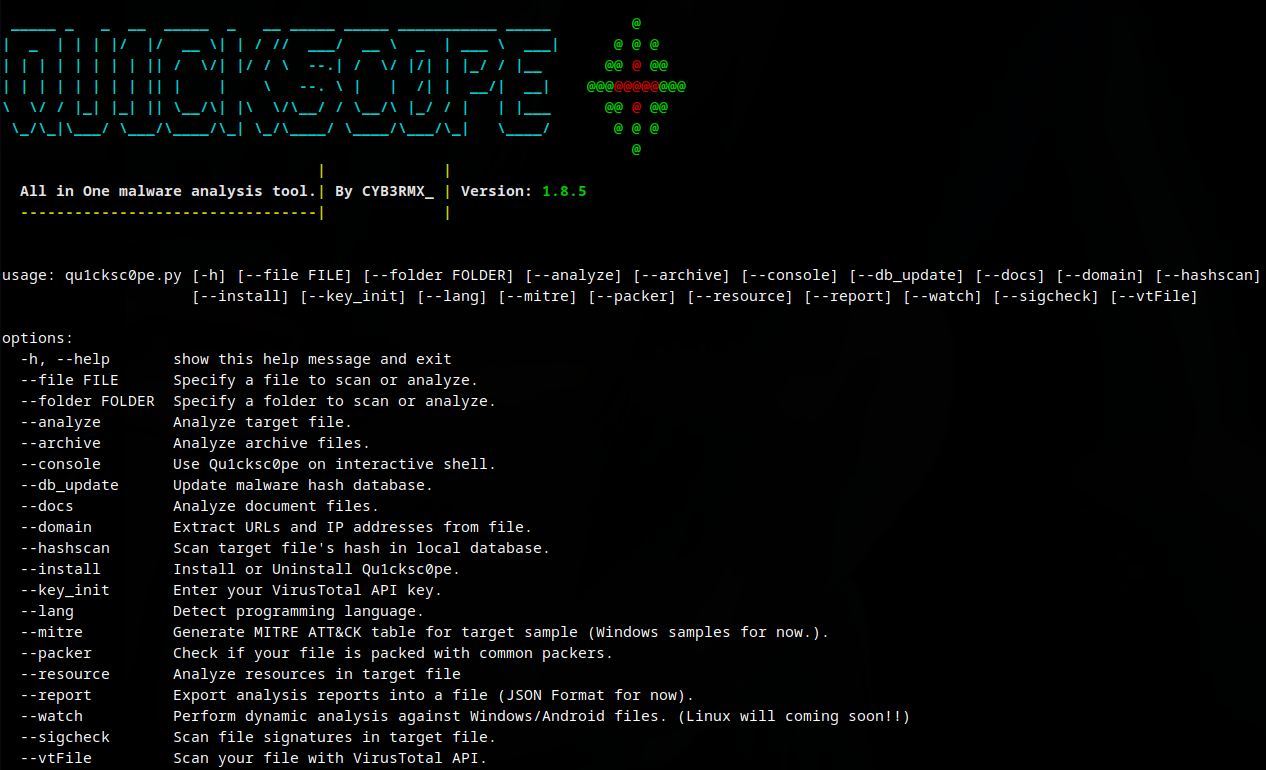 cyb3rmx/qu1cksc0pe
Strumento di analisi malware tutto-in-uno.
 charles2gan/gda-android-reversing-tool
il decompilatore Android più veloce e potente (strumento nativo che funziona senza Java VM) per file APK, DEX, ODEX, OAT, JAR, AAR e CLASS. che…
 sinakarvandi/hypervisor-from-scratch
Codice sorgente di una serie di tutorial sull'hypervisor. Disponibile su: https://rayanfam.com/tutorials
 patriksimek/vm2
Sandbox JavaScript isolato per Node.js che esegue codice non attendibile con accesso limitato ai moduli integrati e alle risorse host tramite…
 impact-i/reflutter
Applica patch alle librerie del motore Flutter per consentire il reverse engineering in runtime, l'intercettazione del traffico e il bypass del SSL…
 ch0pin/medusa
Analisi di Sicurezza Unificata Dinamica per Mobile Edge
 mandiant/speakeasy
Framework di emulazione malware Windows che esegue binari, driver e shellcode in un runtime modellato, emulando API, comportamento dei…
 vaibhavpandeyvpz/apkstudio
IDE open-source, multipiattaforma basato su Qt6 per il reverse-engineering di pacchetti di applicazioni Android. Offre un layout simile a un IDE con…
 epasveer/seer
Seer - un frontend grafico per gdb
 cisco-ai-defense/skill-scanner
Security Scanner for Agent Skills
 microsoft/mxc
Policy-driven, isolamento e contenimento a strati
 iddoeldor/frida-snippets
Esempi Frida artigianali








