
 #2
Strumenti per l'osservazione del comportamento del malware in ambienti isolati per comprenderne le azioni e l'impatto.
Raccomandato da Kitploit

 frida/frida
Repo principale per l'hosting dei binari di rilascio
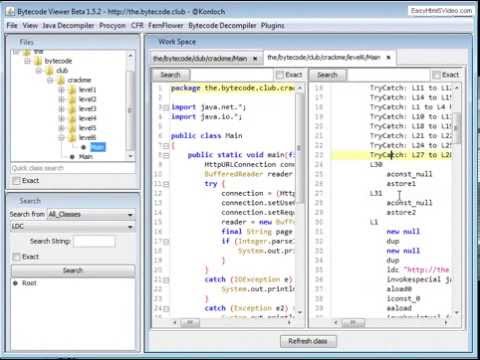 konloch/bytecode-viewer
Una suite di reverse engineering per Jar Java 8+ e APK Android (Decompilatore, Editor, Debugger e altro)
 kaandemir993/amadey-loader-multi-stage-malware-with-keylogging-clipboard-hijack-privilege-escalation-analysis
Reverse engineering di Amadey Loader con x64dbg: risoluzione dinamica delle API, escalation dei privilegi del token, hook del keylogger, cattura…
 lkimuk/reark
Uno strumento intelligente di reverse engineering e analisi assistita dall'IA per HarmonyOS NEXT (HAP/APP/ABC), Android (APK/AAB), iOS (IPA) e binari…
 amd2g2zz/kunglao-agent
L'agente esperto di reverse-engineering: pianifica il proprio percorso di analisi, deriva ogni fatto da prove grezze e converge sotto cancelli di…
 firecracker-microvm/firecracker
MicroVM sicure e veloci per il computing serverless.
 vighnesh91/-logicsentry-ai
Motore di triage SAST/DAST offline che analizza il codice sorgente e riproduce il traffico HAR per rilevare difetti di logica di business, BOLA, race…
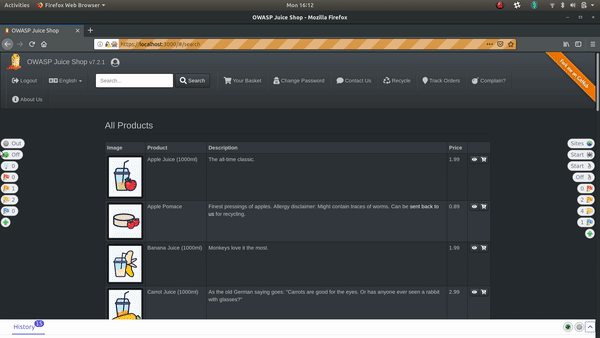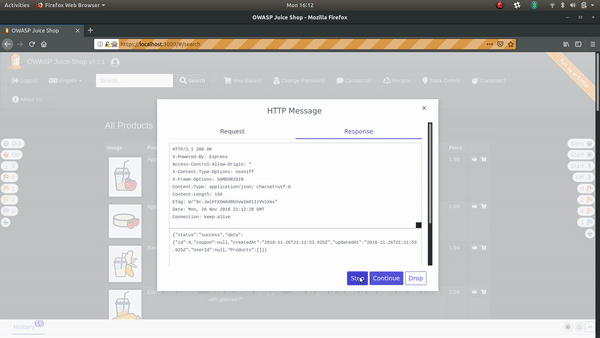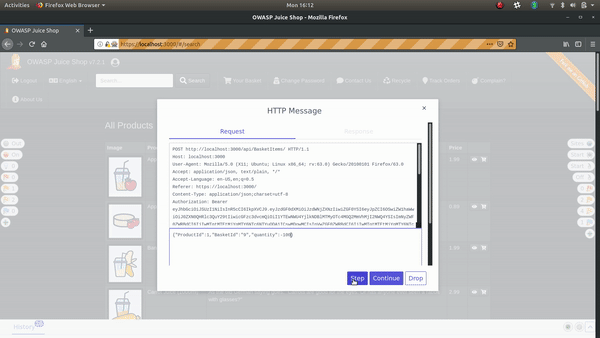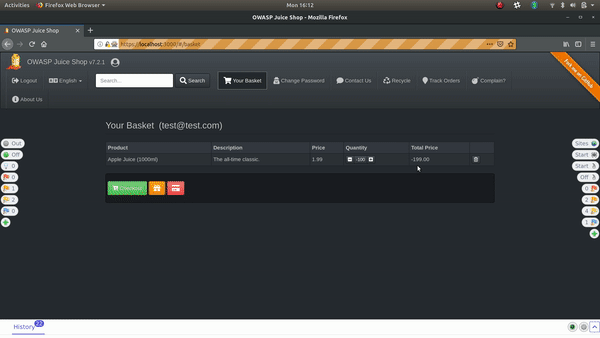 zaproxy/zap-hud
Il display a testa alta (HUD) di ZAP
 x64dbg/x64dbg
Un debugger in modalità utente open-source per Windows. Ottimizzato per reverse engineering e analisi di malware.
 idiom/pftriage
Strumento e libreria Python per aiutare ad analizzare file durante il triage e l'analisi di malware.
 anthropic-experimental/sandbox-runtime
Uno strumento di sandboxing leggero per applicare restrizioni su filesystem e rete a processi arbitrari a livello di sistema operativo, senza…
 security-prince/resources-for-application-security
Alcune buone risorse per iniziare con la sicurezza delle applicazioni
 radareorg/radare2
Framework di reverse engineering e set di strumenti da riga di comando in stile UNIX
 lfi-project/lfi
Repository di alto livello per LFI: Sandboxing software-based pratico, efficiente e sicuro.
 aftermathlabs/discord-crasher
Alcuni bug trovati tramite strumentazione binaria e fuzzing
 adam-atlassoftware/kraken
Banco di lavoro per reverse engineering basato sul decompilatore di Ghidra con un motore nativo senza Java, analisi delle funzioni assistita dall'IA,…
 sandboxie-plus/sandboxie
Sandboxie Plus & Classic
 microsoft/mxc
Policy-driven, isolamento e contenimento a strati







