Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

··Feed·Contatto·Privacy·© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Disk Forensics | Kitploit
Categorie

Disk Forensics

Strumenti per l'analisi di hard disk, SSD e altri supporti di archiviazione per recuperare dati e artefatti.

Raccomandato da Kitploit

Migliori strumenti

10 selezionati
autopsy preview#1

autopsy

GitHubsleuthkit/autopsy
3.3k4 mesi fa
sleuthkit preview#2

sleuthkit

GitHubsleuthkit/sleuthkit
3.2k21h 17m fa
plaso preview#3

plaso

GitHublog2timeline/plaso
2.2k1 giorno fa
bulk_extractor preview#4

bulk_extractor

GitHubsimsong/bulk_extractor
1.4k28 giorni fa
testdisk preview#5

testdisk

GitHubcgsecurity/testdisk
2.6k1 mese fa
dissect preview#6

dissect

GitHubfox-it/dissect
1.1k7 mesi fa
timesketch preview#7

timesketch

GitHubgoogle/timesketch
3.4k5 giorni fa
velociraptor preview#8

velociraptor

GitHubvelocidex/velociraptor
4.2k3h 25m fa
libewf preview#9

libewf

GitHublibyal/libewf
3174 giorni fa
libfsntfs preview#10

libfsntfs

GitHublibyal/libfsntfs
2385 giorni fa
Più recentiRilevanzaPiù popolariAggiornati di recente
73 risultati
hashr preview

hashr

GitHubgoogle/hashr

Costruisce set di hash forensi di file da immagini disco, pacchetti e archivi su GCP, AWS e sorgenti locali, con deduplicazione ed esportazione verso…
disk-forensicshash-analysisforensics+2
1307 mesi fa
Volumiser preview

Volumiser

GitHubccob/volumiser

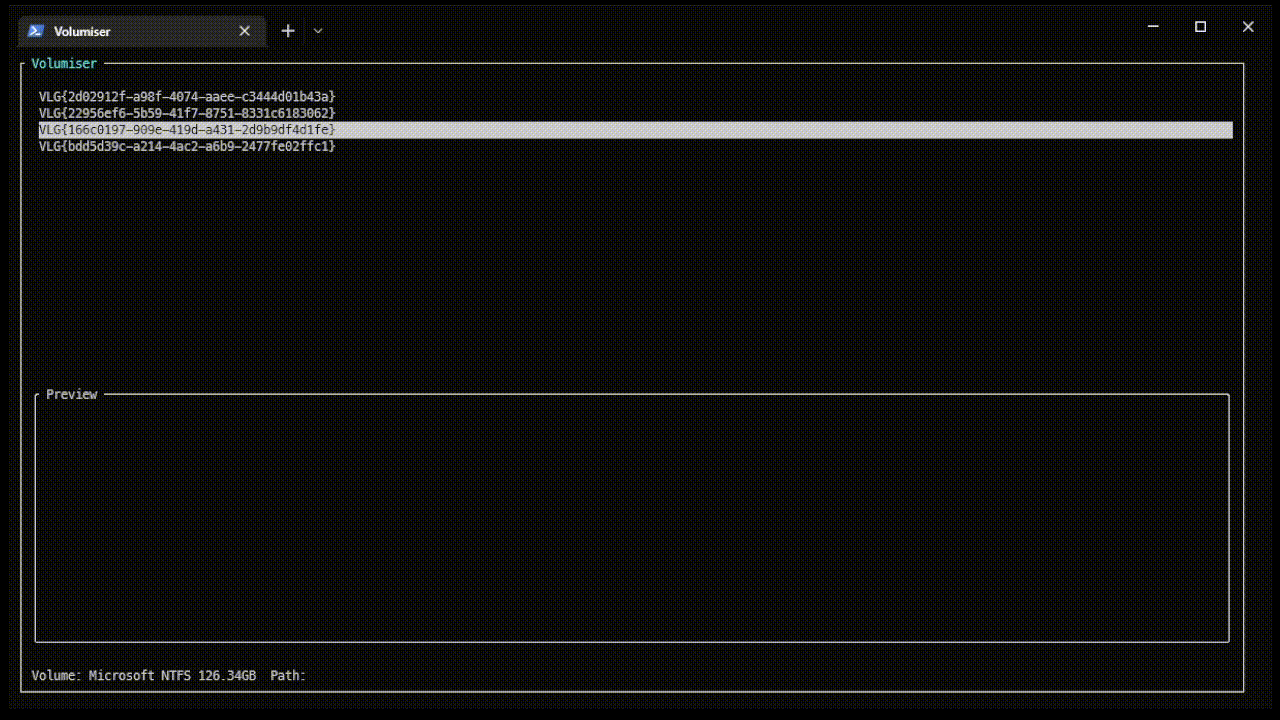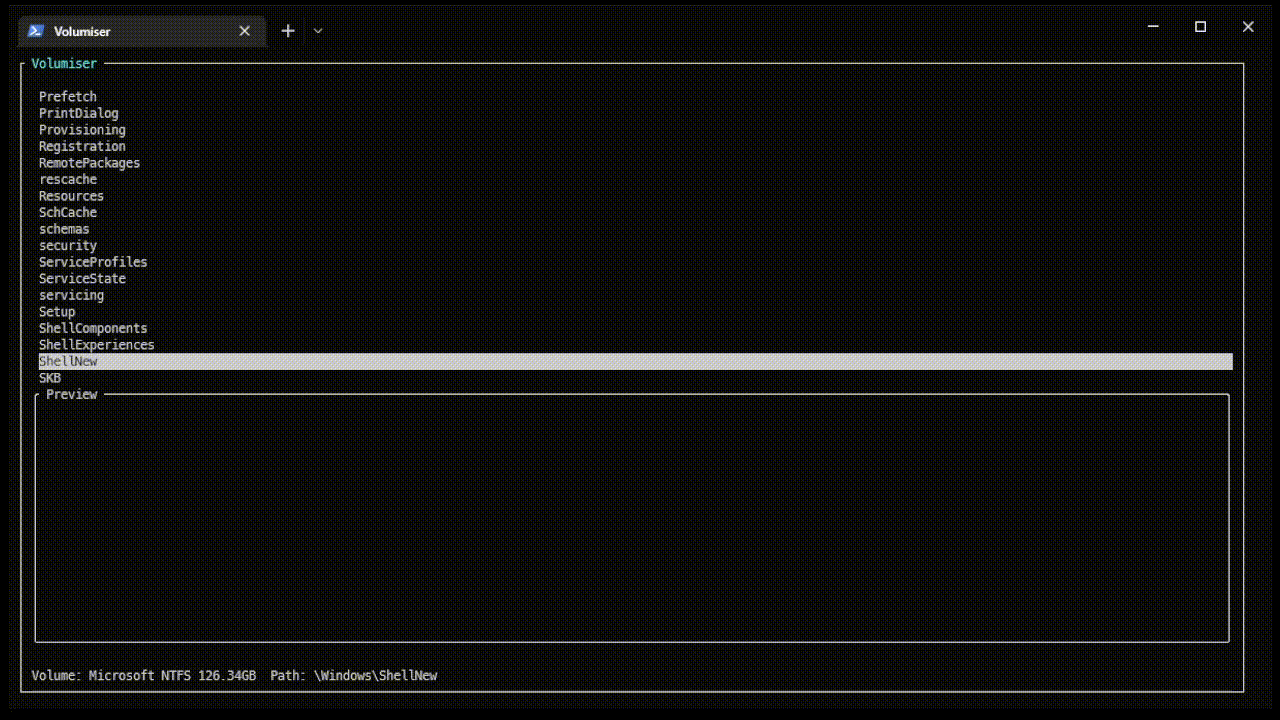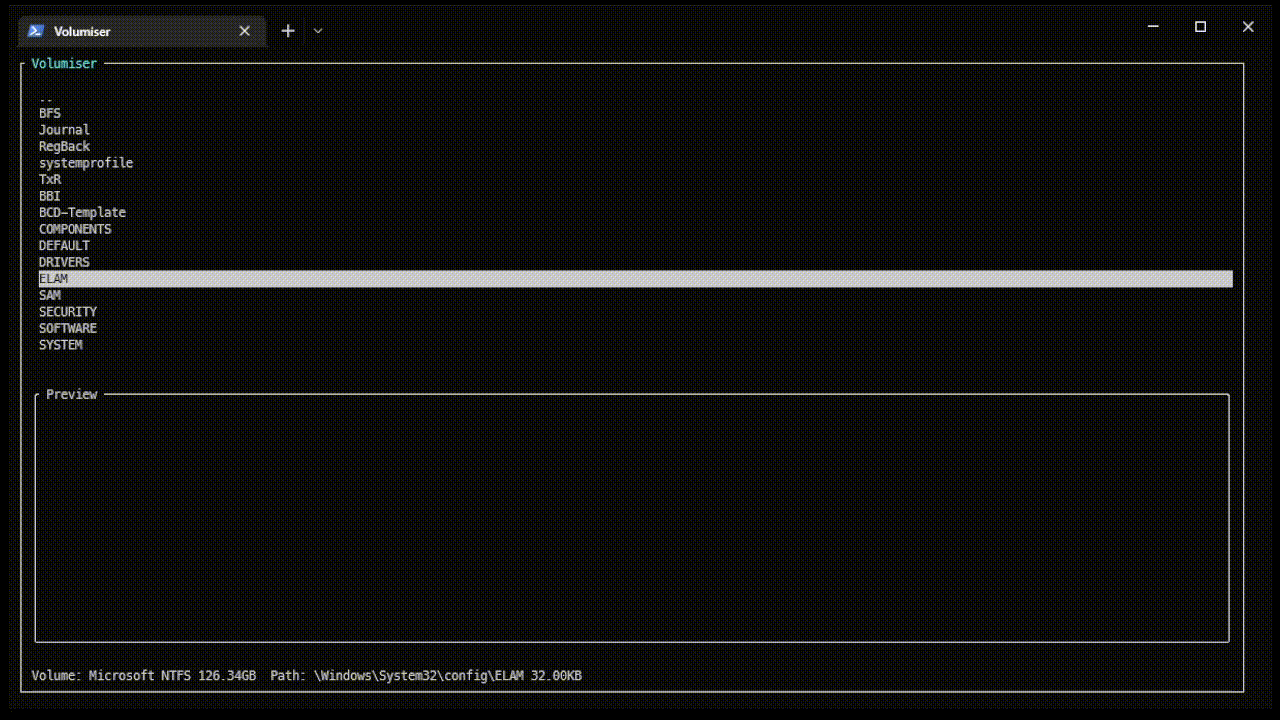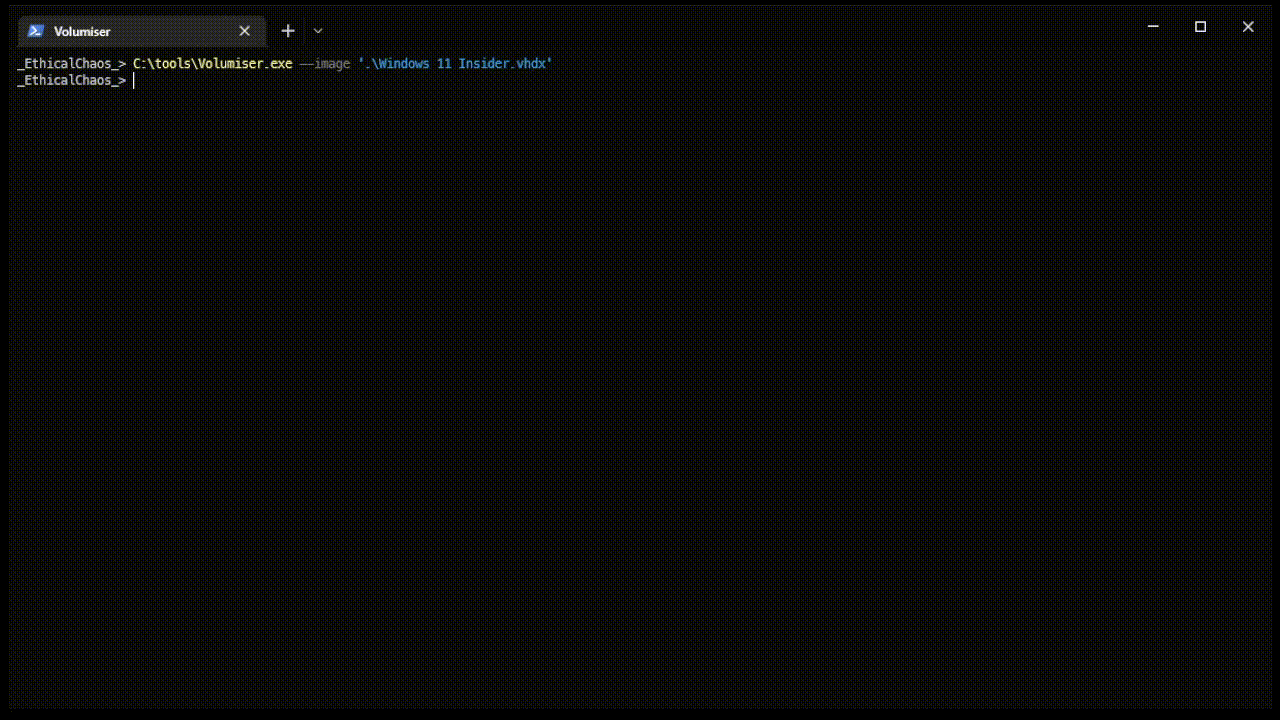
CLI e console interattiva per elencare, esplorare ed estrarre file da immagini di dischi VM (VHDX, VMDK, snapshot EBS, dischi raw) per…

disk-forensicsdata-exfiltrationpost-exploitation+3
4371 anno fa
cyberchef-recipes preview

cyberchef-recipes

GitHubmattnotmax/cyberchef-recipes

Un elenco di ricette cyber-chef e link curati
disk-forensicsencryption-decryption-toolsnetwork-forensics+8
2.2k2 anni fa
LogFileParser preview

LogFileParser

GitHubjschicht/logfileparser

Parser per $LogFile su NTFS

disk-forensicsforensicsdata-recovery+3
2183 mesi fa
autopsy preview

autopsy

GitHubsleuthkit/autopsy

Autopsy® è una piattaforma di digital forensics e interfaccia grafica per The Sleuth Kit® e altri strumenti di digital forensics. Può essere…
disk-forensicsforensicsmobile-forensics+3
3.3k4 mesi fa
UnderlayCopy preview

UnderlayCopy

GitHubkfallahi/underlaycopy

Toolkit PowerShell che estrae file Windows bloccati (SAM, SYSTEM, NTDS, ...) tramite parsing dell'MFT e letture raw del disco
disk-forensicspost-exploitationdata-recovery+3
25811 mesi fa
ForensiX preview

ForensiX

GitHubtheevidencehunter/forensix

Framework di intelligence per l'informatica forense

disk-forensicshash-analysisforensics+4
5 mesi fa
veeam-velociraptor preview

veeam-velociraptor

GitHubsynacktiv/veeam-velociraptor

Pack di artifact Velociraptor proof-of-concept per mostrare una pipeline di analisi forense Veeam remota.
disk-forensicsforensicsdigital-forensics+1
12 anni fa
Disk-Arbitrator preview

Disk-Arbitrator

GitHubaburgh/disk-arbitrator

Una utility forense per Mac OS X che gestisce il montaggio del file system a supporto delle procedure forensi.

disk-forensicsforensicsdata-recovery+2
7141 anno fa
bulk_extractor preview

bulk_extractor

GitHubsimsong/bulk_extractor

Questo è l'albero di sviluppo. I download di produzione si trovano su:

disk-forensicsosintmemory-forensics+9
1.4k28 giorni fa
yara-x preview

yara-x

GitHubvirustotal/yara-x

Una riscrittura di YARA in Rust.

defensive-toolsdisk-forensicsioc-management+14
1.2k4h 52m fa
forensicscanner preview

forensicscanner

GitHubappliedsec/forensicscanner

Scanner forense
disk-forensicsmemory-forensicsnetwork-forensics+3
4113 anni fa
analyzeMFT preview

analyzeMFT

GitHubrowingdude/analyzemft

analyzeMFT.py è progettato per analizzare completamente il file MFT da un filesystem NTFS e presentare i risultati nel modo più accurato possibile in…

disk-forensicsforensicsdata-recovery+1
5321 anno fa
LAB-DFIR-cve-2023-38831 preview

LAB-DFIR-cve-2023-38831

GitHubra3edaj/lab-dfir-cve-2023-38831

d

disk-forensicsmemory-forensicsvulnerability-analysis+6
2 anni fa
RawHive preview

RawHive

GitHubnmht3t/rawhive

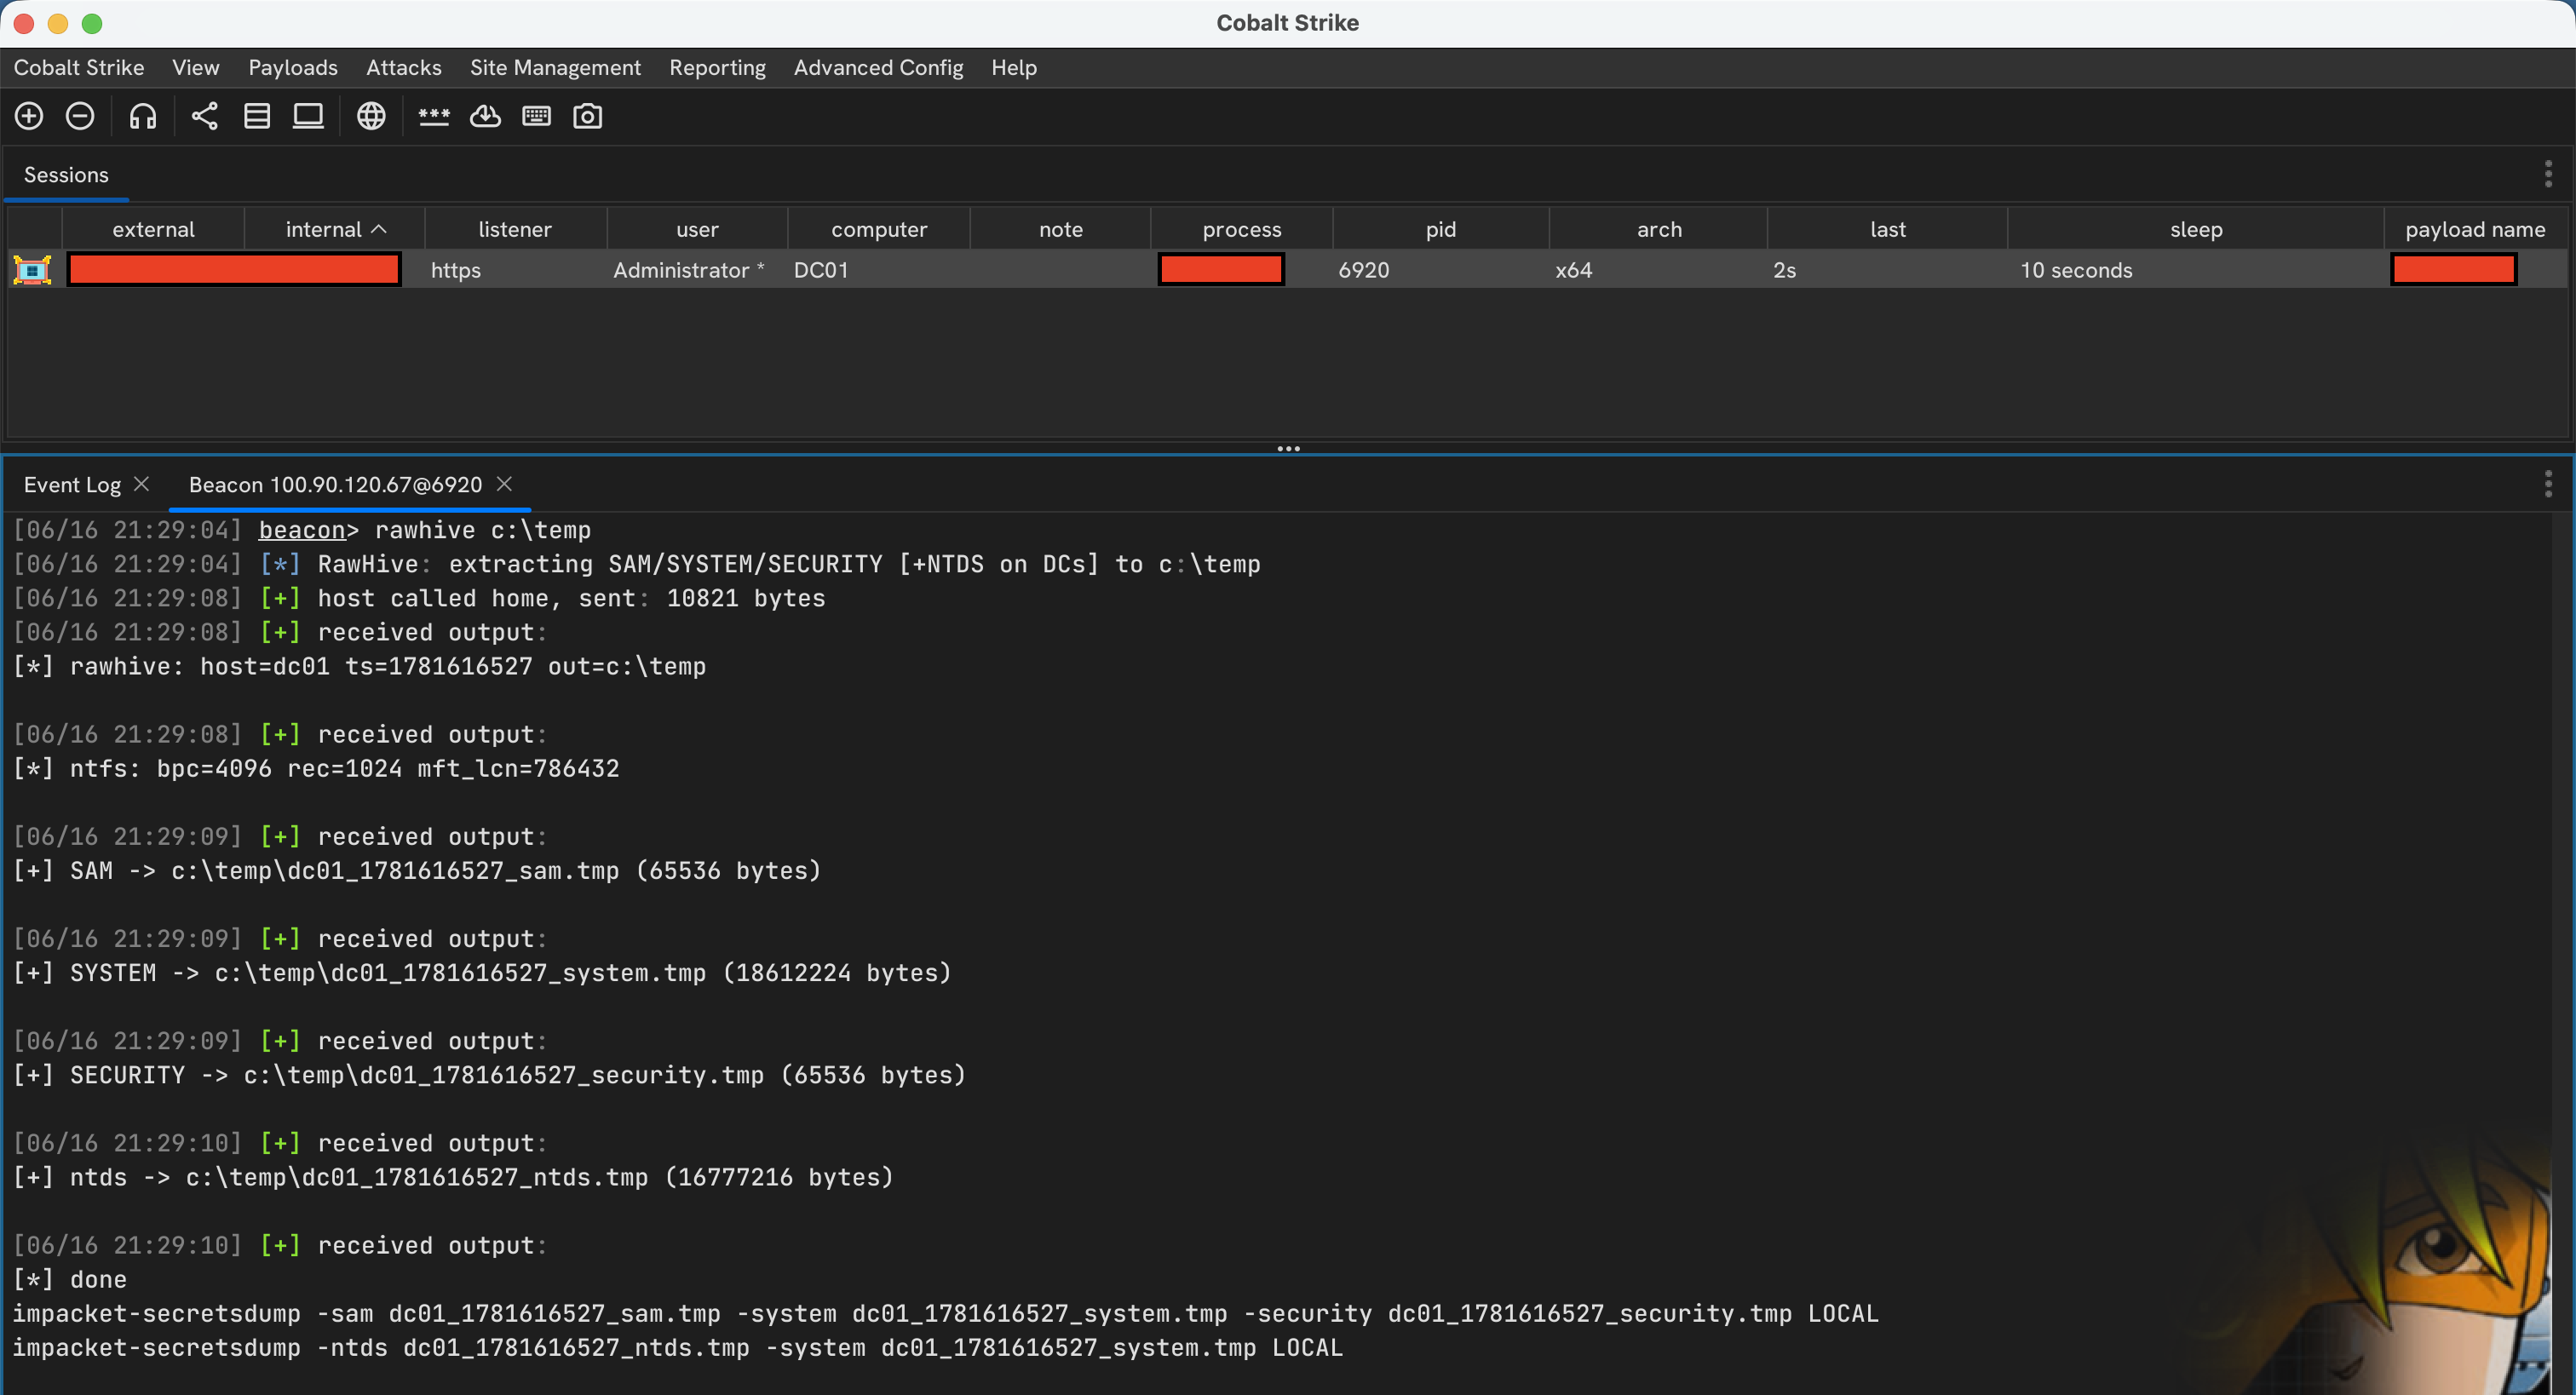
Cobalt Strike BOF che estrae le hive del registro di Windows selezionate direttamente da un volume NTFS raw, analizzando i metadata NTFS e leggendo i…
disk-forensicsexploitationforensics+4
933 mesi fa
ffs preview

ffs

GitHubdmtrkovalenko/ffs

F*ck file system - strumento di ricerca file da CLI che bypassa il kernel del sistema operativo e legge il disco direttamente

disk-forensicsgeneral-purpose-utilitiesscripting-automation+3
1743 mesi fa
Crow-Eye preview

Crow-Eye

GitHubghassan-elsman/crow-eye

Motore open source di analisi forense per Windows che acquisisce, analizza e correla gli artefatti (MFT, USN, Registry, ecc.) per ricostruire le…

defensive-toolsdisk-forensicsforensics+3
11123 giorni fa
Incident-Response-Powershell preview

Incident-Response-Powershell

GitHubbert-janp/incident-response-powershell

Toolkit di risposta agli incidenti basato su PowerShell che raccoglie oltre 25 artefatti forensi (processi, connessioni di rete, registro, cronologia…


disk-forensicsioc-managementmemory-forensics+6
8074 mesi fa
Precedente12345Successivo