
 #1
Strumenti per integrazione sicurezza in pipeline CI/CD, shift-left e automazione sicurezza DevOps.
Raccomandato da Kitploit
 nihal799/zttp
Proxy bastione SSH a fiducia zero con gestione delle chiavi basata su Vault, applicazione delle policy RBAC, registrazione completa delle sessioni e…
 owasp/security-culture
Repository OWASP Security Culture
 9pings/fad-checker
Buildless dependency auditor that scans 10 ecosystems offline, reporting CVEs prioritized by CISA KEV and EPSS, EOL packages, licenses, committed…
 soufianecyber/quantum-safe-migration
Toolkit di livello enterprise per l'audit e la migrazione di infrastrutture legacy verso la crittografia post-quantistica (PQC) ibrida.
 elevenpaths/atomshields-cli
CLI per lo scanner di analisi statica AtomShields. Installa, disinstalla ed esegui checker e report per rilevare vulnerabilità nei progetti di codice…
 owasp/blt
Monorepo of OWASP Bug Logging Tool projects: crowd-sourced vulnerability reporting, bug bounty workflows, CVE namespace, autopatching, and security…
 apaonum/brotli-cve-check
Competenza per agenti + script per analizzare i progetti alla ricerca di CVE-2026-111497 (Brotli), valutarne la criticità e suggerire correzioni
 schroeder-sys/pantheon-souverainete
Infrastructure cloud modulaire, redondante et 100% souveraine pour s'affranchir des GAFAM. Guides techniques, architecture Zero-Trust et chiffrement…
 plutosecurity/mcpwnfluence
Informazioni su CVE-2026-27825 e CVE-2026-27826 scoperte da Pluto Security e uno script bash per identificare istanze mcp-atlassian vulnerabili che…
 mc493/linux-kernel-zero-day-mitigation-zero-downtime-kernel-defense-
Caso di studio sulla difesa da zero-day del kernel Linux senza downtime. Per la CLI automatizzata e il framework notarile a doppia testimonianza,…
 adimahluf/rapidwebrecon
Uno strumento di automazione ad alte prestazioni progettato per colmare il divario tra la ricognizione tecnica web e il reporting esecutivo.…
 the-infra-company/kcatcher
Scopri cosa si nasconde nei tuoi cluster Kafka.
 gitlab-da/tutorials/security-and-governance/custom-scanner-integration/fern-pattern-scanner
Esegue la scansione dei file selezionati per individuare i pattern indicati nelle regole. Viene utilizzato per trovare segreti che potresti aver…
 swiftdevcollective/xcodeprojectsecurity
Un'app macOS per analizzare i file di progetto Xcode alla ricerca di possibili problemi di sicurezza.
 disrex-group/stylesmuggler-adobe-patches
composer require per la distribuzione della correzione ufficiale APSB26-146 (CVE-2026-75650) di Adobe per Magento, tramite cweagans/composer-patches.…
 chef-cft/salt-vulnerabilities
Verifica per CVE-2020-11651 e CVE-2020-11652
 aquasecurity/vex-repo-spec
Specifica del repository VEX
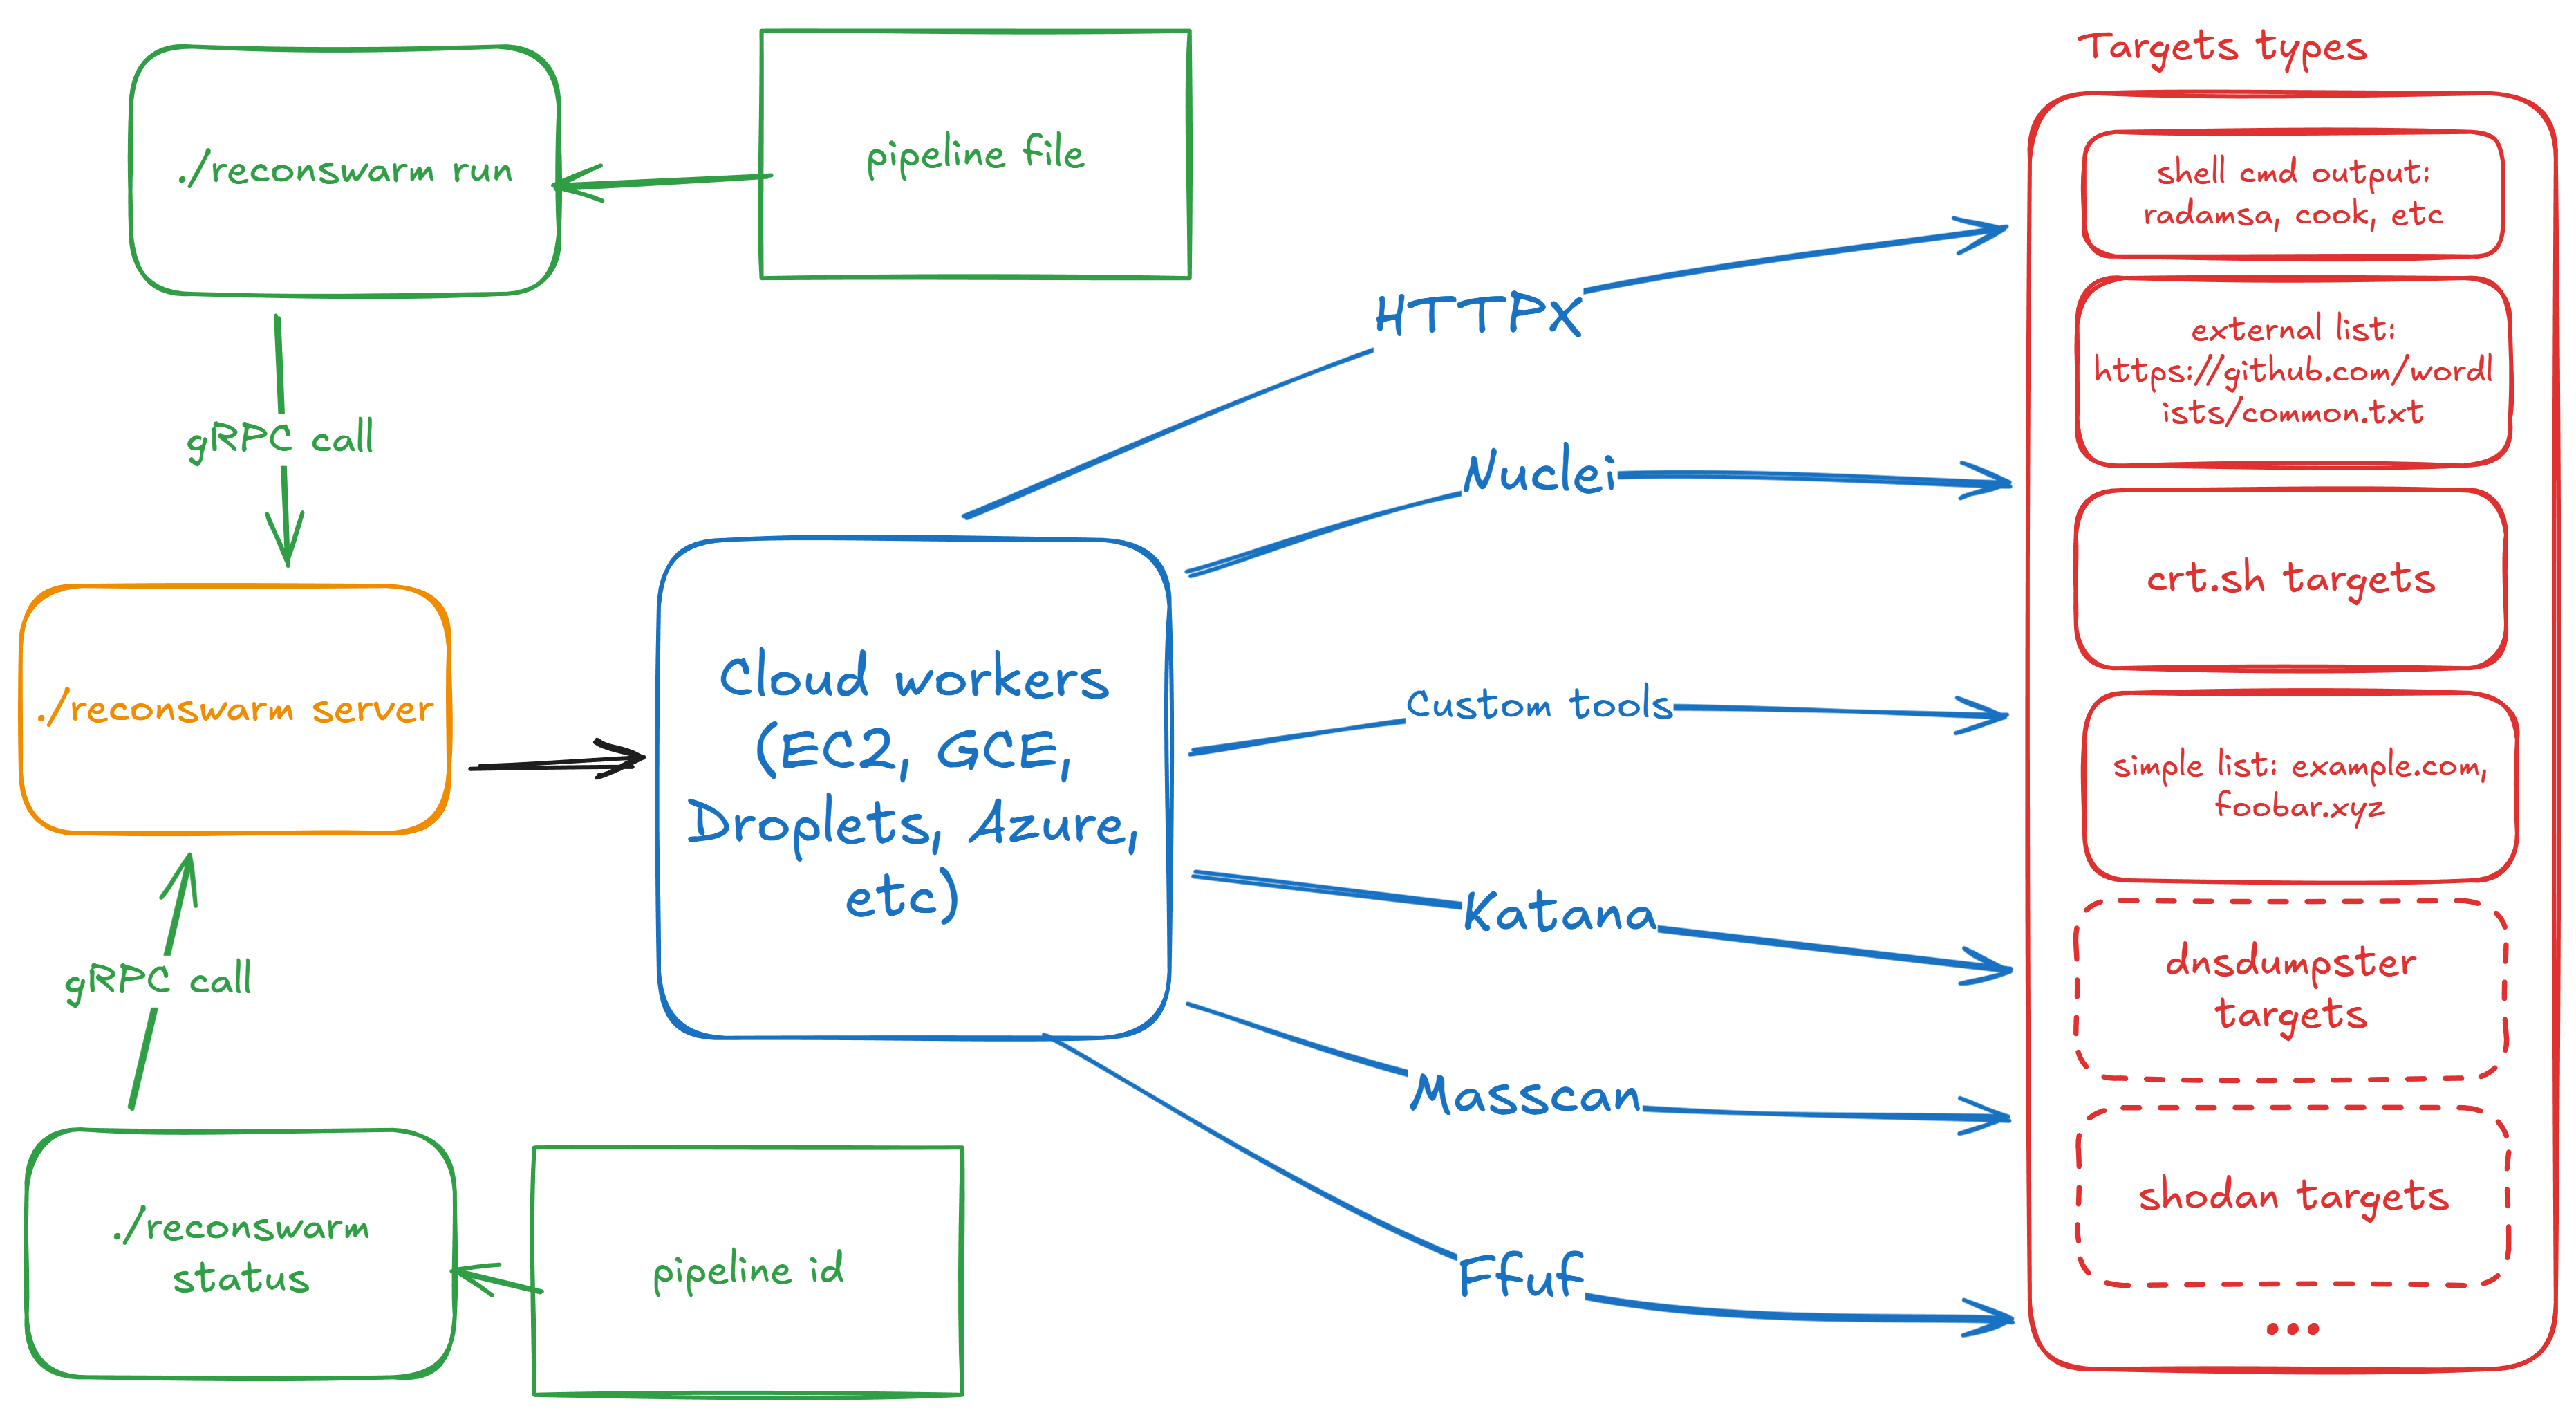 renatus-cartesius/reconswarm
Estendi la tua ricognizione con la potenza del cloud








